

Harden
Agentic Integrity Foundation · Programmation · Autres
Harden est une couche de sécurité pour les agents de code IA. Son produit central, l'Agentic Integrity Foundation (AIF), examine ce qu'un agent de code veut faire avant d'exécuter la commande, puis autorise, bloque, met en pause ou nettoie l'action selon les règles que vous définissez. Voyez cela comme des garde-fous pour agents de code : un point de contrôle placé entre l'agent et votre machine. Il fonctionne avec Claude Code, Codex, Cursor et d'autres agents via une seule installation en ligne de commande, et conserve un journal local de chaque décision pour que vous voyiez exactement ce qui s'est passé.
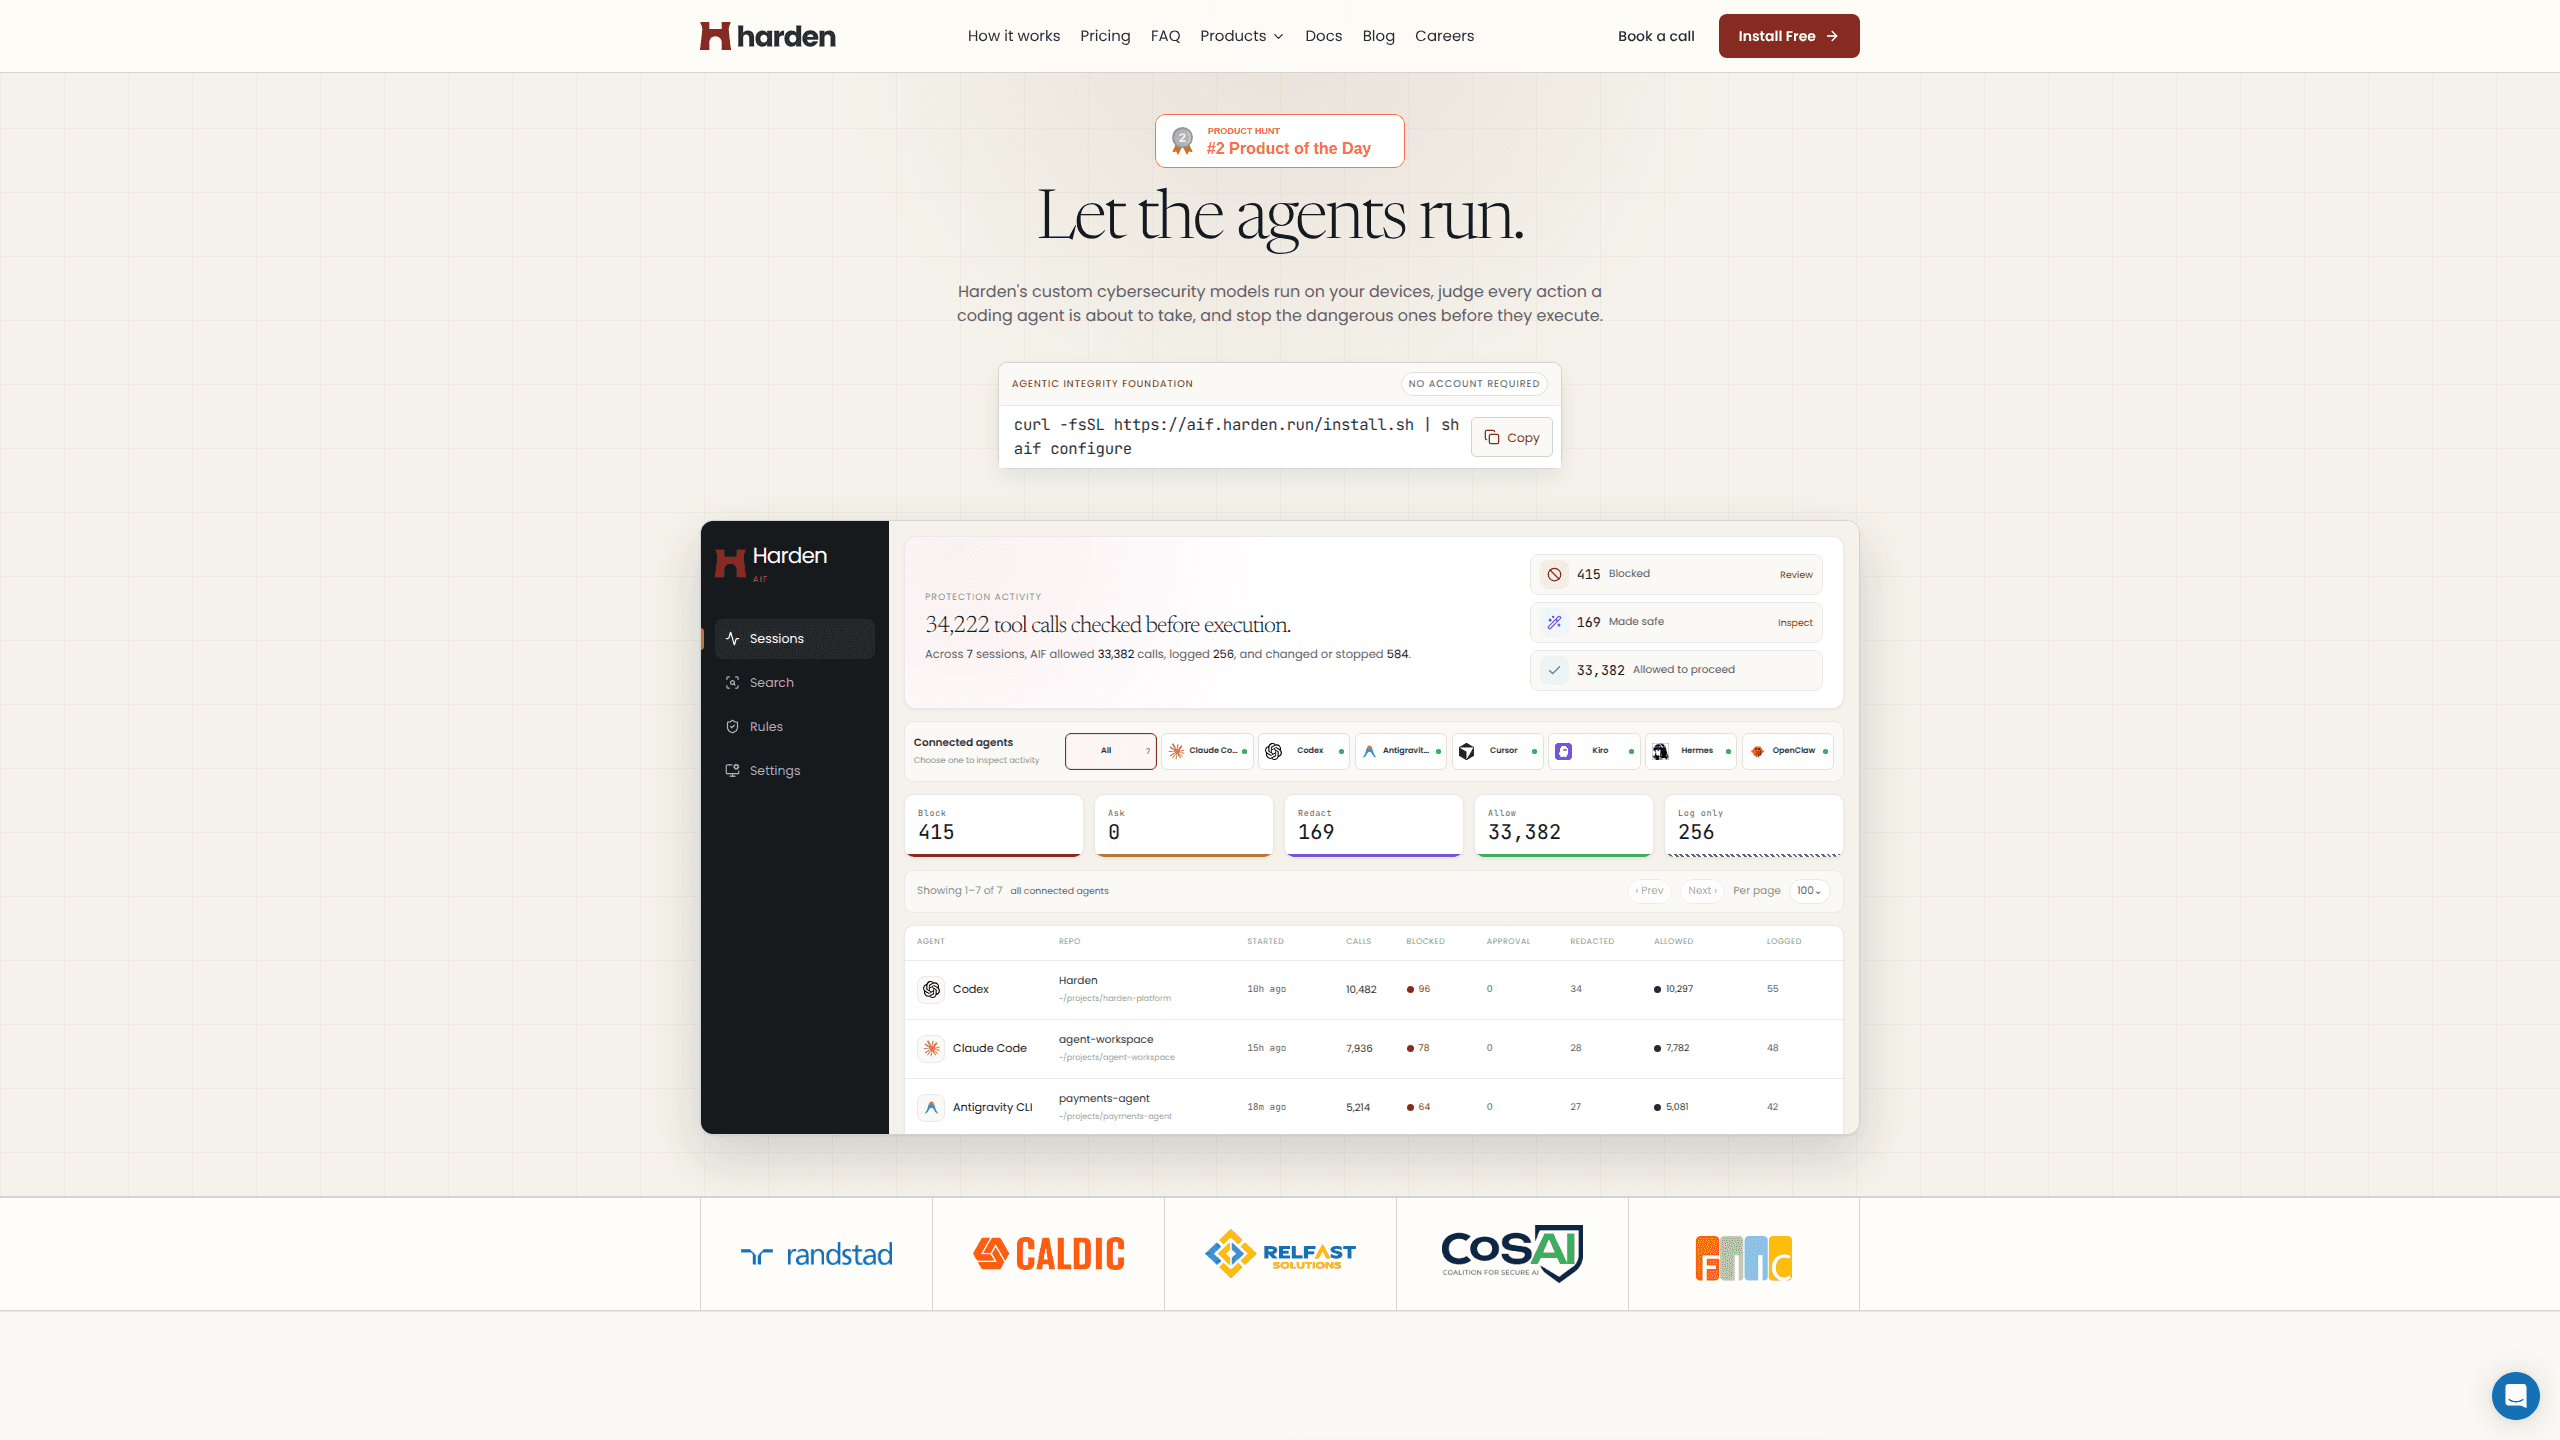
À propos de Harden
Qu'est-ce que Harden
Harden est développé par l'Agentic Integrity Foundation, une entreprise qui conçoit des produits de sécurité pour ce qu'elle appelle l'usine logicielle obscure, la réalité désordonnée des agents IA qui livrent du code. Voyez l'AIF comme une couche de sécurité pour agents IA : son rôle est de se placer entre votre agent de code et votre machine. Au lieu de laisser un agent exécuter ce qu'il veut en espérant que tout se passe bien, l'AIF intercepte chaque action couverte et décide si elle doit se poursuivre.
Le problème qu'il résout est précis. Les agents de code sont puissants parce qu'ils peuvent toucher au système de fichiers, lancer des commandes shell, appeler des API et pousser du code. C'est aussi ce qui les rend dangereux. Une seule mauvaise instruction, une injection de prompt cachée dans un fichier, ou simplement un agent trop zélé peut supprimer le mauvais dossier ou livrer un secret écrit en dur. L'AIF vous offre un point de contrôle avant que cela arrive.
La principale limite, c'est la portée. L'AIF est une couche de protection locale, pas une plateforme hébergée, donc elle protège la machine sur laquelle elle tourne. Si vous voulez des tableaux de bord pour toute une flotte, des portes d'approbation et des rapports de conformité pour de nombreux développeurs, cela se trouve derrière l'offre entreprise et des tarifs sur mesure. La mise en place a aussi un coût réel : il faut installer le client, configurer chaque agent que vous utilisez et ajuster les règles pour qu'elles collent à votre façon de travailler plutôt que de la contrer.
Pour commencer
- Installez la CLI avec le script d'une ligne, puis ouvrez un nouveau terminal pour disposer de la commande
aif. - Lancez le démarrage rapide pour détecter et configurer l'agent de code que vous utilisez, comme Claude Code ou Cursor.
- Exécutez la démo sûre pour voir des décisions d'autorisation et de blocage enregistrées sur votre propre machine avant de lui faire confiance sur du travail réel.
- Ouvrez l'historique local pour examiner ce que l'agent a tenté de faire et comment l'AIF a réagi.
- Resserrez les règles sur les secrets, les commandes destructrices et la sortie réseau pour les aligner sur les limites de votre projet.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Harden.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les développeurs qui utilisent des agents de code au quotidien
- Les équipes soucieuses de la sécurité
- Les créateurs solo qui livrent vite avec l'IA
Tâches
- Bloquer les commandes shell destructrices
- Empêcher les fuites de secrets
- Examiner le comportement de l'agent
Cas d'usage
- Les exécutions nocturnes d'agents
- Les pull requests avec du code écrit par l'IA
- L'ajout d'un nouvel agent
Fonctionnalités clés
Contrôles avant exécution
L'AIF inspecte une action couverte avant qu'elle tourne, pas après les dégâts. Cet ordre compte. Un scanner a posteriori vous dit ce qui a mal tourné ; l'AIF cherche à empêcher que la mauvaise chose se produise. Le contrôle produit l'une de six étiquettes : autoriser, bloquer, demander, nettoyer, journaliser seulement ou erreur de modèle, donc vous savez toujours ce que l'outil a décidé. C'est le cœur de ce que devrait signifier la sécurité des agents de code IA.
Pause avec humain dans la boucle
Toute action risquée ne mérite pas un blocage strict. L'étiquette demander met une action en pause et attend qu'une personne l'approuve ou la refuse avec la commande aif review. C'est le juste milieu pour des tâches qui semblent suspectes mais pourraient être légitimes, comme une étape de déploiement ou une migration de base de données que l'agent veut déclencher.
Nettoyage des secrets
Quand une action exposerait une valeur protégée, l'AIF la remplace par un jeton sûr et laisse passer la nouvelle tentative. Vous voyez la commande réécrite avant de la relancer. Les secrets sont la pire chose à laisser fuiter. Pour les équipes qui livrent vite, c'est souvent la différence entre repérer une clé fuitée dans le terminal et la retrouver dans un dépôt public.
Application des limites du dépôt
L'AIF traite le répertoire du projet comme une limite. Les commandes qui en sortent, comme supprimer des fichiers dans un dossier parent, sont bloquées par défaut. Règle simple. Gros gain. Elle arrête la catégorie d'erreur la plus fréquente d'un agent : agir sur des chemins qu'il n'aurait jamais dû toucher.
Large couverture d'agents
L'outil est livré avec une configuration documentée pour Claude Code, Codex, Cursor, Antigravity CLI, Hermes, Kiro et OpenClaw. Chaque intégration liste des versions de référence, des commandes de configuration et des notes de couverture. Ainsi vous savez ce qui est protégé. Et ce qui ne l'est pas. La couverture varie selon l'agent, et la documentation ne prétend pas le contraire.
Historique local des décisions
Chaque décision est enregistrée sur votre machine plutôt que sur un serveur distant. Vous ouvrez la visionneuse locale pour lire les commandes enregistrées et le raisonnement derrière chaque autorisation, blocage ou nettoyage. Elle sert à la fois de piste d'audit et de moyen d'ajuster les règles qui se déclenchent trop souvent.
Avantages et inconvénients
Avantages
- Arrête les actions dangereuses de l'agent avant qu'elles tournent, pas dans une autopsie ultérieure.
- CLI gratuite et open source, donc vous pouvez la tester sur une vraie machine sans appel commercial.
- Couverture correcte parmi les agents de code populaires, avec des notes de version par agent.
- Le parcours de revue humaine vous évite de bloquer d'emblée du travail légitime.
Inconvénients
- Ajuster les règles prend du temps, et une configuration stricte peut ralentir les tâches de routine de l'agent.
- Seuls macOS et Linux sont pris en charge, donc les utilisateurs de Windows restent sur le carreau.
- Les tableaux de bord de flotte et les rapports de conformité sont derrière des tarifs entreprise, qu'il faut demander.
- La couverture dépend de l'agent que vous utilisez, et certaines intégrations protègent moins que d'autres.
Questions fréquentes
L'AIF de Harden est une couche de sécurité locale qui examine ce qu'un agent de code veut faire avant de l'exécuter. Elle autorise, bloque, met en pause, nettoie ou journalise chaque action couverte, et enregistre la décision localement.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Harden.
Alternatives à Harden
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.