
Aikido Security
Aikido Security BV · Programmation
Aikido Security est une plateforme de sécurité applicative qui analyse code, cloud et conteneurs à la recherche de failles, puis livre les correctifs sous forme de pull requests. Une offre gratuite existe.
À propos de Aikido Security
What Is Aikido Security
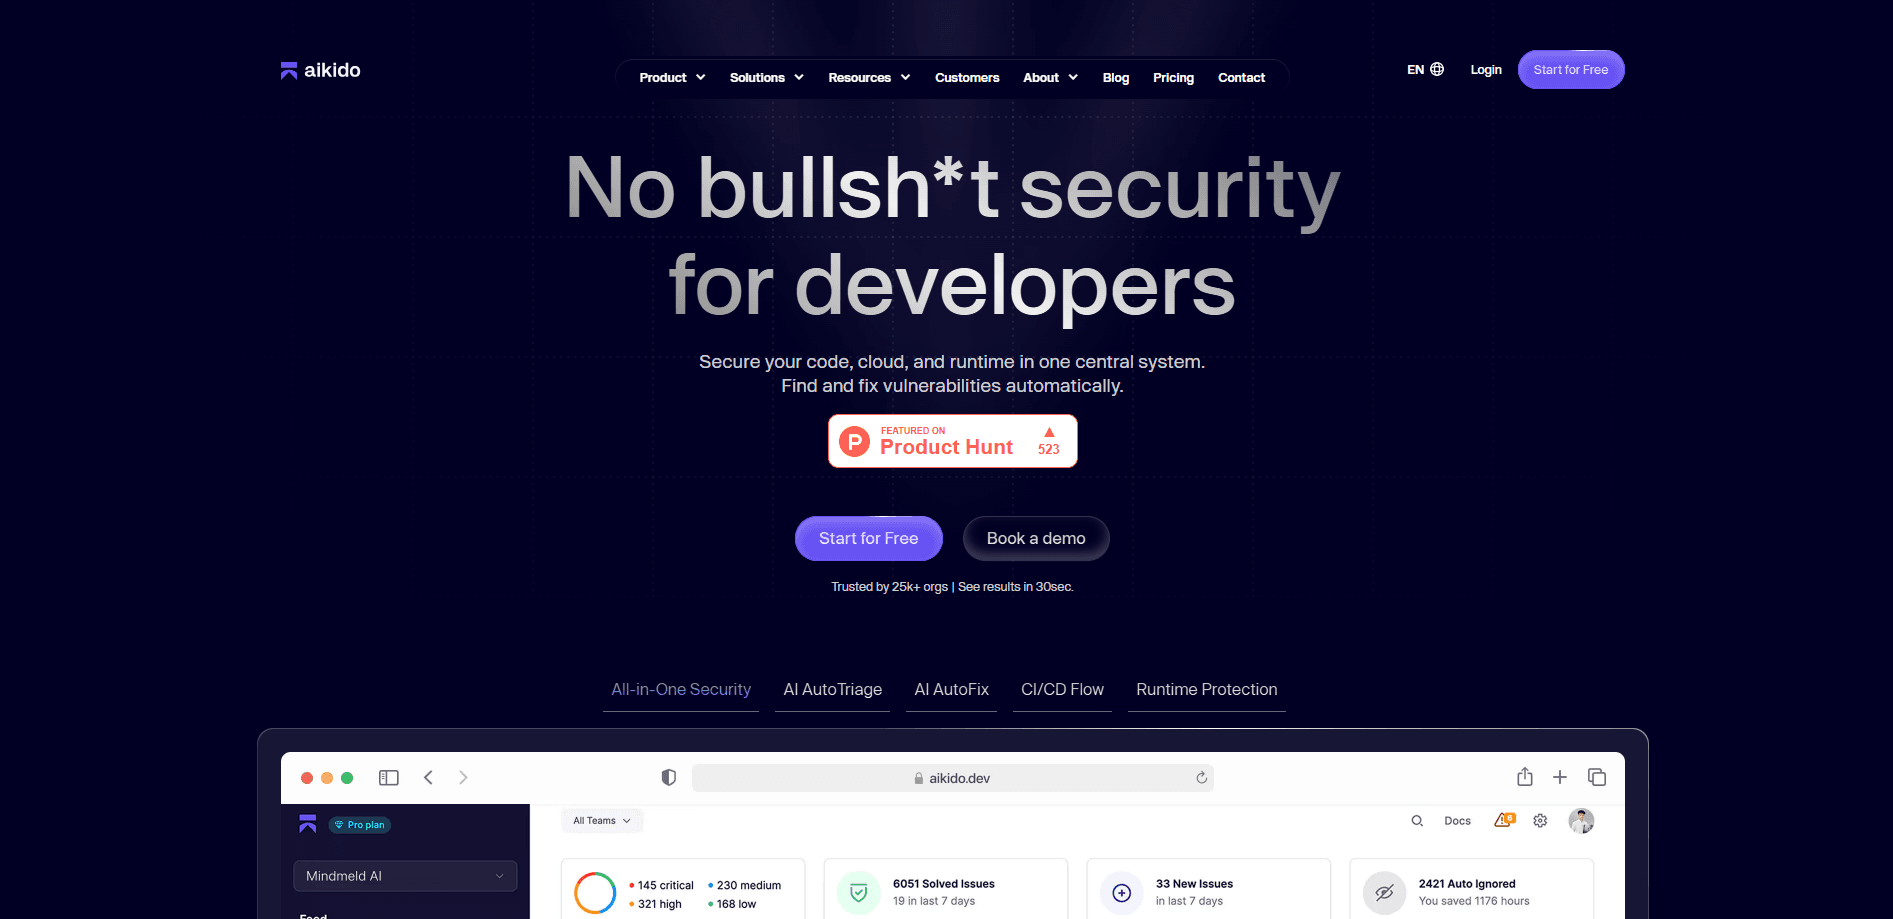
Aikido Security est une plateforme de sécurité pensée pour les équipes qui créent et livrent du logiciel. Au lieu d'assembler un scanner de dépendances d'un côté, un outil d'analyse statique de l'autre et un vérificateur cloud à part, elle réunit l'analyse du code, celle du cloud et les tests d'attaque dans un seul tableau de bord. La société a vu le jour en 2022 à Gand, en Belgique, et protège aujourd'hui plus de 150 000 équipes.
Le problème visé, c'est le bruit. Presque toutes les équipes de développement ont déjà un outil de sécurité quelque part, et il finit le plus souvent par les noyer sous des alertes qui se révèlent être de fausses alarmes. Aikido s'appuie sur une compréhension partagée de votre application, si bien qu'une trouvaille d'une analyse peut être jugée à la lumière de ce que le reste de votre pile sait déjà. La société affirme que cela réduit fortement les faux positifs et fait passer les vrais problèmes de la détection à la correction en quelques minutes, pas en plusieurs jours.
Deux limites comptent avant de vous engager. Les fonctions dopées à l'IA, comme les audits de code approfondis et le pentest automatique, tournent aux crédits, donc un usage intensif vous pousse vers des offres supérieures ou un devis sur mesure. Et la plateforme est conçue pour des équipes qui ont des dépôts et des comptes cloud à connecter. Un développeur seul qui veut juste vérifier un projet peut démarrer sur l'offre gratuite, mais la vraie valeur apparaît quand vous avez plusieurs services à surveiller.
Getting Started
- Créez un compte sur app.aikido.dev et connectez un dépôt Git, en choisissant GitHub, GitLab, Bitbucket ou Azure DevOps
- Reliez les comptes cloud et les registres de conteneurs que vous voulez surveiller, et définissez les branches qui comptent
- Lancez la première analyse, puis parcourez la file des trouvailles, où le filtre d'accessibilité masque les failles qu'on ne peut pas réellement atteindre
- Activez AutoFix pour qu'Aikido ouvre des pull requests sur les vulnérabilités acceptées, et branchez les alertes sur Slack, Jira ou Linear
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Aikido Security.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Petites équipes et startups
- Ingénieurs sécurité en entreprise en croissance
- RSSI et responsables sécurité
- Praticiens AppSec et DevSecOps
Tâches
- Repérer les dépendances vulnérables
- Coincer les secrets avant livraison
- Analyse statique de code
- Corriger les vulnérabilités vite
- Tester votre surface d'attaque réelle
Cas d'usage
- Une dépendance reçoit une nouvelle CVE un vendredi
- Un développeur pousse une clé d'API par erreur
- Une pull request arrive avec un risque d'injection SQL
- Une équipe qui grandit se noie dans les alertes du scanner
- Un responsable sécurité a besoin de preuves pour l'audit
Fonctionnalités clés
Analyse des dépendances (SCA)
Aikido compare chaque paquet open source que votre projet embarque aux bases de vulnérabilités connues. Il va au-delà d'une simple liste : il cartographie les paquets que votre code appelle vraiment, si bien qu'une CVE enfouie dans une bibliothèque inutilisée perd de sa priorité. Le risque de licence et les changements qui cassent la compatibilité apparaissent dans la même vue, ce qui accélère une décision de mise à jour de routine.
Analyse statique du code (SAST)
Le moteur SAST lit votre code à la recherche de failles d'injection, de réglages par défaut non sûrs et d'autres bugs courants, avec un jeu de règles qu'Aikido maintient lui-même. Vous pouvez ajouter des règles maison et les ajuster à votre base de code plutôt que d'accepter une analyse générique. Les correctifs assistés par IA réduisent le taux de faux positifs qui rend d'ordinaire les résultats SAST difficiles à croire.
Correction via AutoFix
Quand le scanner confirme un vrai problème, la correction automatique de vulnérabilités rédige le patch et ouvre une pull request pour que votre équipe la relise. Elle respecte les conventions du dépôt, donc la modification ressemble à ce qu'un collègue enverrait. Vous relisez et fusionnez comme d'habitude, ce qui garde le correctif dans votre flux de travail normal plutôt que dans un tableau de bord séparé.
Détection des secrets
Aikido cherche les identifiants exposés sur tout le cycle du logiciel, de votre IDE local au pipeline CI en passant par l'historique Git. Il vérifie si une clé divulguée est encore active, donc vous savez lesquelles exigent une rotation urgente. Le blocage avant commit empêche un secret d'atterrir dans le dépôt.
Sécurité cloud et conteneurs
Reliez un compte cloud ou un registre de conteneurs et Aikido cartographie les erreurs de configuration, les services exposés et les permissions risquées sur toute votre infrastructure en production. Il dessine les chemins d'attaque entre ressources connectées, si bien qu'une faille de faible gravité qui mène quelque part d'important remonte dans le classement, ce qui donne à la gestion des vulnérabilités un vrai ordre de priorité. Les fichiers d'infrastructure as code sont vérifiés avant le déploiement.
Pentest IA
Les agents d'attaque d'Aikido testent les applis et les API en production comme le ferait un pentester humain, en cherchant des failles exploitables telles que les fuites de données entre utilisateurs et l'injection de prompt. Les trouvailles reviennent avec des preuves et des étapes de reproduction, pas un avertissement théorique. Les tests continus signifient que chaque livraison déclenche une nouvelle passe plutôt qu'un audit annuel.
Avantages et inconvénients
Avantages
- Réunit code, cloud, exécution et pentest sur une seule plateforme, ce qui supprime le coût et le va-et-vient entre outils
- L'analyse d'accessibilité écarte les vulnérabilités que votre code ne touche jamais et réduit les faux positifs qui rendent un scanner facile à ignorer
- AutoFix ouvre des pull requests prêtes à relire, donc les correctifs avancent au rythme auquel votre équipe livre déjà
- Une vraie offre gratuite couvre l'analyse des dépendances, le SAST, les secrets et les vérifications cloud de base pour les petits projets
- Les intégrations touchent GitHub, GitLab, Slack, Jira et Linear, donc les trouvailles atterrissent là où les développeurs travaillent déjà
Inconvénients
- Les fonctions d'IA tournent sur des crédits mensuels, donc les équipes qui abusent des revues approfondies et du pentest ont besoin de l'offre Pro ou d'un devis plus élevé
- Les offres payantes sont facturées en forfaits mensuels fixes qui démarrent bien au-dessus de ce que paierait un développeur seul
- La valeur dépend de la connexion de vos dépôts, comptes cloud et registres, donc un environnement verrouillé demande un vrai temps de mise en place
- Le module de pentest est facturé à l'évaluation et non dans l'abonnement fixe, ce qui ajoute une ligne de coût à part
Questions fréquentes
Aikido Security sert à trouver et corriger les problèmes de sécurité dans le logiciel que vous créez. Il analyse les dépendances, le code source, les secrets, les configurations cloud et les applis en production, puis aide votre équipe à corriger ce qui compte. Il vise les équipes de développement qui veulent traiter la sécurité dans leur flux de travail habituel.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Aikido Security.
Alternatives à Aikido Security

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.