
Aptori
Aptori · Programmation
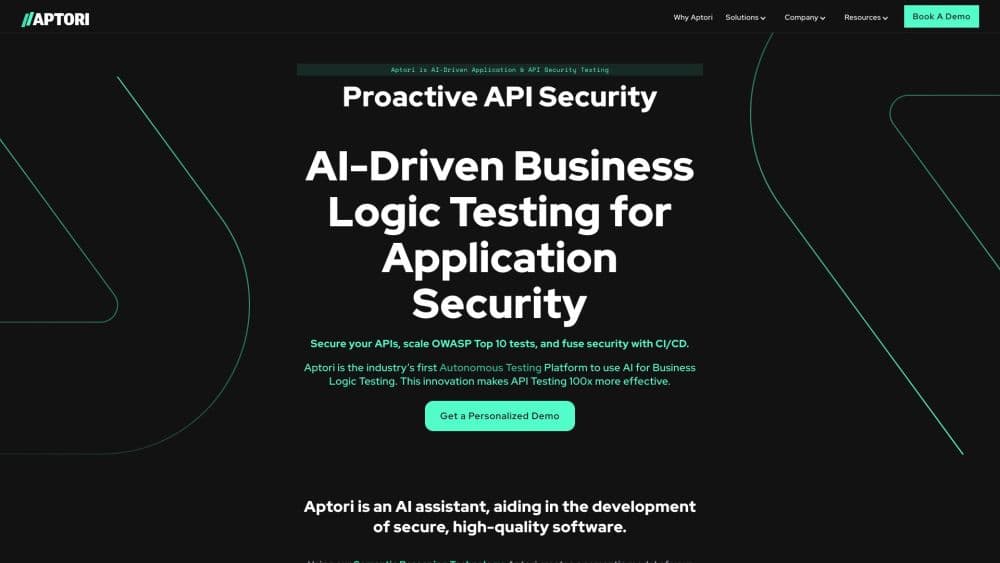
Aptori est une plateforme de sécurité des applications IA qui teste le code, les API et le comportement réel de l'application, prouve ce qui est exploitable et vérifie les correctifs avant de clore le risque.
À propos de Aptori
About
Qu'est-ce qu'Aptori
Aptori est une plateforme de sécurité des applications conçue pour les équipes qui livrent du logiciel plus vite qu'elles ne peuvent le relire. Elle couvre trois étapes dans un seul produit : le code source et les dépendances, les livraisons via CI/CD, puis le comportement en exécution des API et des applications. L'entreprise a été créée en 2021, son siège est à San José en Californie, et elle vend à de grands comptes plutôt qu'à des développeurs isolés.
La promesse est plus étroite que « tout trouver ». Chaque résultat est rattaché à un graphe de contexte applicatif qui relie le code, les services, les API, les identités et les chemins d'exécution, avant de vérifier si un attaquant pourrait réellement l'atteindre et l'exploiter. C'est ce que l'éditeur appelle la validation sémantique en exécution. Il en sort une liste plus courte, avec un chemin de correction et un nouveau test derrière, ce qui manque le plus souvent aux équipes sécurité.
L'accès reste le point sensible. Pour que tout cela fonctionne, Aptori a besoin de vos dépôts, de vos définitions d'API et de vos parcours d'authentification enregistrés. Sans eux, la couverture retombe sur un scan de surface qui n'apprend guère plus qu'un outil classique. Les tarifs ne sont pas publics, il n'y a pas d'inscription en libre-service, et chaque projet commence par une démonstration ou une évaluation cadrée. Nous n'avons pas testé la plateforme : les éléments cités viennent de sa documentation officielle.
Pour commencer
- Demandez une démonstration ou l'évaluation gratuite du risque API. Les deux passent par l'équipe commerciale, et l'évaluation ne porte que sur un échantillon de vos API.
- Raccordez le contrôle de version et les outils de livraison. GitHub, GitLab, Jira, ServiceNow ainsi que SSO et OIDC figurent dans la documentation ; la plateforme lit ensuite dépôts et pipelines depuis ces sources.
- Déclarez les applications qui comptent. Indiquez une définition OpenAPI ou une cible en fonctionnement, puis enregistrez le parcours de connexion pour que les tests rejouent une session réelle. Aptori Desktop, disponible pour macOS et Windows, se charge de l'enregistrement quand un parcours navigateur entre en jeu.
- Lancez une première passe sur le code, les dépendances, les conteneurs, l'IaC et les API. La première exécution remonte en général plus de résultats que les suivantes, parce que le contexte se construit à mesure que la plateforme comprend l'application.
- Traitez la file : confirmez ce qui est réel, envoyez les correctifs sous forme de pull requests via Auto Code Fix, puis relancez le test pour clore chaque point avec la preuve jointe.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Aptori.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les ingénieurs en sécurité applicative qui gèrent un parc d'API important
- Les équipes qui livrent du code généré par IA
- Les responsables sécurité et conformité soumis aux échéances du Cyber Resilience Act européen ou du code de pratique britannique TSA
Tâches
- Tester l'autorisation au niveau objet
- Combler les intervalles entre deux tests d'intrusion commandités
- Vider la file du scanner
- Prouver qu'un correctif a tenu après la mise en production
Cas d'usage
- Un train de livraisons où de nouveaux endpoints partent chaque semaine sans que personne ait le temps de tester chacun.
- Un environnement réglementé ou isolé, où envoyer le code source dans le cloud d'un fournisseur n'est pas autorisé, ce qui impose de faire tourner la plateforme dans votre propre infrastructure.
- Un dépôt où les agents de code committent plus vite que les relecteurs ne peuvent lire, et où l'équipe sécurité a besoin d'une première passe à la vitesse de la machine avant qu'un humain regarde.
Fonctionnalités clés
Graphe de contexte applicatif
Le graphe réunit code source, dépendances, endpoints d'API, identités, workflows, chemins d'exécution et responsables dans un seul modèle de l'application. Tous les autres moteurs y puisent, si bien qu'un résultat arrive avec le composant concerné, le chemin atteignable et l'équipe qui en a la charge. Ce lien fait la différence entre une liste priorisée et un déversement brut de scanner.
Validation sémantique en exécution
C'est l'étape où Aptori cherche à prouver le résultat au lieu de le supposer. La plateforme modélise le comportement attendu des identités, des objets et des workflows, puis confronte l'application en fonctionnement à ce modèle pour voir si un contrôle échoue vraiment. Les résultats impossibles à reproduire en exécution perdent en priorité, et c'est de là que vient l'essentiel de la réduction du bruit.
Tests d'intrusion autonomes
Des agents encadrés explorent l'application, enchaînent les requêtes, changent d'identité et détournent des workflows comme le ferait un testeur, avec des règles de périmètre fixées par votre équipe. Ils travaillent en continu au lieu d'attendre une fenêtre planifiée, et ils relancent le test dès qu'un correctif arrive. Voyez cela comme une couverture entre les missions humaines, pas comme un remplacement du jugement qu'un testeur expérimenté applique à une chaîne d'attaque inédite.
Analyse du code, des dépendances et de l'infrastructure
Aptori examine le code source pour les problèmes de flux de contrôle et de données, contrôle les dépendances et les SBOM pour le risque de chaîne d'approvisionnement, et audite les conteneurs, l'IaC, la configuration Kubernetes et les secrets exposés. Tout alimente le même graphe, donc une bibliothèque vulnérable apparaît à côté de l'endpoint qui l'appelle réellement. C'est plus utile qu'une liste plate de CVE triée par score CVSS.
Correction automatique du code avec pull requests
Les problèmes validés arrivent avec le contexte de la cause racine et une modification proposée, et Aptori peut ouvrir une pull request pour relecture au lieu de créer un ticket de plus. Le développeur voit le correctif dans le langage et le framework qu'il utilise déjà. Rien n'est fusionné sans validation humaine, ce qui garde le processus fiable.
Clôture vérifiée et nouveaux tests
Une fois le patch livré, la plateforme rejoue le chemin qui avait produit le résultat et conserve la trace. Les points restent ouverts jusqu'à ce que le nouveau test confirme la disparition du risque, et la preuve est gardée pour les rapports de conformité. Pour qui doit présenter la remédiation des vulnérabilités comme un historique continu et non comme une photo trimestrielle, cette boucle est l'essentiel.
Avantages et inconvénients
Avantages
- Les preuves d'exécution ramènent la file à ce qu'un attaquant pourrait réellement exploiter, ce qui économise des heures de tri chaque semaine.
- Le code, les dépendances, les API et les tests d'intrusion tiennent dans une seule plateforme, donc vous arrêtez de coudre quatre outils ensemble.
- Les tests menés par agents tournent entre les missions planifiées au lieu d'attendre la suivante.
- Le déploiement couvre l'auto-hébergement, le cloud privé et l'air-gapped, un point qui compte pour les équipes réglementées.
- Le chemin de correction se termine par une pull request et une trace de retest, pas par un ticket qui s'enterre dans une file.
Inconvénients
- Pas d'essai en libre-service ni de tarif public : impossible d'évaluer l'outil sans passer d'abord par le commercial.
- La mise en route suppose un accès réel aux dépôts, aux spécifications d'API et aux parcours d'authentification ; un paramétrage minimal limite ce que la plateforme peut prouver.
- La documentation ne publie aucune référence d'API REST, donc l'automatisation repose sur la CLI Sift et les plugins de CI.
- Les tests autonomes sur des cibles de production exigent un périmètre strict et une validation humaine, faute de quoi une requête mal lancée peut toucher des données réelles.
Questions fréquentes
Aptori est une plateforme d'entreprise de sécurité des applications qui réunit l'analyse du code et des dépendances, les tests de sécurité des API et les tests d'intrusion autonomes. Elle confronte les résultats à un modèle du fonctionnement réel de l'application, puis aide les équipes à corriger et à retester.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Aptori.
Alternatives à Aptori

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.