

Arcjet
Arcjet · Programmation · Autres
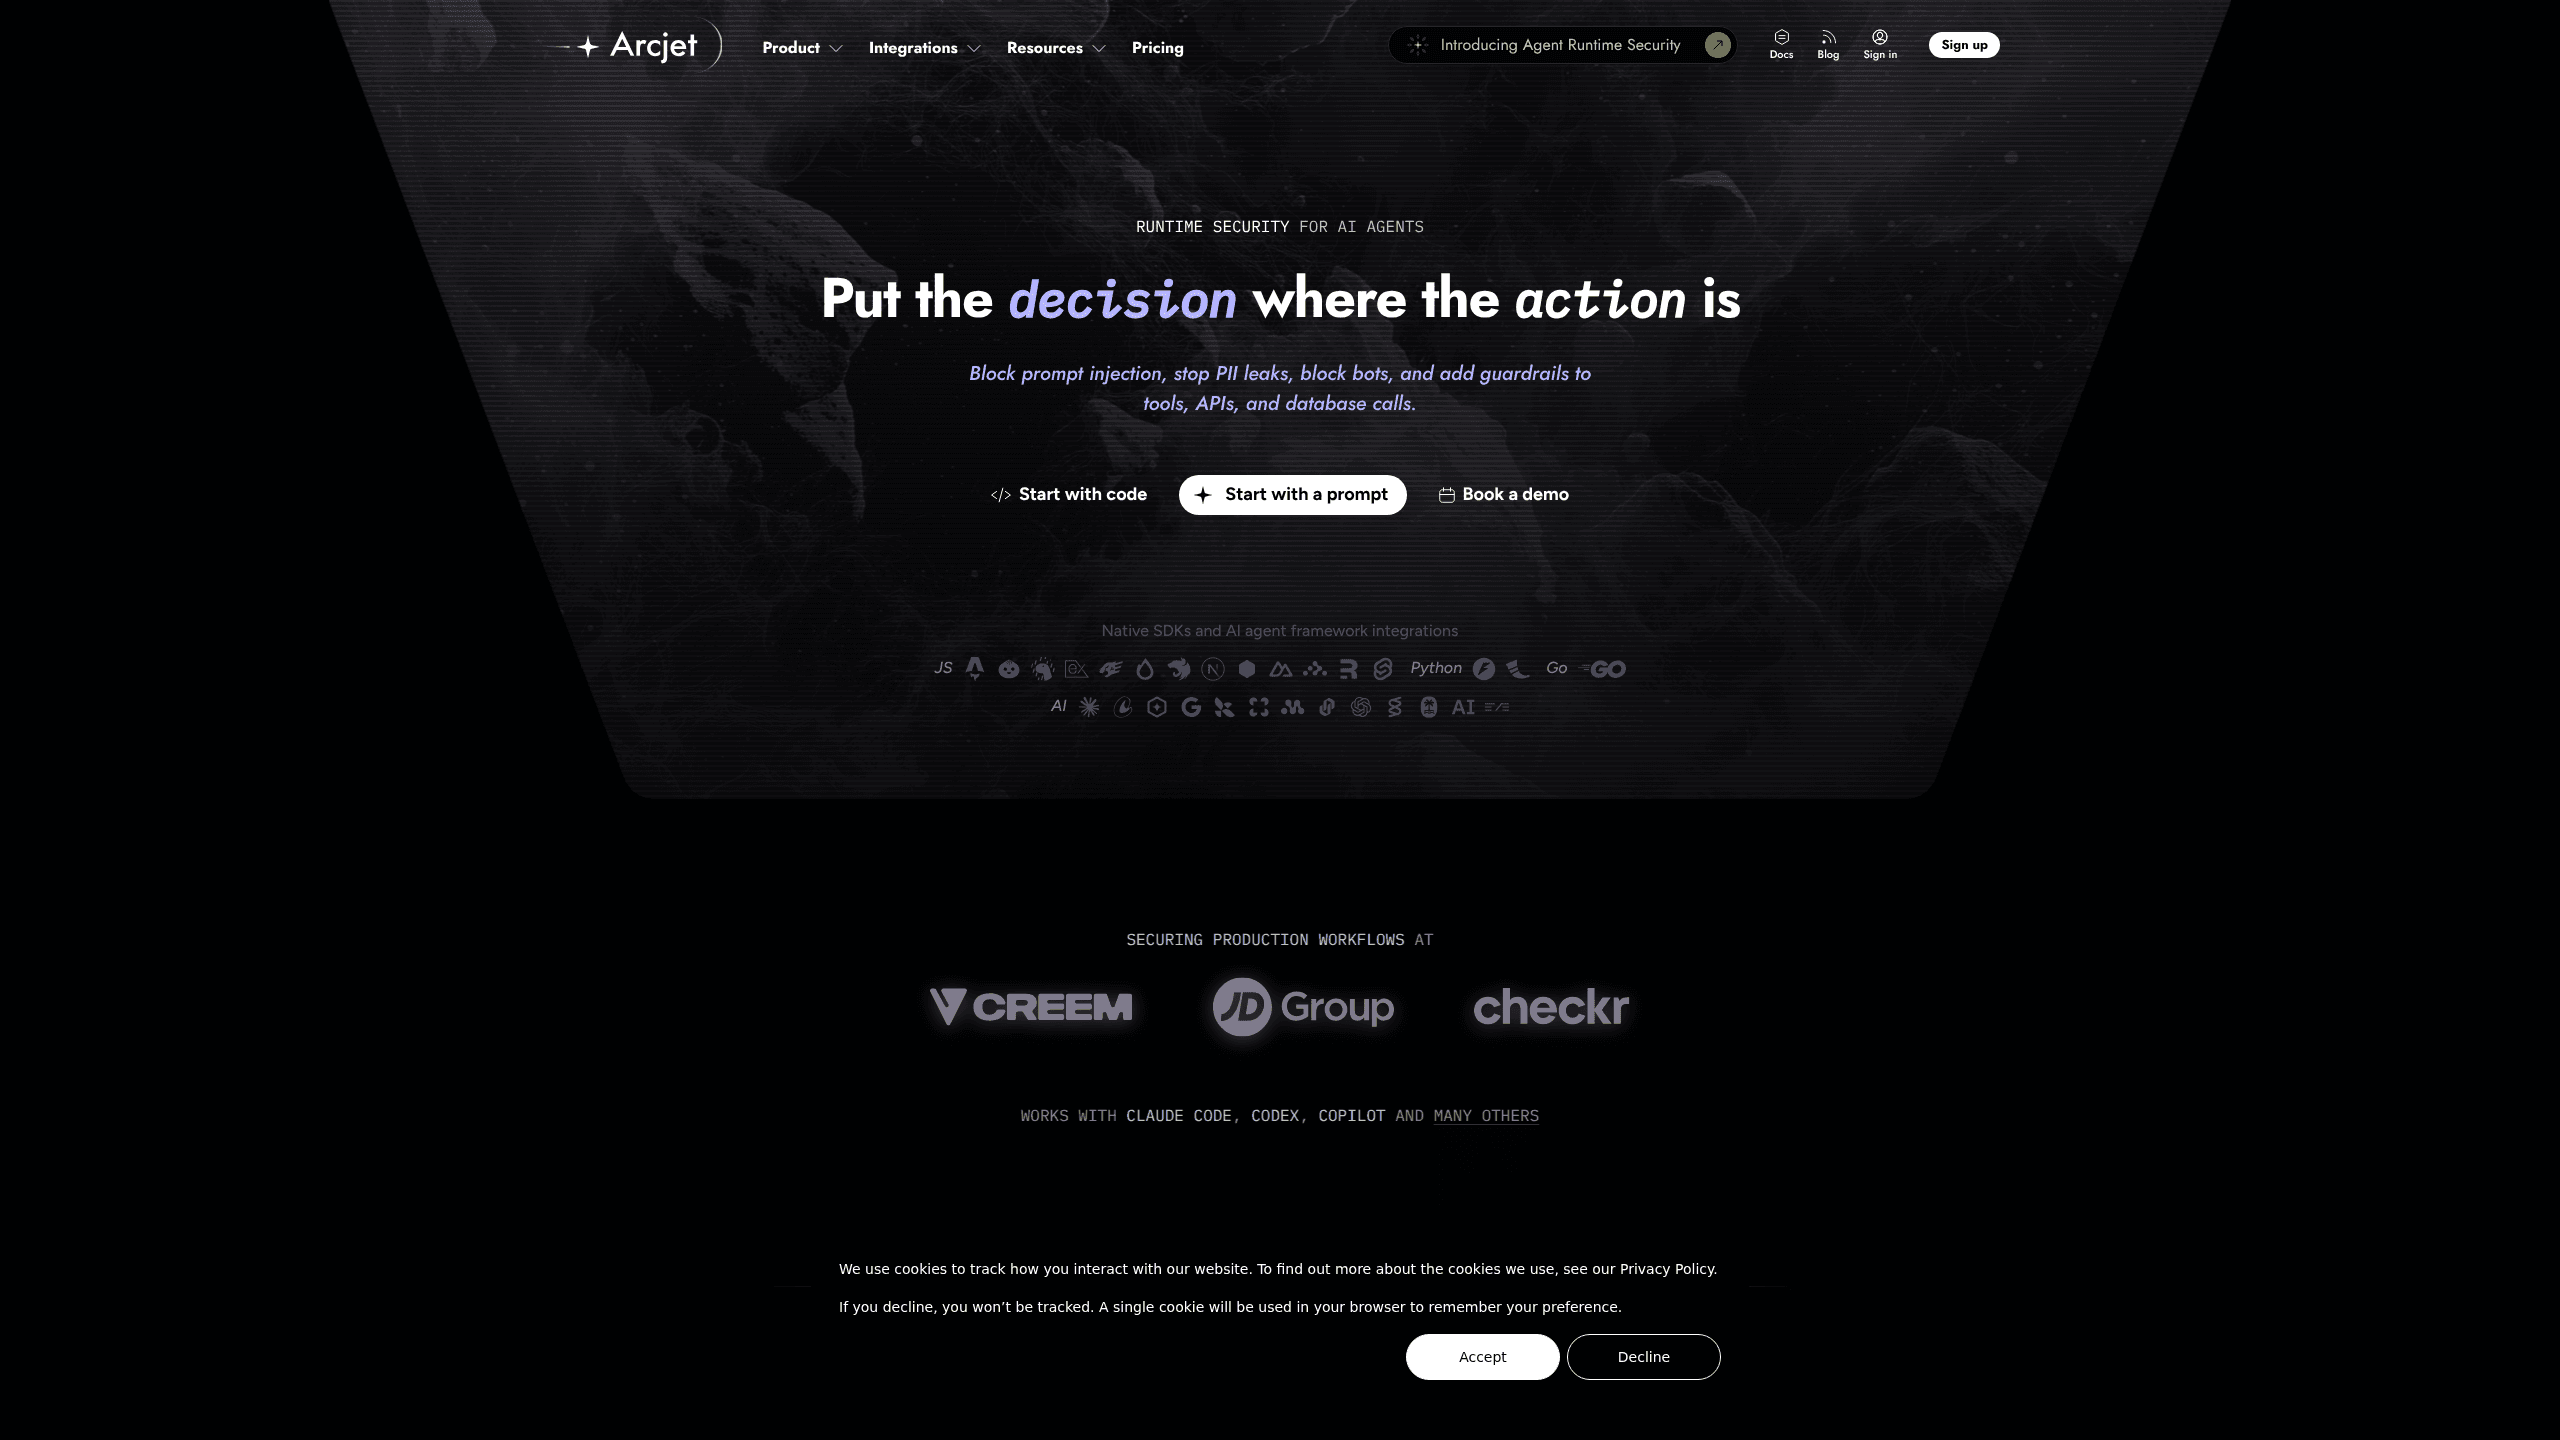
Arcjet est une plateforme de sécurité d'exécution pour les agents d'IA qui surveille les agents qui tournent dans votre organisation et décide ce qu'ils ont le droit de faire. Elle contrôle chaque action, prompt et appel d'outil, bloque les bots et les abus, détecte l'injection de prompt, autorise les appels d'outil et masque les données personnelles. La plateforme tourne côté serveur, vous l'ajoutez donc à des apps et à des pipelines d'agents déjà en place sans les reconstruire.
À propos de Arcjet
Qu'est-ce qu'Arcjet
Arcjet place un point de contrôle de sécurité devant ce que font les agents d'IA. Un agent qui peut envoyer un courriel, rembourser un paiement ou écrire dans une base de données touche des systèmes réels, et chacun de ces gestes est un endroit où quelque chose peut mal tourner. Arcjet couvre trois questions : ce qui tourne réellement, ce qui devrait être autorisé et ce qui s'est vraiment passé.
Vous pouvez commencer par l'une des trois. Discovery recense les agents déjà présents, à partir des données OpenTelemetry ou de l'API de conformité de Claude, et enregistre l'activité sans rien imposer. Enforcement ajoute une décision ALLOW ou DENY avant chaque appel d'outil. Auditing conserve la politique qui a tourné avec les valeurs qu'elle a lues, pour que vous puissiez reconstruire une réponse plus tard.
L'installation penche côté technique. Arcjet est conçu pour les développeurs et les équipes de sécurité, livré via des SDK, des adaptateurs de framework et un serveur MCP plutôt qu'un simple tableau de bord cliquable. Il tourne côté serveur, ce qui veut dire que vous devez maîtriser le backend où vivent vos agents. Si vous êtes un utilisateur non technique sans accès à ce code, cet outil n'est pas quelque chose que vous pourrez monter seul.
Pour commencer
- Inscrivez-vous sur la console Arcjet et créez un site pour votre projet.
- Connectez votre source de données, soit en envoyant des données OpenTelemetry à Arcjet, soit en reliant l'API de conformité de Claude, pour voir quels agents tournent déjà.
- Créez une site key (ARCJET_KEY) et installez le SDK de votre framework ou ajoutez le serveur MCP à Claude Code, VS Code Copilot, Cursor ou Windsurf.
- Enveloppez vos appels d'outil et vos routes avec
guard()ouprotect(), puis choisissez des règles distantes pour avoir une protection tout de suite. - Passez en revue les requêtes qu'Arcjet a enregistrées, expliquez les décisions et ajustez les règles au fil du trafic réel.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Arcjet.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs qui créent des agents d'IA
- Équipes de sécurité de petites et moyennes entreprises
- Mainteneurs de logiciels open source
Tâches
- Bloquer l'injection de prompt
- Autoriser les appels d'outil de l'agent
- Masquer les données personnelles
- Protection contre les bots et les abus
Cas d'usage
- Déployer un agent de code dans une équipe
- Exploiter une app grand public avec un assistant d'IA
- Auditer après un incident
Fonctionnalités clés
Garde d'exécution pour les appels d'outil
Arcjet place une décision ALLOW ou DENY devant chaque appel d'outil, donc la portée d'un agent s'arrête là où votre politique le dit. C'est l'autorisation des appels d'outil en termes simples. La fonction guard() et les adaptateurs de framework couvrent les agents sur mesure, les consommateurs de file d'attente et les pipelines agentiques. C'est la pièce qui sépare « l'agent peut faire ceci » de « l'agent a le droit de faire ceci ».
Détection de l'injection de prompt
Une entrée fabriquée peut pousser un agent à agir contre ses instructions, et Arcjet le vérifie avant que cette entrée ne déclenche un appel d'outil. C'est la défense contre l'injection de prompt à la frontière. Cela compte surtout là où les agents lisent du texte hors de votre contrôle, comme des messages d'utilisateurs ou des pages récupérées. L'attraper ici évite qu'un mauvais prompt se transforme en mauvaise action.
Masquage des données personnelles
Arcjet retire les données personnelles du trafic de l'agent à mesure qu'il traverse le système. Idée simple. Si vos agents traitent des dossiers clients, des données de paiement ou des historiques de chat, le masquage garde ce contenu hors des endroits où il ne devrait pas aller. Il tourne dans la même passe de protection, pas comme une étape de nettoyage à part.
Observer sans toucher au code
Avant que vous n'imposiez quoi que ce soit, Arcjet peut vous montrer ce qui tourne déjà. Aucune modification de code. Il ingère des données OpenTelemetry ou interroge l'API de conformité de Claude pour dresser un portrait des agents de votre organisation. Aucune des deux voies n'impose de politique, vous obtenez donc d'abord un inventaire exact et décidez ensuite ce qu'il faut verrouiller.
Prise en charge des agents de code
Arcjet protège Claude Code et GitHub Copilot directement dans l'environnement de développement, via les hooks que ces outils déclenchent déjà. Aucun SDK à installer. Aucun code à modifier. C'est donc le point d'entrée le plus rapide si vous voulez une protection sans toucher à un dépôt.
Protection contre les bots et les abus
La protection anti-bots côté serveur bloque les abus automatisés contre les sites et les apps web, avec des signaux côté client disponibles en seconde couche optionnelle. Limitation de débit, filtres et règles Shield WAF comptent comme une seule requête web. Bonne nouvelle aussi pour votre facture.
Piste d'audit
Chaque décision appliquée conserve la politique qui a tourné et les valeurs qu'elle a lues. Quand vous devez répondre à « pourquoi l'agent a-t-il fait ça », la trace vous laisse reconstruire une réponse au lieu de deviner. C'est la différence entre un journal et un audit.
Serveur MCP
Arcjet livre un serveur MCP à https://api.arcjet.com/mcp, connecté via OAuth. Depuis votre éditeur, vous pouvez lister les équipes et les sites, créer des sites, récupérer des site keys, inspecter les requêtes, expliquer les décisions, vérifier le quota, analyser le trafic et enquêter sur des IP, sans quitter les outils que vous utilisez déjà.
Avantages et inconvénients
Avantages
- Couvre la découverte, l'application et l'audit dans une seule plateforme, vous n'avez donc pas à coudre trois outils séparés.
- Le tarif à l'usage maintient le coût d'entrée bas : 25 $/mois pour l'offre Individual, avec les requêtes web à 5 $ par million.
- La protection des agents de code ne demande ni SDK ni modification de code, ce qui abaisse la barrière de mise en place pour les équipes qui utilisent déjà Claude Code ou Copilot.
- L'offre gratuite continue après l'essai avec 10 000 requêtes par mois, et c'est un arrêt net plutôt qu'un dépassement facturé.
- Les enregistrements d'audit relient chaque décision à la politique et aux valeurs derrière elle, ce qui aide lors des revues d'incident.
Inconvénients
- Il vise les développeurs. Sans accès au backend ni expérience des SDK, vous n'en tirez pas grand-chose. Les utilisateurs non techniques devraient chercher ailleurs.
- Le tarif des requêtes d'agent est dix fois le tarif web, à 50 $ par million, donc un usage intensif d'agents s'accumule plus vite que le trafic d'un site.
- L'offre Individual plafonne la taille de l'équipe à un membre et garde les journaux une heure, ce qui est juste pour collaborer vraiment ou déboguer.
- Le vrai contrôle des coûts suppose de surveiller l'usage et de fixer vous-même les seuils de budget ; la plateforme facture ce que vous consommez au lieu de plafonner.
Questions fréquentes
Arcjet est une plateforme de sécurité d'exécution pour les agents d'IA. Elle découvre quels agents tournent, applique des règles à leurs actions, prompts et appels d'outil, et garde une trace de ce qui s'est passé pour que vous puissiez l'auditer ensuite.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Arcjet.
Alternatives à Arcjet
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.
Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.