
BeeSecure
BeeSecure · Programmation
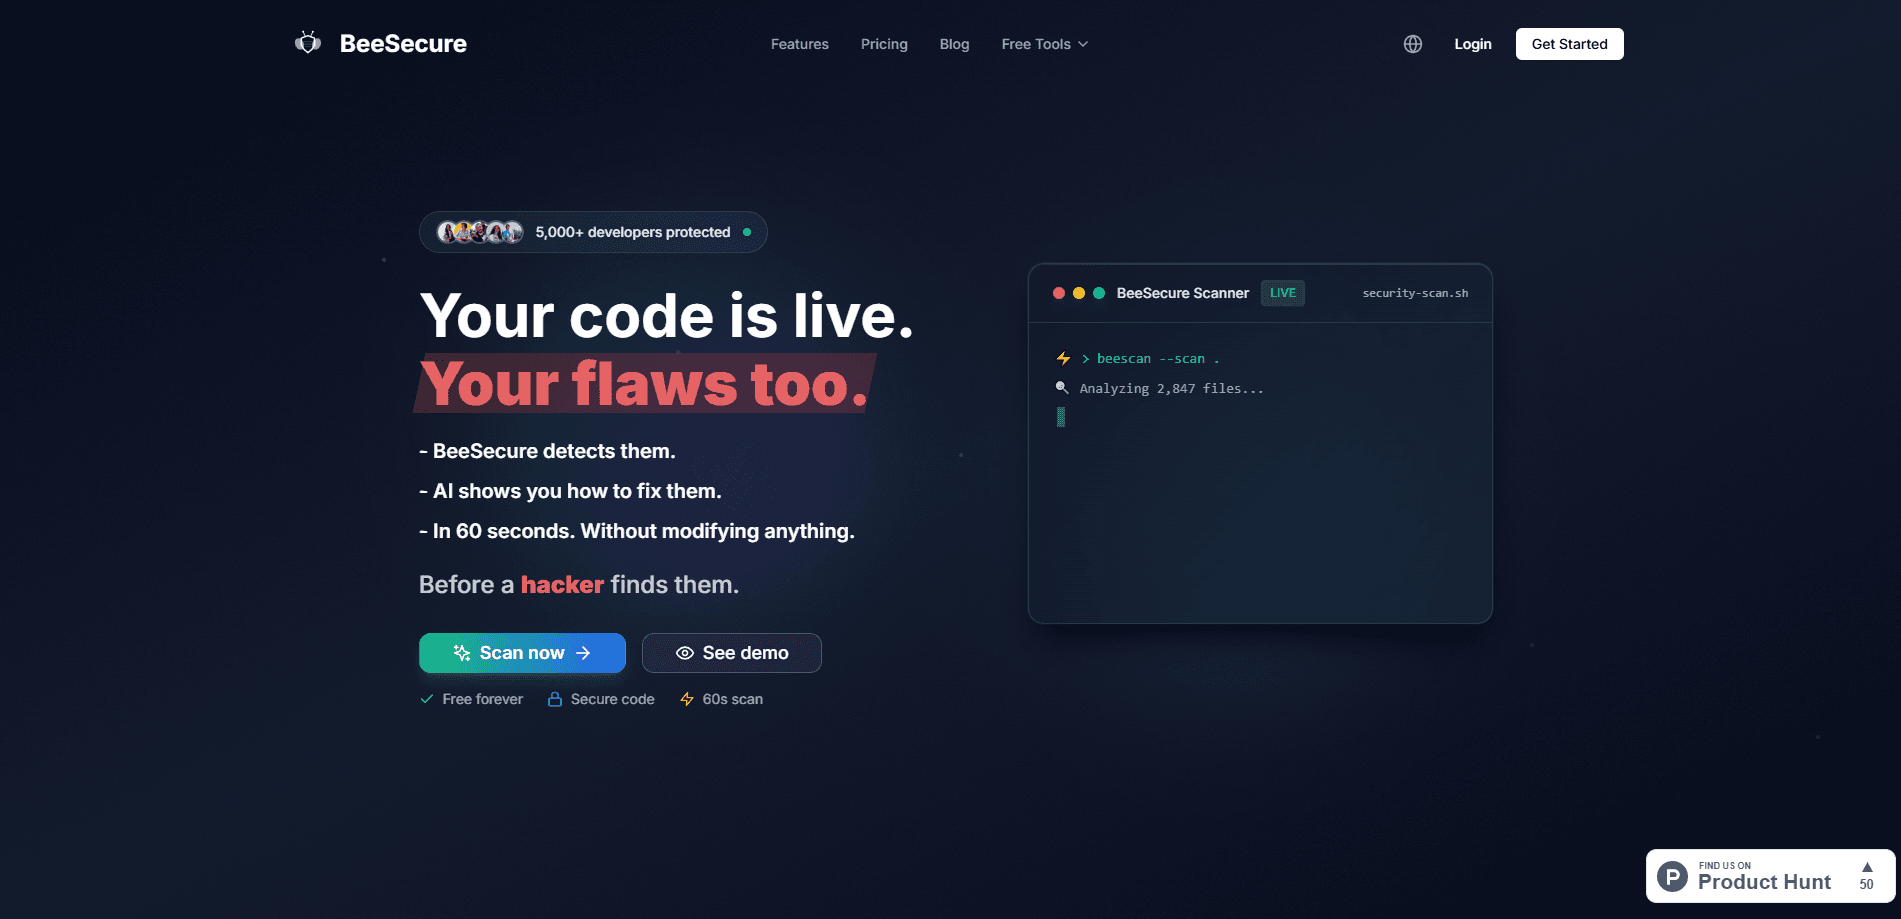
BeeSecure est un scanner de sécurité du code par IA pour celles et ceux qui codent avec l'IA. Il se connecte à GitHub, inspecte votre dépôt en 60 secondes environ et propose des corrections.
À propos de BeeSecure
What Is BeeSecure
BeeSecure est une plateforme qui analyse la sécurité du code source avec l'appui de l'IA pour repérer les vulnérabilités. Vous connectez un dépôt GitHub et l'outil le parcourt à la recherche de failles connues : injection SQL, cross-site scripting ou secrets exposés. La promesse est simple : détecter ce qu'un projet monté rapidement avec l'IA laisse souvent ouvert avant que quelqu'un d'autre ne le trouve.
L'outil vise un public précis. La page d'accueil s'adresse aux « vibe coders », aux solopreneurs et aux indie hackers qui publient des applications avec des outils comme Bolt, Cursor ou Lovable. Ce profil avance vite et n'a presque jamais d'équipe de sécurité sous la main, alors BeeSecure échange un pentest complet contre un passage automatisé qui tourne à chaque push. En pratique, il pose un socle rapide sur lequel construire.
Les limites honnêtes tiennent au produit lui-même. BeeSecure est un scanner, pas une personne, et l'équipe le dit sur son site. Il couvre bien les classes de vulnérabilité courantes, mais un attaquant déterminé qui cherche une faille de logique métier sur mesure peut encore passer. Prenez le rapport comme un premier filtre solide, pas comme le dernier mot sur la sécurité de votre application.
Getting Started
- Créez un compte gratuit avec GitHub ou Google et connectez l'application GitHub de BeeSecure.
- Choisissez le dépôt et la branche à analyser.
- Lancez une analyse et attendez environ 60 secondes pour obtenir le rapport.
- Ouvrez chaque constat pour lire l'explication technique et la correction proposée.
- Activez l'analyse automatique pour que la branche choisie soit revérifiée à chaque push.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de BeeSecure.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Vibe coders et créateurs qui codent avec l'IA
- Solopreneurs et indie hackers
- Petites équipes produit
Tâches
- Analyser un dépôt GitHub
- Trouver des clés d'API et des secrets exposés
- Vérifier les dépendances face aux CVE connues
- Auditer un site web public
- Intégrer la sécurité au CI/CD
Cas d'usage
- Publier un MVP monté avec un assistant IA
- Relire des pull requests
- Vérifier un site en ligne dont vous n'avez pas le code
Fonctionnalités clés
Analyse du code par IA en 60 secondes environ
BeeSecure agit comme un scanner de vulnérabilités du code : il lit votre code source, signale des failles comme l'injection SQL et le cross-site scripting, puis associe à chacune une correction proposée. L'analyse en soi est courte, et vous la lancez depuis un dépôt connecté sans rien configurer au préalable. Pour un contrôle rapide avant une mise en ligne, cette vitesse est tout l'intérêt.
Analyse des dépôts GitHub
Vous connectez l'application GitHub de BeeSecure et choisissez les dépôts et les branches à analyser ; l'analyse de sécurité GitHub tourne donc sur les dépôts que vous désignez. Seuls les dépôts que vous autorisez sont inspectés, et l'outil fonctionne pour les projets publics comme privés. L'analyse automatique peut relancer la branche choisie à chaque push, ce qui fait de la sécurité une habitude de fond plutôt qu'une corvée.
Détection des secrets et des clés d'API
Le scanner traque les secrets intégrés, les clés d'API et les autres chaînes sensibles présentes dans votre code ou embarquées dans le frontend. Les variables d'environnement du frontend dans des frameworks comme React, Vue ou Next.js finissent envoyées au navigateur, donc tout ce qui est sensible à cet endroit est déjà public. Les repérer avant une fuite, c'est tout l'enjeu.
Analyse des dépendances vulnérables
BeeSecure compare vos paquets aux listes de CVE connues, donc les bibliothèques vulnérables ressortent en constats au lieu de mauvaises surprises plus tard. Les dépendances obsolètes comptent parmi les voies d'attaque les plus exploitées, et la plupart des équipes ne les regardent jamais. Cette fonction comble le manque sans que vous ayez à lancer un outil séparé.
Scanner web de vulnérabilités gratuit
Un scanner autonome et gratuit reçoit une URL et sonde le site en ligne à la recherche de points d'accès exposés, d'un TLS faible, d'en-têtes de sécurité manquants et de ports ouverts. Il n'a pas besoin d'accéder au code, ce qui le rend utile pour un site hérité ou un site que vous ne contrôlez pas. Vous recevez un rapport de vulnérabilités en 30 secondes environ.
Deep Scan avec IA spécialisée
Le Deep Scan payant lance un modèle d'IA spécialisé contre chaque grande catégorie de vulnérabilité au lieu d'un seul passage général. L'équipe le décrit comme une méthode à plusieurs passes qui creuse des failles complexes qu'une analyse rapide pourrait manquer. Il vise les applications critiques, où une lecture minutieuse compte plus que la vitesse.
Notifications, équipes et intégration CI/CD
Les formules payantes ajoutent des alertes Slack et Discord, des sièges supplémentaires et des connexions à GitHub Actions et GitLab CI pour que les analyses tournent à chaque commit. Vous définissez quels événements déclenchent une notification et vous acheminez les constats vers le bon canal. Les équipes qui veulent une sécurité qui se gère seule peuvent ici la confier en grande partie au pipeline.
Avantages et inconvénients
Avantages
- Se connecte à GitHub en quelques minutes et renvoie un premier rapport de vulnérabilités en 60 secondes environ.
- L'offre gratuite inclut de vraies analyses et un scanner web public qui n'a pas besoin de dépôt.
- L'analyse automatique se relance à chaque push, donc les régressions sont repérées sans travail manuel.
- Les rapports clairs associent chaque constat à une explication technique et à une correction proposée.
Inconvénients
- C'est un scanner, pas un pentest humain, donc des failles nouvelles ou de logique métier peuvent encore passer.
- L'analyse automatique des branches et les alertes Slack ou Discord restent dans les formules payantes, ce qui limite l'offre gratuite.
- Le rapport est informatif et l'équipe rappelle clairement que vous restez responsable de ce que vous publiez.
Questions fréquentes
Il analyse le code source à la recherche de vulnérabilités comme l'injection SQL et le XSS, vérifie les dépendances face aux CVE connues et traque les secrets et les clés d'API intégrés. Un outil gratuit distinct sonde un site web public via son URL pour les en-têtes, le TLS et les ports ouverts.
Contenus associés
Découvrez des outils, des compétences et des articles liés à BeeSecure.
Alternatives à BeeSecure

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.