
BestDefense.io
BestDefense.io · Programmation
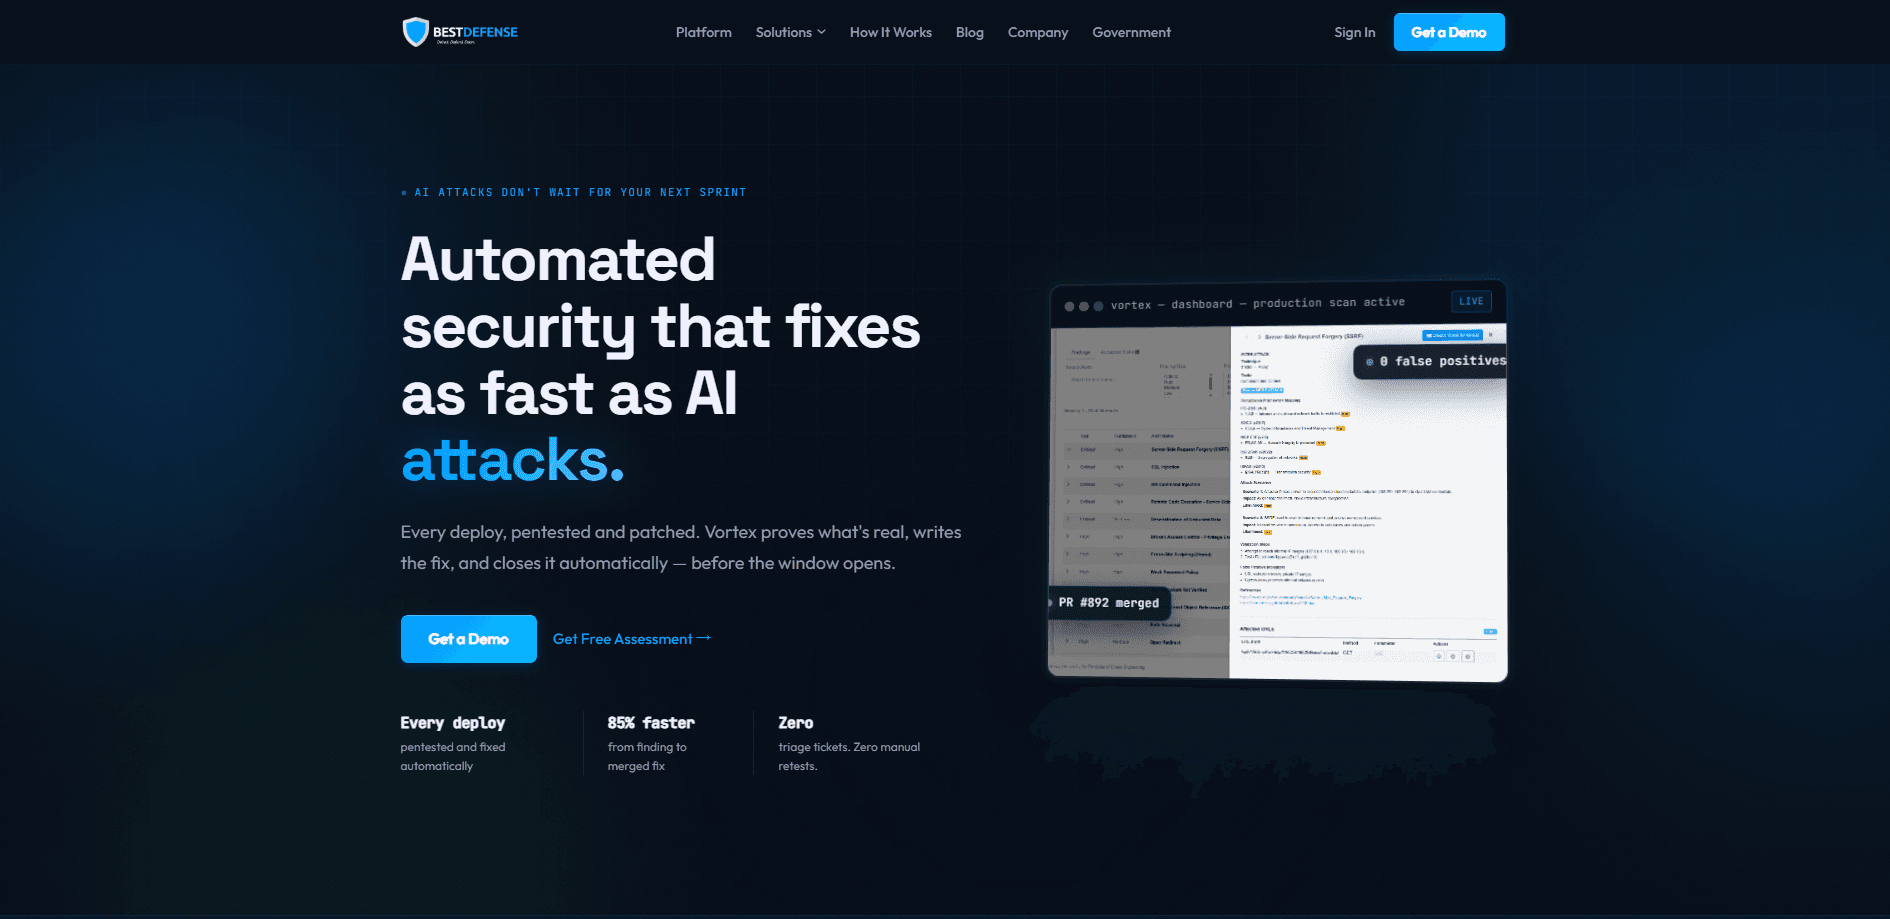
BestDefense.io est une plateforme de validation de sécurité continue construite autour de son moteur Vortex. Elle cartographie votre surface d'attaque à chaque déploiement, exécute des pentests IA confirmés par exploit, rédige des pull requests de correction de code pour ce qu'elle trouve, reteste la chaîne d'exploitation d'origine et génère des preuves de conformité prêtes pour l'audit. Voyez-la comme un pentest automatisé qui tourne sur votre propre machine avant que le code n'atteigne la branche principale. Elle vise les équipes d'ingénierie et de sécurité qui livrent souvent et ne peuvent pas garder un calendrier de pentests manuels au rythme de leur cycle de publication.
À propos de BestDefense.io
Qu'est-ce que BestDefense.io
BestDefense.io s'attaque à un écart que presque toutes les équipes connaissent bien : le code est livré bien plus vite qu'il n'est testé côté sécurité. Son propre site affirme que vous livrez 66 fois plus souvent que vous ne testez. Vortex tente de combler cet écart en exécutant toute la boucle (cartographier, tester, corriger, vérifier, prouver) automatiquement plutôt que selon un calendrier trimestriel.
L'idée centrale est qu'une faille n'en est pas une tant qu'elle ne s'exécute pas. Au lieu de signaler des motifs potentiellement vulnérables, la plateforme essaie d'exécuter de vraies chaînes d'exploitation : injection SQL, contournement d'authentification, SSRF, élévation de privilèges et failles de logique métier. Tout ce qui ne s'exécute pas n'atteint jamais votre équipe. Pourquoi est-ce important ? Cela réduit le bruit, qui est la principale raison pour laquelle les alertes de sécurité sont ignorées.
La limite, c'est qu'il s'agit d'un outil pré-commit, qui tourne sur la machine du développeur. Il s'exécute sur votre poste et nécessite Docker. Ce n'est pas un tableau de bord cloud vers lequel vous pointez une URL en production, donc les petites équipes sans CI ni flux de conteneurs devront d'abord faire un peu de configuration.
Pour commencer
- Connectez votre dépôt. BestDefense.io fonctionne avec GitHub, GitLab et Bitbucket, et s'intègre à Jira, Jenkins, SonarQube, Snyk, Slack, AWS, Azure et GCP.
- Installez Docker sur la machine où Vortex s'exécutera, puisque le pentest s'exécute localement avant le commit.
- Laissez Vortex cartographier le code. Il construit un graphe des endpoints, des API, des flux d'authentification et des dépendances au moment de la livraison.
- Passez en revue les exploits confirmés et les pull requests qu'il génère. La barrière de CI bloque les builds vulnérables jusqu'à ce que chacun soit résolu.
- Définissez vos objectifs de conformité pour que les boucles fermées produisent des preuves horodatées rattachées à des référentiels comme SOC 2, ISO 27001, PCI DSS, NIST et CMMC.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de BestDefense.io.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les équipes de développement qui déploient plusieurs fois par semaine
- Les ingénieurs sécurité noyés dans le bruit des scanners
- Les responsables de conformité en startup
Tâches
- Cartographier la surface d'attaque
- Corriger les vulnérabilités confirmées
- Vérifier qu'un correctif tient
Cas d'usage
- Livrer un nouvel endpoint d'API
- Préparer un audit SOC 2
- Contrôles pré-commit sur le portable du développeur
Fonctionnalités clés
Cartographie continue de la surface d'attaque
Vortex cartographie chaque endpoint, API, flux d'authentification et dépendance dès que le code est livré. La couverture est reconstruite à chaque déploiement, elle ne devient donc jamais obsolète entre deux versions. Pour les équipes qui ajoutent des endpoints plus vite qu'elles ne peuvent les suivre, cela supprime l'étape d'inventaire manuel qui prend souvent du retard.
Pentest IA confirmé par exploit
La plateforme exécute de vraies chaînes d'exploitation au lieu de comparer des motifs. Elle cible l'injection SQL, le contournement d'authentification, le SSRF, l'élévation de privilèges et les failles de logique métier. Si une attaque ne s'exécute pas, elle n'atteint jamais votre équipe, ce qui est la principale raison pour laquelle cette approche produit moins de bruit qu'un scanner classique.
Correctifs de code générés automatiquement
Pour chaque exploit confirmé, Vortex rédige un correctif adapté à votre stack et limité à votre code, et l'ouvre comme pull request plutôt que comme rapport PDF. La barrière de CI bloque toute build vulnérable jusqu'à la fusion du correctif. Cela transforme une faille en modification fusionnable plutôt qu'en ticket de plus dans la file.
Retest adversarial
Après l'application d'un correctif, la plateforme rejoue l'exploit d'origine contre la build corrigée. Si la vulnérabilité revient, votre équipe est prévenue avant la production. Cela ferme la boucle que la plupart des scanners laissent ouverte, où un correctif est supposé fonctionner parce que l'alerte a cessé de se déclencher.
Preuves de conformité prêtes pour l'audit
Chaque boucle fermée génère un enregistrement de preuve horodaté. Ces enregistrements sont rattachés à SOC 2, ISO 27001, PCI DSS, NIST et CMMC. Au lieu d'assembler les preuves à la main chaque trimestre, les enregistrements s'accumulent au fil du travail, ce qui raccourcit nettement la préparation d'audit.
Analyse native par graphe
Vortex cartographie votre code sous forme de graphe, utilise une analyse guidée par graphe pour trouver les chemins contaminés et prouve que chaque chemin est fermé après un correctif. Dans son propre exemple, une contamination qui atteint à la fois un sink SQL et un sink d'exécution de commande dans une tâche nocturne est corrigée aux deux points, chaque chemin étant vérifié comme fermé.
Avantages et inconvénients
Avantages
- Seuls les exploits confirmés atteignent votre équipe, ce qui garde la file de revue courte et lisible.
- Les correctifs arrivent sous forme de pull requests sur votre propre code, donc la remédiation ne part pas d'une page blanche.
- Retester après un correctif signifie qu'une faille fermée est vérifiée, pas seulement marquée comme faite.
- Les preuves de conformité s'accumulent automatiquement, ce qui réduit la préparation trimestrielle d'audit.
- S'intègre aux outils que les équipes utilisent déjà, dont GitHub, GitLab, Jira, Snyk et Slack.
Inconvénients
- Nécessite Docker et tourne sur votre machine, donc les équipes sans flux de conteneurs doivent passer par une configuration avant tout bénéfice.
- Les tarifs ne sont pas publiés. Il faut contacter le service commercial, ce qui complique la budgétisation en amont.
- L'accent porte sur la sécurité du code et des applications. Ce n'est pas adapté si vous avez besoin de supervision réseau ou de terminaux.
Questions fréquentes
C'est une plateforme de validation de sécurité continue. Elle cartographie votre surface d'attaque, exécute des pentests pilotés par IA qui confirment les exploits en les exécutant, génère des correctifs de code sous forme de pull requests, reteste l'exploit d'origine et produit des preuves de conformité, le tout à chaque déploiement.
Contenus associés
Découvrez des outils, des compétences et des articles liés à BestDefense.io.
Alternatives à BestDefense.io

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.