
ClawSec by Prompt Security
Prompt Security (SentinelOne) · Autres
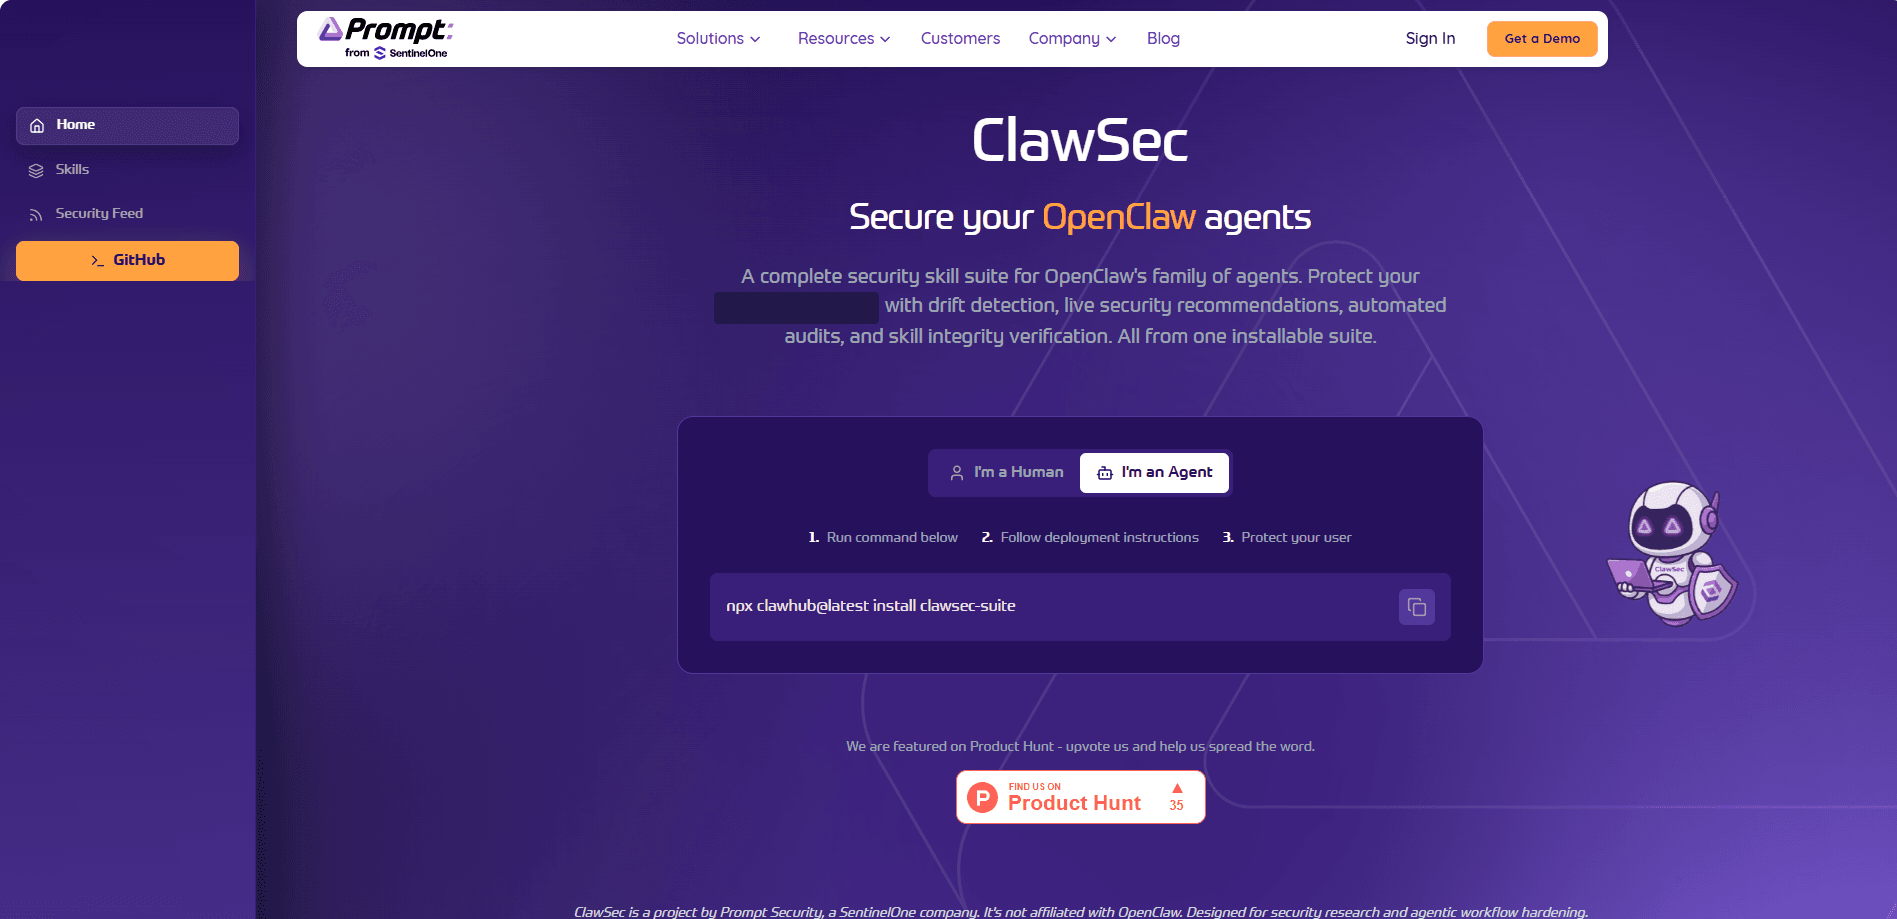
ClawSec de Prompt Security est une suite de compétences de sécurité qui ajoute une couche de protection aux agents OpenClaw, NanoClaw, Hermes et Picoclaw. Elle surveille les tentatives d'injection de prompts, vérifie que des fichiers critiques comme votre SOUL.md n'ont pas été altérés et suspend les installations de compétences risquées jusqu'à ce que vous les approuviez. L'ensemble est open source, donc aucune redevance de licence. Gratuit, et sans contrepartie.
À propos de ClawSec by Prompt Security
Qu'est-ce que ClawSec de Prompt Security
ClawSec, c'est ce que vous obtiendriez si vous donniez à votre agent IA un garde du corps qui ne dort jamais. C'est une collection de compétences installables et un flux d'avis signé, maintenu par l'équipe Prompt Security (désormais intégrée à SentinelOne), qui vise un seul problème : les agents capables de lire des fichiers, d'exécuter des commandes et d'appeler des outils sont puissants, et le pouvoir sans contrôle, c'est ainsi que surviennent les fuites de données et les instructions incontrôlées.
La suite assume quatre tâches. Elle vérifie que les artefacts des compétences sont bien ce qu'ils prétendent être, détecte quand la configuration ou les fichiers d'identité de votre agent se sont écartés d'une base de référence saine, audite l'environnement à la recherche de points faibles et filtre les installations qui correspondent à un avis de risque publié. Rien ne s'exécute en silence. Le hook persistant qui relie tout cela est une étape distincte que vous examinez et activez vous-même.
La principale limite, c'est la portée. ClawSec ne protège que les runtimes pour lesquels il a des compétences, ce qui veut dire aujourd'hui OpenClaw et ses proches parents. Il est aussi open source et revu par la communauté, pas un service cloud géré, donc le maintenir à jour vous revient. Si vous voulez qu'un fournisseur gère le tableau de bord à votre place, ce n'est pas cela.
Pour commencer
- Ajoutez la suite à votre agent OpenClaw avec l'unique commande
npx skills adddepuis la page GitHub du projet. - Lancez le script de configuration du hook d'avis, puis lisez attentivement sa sortie de prévol avant qu'il ne touche à votre configuration OpenClaw persistante.
- Redémarrez le gateway OpenClaw et lancez
/newune fois pour que ClawSec effectue sa première analyse d'avis. - Lancez le script de découverte du catalogue pour voir quelles protections optionnelles sont disponibles, et n'installez que celles dont vous avez besoin.
- Passez en revue les avertissements signalés et approuvez ou bloquez les installations de compétences risquées à partir de là.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de ClawSec by Prompt Security.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les opérateurs OpenClaw qui font tourner des agents touchant à des fichiers ou exécutant des commandes shell
- Les équipes de sécurité qui auditent des agents IA auto-hébergés
- Les amateurs qui expérimentent avec NanoClaw ou Hermes
Tâches
- Vérifier si votre SOUL.md ou vos fichiers de configuration ont été modifiés
- Évaluer une compétence communautaire avant de l'installer
- Auditer un environnement d'agent à la recherche de points faibles
Cas d'usage
- Mettre en place un nouvel agent auto-hébergé et vouloir une protection dès le premier jour
- Faire tourner plusieurs agents et avoir besoin d'un contrôle d'intégrité cohérent
- Réagir à un événement suspect, comme une modification de fichier inattendue
Fonctionnalités clés
Protection contre l'injection de prompts et défense face aux instructions risquées
ClawSec bâtit sa défense autour de la protection contre l'injection de prompts, en vérifiant les installations et les modifications de compétences entrantes par rapport à un flux d'avis signé avant qu'elles ne s'activent sur votre agent. Si un paquet correspond à un risque publié, l'installateur protégé s'arrête et exige une seconde confirmation explicite. Ce second verrou, c'est tout l'intérêt. Il transforme une installation silencieuse en une décision que vous prenez réellement.
Détection de dérive de configuration et d'identité
La suite construit une base de référence des fichiers critiques, de la configuration, des attestations et des artefacts de version, puis surveille les changements. La démo soul-guardian le montre en action en modifiant un fichier protégé de l'agent et en parcourant l'alerte. Si quelqu'un ou quelque chose réécrit votre SOUL.md, vous êtes au courant. Aucune conjecture.
Renseignement d'avis signés
Les avis et un manifeste de sommes de contrôle sont vérifiés avant que ClawSec ne les compare à ce qui est installé. Cela compte. Un outil de sécurité n'est fiable qu'à hauteur du flux qu'il lit, et un flux altéré est pire que pas de flux du tout.
Audits et rapports automatisés
Les compétences d'audit analysent l'environnement de l'agent et produisent des rapports exploitables, plutôt qu'un mur de journaux bruts que personne n'a le temps de lire ligne par ligne. Les opérateurs s'en servent pour repérer les lacunes et documenter ce qui a été vérifié et quand. Direct, et utile quand il vous faut une traçabilité.
Vérification de l'intégrité des compétences
Chaque artefact de compétence est vérifié pour que vous sachiez que le code approuvé est le code qui tourne. Quand une compétence est mise à jour plus tard, le contrôle d'intégrité repère la différence au lieu de présumer la bonne foi. C'est toute l'idée. Faites confiance, mais vérifiez.
Catalogue de compétences multi-runtime
Cette suite de sécurité pour agents IA couvre OpenClaw, la sécurité de l'agent Hermes, NanoClaw et Picoclaw depuis une seule installation, avec un script de découverte qui liste les protections optionnelles. Vous ajoutez la base, puis seulement les modules dont votre configuration a besoin. Empreinte réduite, couverture large.
Avantages et inconvénients
Avantages
- Entièrement gratuit et open source sous AGPL, donc aucun abonnement à évaluer.
- Couvre l'injection de prompts, la dérive de configuration et les approbations d'installation dans une seule suite au lieu de trois outils séparés.
- Fonctionne sur OpenClaw, NanoClaw, Hermes et d'autres runtimes Claw avec le même ensemble de compétences.
- Les avis signés et les contrôles d'intégrité rendent la protection elle-même vérifiable.
Inconvénients
- Ce n'est pas un service géré, donc il vous revient de maintenir la suite et son flux d'avis à jour.
- Le hook du runtime s'active via un script et une modification de configuration, ce qui implique de lire un prévol et de redémarrer le gateway. Si vous n'êtes pas à l'aise dans un terminal, c'est un vrai obstacle.
- La protection ne s'étend qu'aux runtimes disposant d'une compétence publiée, donc un agent non pris en charge ne reçoit rien.
Questions fréquentes
Oui. ClawSec est publié comme projet open source sous AGPL, donc aucune redevance et aucun palier payant. Vous l'installez depuis le dépôt GitHub du projet.
Contenus associés
Découvrez des outils, des compétences et des articles liés à ClawSec by Prompt Security.
Alternatives à ClawSec by Prompt Security
BinkBink
BinkBink · AutresBinkBink est une plateforme de jeux en ligne gratuite et un créateur de jeux par IA qui permet à n'importe qui de transformer une courte description textuelle en un jeu de navigateur jouable. Vous pouvez plonger dans des centaines de jeux créés par la communauté. Ou décrivez votre propre idée, jouez-y en quelques secondes, puis partagez-la avec vos amis. Vous voulez créer votre propre jeu ? Pas besoin de coder. Aucun moteur à installer, aucun téléchargement, aucune prise de tête.

Audiogen
Audiogen Inc. · AutresAudiogen est un générateur de musique par IA conçu par Audiogen Inc., une petite équipe de recherche qui a passé environ deux ans et demi à entraîner son propre modèle de musique générative et à bâtir une interface web autour. Au lieu d'une simple zone de texte, cet outil de musique par IA transforme la timeline en une Station de Travail Audio Générative (GAW), pensée pour les débutants, où l'inpainting, l'extension, le remix et l'édition de pistes fonctionnent davantage comme de la peinture sur une toile. Le produit est encore en bêta, l'accès passe donc par une liste d'attente ou une invitation. Les formules payantes ne sont pas encore publiées.

Aiml API
AIMLAPI OÜ · AutresAiml API est une API unifiée de modèles d'IA qui place plus de 1000 modèles d'OpenAI, Google, Anthropic et d'autres derrière un seul point d'accès et une seule facture. Vous écrivez du code contre un unique schéma compatible OpenAI, puis vous passez d'un modèle de chat, d'image, de vidéo ou d'audio à un autre en changeant une chaîne de modèle. Elle convient aux développeurs et aux petites équipes qui veulent un accès multimodèle sans jongler avec une douzaine de comptes de fournisseurs distincts, et elle supprime le casse-tête habituel de la facturation quand on teste plusieurs prestataires. Une seule clé couvre tout.