
CodeThreat
CodeThreat · Programmation
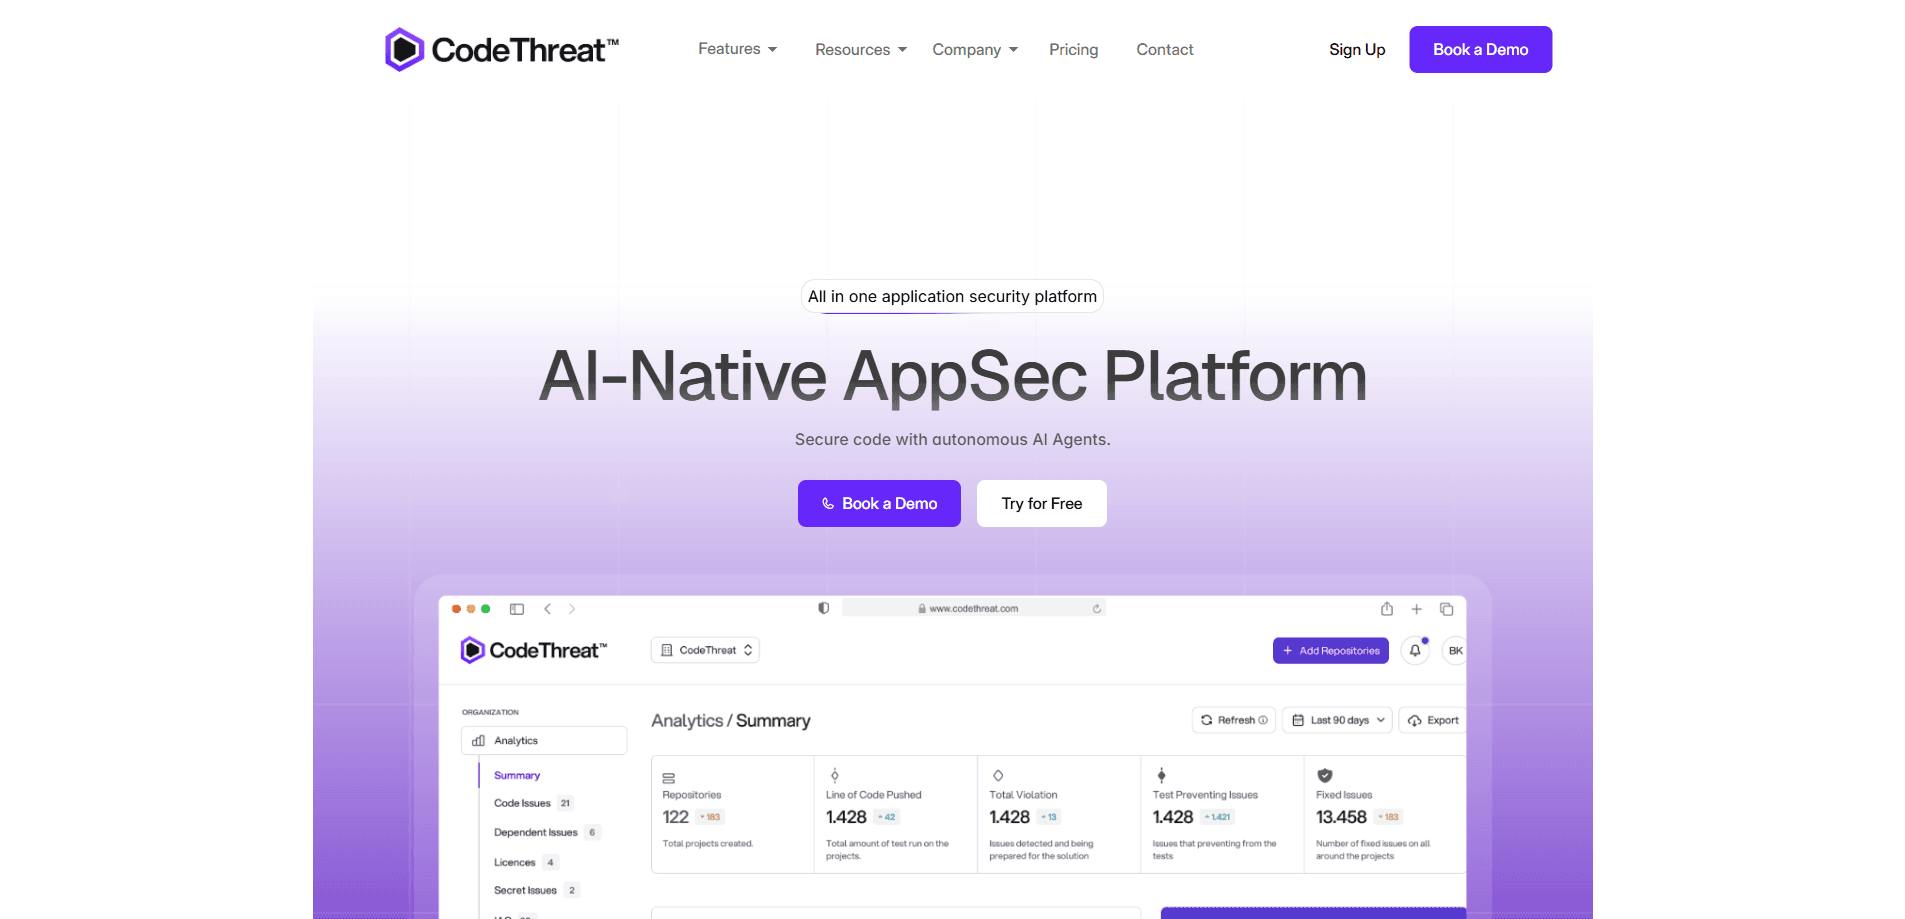
CodeThreat est une plateforme SAST à IA qui analyse votre base de code à la recherche de vulnérabilités et relit les pull requests avant la fusion. Elle associe des tests statiques de sécurité des applications (SAST) fondés sur des règles à des agents d'IA qui réduisent les faux positifs et expliquent les risques qui comptent vraiment. Les équipes connectent leurs dépôts, reçoivent les résultats dans leur flux de travail habituel et paient par contributeur une fois le palier gratuit dépassé.
À propos de CodeThreat
Qu'est-ce que CodeThreat
CodeThreat est une plateforme de sécurité du code bâtie sur une idée simple : un scanner qui crie au loup toute la journée est un scanner que personne ne lit. Elle exécute un SAST déterministe, du SCA, de l'analyse d'infrastructure et de secrets, puis place des agents d'IA par-dessus pour écarter les résultats faibles et expliquer les vrais. Cette seconde couche abat le gros du travail, car c'est le tri, et non l'analyse, qui ensevelit d'ordinaire une équipe de sécurité sous une pile que personne n'a le temps de vider.
La promesse se situe dans l'écart entre les outils SAST classiques et l'absence totale d'outil. Les scanners traditionnels signalent tout et laissent les développeurs démêler. CodeThreat revérifie les résultats, marque ceux qui ne sont pas exploitables et explique pourquoi elle les juge faux. Alors, qu'est-ce que cela change au quotidien ? Vous passez moins de temps à trier les alertes et plus à corriger celles qui comptent.
Il prend en charge plus de 27 langages, dont Python, Java, JavaScript, Go et C#, avec des règles pour des frameworks comme Django, React, Spring et Laravel. Les résultats peuvent porter des suggestions de correction générées par IA. La principale limite tient à la portée. La couverture approfondie, le déploiement sur site et les exécutions d'agents illimitées restent derrière les paliers Pro et Enterprise, donc les petites équipes du palier gratuit travaillent avec des quotas.
Pour commencer
- Inscrivez-vous sur app.codethreat.com et démarrez sur le palier gratuit avec jusqu'à 3 dépôts privés.
- Connectez votre gestion de versions, que ce soit GitHub, GitLab, Bitbucket ou Azure, et choisissez les dépôts à analyser.
- Laissez les moteurs déterministes lancer le SAST, le SCA, l'analyse de secrets et les contrôles IaC sur toute la base de code.
- Activez les agents d'IA pour l'élimination des faux positifs et la relecture agentique de code, puis branchez le CI/CD si vous voulez des analyses à chaque push.
- Relisez les résultats dans le tableau de bord ou dans les commentaires de PR, appliquez les corrections suggérées et poussez.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de CodeThreat.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Petites équipes de développement
- Ingénieurs sécurité lassés du bruit
- Entreprises soucieuses de la conformité
Tâches
- Relire les pull requests sur le plan sécurité avant la fusion
- Comprendre une base de code inconnue
- Repérer des clés et identifiants fuités
Cas d'usage
- Livrer plus vite sans étape dédiée de revue AppSec
- Intégrer de nouveaux ingénieurs
- Préparer un audit de sécurité
Fonctionnalités clés
SAST à IA et compréhension du contexte
L'analyse pilotée par IA examine le contexte du projet pour saisir les failles de logique, les flux de données et les chemins d'authentification que les scanners à règles laissent passer. Elle suit aussi la circulation des données entre fonctions et fichiers, ce qui lui permet de signaler des flux dangereux sans que vous compiliez le projet au préalable. Pas d'étape de build. Pas d'attente d'une compilation avant même que la sécurité commence.
Élimination des faux positifs
C'est l'argument phare de CodeThreat, et le tarif le reflète. L'agent revérifie les résultats SAST, marque ceux qui ne sont pas exploitables et explique pourquoi chacun est probablement un faux positif. Moins d'alertes bidon. Plus de temps sur les vrais problèmes. Les développeurs arrêtent de fermer des tickets qui ne mènent nulle part.
Relecture agentique de PR
Chaque pull request déclenche une relecture de sécurité des fichiers modifiés, le retour arrivant sous forme de commentaires de PR. La sécurité devient une partie de la relecture de code plutôt qu'une étape greffée après le déploiement. C'est là que la plupart des équipes la perdent de vue. Ici, elle surgit là où les développeurs se trouvent déjà.
Analyse et cartographie agentiques du dépôt
La plateforme cartographie tout votre dépôt et produit des informations sur l'architecture, la documentation, les endpoints, les dépendances et le flux de données. La carte visuelle relie composants et relations, si bien qu'un nouvel ingénieur comprend la structure sans lire chaque fichier. Pratique quand vous rejoignez un projet de mille fichiers sans documentation.
Large couverture linguistique et d'intégrations
CodeThreat prend en charge plus de 27 langages et frameworks de programmation, et se connecte à GitHub, GitLab, Bitbucket, aux pipelines CI/CD et aux fournisseurs de cloud. Vous n'avez pas à changer la façon de travailler de votre équipe pour l'ajouter. Cela compte plus que ne le suggère la liste des fonctionnalités.
Une couverture AppSec complète au même endroit
SAST, SCA, IaC, sécurité des conteneurs et analyse de secrets tournent depuis une seule plateforme. Pas de jonglage entre quatre fournisseurs, pas de rapports recousus à la main. Pour les équipes qui paient déjà des outils séparés, cette consolidation est le vrai attrait. Un tableau de bord. Une facture. Moins de trous entre les outils.
Apportez votre propre LLM
Les clients Enterprise peuvent recourir à une intégration LLM personnalisée, y compris l'hébergement de modèles privés. C'est l'option à regarder si votre code ne peut pas quitter votre infrastructure et que vous voulez quand même la couche agentique. À demander tôt, car elle façonne tout votre plan de déploiement.
Avantages et inconvénients
Avantages
- L'élimination des faux positifs s'attaque à la plus grande critique faite aux outils SAST.
- Le palier gratuit est réellement utilisable pour de petites équipes, avec 3 dépôts privés et sans recharge de crédits.
- Large couverture linguistique (plus de 27) et intégrations avec GitHub, GitLab, Bitbucket et le CI/CD.
- Couverture tout-en-un : SAST, SCA, IaC, conteneurs et analyse de secrets sous un même toit.
- Tarification transparente par contributeur à $39, avec des options sur site et LLM privé en Enterprise.
Inconvénients
- Les paliers payants facturent par contributeur, le coût grimpe donc avec l'effectif de développeurs, pas avec l'usage.
- Les fonctionnalités agentiques les plus fortes sont limitées par des quotas en Free et Pro, ce qui touche d'abord les petites équipes.
- Le déploiement sur site et l'hébergement de LLM personnalisé sont réservés à Enterprise, ce qui implique un échange avec le service commercial.
Questions fréquentes
CodeThreat est une plateforme de sécurité des applications native de l'IA qui associe les tests statiques de sécurité des applications à des agents d'IA. Elle analyse le code à la recherche de vulnérabilités, filtre les faux positifs, relit les pull requests et cartographie les dépôts, le tout depuis un seul tableau de bord.
Contenus associés
Découvrez des outils, des compétences et des articles liés à CodeThreat.
Alternatives à CodeThreat
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.