
Corgea
Corgea · Programmation
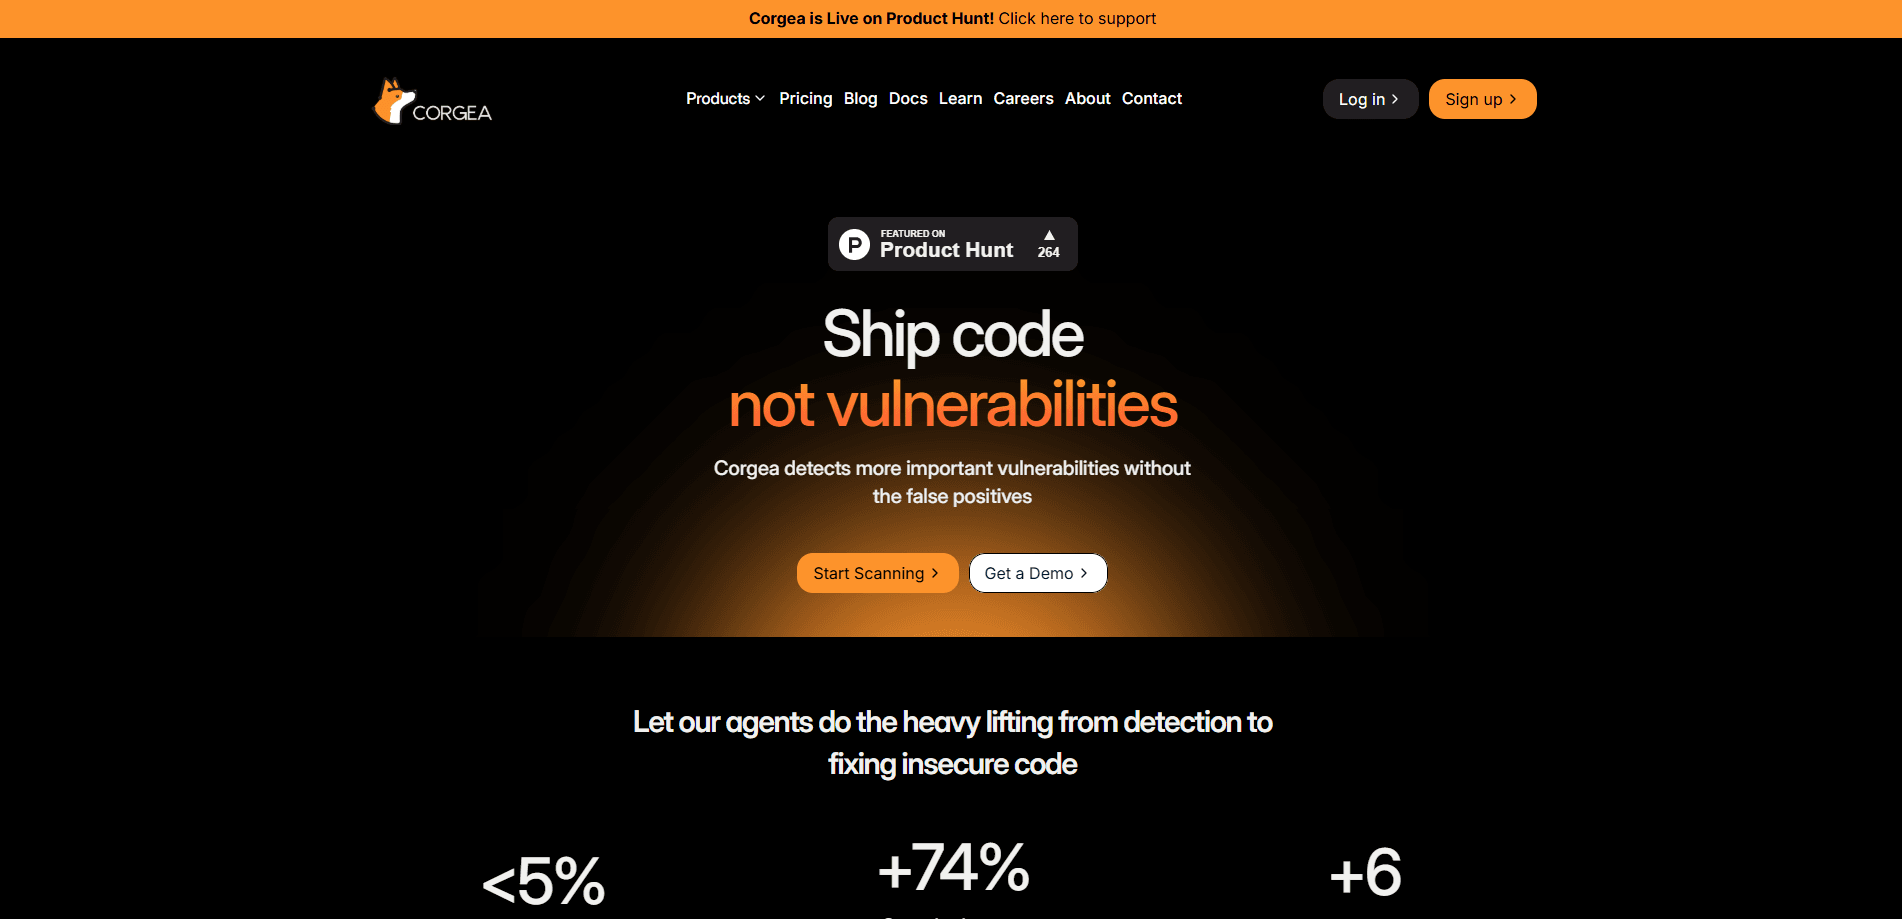
Corgea est une plateforme de sécurité applicative pilotée par l'IA qui lit votre code, vos paquets et votre infrastructure, puis rédige des correctifs prêts à fusionner au lieu de simples tickets.
À propos de Corgea
About
Qu'est-ce que Corgea
Corgea est une plateforme de sécurité applicative pensée pour les développeurs. Elle lit votre code, votre logique métier et votre infrastructure pour faire remonter un risque réel, puis rend la remédiation des vulnérabilités sous forme de correctif qui s'intègre au flux de travail que vous utilisez déjà.
Presque toutes les plateformes de sécurité AppSec s'arrêtent à la détection. Elles déversent des milliers d'alertes dans un tableau de bord, et quelqu'un doit passer des semaines à trier le bruit des menaces. Corgea s'attaque à ce goulot par les deux bouts. Au fond, c'est un outil d'analyse statique de sécurité, et il traque des failles que les scanners classiques laissent passer, comme l'authentification cassée et les contrôles d'autorisation enfouis dans de vrais parcours applicatifs. Une fois le problème confirmé, il rédige le correctif.
La réserve, c'est que Corgea s'appuie sur des modèles d'IA pour raisonner, et les chiffres de précision qu'elle avance (deux fois plus de vrais positifs, trois fois moins de faux positifs, plus de 90 % de réussite sur les correctifs automatiques) viennent de ses propres tests sur le code de ses clients. Le marketing abuse aussi de termes flous comme la réduction des faux positifs, alors mieux vaut comparer ces chiffres à vos propres dépôts avant de s'y fier. Enfin, l'offre gratuite se limite à 2 personnes et 10 dépôts, donc une équipe qui grandit bascule vite vers les offres payantes.
Pour bien démarrer
- Créez votre compte sur corgea.app avec votre adresse e-mail. L'offre gratuite ne demande pas de carte bancaire.
- Connectez un dépôt via l'application GitHub, ou importez GitLab, Azure DevOps, Bitbucket ou Harness si votre code s'y trouve.
- Laissez Corgea lancer sa première analyse. Il cartographie les routes accessibles, les flux d'authentification et le risque des dépendances, puis vous remonte les résultats en quelques minutes.
- Passez en revue les problèmes classés, acceptez les correctifs générés et laissez Corgea ouvrir des pull requests sur votre branche.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Corgea.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs logiciels
- Ingénieurs AppSec et sécurité
- Responsables techniques de startups
- Entreprises soumises à la conformité
Tâches
- Corriger du code vulnérable à grande échelle
- Repérer les failles de logique métier
- Vérifier la sécurité avant fusion
- Nettoyer les dépendances vulnérables
Cas d'usage
- Livrer une fonctionnalité en vitesse
- Adopter des assistants de code IA
- Préparer un audit
- Durcir un code hérité
Fonctionnalités clés
Analyse statique par IA (AI SAST)
Le scanner principal de Corgea lit le code source comme le ferait une personne, et pas seulement en comparant des motifs. Il vise les failles de logique comme l'authentification cassée, les contrôles d'autorisation absents et les brèches d'accès que les outils à règles laissent souvent passer. L'entreprise affirme que son moteur trouve environ deux fois plus de vrais positifs que le SAST classique tout en signalant bien moins de fausses alertes.
Pull requests de correction automatique
Chaque résultat confirmé arrive avec un correctif proposé sous forme de pull request dans votre dépôt. Vous relisez le diff, l'ajustez si besoin et fusionnez. Le correctif reste ainsi dans le flux normal du développeur, pas dans une file de remédiation séparée. Les comptes gratuits ont droit à 10 correctifs automatiques; Growth et Scale les portent à 50 et 200.
Agents de pentest autonomes
Le moteur de pentest de Corgea fonctionne comme une petite équipe de sécurité. Un agent coordinateur lance des sous-agents spécialisés (découverte d'authentification, exploration d'API, tests d'injection) qui partagent leurs trouvailles et s'adaptent au fil de leurs découvertes. Dans un test publié, l'entreprise dit que ses agents ont trouvé 25 résultats contre 6 pour un pentester humain, livrés en heures et non en semaines.
Large couverture de scanners
Une seule plateforme couvre le SAST, l'analyse des dépendances, la détection de secrets, l'analyse de conteneurs et les erreurs de configuration d'infrastructure as code. C'est important, car la plupart des programmes portent chaque brique comme un outil distinct, avec ses alertes à part, et beaucoup d'outils DevSecOps multiplient les alertes isolées. Corgea les réunit dans une liste unique classée selon ce qu'un attaquant peut réellement atteindre.
Intégrations pour développeurs et agents
Corgea se branche sur GitHub, GitLab, Azure DevOps, Bitbucket et Harness pour la gestion de version, et sur VS Code, Cursor, Visual Studio 2022 et IntelliJ pour les retours dans l'éditeur. Il fournit aussi un serveur MCP, pour que les agents de code IA puissent lire et exploiter les résultats de façon autonome.
Priorisation par atteignabilité
Plutôt que de classer par gravité brute, Corgea trace les chemins d'exécution depuis les points publics jusqu'au code et aux paquets qu'ils touchent. Il relie plusieurs routes qui convergent vers le même point faible et traduit l'impact en code vulnérable, donc l'équipe corrige d'abord ce qui est exploitable.
Avantages et inconvénients
Avantages
- Livre les correctifs sous forme de pull requests, donc la remédiation des vulnérabilités se fait là où l'équipe travaille déjà.
- Réunit cinq types d'analyse sur une plateforme et réduit la multiplication des outils et des alertes en double.
- L'offre gratuite inclut un vrai SAST et l'analyse de logique, pas seulement une démo.
- Le serveur MCP et les extensions d'IDE permettent aux agents IA d'agir sur les résultats sans relais humain.
Inconvénients
- L'offre gratuite vous laisse à 2 postes et 10 dépôts, ce qui est serré pour une équipe qui a dépassé le stade du prototype.
- Les chiffres de précision (moins de faux positifs, plus de correctifs automatiques) viennent des tests de l'éditeur lui-même, donc la validation par des tiers reste maigre.
- Certains responsables sécurité restent prudents face à des modifications automatiques sur des branches de production sans validation humaine.
Questions fréquentes
Oui. Il existe une offre gratuite sans carte bancaire qui couvre le SAST par IA, l'analyse de logique et d'authentification, l'analyse des dépendances, la détection de secrets, l'analyse de conteneurs et d'IaC. Elle se limite à 2 personnes et 10 dépôts, et inclut 10 correctifs automatiques.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Corgea.
Alternatives à Corgea

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.