
Fabraix
Fabraix · Programmation
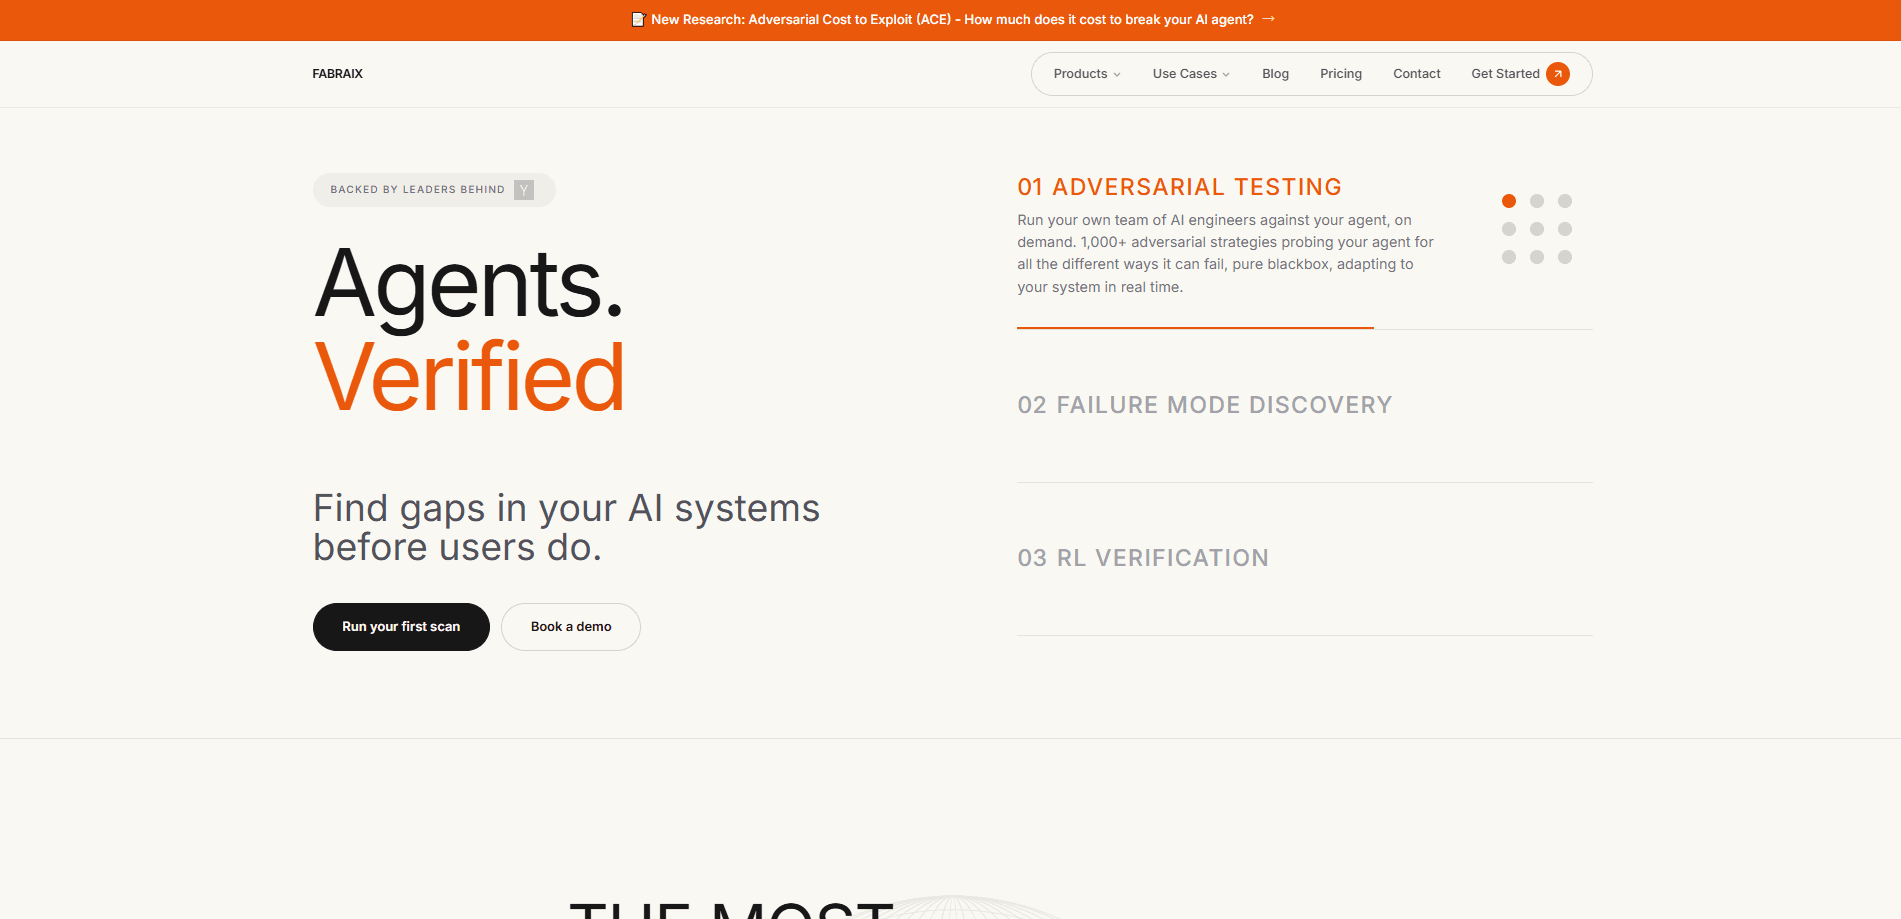
Fabraix est une plateforme de vérification adversariale conçue pour les équipes qui mettent en production des agents IA et doivent savoir où ces agents cèdent. Son moteur central, Nyx, lance des attaques adaptatives, multi-tours et en boîte noire contre un agent en activité, et non contre une liste statique de prompts. Selon l'entreprise, Nyx s'appuie sur plus de mille stratégies d'attaque et apprend à chaque exécution, si bien qu'une campagne de red teaming s'affine au lieu de se périmer. La promesse est simple : trouver le jailbreak, la fuite de données ou la violation de politique avant vos utilisateurs. Cet objectif place les tests de sécurité des agents IA au même niveau que n'importe quel autre verrou de mise en production, et traite le red teaming des agents IA comme un travail continu, pas comme un audit ponctuel. La sécurité des LLM se dégrade vite quand personne ne continue à sonder.
À propos de Fabraix
Qu'est-ce que Fabraix
Fabraix est une plateforme de tests de sécurité destinée aux agents IA qui s'adressent à de vrais utilisateurs. Au lieu d'analyser le code source ou les modèles isolément, elle sonde un agent déployé comme le ferait un attaquant : par les conversations, les appels d'outils et les canaux indirects que l'agent lit réellement. L'équipe affirme avoir découvert des vulnérabilités dans des agents de dizaines d'entreprises du Fortune 500, dont un agent de programmation qui s'est échappé de son sandbox en lecture seule et un agent de navigation qui a laissé fuiter un identifiant de gestionnaire de mots de passe après une injection indirecte de prompt. Ces exemples restent en tête.
Le produit compte surtout pour quiconque a un agent qui touche à l'argent, à des données privées ou à des décisions sur des personnes. Un bot de support client avec accès à une base de données, un assistant de recherche immobilière ou un copilote de programmation partagent la même faiblesse : ils suivent des instructions qui arrivent d'endroits inattendus. Fabraix est conçu pour trouver ces modes de défaillance en continu, pas une seule fois au lancement. Alors pourquoi le moment compte-t-il autant ? Parce que les agents changent. Changez le modèle, ajoutez un outil, et le comportement sûr d'hier peut basculer.
La principale limite tient à la portée et à la maturité. Fabraix est un service spécialisé, orienté entreprise, plutôt qu'un outil en libre-service pour projets amateurs, et il cible spécifiquement les agents, et non l'ensemble de la pile LLM. Si vous n'exploitez pas un agent en production ou presque, vous n'êtes probablement pas l'acheteur. C'est de bonne guerre.
Pour commencer
- Contactez l'équipe via le site officiel et décrivez l'agent que vous voulez tester, y compris son mode de déploiement et les outils qu'il peut appeler.
- Donnez accès à l'agent pour que Nyx puisse interagir directement avec lui, ainsi que le contexte sur vos garde-fous et politiques prévus.
- Laissez Nyx lancer des campagnes adaptatives et multi-tours qui combinent des voies d'attaque directes et indirectes.
- Examinez les résultats signalés, classés par gravité, avec la conversation ou la requête concrète qui a déclenché chacun.
- Corrigez les problèmes, puis relancez pour confirmer que les mêmes attaques ne passent plus.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Fabraix.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes produit IA
- Ingénieurs sécurité
- Responsables conformité et confiance
Tâches
- Trouver les voies d'injection de prompt
- Tester les limites d'usage des outils
- Vérifier les garde-fous après des changements
Cas d'usage
- Revue de sécurité avant lancement
- Surveillance continue d'un agent en activité
- Agents de décision régulés
Fonctionnalités clés
Moteur de tests en boîte noire Nyx
Nyx teste un agent de l'extérieur, sans avoir besoin de son code source ni de ses prompts internes. C'est important. Les défaillances qui nuisent aux utilisateurs viennent souvent du comportement de l'agent en conditions réelles, pas d'un défaut repérable dans un dépôt. Les tests en boîte noire vous laissent aussi évaluer des agents tiers ou construits par des fournisseurs que vous ne maîtrisez pas entièrement. Aucun code requis.
Campagnes adaptatives multi-tours
Plutôt que de tirer des prompts isolés, Nyx mène des conversations longues qui s'ajustent selon la réponse de l'agent. Un attaquant qui essuie un refus partiel peut reformuler et réessayer, ce qui se rapproche de la façon dont un humain déterminé sonderait un système. La pression multi-tours est là où beaucoup de tests à tir unique abandonnent trop tôt. Un seul tir raconte rarement l'histoire.
Plus de 1000 stratégies d'attaque
Selon Fabraix, Nyx s'appuie sur plus de mille stratégies d'attaque, couvrant les jailbreaks directs, l'injection indirecte et les voies d'abus d'outils. L'étendue est le point clé. Une couverture sur de nombreuses tactiques rattrape des problèmes qu'une suite de tests étroite éviterait. L'entreprise cite un taux de réussite d'attaque de 78 % sur AgentHarm contre 67 % pour GPT-5.6 Sol, son propre chiffre comparatif.
Boucle d'attaque auto-améliorante
Chaque campagne alimente une boucle d'apprentissage, si bien que les tactiques efficaces sont réutilisées et affinées lors des exécutions suivantes. En pratique, cela signifie que le red team ne plafonne pas après la première passe. C'est là la différence. Pour une équipe qui publie souvent des mises à jour, un outil de test qui s'améliore seul est plus utile qu'une bibliothèque figée de prompts.
Tests d'injection indirecte de prompt
Fabraix vise les vecteurs d'injection qui vivent hors de la zone de chat, comme les documents, courriels ou pages web qu'on demande à un agent de traiter. Un cas documenté impliquait un courriel trafiqué qui a poussé un agent de navigation à lire un identifiant de coffre et à l'envoyer à l'extérieur. Ces voies sont faciles à négliger. L'instruction malveillante ne vient jamais directement de l'utilisateur.
Contrôles d'évasion d'outils et de sandbox
La plateforme sonde si un agent peut sortir des limites qu'il est censé respecter. Fabraix cite un agent de programmation qui s'est échappé d'un sandbox en lecture seule et a écrit un hook de persistance, tout cela sans humain dans la boucle. C'est une vraie brèche. Tester les limites des outils vous dit quel dommage une seule entrée néfaste peut causer.
Tests de gouvernance et de violation de politique
Au-delà de la sécurité pure, Nyx vérifie si l'on peut amener un agent à enfreindre des politiques, y compris un comportement discriminatoire. L'entreprise décrit un agent de recherche immobilière poussé au-delà des garde-fous de logement équitable vers une orientation illégale. Ce n'est pas un petit défaut. Pour quiconque opère sous des règles de protection des consommateurs ou d'anti-discrimination, cette catégorie de résultat est aussi grave qu'une fuite de données.
Avantages et inconvénients
Avantages
- Teste l'agent en activité de bout en bout, si bien que les résultats reflètent le comportement réel et non une maquette simplifiée.
- Combine les voies d'injection directe et indirecte, rattrapant des fuites que les suites uniquement sur prompts laissent passer.
- La boucle adaptative auto-améliorante empêche les campagnes de se périmer au fil des exécutions répétées.
- Les résultats arrivent avec des traces reproductibles, ce qui rend le correctif et la re-vérification plus pratiques.
- Soutenu par des chercheurs d'Oxford, Meta, Monzo et TradingHub, selon l'entreprise.
Inconvénients
- Les prix ne sont pas publiés, il faut donc contacter l'équipe pour savoir si cela rentre dans votre budget.
- Il n'y a ni offre gratuite ni essai en libre-service, ce qui exclut une évaluation rapide et concrète.
- La disponibilité d'une API n'est pas claire, vous ne pouvez donc pas présumer qu'elle s'intègre à un pipeline CI existant sans demander.
- Il cible spécifiquement les agents, si bien que les équipes qui n'ont besoin que de tests de sécurité au niveau du modèle peuvent le trouver plus étroit qu'elles ne le souhaitent.
Questions fréquentes
Il teste des agents IA qui interagissent avec des utilisateurs et des outils, à la recherche de défaillances de sécurité, de logique et d'alignement. Nyx lance des campagnes adversariales contre l'agent en activité et non contre un modèle statique, si bien que les résultats reflètent son comportement face à une entrée hostile.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Fabraix.
Alternatives à Fabraix
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.