
Firetower
Westlabs LLC · Programmation · Productivité
Firetower est un plan de contrôle auto-hébergé pour agents de codage : il exécute Claude Code, Codex et d'autres agents sur vos propres serveurs, pilotés depuis un ordinateur ou un téléphone.
À propos de Firetower
About
Qu'est-ce que Firetower
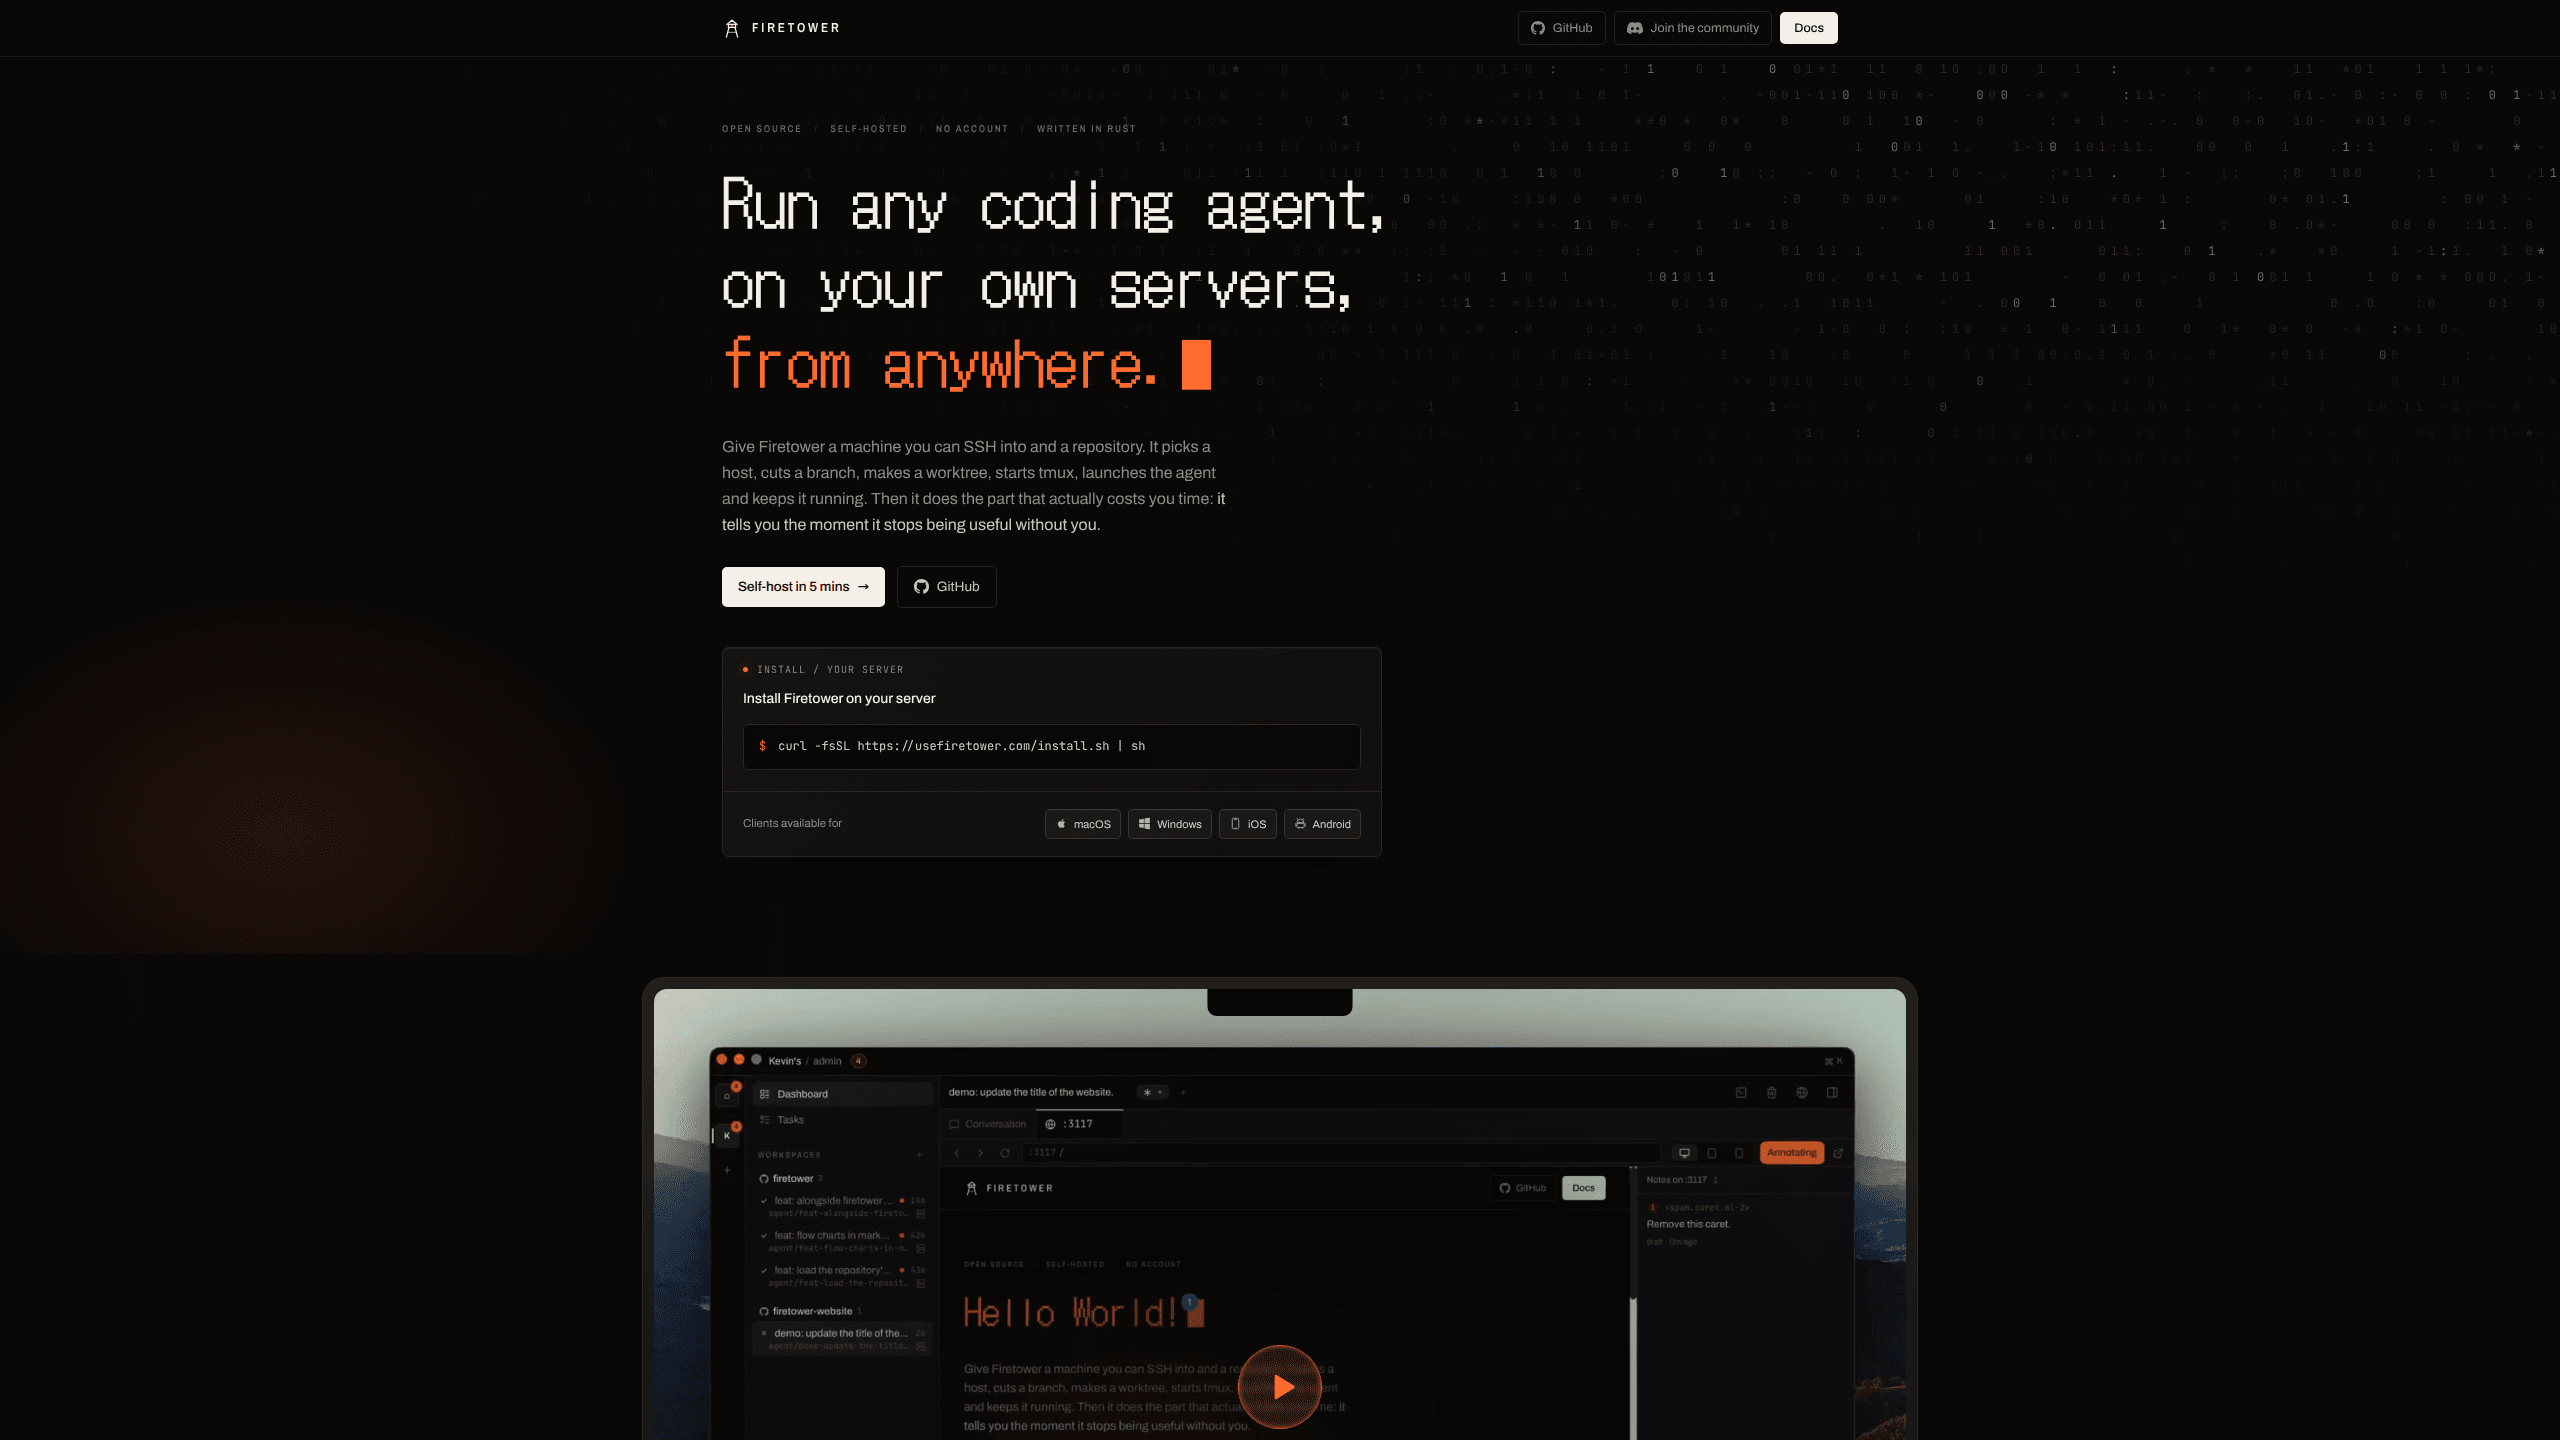
Firetower est un plan de contrôle pour agents de codage qui tourne sur un serveur qui vous appartient. Vous l'installez sur une machine Linux, vous ajoutez des machines auxquelles vous accédez déjà en SSH, et il dépose un worker sur chacune. Vous décrivez une tâche : il choisit l'hôte, crée une branche, prépare un worktree, lance tmux, démarre l'agent et suit l'exécution jusqu'à ce qu'une personne soit nécessaire. C'est de l'orchestration d'agents sans compte cloud au milieu.
Le point important est l'endroit où tourne l'agent. Il vit sur le serveur, pas sur le portable d'où vous êtes parti, donc fermer le capot ou passer au téléphone ne met pas fin à la session. Le plan de contrôle est joignable en HTTPS sur votre réseau Tailscale, et les workers répondent en SSH. Rien n'est exposé à l'internet public.
Le reste vous revient : le serveur, l'accès SSH et les abonnements des agents. Firetower est publié sous AGPL-3.0 par Westlabs LLC, avec des applications de bureau pour macOS et Windows et des applications mobiles pour iOS et Android. Il n'y a ni offre hébergée ni compte à créer, donc une équipe qui veut de l'infrastructure administrée doit chercher ailleurs.
Premiers pas
- Lancez la commande d'installation sur un serveur Linux. Le plan de contrôle occupe environ 200 Mo de mémoire et ne crée aucun compte.
- Ajoutez une machine accessible en SSH, comme un VPS, un Mac mini ou une machine à la maison. Firetower démarre un worker et n'ouvre aucun port.
- Connectez un hébergeur Git et choisissez un dépôt, ou créez un espace de travail sans dépôt et téléchargez les fichiers à la fin.
- Partez d'une issue GitHub ou d'un ticket Linear. L'agent reçoit sa branche et son worktree, et vous suivez l'exécution depuis l'application de bureau ou le téléphone.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Firetower.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les développeurs solo qui possèdent plusieurs machines
- Les petites équipes avec un serveur Linux partagé
- Ceux qui relisent le travail loin du bureau
Tâches
- Les refactorisations longues qui dépassent une session de portable
- Corriger plusieurs issues en parallèle sur des dépôts différents
- Partager les règles internes du travail des agents
Cas d'usage
- La journée se termine avant la tâche
- Le code et les identifiants doivent rester sur une infrastructure que vous contrôlez
- Une relecture commence sur le bureau et finit sur le téléphone
Fonctionnalités clés
Un plan de contrôle sur votre propre serveur
Le cœur de Firetower est un petit service que vous installez en une commande sur n'importe quelle machine Linux. Il tient la liste des dépôts, les secrets, les comptes et la file d'exécutions. Les clients se connectent à lui, pas aux agents, et le portable devient un écran parmi d'autres. Une équipe peut le loger sur un serveur disponible, et une personne seule sur le VPS qui héberge déjà ses projets.
Une branche et un worktree par exécution
Chaque exécution reçoit une branche neuve et un git worktree à elle, donc deux agents ne partagent jamais la même copie de travail. L'un peut réécrire un module pendant que l'autre corrige un bug dans le même dépôt, sans voir les fichiers à moitié terminés de son voisin. À la fin, le diff est prêt à relire sur sa branche, et votre arbre de travail reste propre jusqu'à la fusion.
Les agents continuent après votre départ
Comme le processus vit sur le worker, fermer l'application de bureau ne l'arrête pas. La conversation, le diff et la branche restent attachés à l'exécution, et n'importe quel client les reprend. Firetower repère aussi les exécutions bloquées sur une question, donc la boîte de réception montre les deux ou trois qui vous attendent, pas les vingt autres.
Des clients pour ordinateur et téléphone
Les applications natives couvrent macOS, Windows, iOS et Android. Celle de bureau sert à ajouter des workers, connecter des dépôts et gérer les secrets. Les applications mobiles servent à lire un diff, répondre à une question ou lancer une exécution hors du bureau. Toutes passent par HTTPS sur votre réseau Tailscale, donc le plan de contrôle reste hors de l'internet public.
Une bibliothèque de skills partagée
Vous envoyez une skill une fois et la gérez depuis la tour. Vous la partagez avec les collègues concernés, et chaque agent qu'ils lancent la récupère, sans copie dans chaque dépôt. Les équipes qui gardent des règles de revue, des étapes de publication ou un style maison dans des prompts ont un seul endroit à mettre à jour, et une skill peut porter un numéro de version pour savoir ce qui tourne.
Le suivi des tokens entre fournisseurs
Claude Code, Codex, Kimi, Grok et les autres déclarent leur consommation chacun à leur façon, et aucun ne voit les autres. Firetower les observe ensemble et tient le total, ventilé par projet, issue et collègue. Cela répond à une question simple, quel projet a brûlé les tokens cette semaine, sans croiser plusieurs tableaux de bord à la main.
Un cœur Rust de petite taille
Le plan de contrôle et le worker sont écrits en Rust, avec un cœur réduit et sans pile de démons de terminal laissés en marche. L'application de bureau annonce environ 50 Mo de mémoire, contre près de 1,5 Go au repos pour une application concurrente avec son démon, selon un retour d'utilisateur cité par le projet. Sur un VPS qui fait tourner d'autres services, cet écart décide s'il faut une machine plus grosse.
Avantages et inconvénients
Avantages
- Les agents tournent sur une machine qui reste éveillée, donc une tâche longue survit à un portable fermé, une batterie vide ou un tunnel sans réseau.
- Chaque exécution a sa branche et son worktree, ce qui supprime les collisions quand deux agents partagent une copie de travail.
- L'outil fonctionne avec les abonnements Claude Code et Codex que vous payez déjà, sans nouvelle facture par personne.
- Le plan de contrôle n'ouvre aucun port vers l'internet public, et les workers n'acceptent que le SSH venant de lui.
- Le code est sous AGPL-3.0, donc vous pouvez le lire, le forker et changer la façon dont les exécutions sont réparties.
Inconvénients
- Il faut un serveur Linux et de l'aisance avec SSH et Tailscale, et il n'existe pas d'offre hébergée, donc démarrer prend plus de temps que créer un compte ailleurs.
- Les applications de bureau et mobiles sont les seuls clients, ce qui exclut ceux qui veulent consulter une exécution depuis un navigateur sur une machine verrouillée.
- OpenCode, Grok et Hermes sont annoncés comme en attente de contributions, donc le choix d'agent est plus étroit que la présentation ne le laisse croire.
- Le projet est jeune et son propre README prévient de bugs occasionnels, tandis que les mises à jour, les sauvegardes et la disponibilité restent à votre charge.
Questions fréquentes
Firetower est un plan de contrôle auto-hébergé pour agents de codage. Vous l'installez sur un serveur, ajoutez des machines en SSH, et il lance des agents dans des worktrees isolés, les surveille et affiche chaque exécution dans une application de bureau ou mobile. Il prend en charge Claude Code, Codex, Cursor Agent et Kimi, entre autres.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Firetower.
Alternatives à Firetower

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.