
Gecko Security
Gecko Security · Programmation
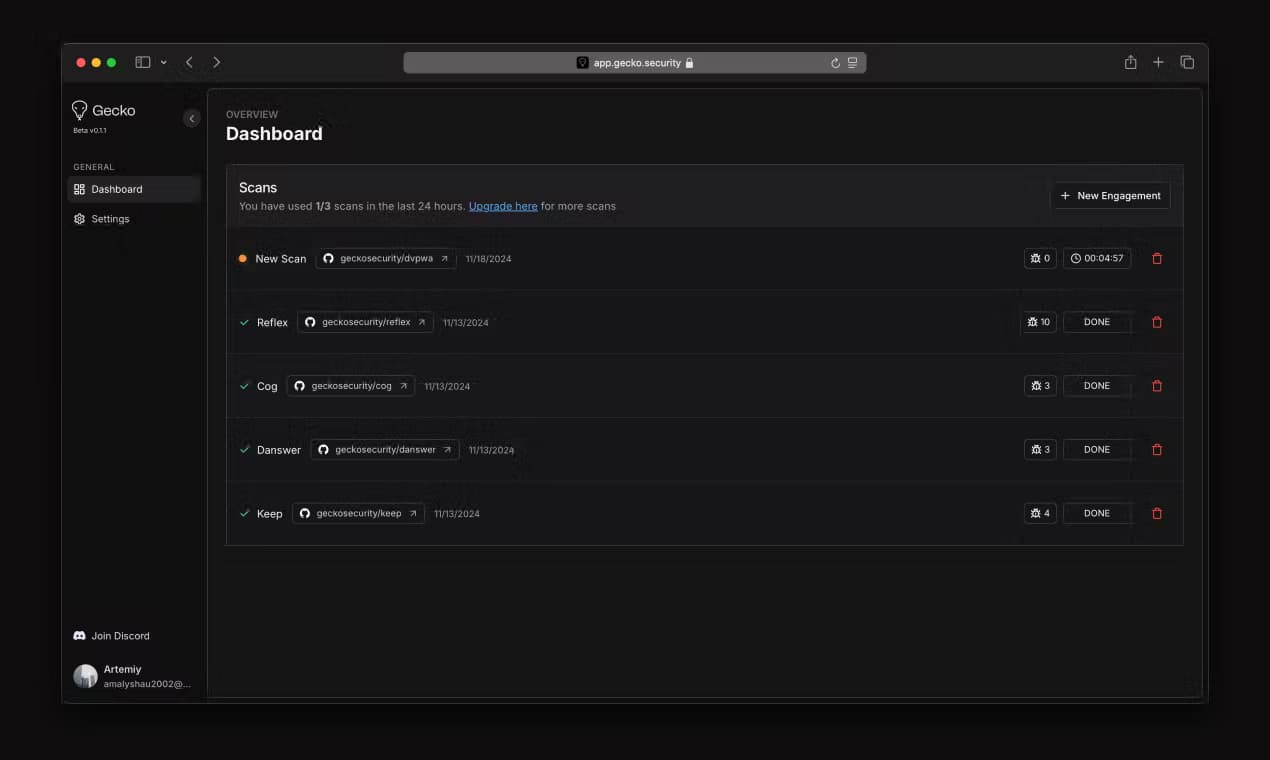
Gecko Security est un ingénieur sécurité IA qui analyse votre base de code pour trouver les vulnérabilités exploitables et remet les correctifs aux développeurs.
À propos de Gecko Security
Qu'est-ce que Gecko Security
Gecko Security est une plateforme de sécurité applicative propulsée par l'IA. Au lieu de chercher des motifs connus dans votre code, elle construit un modèle sémantique de toute votre application : code source, infrastructure et documentation réunis. Ensuite, elle trace la façon dont les données circulent entre les services et où les limites de confiance cèdent. Le résultat, c'est la détection de bugs complexes que les anciens scanners laissent passer, comme les failles de logique métier et les chaînes d'attaque en plusieurs étapes.
L'utilisateur visé est une équipe de développement ou de sécurité qui livre du code vite et ne peut pas se permettre un goulot d'étranglement AppSec séparé. Gecko s'intègre donc à votre pipeline, examine chaque pull request et propose des correctifs en un clic. Un bot PR/MR commente les résultats, et les ingénieurs règlent les problèmes sans quitter GitLab ou GitHub. Le responsable de l'ingénierie de Cal.com l'a dit sans détour dans une étude de cas : chaque pull request qui entre, ils savent qu'elle est protégée.
Ce n'est pas un outil gratuit pour tout, et il n'est pas conçu pour les projets perso en solo. L'offre gratuite vous plafonne à 10 analyses. La vraie couverture commence avec Pro, à 100 dollars par mois, et les fonctions entreprise comme le déploiement on-premise et le SSO restent derrière un tarif annuel sur mesure. Si vous avez juste besoin d'un lint rapide sur un projet annexe, c'est beaucoup de bagages. Si vous protégez une base de code de production dans une architecture de microservices, c'est une autre histoire.
Pour commencer
- Créez un compte sur app.gecko.security et connectez votre dépôt depuis GitHub, GitLab ou Bitbucket.
- Laissez Gecko indexer la base de code pour qu'il puisse construire son graphe sémantique de vos services et dépendances.
- Connectez le contexte de soutien, comme la configuration d'infrastructure et la documentation, pour que les analyses puissent tracer les données à travers les limites de confiance.
- Lancez votre première analyse ou ouvrez une pull request et laissez le bot PR/MR signaler les résultats avec des correctifs suggérés.
- Passez en revue les problèmes priorisés, appliquez la correction automatique et avancez.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Gecko Security.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes de développement qui livrent du code chaque semaine
- Ingénieurs sécurité dans des entreprises de taille moyenne et grande
- Fondateurs de startups sans recrutement sécurité dédié
Tâches
- Examiner les pull requests à la recherche de bugs exploitables
- Modéliser les menaces entre services et cycles de version
- Rédiger des politiques de sécurité en langage clair
Cas d'usage
- Une appli microservices où une faille n'apparaît qu'entre deux services
- Une équipe qui prépare un audit de conformité
- Un travail de sprint où la sécurité passe toujours à la trappe
Fonctionnalités clés
Analyse sémantique du code
Gecko construit un graphe précis au niveau du compilateur de votre base de code plutôt que de s'appuyer sur une analyse AST fragile ou des graphes d'appels. Cela lui permet de comprendre ce que votre code signifie, d'analyser les langages à typage dynamique et de suivre les vulnérabilités en plusieurs étapes dans votre application. C'est le moteur derrière le SAST IA de la plateforme.
Détection des chemins d'attaque et des failles logiques
La plupart des scanners cherchent des motifs qu'ils reconnaissent déjà. Gecko agit comme un scanner de vulnérabilités de code qui cartographie les chemins d'attaque complets, les failles logiques et les risques entre services dans tout votre environnement. Les bugs de logique métier sont exactement là où surviennent les violations, et c'est le type de vulnérabilité que les outils de correspondance de motifs ne voient tout simplement pas, peu importe le nombre de règles écrites.
Règles en langage naturel
Vous écrivez les politiques de sécurité comme vous les expliqueriez à un collègue, par exemple « ce service ne devrait pas écrire de données vers une API tierce ». Gecko applique cette règle à votre code, vos dépendances et votre environnement connecté. Pas de DSL à apprendre, pas de regex à maintenir.
Analyse CI/CD et pull requests
La plateforme s'insère dans votre pipeline pour que les développeurs règlent les problèmes sans quitter leur flux de travail. Elle examine les pull requests, signale les problèmes et peut marquer un résultat comme corrigé dès que quelqu'un pousse une modification, donc la sécurité cesse d'être un péage à la fin du sprint.
Analyse contextuelle entre services
Gecko analyse plusieurs dépôts et microservices pour trouver les problèmes qui ne surgissent qu'entre les limites de confiance, et il intègre des outils comme Jira, Terraform et la configuration cloud pour comprendre tout l'environnement autour de votre code. Des résultats précis commencent par ce contexte intégré.
Apprentissage continu et priorisation
Gecko apprend de vos retours pour améliorer la précision avec le temps, donc les résultats s'affinent. Les chiffres marketing sont 8 fois plus de vrais positifs et 90 % de faux positifs en moins, et l'entreprise cite aussi un délai moyen de remédiation d'environ une heure chez ses clients. Prenez ces chiffres comme des données du fournisseur, pas comme des résultats indépendants.
Priorisation intelligente
Tous les résultats ne méritent pas votre matinée. Gecko trie les problèmes selon leur exploitabilité à distance, donc les plus effrayants remontent en premier. L'attention limitée de votre équipe va aux vulnérabilités qu'un attaquant pourrait réellement atteindre.
Avantages et inconvénients
Avantages
- Trouve les failles logiques et les chaînes d'attaque en plusieurs étapes que les scanners à motifs ratent souvent.
- Le bot PR/MR intégré et la correction automatique en un clic gardent la sécurité dans le flux du développeur.
- L'analyse sémantique fonctionne sur les langages à typage dynamique, là où les outils de graphes d'appels peinent.
- Offre gratuite disponible avec un plafond de 10 analyses, donc vous pouvez tester le flux avant de payer.
- Les options Enterprise incluent le déploiement auto-hébergé, le SSO/SAML et les journaux d'audit pour les équipes réglementées.
Inconvénients
- Pro démarre à 100 dollars par mois, ce qui est cher pour un développeur solo ou un petit projet annexe.
- Les 10 analyses de l'offre gratuite s'épuisent vite sur un dépôt actif.
- Le tarif Enterprise est sur mesure et annuel uniquement, donc vous ne pouvez pas vous servir seul de toute la panoplie.
- Les chiffres de précision viennent du fournisseur, et les benchmarks tiers indépendants restent rares.
Questions fréquentes
Il analyse votre base de code et l'infrastructure connectée pour trouver les vulnérabilités exploitables, puis remet aux développeurs les correctifs nécessaires pour régler chaque problème avant qu'il n'atteigne la production. Il se concentre sur les problèmes complexes comme les failles de logique métier et les chaînes d'attaque en plusieurs étapes, pas sur de simples correspondances de motifs.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Gecko Security.
Alternatives à Gecko Security
Databench by Alkera
Alkera (Alkera AI, Inc.) · Programmation · Productivité · EntrepriseDatabench by Alkera est un espace de travail open source et auto-hébergé où les équipes data et les agents IA partagent notebooks, fichiers, chat et calcul sur leurs propres serveurs.
Velozity
Velozity Labs Inc · Programmation · Productivité · EntrepriseVelozity est un espace de travail IA où l'équipe échange avec des agents, transforme ses réunions en tâches et délègue du travail à un coéquipier IA qui tourne sur son propre ordinateur dans le cloud.
Brnch
Vigilbase · ProgrammationBrnch est un hébergement Git pour les équipes où humains et agents de code partagent un dépôt, avec des reçus de fusion signés qui consignent l'auteur, l'approbateur et les vérifications de chaque changement.