
GenPT
Siemba · Programmation
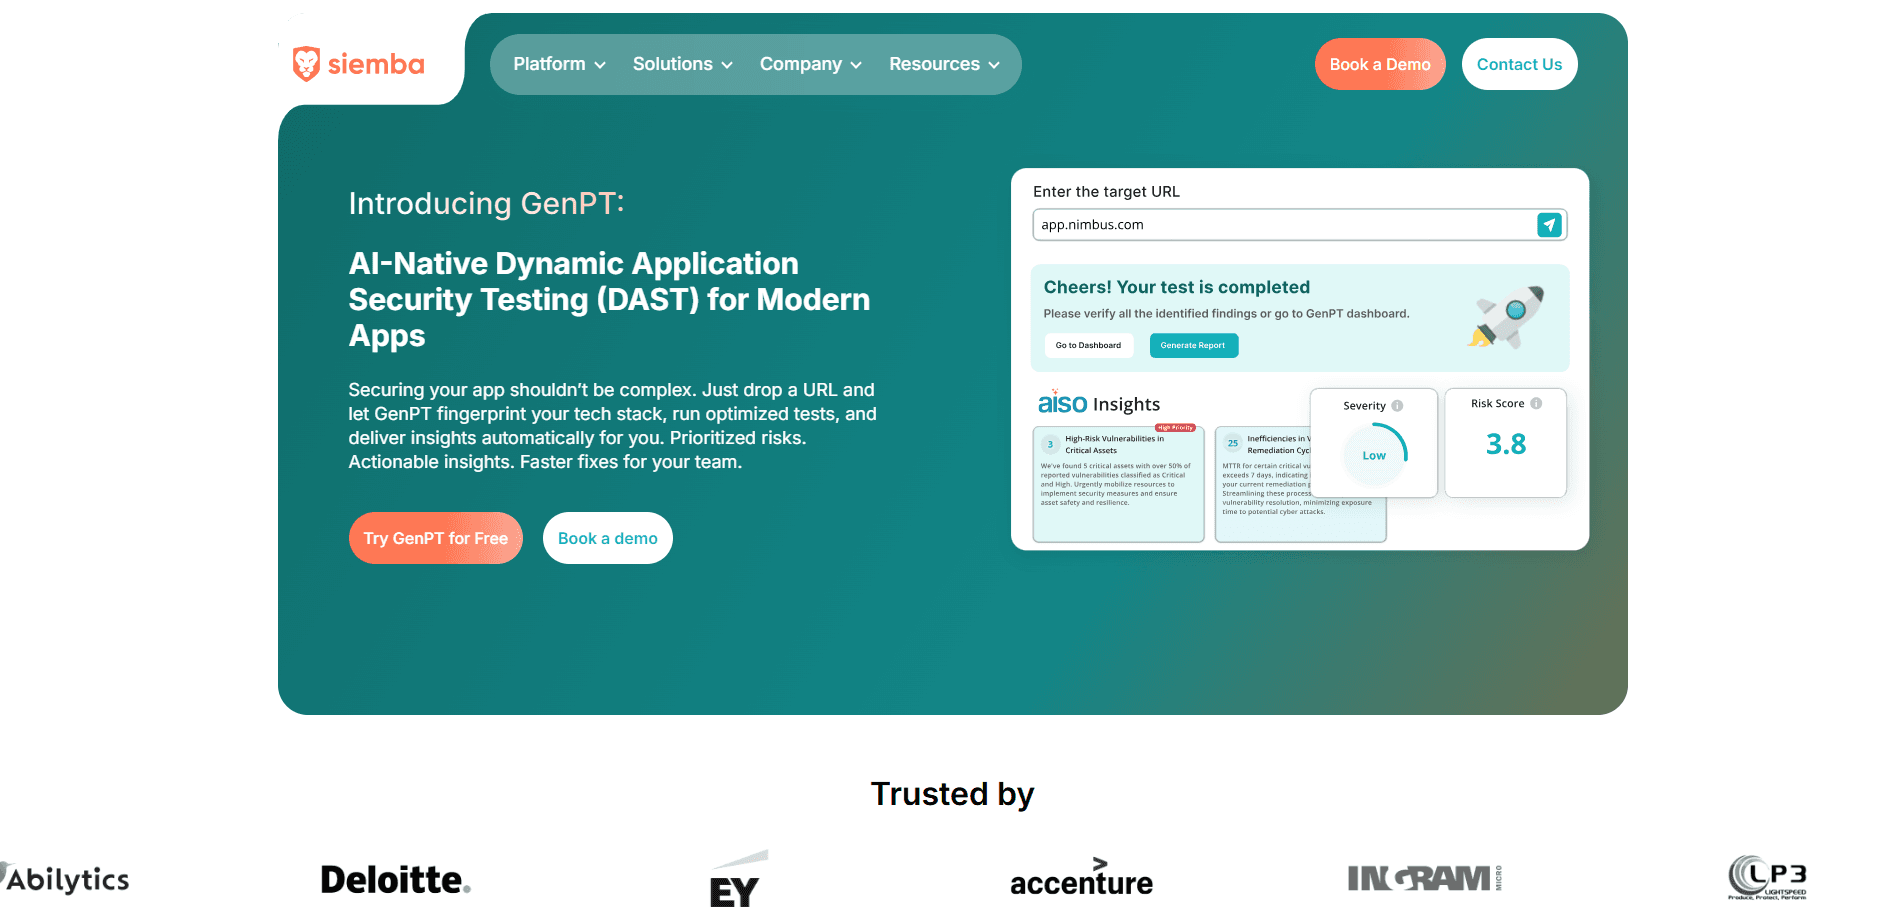
GenPT est le moteur DAST natif IA de Siemba. Il cible une application web ou une API en fonctionnement et traque les failles exploitables. Vous lui donnez une URL. Il identifie la pile technologique, lance des attaques automatisées sur plus de 30 000 cas de test et renvoie des résultats exploitables. C'est le moteur de tests au sein de la plateforme Autonomous Pentesting de Siemba, donc il s'exécute à chaque déploiement CI/CD. Il couvre les risques web classiques et la surface d'attaque IA plus récente.
À propos de GenPT
Qu'est-ce que GenPT
GenPT est un outil DAST conçu par Siemba, c'est-à-dire des tests de sécurité applicative qui tournent contre une application déployée et en fonctionnement. Les outils DAST testent une application en activité depuis l'extérieur, comme le ferait un attaquant, plutôt que de lire le code source. GenPT automatise cette tâche avec l'IA : vous lui donnez une URL et il identifie la technologie derrière l'application avant de lancer une batterie de contrôles de sécurité sur des endpoints réels.
Le problème qu'il vise, c'est la vitesse. Les scanners traditionnels tournent une fois par an alors que les attaquants travaillent tous les jours, et un scan propre ne vaut pas un certificat de bonne santé quand une brèche au sixième mois reste à votre charge. GenPT est conçu pour se déclencher à chaque déploiement, ce qui contourne entièrement le calendrier annuel. Une nouvelle vulnérabilité apparaît au commit qui l'a introduite, pas lors d'un audit des mois plus tard.
Il s'attaque aussi à une surface que les outils plus anciens ignorent, car la couverture de Siemba inclut l'injection de prompt, les failles des serveurs MCP, les tests d'IA agentique et la sécurité des pipelines RAG. La plupart des scanners n'y touchent jamais. La principale limite, c'est qu'il s'agit d'un moteur de tests au sein d'une plateforme payante, pas d'un outil gratuit autonome, et les tests approfondis menés par des experts se trouvent dans un niveau Siemba distinct. Vous voulez le prix par exécution de test ? Regardez le plan Autonomous Pentesting, qui démarre à 500 dollars par mois.
Pour commencer
- Inscrivez-vous sur la plateforme Siemba et choisissez le plan Autonomous Pentesting, qui inclut le moteur GenPT.
- Ajoutez les applications web ou les API que vous voulez tester, puis pointez GenPT vers une URL cible.
- Laissez-le identifier la pile technologique et lancer l'exécution de test automatisée contre votre environnement en production.
- Examinez les résultats, ou récupérez-les directement dans votre LLM via la connexion au serveur MCP.
- Connectez le CI/CD pour que GenPT reteste à chaque déploiement et signale les problèmes qui réapparaissent.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de GenPT.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs sécurité en entreprise produit
- Startups de moins de 50 salariés
- Équipes de dev qui livrent des fonctionnalités IA
Tâches
- Tests de sécurité continus des applications web et des API
- Couverture OWASP Top 10 et OWASP LLM Top 10
- Collecte de preuves de conformité
- Revalidation des vulnérabilités
Cas d'usage
- Un sprint ajoute un nouvel endpoint d'API
- La saison des audits arrive
- Vous voulez lancer des scans depuis votre propre assistant IA
- Un risque d'injection de prompt arrive dans un nouveau chatbot
Fonctionnalités clés
Moteur DAST natif IA
GenPT est le cœur de test de la plateforme Siemba, conçu pour tourner contre des applications web et des API en production. Il identifie d'abord la pile technologique, puis lance des tests ciblés plutôt qu'un crawl à l'aveugle. Selon Siemba, il couvre plus de 30 000 cas de test automatisés.
Couverture web et API étendue
Le moteur couvre l'OWASP Top 10 plus les API REST et GraphQL, avec fuzzing de paramètres et contrôles de contournement d'authentification intégrés. Il teste aussi les failles de logique métier, l'IDOR et l'accès aux données entre locataires. Ce sont les types de problèmes que les simples comparateurs de motifs laissent passer, et souvent ceux que les attaquants utilisent vraiment.
Tests de la surface d'attaque IA
Les outils DAST traditionnels n'ont jamais été conçus pour tester des fonctionnalités LLM, c'est pourquoi la plupart des scanners passent tout droit devant la gestion des prompts d'un chatbot. GenPT couvre l'injection de prompt, directe et indirecte, ainsi que la fuite de prompt système. Il sonde aussi les vulnérabilités des serveurs MCP, l'IA agentique avec IDOR entre sous-agents et la sécurité des pipelines RAG.
Tests continus à chaque déploiement
GenPT se déclenche à chaque déploiement CI/CD plutôt que selon un calendrier annuel. Ce changement compte. Une vulnérabilité apparaît au commit qui l'a créée, pas des mois plus tard lors d'une revue, et l'équipe qui a écrit le bug est encore là pour le corriger.
Intégration au serveur MCP
Vous pouvez lancer des tests GenPT et récupérer les résultats depuis votre propre LLM via une connexion au serveur MCP. Pour les équipes qui travaillent déjà dans un assistant IA, cela garde le scan au même endroit que le reste de leur flux de travail.
Clôture vérifiée
Une fois qu'un résultat est marqué comme corrigé, GenPT le revalide automatiquement et signale tout ce qui réapparaît, ce qui compte car Siemba affirme que 60 % des vulnérabilités « corrigées » reviennent discrètement. Cette vérification fait la différence entre un ticket fermé et un risque fermé.
Rapports de conformité en un clic
GenPT génère des rapports reliés à SOC 2, ISO, PCI, HIPAA et NIST en un seul clic, ce qui épargne le travail de mise en correspondance manuelle qui engloutit souvent des semaines de préparation avant même qu'un cycle d'audit commence.
Intégrations d'outils
Il se connecte à Jira, ServiceNow, Slack et GitHub, prend en charge les pipelines CI/CD et gère le SSO via Okta. Les résultats arrivent là où votre équipe regarde déjà. Aucun nouveau tableau de bord à consulter.
Avantages et inconvénients
Avantages
- Tourne à chaque déploiement, donc les tests de sécurité suivent le rythme de vos livraisons.
- Couvre à la fois les risques web classiques et la surface d'attaque IA plus récente dans un seul moteur.
- La revalidation automatique attrape les correctifs qui réapparaissent discrètement en production.
- Le support MCP vous laisse déclencher des tests et lire les résultats depuis votre propre LLM.
- Des rapports déjà reliés pour SOC 2, ISO, PCI, HIPAA et NIST réduisent le temps de préparation des audits.
Inconvénients
- Pas d'offre gratuite, et le prix autonome démarre à 500 dollars par mois.
- Les tests approfondis menés par des experts ne sont pas inclus dans le moteur ; ils se trouvent dans un niveau Siemba distinct et plus cher.
- C'est un composant de plateforme, donc vous ne pouvez pas acheter GenPT comme outil isolé.
- Les tests de la surface d'attaque IA supposent que votre produit utilise réellement des LLM, du RAG ou des agents.
Questions fréquentes
GenPT est un moteur DAST qui sert à trouver des failles exploitables dans des applications web et des API en fonctionnement. Vous le pointez vers une URL et il teste l'application en production depuis l'extérieur. Il couvre aussi des risques propres à l'IA, comme l'injection de prompt.
Contenus associés
Découvrez des outils, des compétences et des articles liés à GenPT.
Alternatives à GenPT
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.