
Graft AI
Axcelner · Programmation
Graft AI est un produit en bêta privée qui transforme des flux de travail bien délimités dans des logiciels existants en outils gouvernés que les agents IA peuvent appeler en toute sécurité. Au lieu de reconstruire un ERP hérité, un écran de mainframe ou une application de bureau, il se connecte à l'interface que votre équipe utilise déjà et compile ce flux en un contrat stable et versionné. Tout s'exécute dans votre environnement, avec approbations, rôles et journal d'actions intégrés. Il convient aux équipes opérationnelles et d'ingénierie qui font tourner des logiciels qu'elles ne peuvent pas remplacer mais veulent confier les parties répétitives aux agents.
À propos de Graft AI
Qu'est-ce que Graft AI
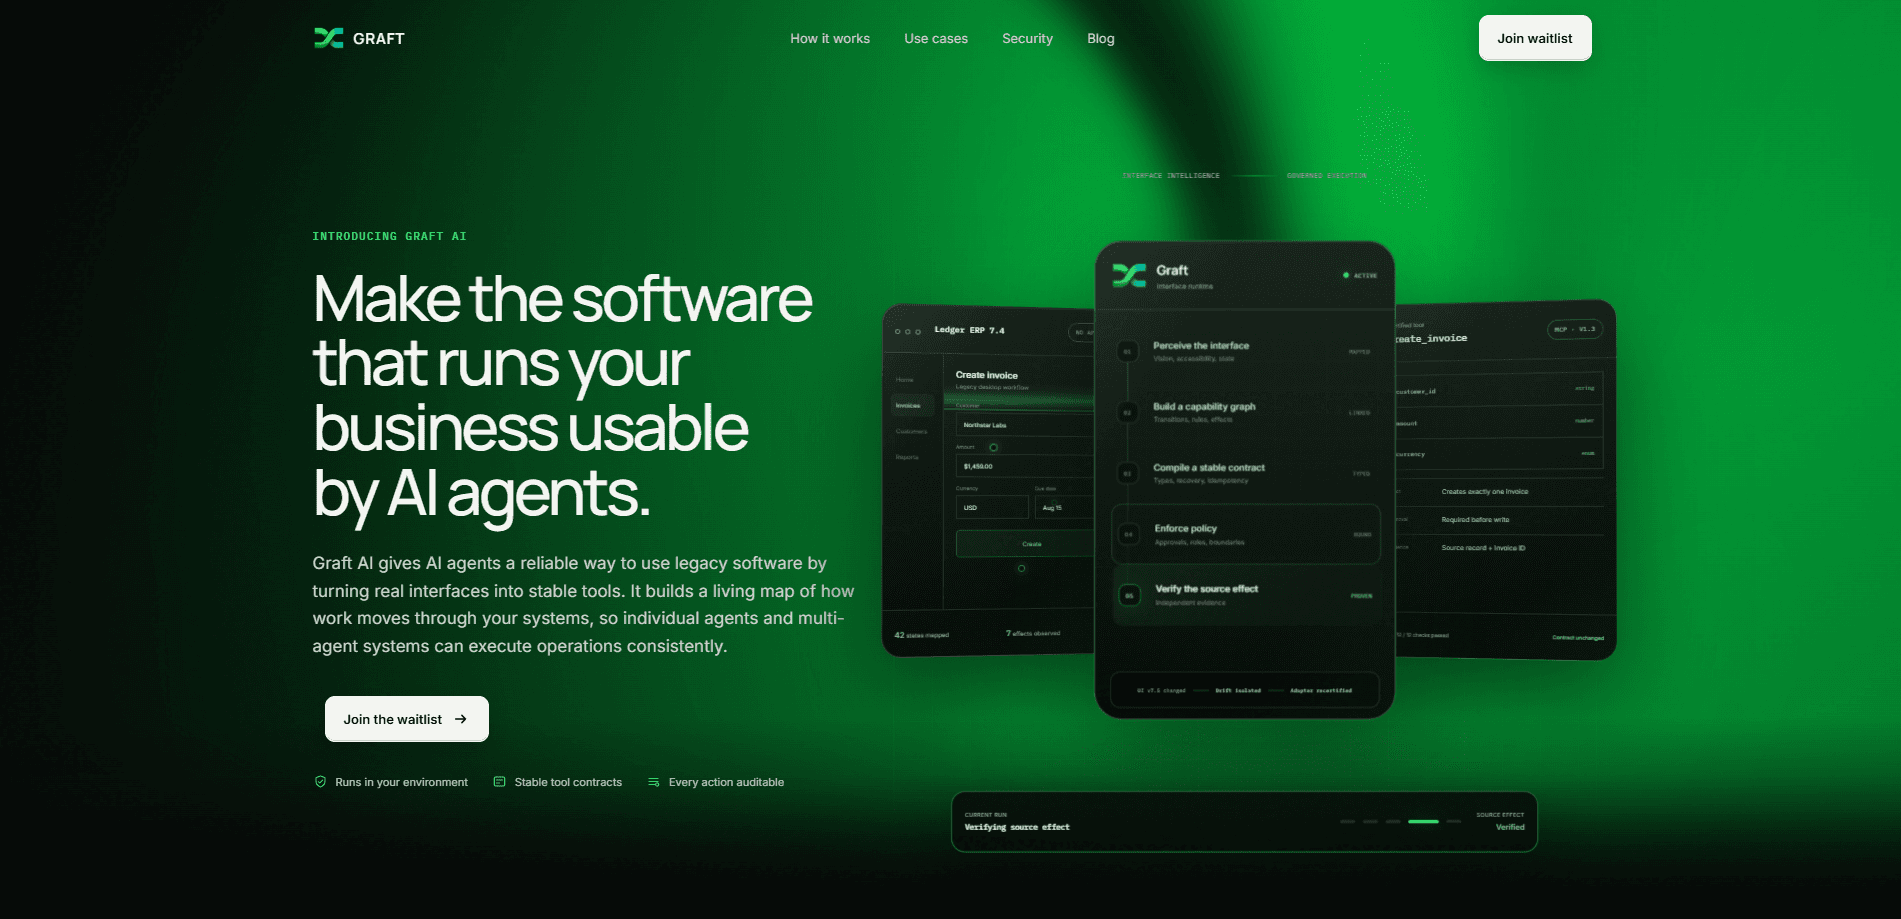
Graft AI est une couche d'intégration d'agents IA pour les logiciels que les entreprises font déjà tourner. Il observe comment un flux de travail se comporte dans une interface réelle, construit un graphe de capacités à partir des transitions et des règles qui le sous-tendent, puis compile le tout en un outil typé qu'un agent peut appeler sans risque. Le résultat est un contrat d'outil stable, pas un collecteur d'écran fragile, donc l'agent reçoit des entrées et des sorties prévisibles plutôt que des pixels.
Sous le capot, un runtime d'interface d'agents fait le plus dur. Il perçoit l'interface, cartographie les états et garde l'outil lié à ce qui est réellement à l'écran.
Le problème qu'il traite, c'est l'écart entre les agents modernes et les systèmes anciens. Beaucoup d'outils critiques tournent sur des ERP, des mainframes, des postes virtuels et des portails web qui n'ont aucune API, et ils ne vont pas disparaître de sitôt. Graft AI travaille au niveau de l'interface, donc ces systèmes peuvent devenir appelables par un agent sans réécriture.
La limite tient à la portée et à l'accès. Graft AI est en bêta privée, et la disponibilité s'évalue flux par flux, pas pour un produit entier. L'adéquation dépend de l'application, de l'environnement, des contrôles dont vous avez besoin, des exceptions en jeu et des preuves sources disponibles. Il s'exécute aussi dans votre environnement plutôt que comme un service cloud sans intervention, donc quelqu'un de votre côté doit participer à la configuration et à la revue.
Pour commencer
- Demandez l'accès à la bêta privée, puis choisissez un flux délimité, comme créer une facture ou mettre à jour une fiche client, à évaluer en premier.
- Pointez Graft AI vers l'interface dans laquelle ce flux s'exécute, qu'il s'agisse d'un écran d'ERP, d'une application de bureau ou d'un portail web.
- Laissez-le cartographier les états de l'interface et construire le graphe de capacités, en passant en revue les transitions et les règles qu'il a trouvées.
- Approuvez le contrat d'outil compilé, en vérifiant les types d'entrée, le comportement de reprise et si les écritures nécessitent une approbation.
- Exécutez l'action délimitée et vérifiez les preuves sources qu'elle renvoie, puis élargissez la couverture un flux à la fois.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Graft AI.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes opérationnelles
- Ingénieurs IT et plateforme
- Personnel finance et back-office
Tâches
- Actions délimitées sur des enregistrements
- Automatisation de logiciels hérités
- Écritures encadrées
Cas d'usage
- Un vieil ERP sans API que le personnel finance utilise encore tous les jours.
- Une application de bureau ou un poste virtuel qui abrite un processus répétable et bien compris.
- Un portail web interne où quelques actions couvrent l'essentiel du travail manuel.
Fonctionnalités clés
Intégration au niveau de l'interface
Graft AI se connecte à l'interface et s'appuie sur la vision, les signaux d'accessibilité et l'état de l'UI pour comprendre ce qui est réellement à l'écran à un instant donné. Un système sans API peut donc devenir appelable par un agent. Pour les équipes face à un mainframe à écran vert ou à un outil de bureau récalcitrant, c'est la partie qui rend tout le reste possible. Pas d'API ? Ce n'est pas un obstacle.
Contrats d'outils stables
Chaque flux se compile en un outil versionné avec un schéma clair, des entrées typées et des sorties définies. Un agent appelle create_invoice avec un ID client, un montant et une devise, et sait ce qu'il va recevoir. Le versionnage compte ici. Quand l'hypothèse sur l'UI change, Graft isole l'action concernée et la signale pour un nouveau test au lieu de laisser l'ensemble dériver.
Application des politiques et des approbations
Les rôles, les limites et les approbations font partie de l'outil, ce n'est pas un ajout après coup. Une action d'écriture peut exiger une approbation avant de s'exécuter, donc un agent ne modifie pas des données de production en silence. L'effet est décrit à l'avance, par exemple qu'une action de création génère exactement un enregistrement, ce qui garde le rayon d'impact réduit. Rayon d'impact réduit. Tout est là.
Preuves sources indépendantes
Chaque action renvoie des preuves liées au système source, comme l'enregistrement source plus l'ID de ce qui a été créé. C'est ce qui rend les actions de l'agent auditables. Vous confirmez que l'effet a bien eu lieu dans le système réel au lieu de faire confiance au résumé qu'un modèle fait de ce qu'il croit avoir fait. La preuve l'emporte sur la confiance.
Contrôles de gouvernance des agents IA
Gouvernance, ici, signifie que les rôles, les limites, les approbations et une trace d'audit décrivent tous la même action. C'est l'intérêt d'une gouvernance d'agents IA intégrée à un contrat d'outil : une action approuvée a un effet défini, un approbateur requis et un enregistrement de ce qui a changé. Les auditeurs obtiennent du concret, pas des impressions.
Journal d'actions sensible aux permissions
Graft AI journalise chaque étape avec tout le contexte et respecte les rôles et contraintes de l'environnement dans lequel il tourne. Vous avez une vue continue de ce que les agents ont créé, mis à jour ou annulé, et quand. Tout le contexte, à chaque fois. Pour qui doit répondre à un auditeur, c'est la différence entre une démo et quelque chose que vous déploieriez vraiment.
Contrôles propres au déploiement
Les contrôles de sécurité sont évalués pour le flux et l'environnement, et non appliqués comme une politique uniforme qui traite toute action de la même façon quel que soit le risque. Pourquoi est-ce important ? Parce qu'un flux de paie et une recherche de support ne méritent pas les mêmes garde-fous. Le traitement des données est lui aussi délimité, ce qui garde les entrées, les preuves et les journaux limités au flux évalué. Si votre environnement impose des règles de données strictes, cette approche par flux est plus facile à justifier qu'un connecteur cloud générique.
Avantages et inconvénients
Avantages
- Fonctionne avec des systèmes qui n'ont pas d'API, y compris les ERP, les mainframes, les applications de bureau et les portails web.
- Compile les flux en contrats d'outils versionnés et typés plutôt qu'en automatisation d'écran fragile.
- Intègre approbations, rôles et journal d'audit dans chaque action, donc les écritures encadrées sont la norme.
- Renvoie des preuves sources pour chaque action, ce qui rend le comportement de l'agent vérifiable.
- S'exécute dans votre propre environnement, ce qui garde les flux sensibles plus près de chez vous.
Inconvénients
- Bêta privée, et la disponibilité se décide flux par flux, donc tous les processus ne sont pas éligibles.
- L'adéquation dépend de l'application précise, de l'environnement et des preuves sources disponibles, ce qui signifie que certains flux ne conviendront tout simplement pas.
- Aucun tarif publié, donc le coût doit se régler avec le service commercial plutôt que sur une page publique.
- L'exécuter dans votre environnement signifie que votre équipe assume une partie du travail de configuration et de revue.
Questions fréquentes
Il transforme des flux délimités de logiciels existants en outils gouvernés que les agents IA peuvent appeler. Graft AI cartographie le comportement d'un flux dans une interface réelle, le compile en un contrat d'outil stable et ajoute approbations, rôles et journal d'audit pour que l'action puisse s'exécuter sans risque.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Graft AI.
Alternatives à Graft AI
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.