
Kastra
Kastra · Programmation
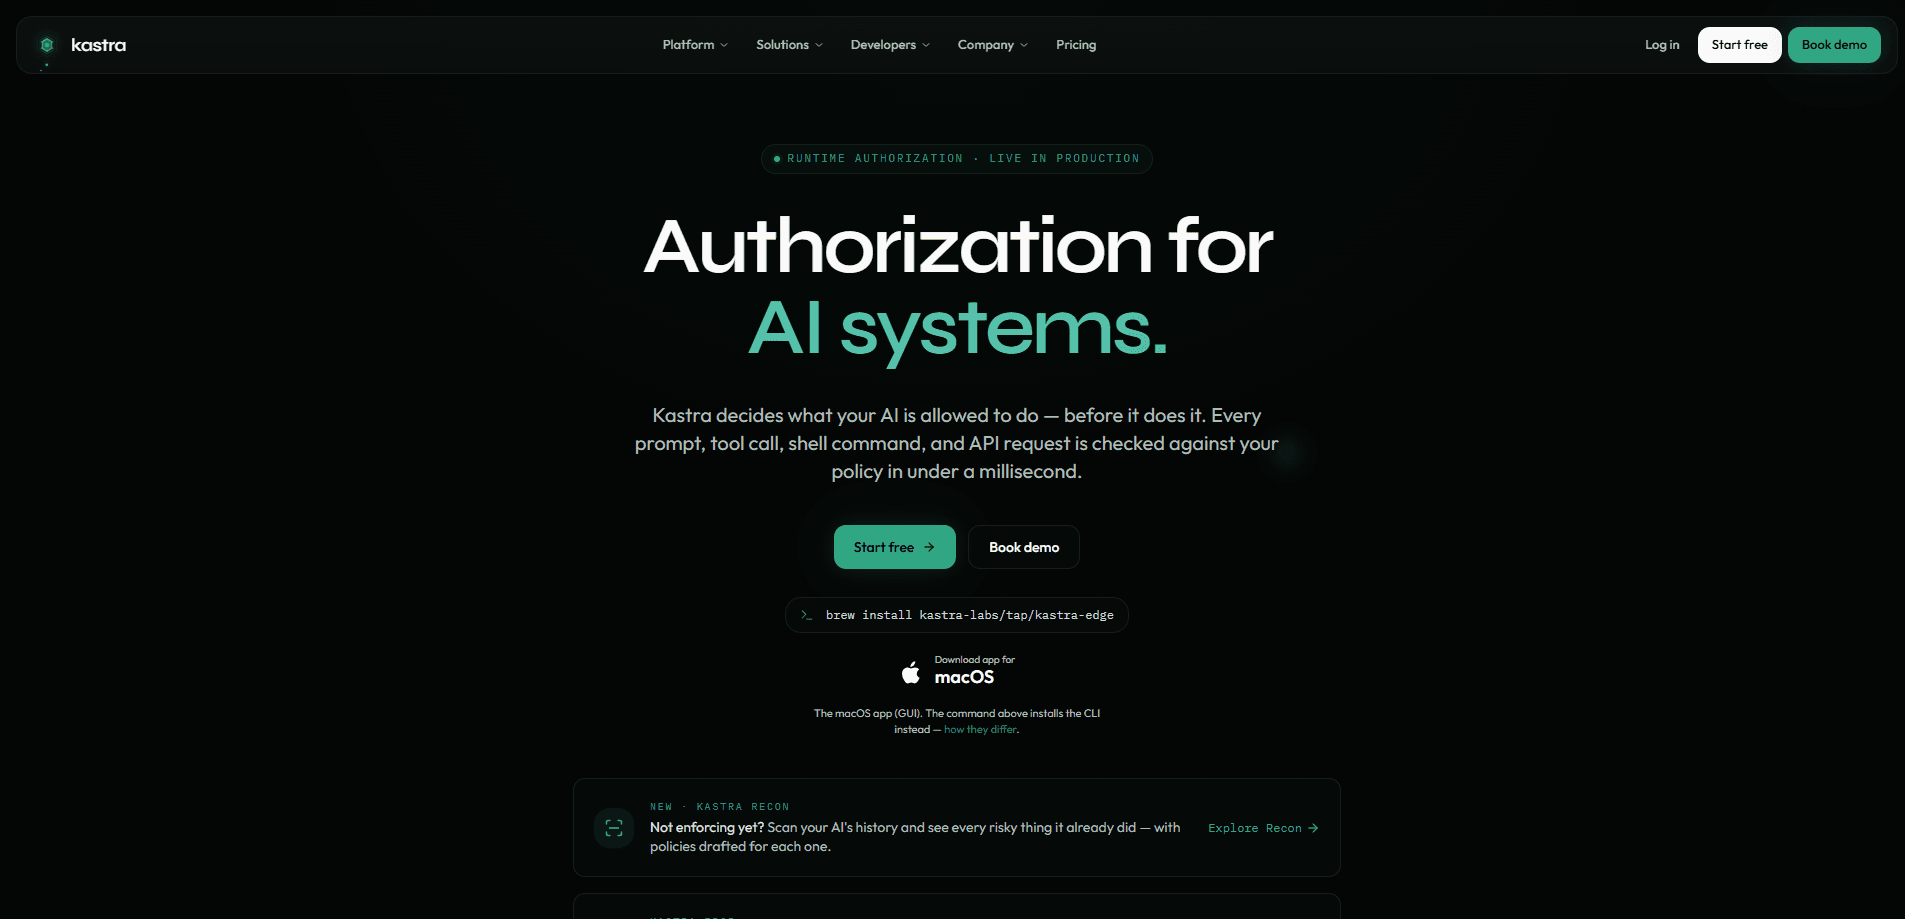
Kastra est une couche d'autorisation à l'exécution pour les systèmes d'IA. Elle se place sur le chemin d'exécution de chaque prompt, appel d'outil, commande shell, requête de base de données et requête API lancé par un agent d'IA, puis renvoie une décision d'autorisation ou de refus en moins d'une milliseconde avant qu'une action réelle ne s'exécute. Au lieu de surveiller un agent après coup, Kastra décide d'abord ce qu'il a le droit de faire, et consigne chaque décision dans une piste d'audit inviolable. Pour les équipes qui ont besoin d'un contrôle d'exécution de l'IA, c'est la vérification qui a lieu avant les dégâts. Pas l'idéal, non ? Quiconque a laissé un agent de codage en roue libre connaît la sensation. Le produit vise les développeurs et les équipes qui utilisent des agents de codage comme Claude Code, Codex CLI et Cursor, ainsi que les entreprises qui ont besoin de gouverner des flux de travail autonomes.
À propos de Kastra
Qu'est-ce que Kastra
Kastra est une infrastructure d'autorisation, pas un module de surveillance. La plupart des outils de sécurité de l'IA journalisent ce qu'un agent a fait et signalent les problèmes après coup. Kastra place cette vérification avant l'action. Dès qu'un agent choisit son étape suivante, Kastra l'évalue selon votre politique et renvoie AUTORISER, REFUSER, MASQUER ou RETENIR. Seules les actions approuvées atteignent la base de données, l'API ou le shell.
Le produit se divise en quatre couches qui partagent un même langage de politiques : une entrée qui capture les requêtes via un proxy, un sidecar, un SDK ou une passerelle native ; un moteur de politiques déterministe ; un coffre de preuves chiffré ; et une couche de déploiement qui tourne en cloud géré, en VPC mono-locataire ou en installation auto-hébergée totalement isolée. Vous pouvez commencer petit. Kastra Edge gouverne un seul ordinateur portable et vérifie chaque commande shell, modification de fichier et appel API d'un agent de codage local. Le même moteur monte en charge jusqu'à l'application à l'échelle d'une organisation d'ingénierie. C'est tout l'argument.
La principale limite, c'est la portée. Kastra gouverne les actions de l'IA, donc il ne remplace ni votre fournisseur de modèles, ni votre framework d'agents, ni un SIEM complet. Il alimente ces outils. Il ne gère pas non plus la gouvernance des LLM en matière de choix de modèles ou d'entraînement. Les SDK natifs TypeScript, Python et Go sont annoncés comme à venir, ce qui signifie que les premières intégrations reposent aujourd'hui sur le proxy ou sur la CLI et le MCP.
Premiers pas
- Inscrivez-vous sur app.kastra.ai avec l'essai gratuit de 15 jours (sans carte bancaire) ou installez d'abord Kastra Edge sur macOS ou Windows.
- Installez l'application de bureau depuis la page de téléchargement, ou lancez
brew install kastra-labs/tap/kastra-edgepour la CLI et les hooks. - Connectez-vous avec
kastra-edge login, puis reliez votre agent avec une commande commekastra-edge install-cursor. - Rédigez des politiques en langage simple ou en YAML, et laissez Kastra Recon analyser l'historique de votre agent pour rédiger des règles à partir des actions risquées déjà commises.
- Vérifiez l'application avec
kastra-edge statuset regardez les décisions affluer vers Slack, un webhook ou votre export d'audit.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Kastra.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs qui utilisent des agents de codage
- Équipes d'ingénierie qui déploient l'IA à grande échelle
- Entreprises réglementées
Tâches
- Bloquer les commandes shell destructrices
- Filtrer les appels à la base de données et à l'API
- Générer des politiques à partir de l'historique réel
- Auditer les décisions de l'IA
Cas d'usage
- Laisser un agent de codage travailler toute la nuit
- Déployer l'IA dans toute une équipe
- Passer une revue de gouvernance de l'IA
Fonctionnalités clés
Décisions de politique en moins d'une milliseconde
Kastra vérifie chaque action avant qu'elle s'exécute et renvoie un verdict en moins d'une milliseconde, avec un p99 publié sous 1 ms et un p50 proche de 0,4 ms. La vitesse compte ici. Un portail lent sur le chemin d'exécution bloquerait chaque étape de l'agent. Le moteur raisonne sur l'identité, la portée, l'intention, le contenu et la destination plutôt que de comparer de simples motifs.
Quatre couches composables
La plateforme empile l'entrée, un moteur de politiques IA, un coffre de preuves et le déploiement dans un seul plan de contrôle, et chaque couche est inspectable séparément. Toutes partagent un même langage de politiques, donc une règle écrite pour un ordinateur portable fonctionne aussi dans un VPC. Vous pouvez adopter une couche à la fois au lieu de démonter votre stack actuel.
Rédaction de politiques en langage simple
Pas besoin d'écrire du YAML pour commencer. Kastra transforme des règles en langage simple en politiques applicables, et prend en charge le YAML en plus de la gestion par interface pour les équipes qui préfèrent le contrôle de version. Les politiques se rechargent à chaud, donc les changements prennent effet sans redémarrer le moteur. Aucun redéploiement nécessaire.
Kastra Recon
Recon analyse l'historique local de votre agent de codage IA et fait ressortir chaque action risquée déjà commise, puis rédige une politique pour chacune. C'est le moyen le plus rapide de voir ce qu'un agent a fait sur une machine et de transformer cela en véritables garde-fous. Chaque politique rédigée est auto-vérifiée. Vous activez celles que vous voulez.
Kastra Edge
Edge place l'application sur l'ordinateur portable lui-même et intercepte localement les commandes shell, modifications de fichier et appels API de Claude Code, Codex CLI et Cursor avant leur exécution. Les applications de bureau macOS et Windows intègrent la CLI et le MCP et ajoutent une interface dans la barre de menus avec une fenêtre d'approbation. C'est la couche que la plupart des développeurs individuels toucheront en premier.
Piste d'audit inviolable
Chaque décision est signée et écrite dans un journal en ajout seul, chaîné par hachage et chiffré par locataire. Les prompts scellés restent chiffrés et ne s'ouvrent que par un accès audité. Rien n'est modifié après coup. Les flux s'exportent vers des outils SIEM comme Datadog, Splunk et S3, et le plan Team conserve plus d'un an de rétention.
Intégrations larges au stack
Kastra se connecte aux fournisseurs de modèles, frameworks d'agents et outils d'observabilité que les équipes utilisent déjà, dont OpenAI, Anthropic, Google Gemini, AWS Bedrock, LangChain, LlamaIndex, Vercel AI SDK, Mastra, CrewAI, Kubernetes, Istio et Envoy. Cette portée signifie que vous ne reconstruisez pas votre pipeline pour ajouter de la gouvernance.
Déploiement flexible
Le moteur tourne en cloud géré multi-régions avec SOC 2 Type II et basculement actif-actif, en VPC mono-locataire sur AWS, Azure, GCP ou Oracle, ou en installation auto-hébergée totalement isolée. Les environnements réglementés et hors ligne obtiennent le même moteur de politiques que tout le monde. Vos clés restent les vôtres.
Avantages et inconvénients
Avantages
- Les décisions arrivent en moins d'une milliseconde, donc l'application ne ralentit pas les agents.
- L'application a lieu avant l'action, ce qui intercepte les commandes destructrices que la journalisation après coup manque.
- Recon transforme l'historique réel d'un agent en politiques prêtes à activer, ce qui réduit le temps de configuration.
- La piste d'audit est chaînée cryptographiquement et exportable vers des outils SIEM.
- Les options de déploiement vont des ordinateurs portables aux centres de données isolés.
Inconvénients
- Les SDK natifs TypeScript, Python et Go sont toujours annoncés comme à venir, donc les intégrations basées sur SDK doivent attendre.
- Le plan Team a un minimum de 3 sièges, ce qui ne convient pas à un développeur seul.
- Une fois l'essai de 15 jours terminé, Kastra continue de journaliser mais cesse de bloquer sauf si vous payez, donc ce n'est pas un niveau d'application gratuit.
- Il ne gouverne que les actions de l'IA ; il vous faut encore des outils distincts pour l'hébergement de modèles et l'observabilité complète.
Questions fréquentes
Kastra est une couche d'autorisation qui décide si une action d'IA est autorisée avant son exécution. Elle vérifie les prompts, appels d'outils, commandes shell, requêtes de base de données et requêtes API selon votre politique et renvoie autoriser, refuser, masquer ou retenir en moins d'une milliseconde.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Kastra.
Alternatives à Kastra
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.