
Link Shield
Link Shield · Programmation
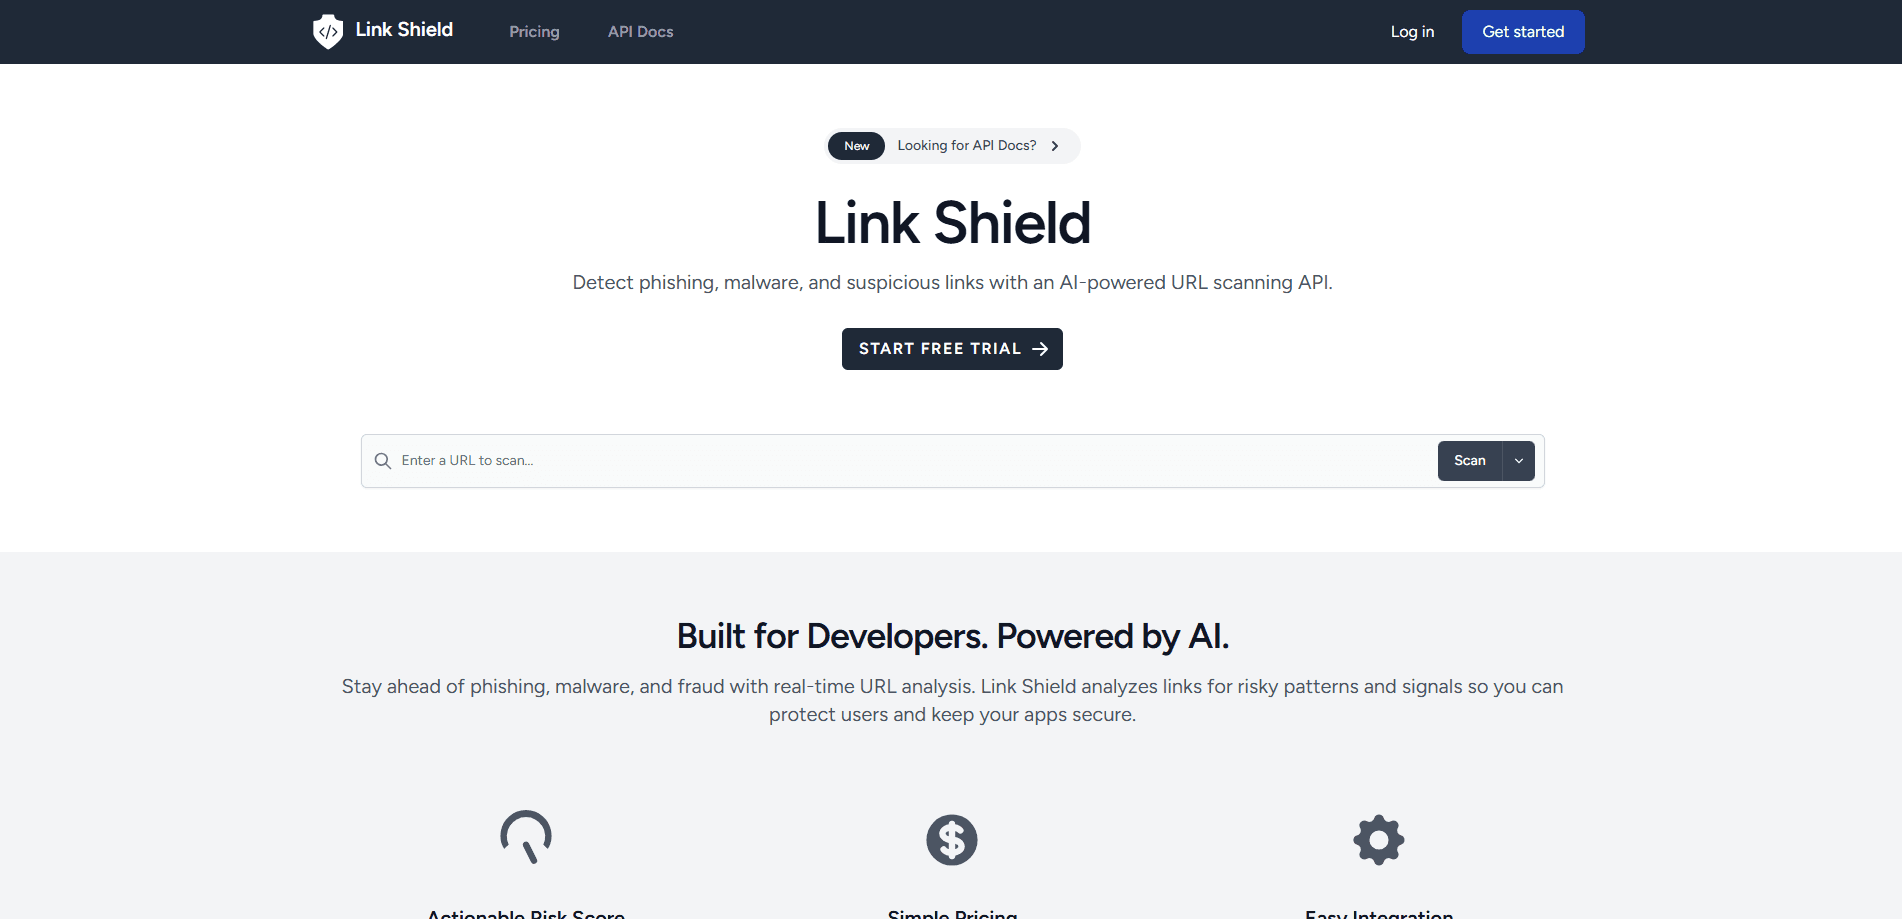
Link Shield est une API qui vérifie les liens contre l'hameçonnage, les malwares et les arnaques, et renvoie une note de 0 à 100 avec les raisons, pour qu'une app bloque ou avertisse en direct.
À propos de Link Shield
What Is Link Shield
Link Shield est une API de détection des menaces sur URL, pensée pour les équipes qui doivent vérifier un lien avant qu'un utilisateur clique. Vous envoyez l'URL à un point d'accès et vous recevez une note de risque de 0 à 100, accompagnée des raisons en clair. Elle analyse l'hameçonnage, les malwares, les arnaques, le spam et les destinations risquées de contenu pour adultes, rencontres, paris et cryptomonnaies. La promesse est simple : elle va plus loin qu'une consultation de liste noire, donc elle peut repérer un lien qu'aucun registre n'a encore signalé.
Le produit vise les développeurs qui créent des apps où les gens envoient ou partagent des liens. Un raccourcisseur d'URL en est le cas le plus clair, et l'équipe derrière Link Shield en exploite un : T.LY. Cet usage final dessine les priorités de l'API. La plupart des outils à liste noire repèrent un domaine malveillant déjà connu, et ça casse dès qu'un escroc cache le lien dans un raccourcisseur ou une chaîne de redirections. Link Shield suit ces chaînes et note la destination qu'elle trouve. Le service se trouve sur linkshieldapi.com, et la détection des redirections est le cœur de ce qu'il vend.
Les compromis sont clairs. C'est une API, pas une app finie, donc il faut des développeurs pour l'intégrer. Le tarif est à l'usage et grimpe avec le volume de scans, et il n'y a pas de formule gratuite durable en dehors de l'essai de départ. Si vous cherchez un produit grand public qui vérifie les liens pour vous, ce n'est pas celui-là.
Getting Started
- Créez un compte sur le site de Link Shield et générez un jeton d'API depuis le tableau de bord utilisateur
- Envoyez une requête POST au point d'accès de notation avec l'URL à vérifier, et passez des catégories si seuls certains risques vous intéressent
- Lisez la note de risque, le texte des raisons et les catégories signalées dans la réponse, puis décidez si vous autorisez, avertissez ou bloquez
- Pour les lots, appelez le point d'accès de notation en masse avec une liste d'URL au lieu d'y aller une par une
- Utilisez le champ d'étiquette pour rattacher un scan à votre propre enregistrement, comme l'ID d'un lien court, et le retrouver plus tard
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Link Shield.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs d'apps
- Équipes de raccourcisseurs et d'outils de liens
- Équipes sécurité et confiance
- Places de marché et communautés
Tâches
- Analyser une seule URL
- Notation d'URL en masse
- Suivre les redirections
- Filtrage par catégorie
- Tri par risque
Cas d'usage
- Un utilisateur soumet un lien à votre plateforme
- Un lien court cache sa destination
- Une campagne d'arnaque utilise des domaines tout neufs
- Afflux de liens à fort volume
- Vous voulez avertir plutôt que bloquer
Fonctionnalités clés
Une note de risque exploitable
Chaque analyse renvoie une note de 0 à 100 avec les raisons qui la sous-tendent. Une note basse désigne un lien qui semble correct, et une note haute signale des avertissements plus forts. Le texte des raisons explique à votre équipe pourquoi un lien a obtenu cette note, pour que vous fixiez un seuil et agissiez au lieu de deviner. Ce mélange d'un chiffre et d'une explication, c'est ce qui vous laisse définir des règles autoriser, avertir ou bloquer sans une personne sur chaque cas.
Détection des redirections
L'API sait suivre les chaînes de redirection et déballer les liens courts avant de noter. Cela compte parce que cacher la destination réelle derrière un saut est l'un des tours les plus simples de l'abus de liens. Si un lien court pointe vers un endroit qu'il n'annonce pas, l'analyse fait apparaître l'URL finale pour que votre décision repose sur l'endroit où le lien atterrit vraiment, pas sur la première adresse que voit l'utilisateur.
Notation d'URL en masse
Vous pouvez envoyer un lot d'URL en une seule requête et recevoir une note pour chacune. Cela évite de parcourir le point d'accès d'analyse unitaire quand vous traitez une file, et ça maintient le débit sur les charges à fort volume. Pour les plateformes qui avalent un flux de liens d'utilisateurs, c'est la différence entre noter un par un et noter toute une page d'un coup.
Couverture des catégories
Un seul point d'accès couvre l'hameçonnage, les malwares, les arnaques, le spam et les destinations pour adultes, rencontres, paris et cryptomonnaies. Vous pouvez toutes les analyser ou passer une liste pour restreindre la vérification aux risques que vous surveillez réellement. Ces types de contenu indésirable partagent un point d'accès, donc des équipes aux besoins différents, d'une app familiale à une plateforme d'échange de cryptomonnaies, utilisent une même intégration et posent leur propre barre.
Intégration REST simple
L'API est un service REST classique, avec un point d'accès POST et un jeton Bearer pour l'authentification, et la documentation couvre la requête et la réponse de chaque appel. Il n'y a pas de SDK à adopter ni d'agent à installer. Ce faible coût de mise en place vise les équipes qui veulent ajouter la vérification des liens en un après-midi et passer à autre chose, avec la possibilité de passer une étiquette pour rattacher les analyses à leurs propres enregistrements.
Avantages et inconvénients
Avantages
- Renvoie une note et des raisons écrites, donc vous pouvez fixer des seuils et expliquer un blocage à un utilisateur
- L'analyse des redirections attrape les liens qui cachent leur destination réelle derrière un raccourcisseur
- La notation en masse encaisse les gros volumes sans parcourir le point d'accès unitaire
- Un seul point d'accès couvre huit catégories de risque, de l'hameçonnage aux paris et aux cryptomonnaies
- API REST simple avec jeton, donc rien à installer et presque rien à apprendre
Inconvénients
- C'est uniquement une API, donc il faut des développeurs pour l'intégrer et construire votre propre parcours utilisateur
- Pas de formule gratuite durable, et les formules payantes démarrent à 10 $ par mois, ce qui exclut un parcours d'essai sans frais au-delà de la fenêtre de départ
- Les plafonds de volume de scans sont stricts par formule, et les dépasser oblige à monter au palier suivant
- Le matériel public s'appuie sur un seul client de référence, donc les comparatifs indépendants sont rares
Questions fréquentes
Une analyse va au-delà d'une simple correspondance dans une liste noire. Elle évalue l'URL elle-même, cherche des motifs suspects, suit le comportement de redirection quand un lien tente de cacher sa destination et renvoie une note de risque avec raisons. Vous obtenez un chiffre de 0 à 100 plus un texte qui explique pourquoi le lien semble sûr, douteux ou à risque élevé. En pratique, elle fait office d'analyseur de malwares et de filtre anti-hameçonnage à la fois, donc un seul appel couvre les deux menaces.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Link Shield.
Alternatives à Link Shield

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.