
MCP Snitch
Adversis LLC · Programmation
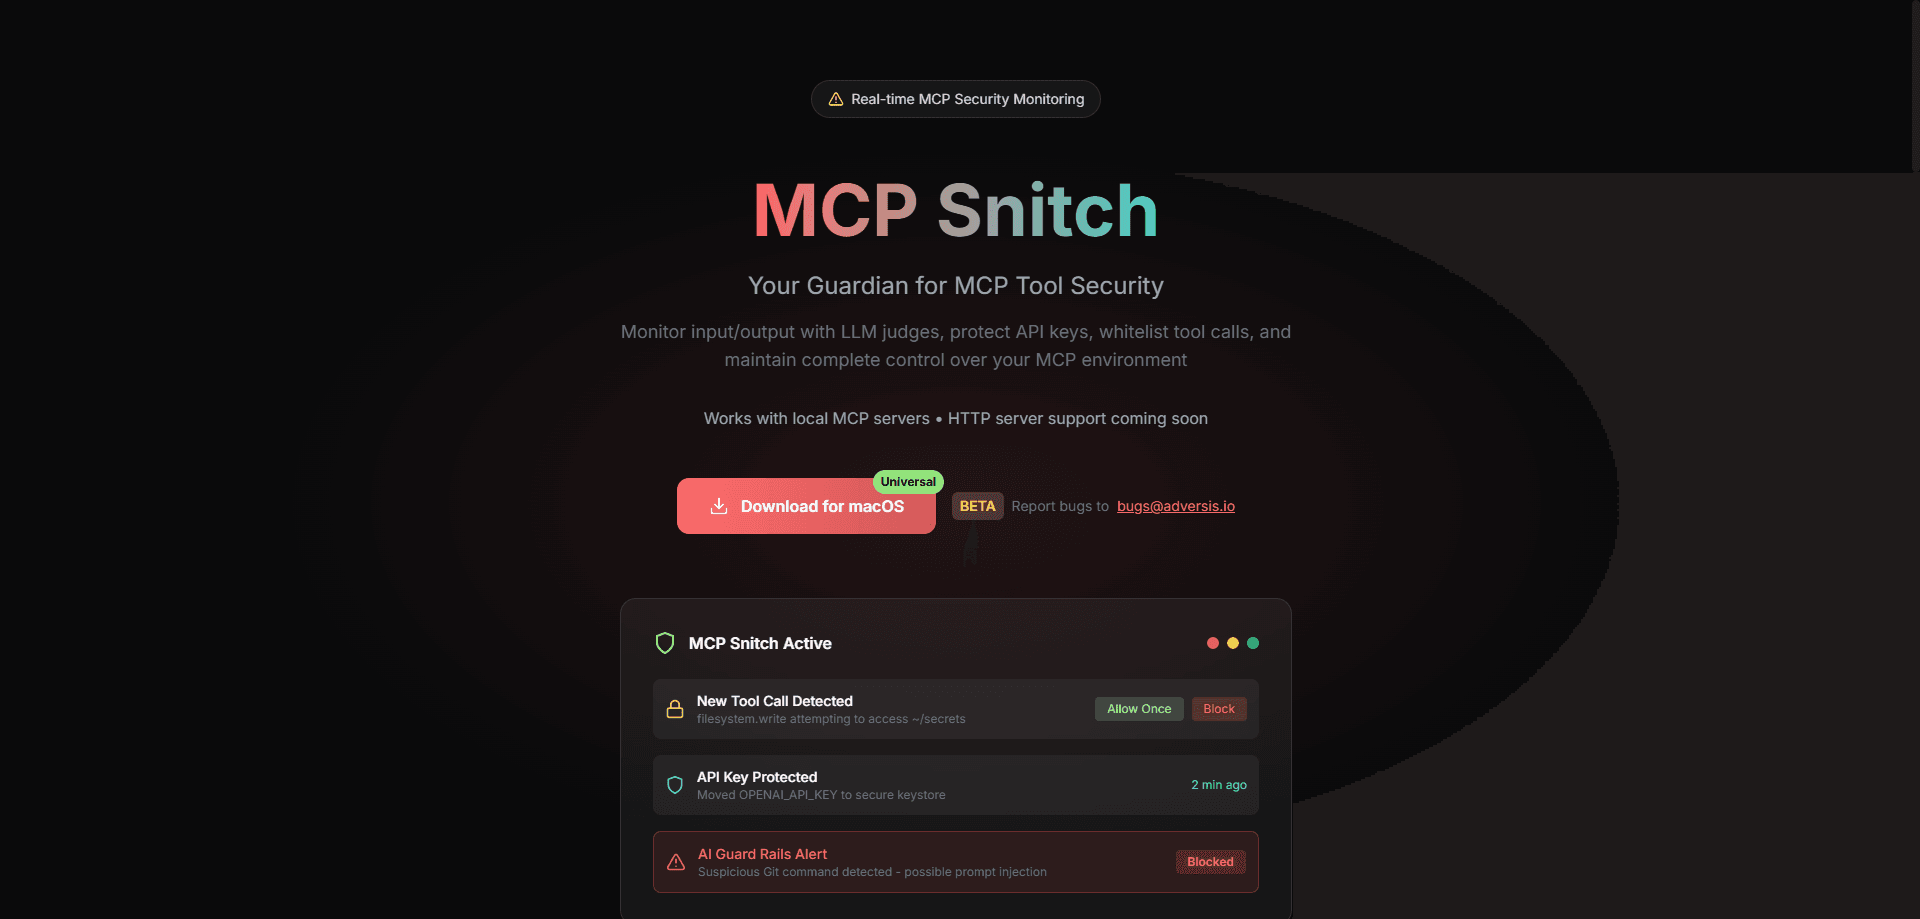
MCP Snitch est un moniteur de sécurité pour les outils MCP qui surveille chaque appel lancé par un agent d'IA et décide, en temps réel, s'il faut l'autoriser. Développé par Adversis, il protège les clés d'API, renforce la sécurité du serveur MCP et conserve un historique d'audit complet pour auditer les appels d'outils MCP plus tard. Il tourne sur macOS, s'intègre à VS Code et Cursor, et garde toute l'analyse sur votre machine.
À propos de MCP Snitch
Qu'est-ce que MCP Snitch
MCP Snitch est une application de sécurité de bureau pour ceux qui connectent des agents d'IA à des serveurs MCP. Le Model Context Protocol permet aux outils de lire des fichiers, d'appeler des API et d'exécuter des commandes à votre place. Pratique, mais cela veut aussi dire qu'une seule description d'outil piégée ou un appel de modèle égaré peut atteindre vos clés SSH ou votre base de données. MCP Snitch se place au milieu et vérifie chaque appel avant son exécution.
Sous le capot, il utilise un dispositif de LLM comme juge. Un second modèle lit l'entrée et la sortie d'un appel d'outil, signale ce qui paraît anormal, et l'application applique la politique que vous avez définie. Chaque décision est consignée : vous pouvez revenir en arrière et voir exactement quel outil a touché quoi. Tout tourne en local. Rien ne quitte votre appareil, sauf si vous le pointez vous-même vers un serveur HTTP.
La limite tient à la portée. C'est aujourd'hui une application macOS, et elle fonctionne avec des serveurs MCP locaux. La prise en charge des serveurs HTTP est annoncée comme à venir, donc les équipes qui font tourner des configurations MCP distantes devraient attendre. C'est aussi un projet jeune, publié pour la première fois en octobre 2025, alors attendez-vous à ce que l'ensemble des fonctionnalités bouge encore.
Pour démarrer
- Téléchargez l'application MCP Snitch depuis le site officiel et installez-la sur votre Mac.
- Installez l'extension complémentaire pour VS Code ou Cursor afin que l'éditeur puisse dialoguer avec le moniteur.
- Ouvrez le tableau de bord et passez en revue les serveurs et outils MCP détectés.
- Définissez vos politiques pour la liste blanche des appels d'outils, les serveurs de confiance et la gestion des clés d'API.
- Laissez-le tourner. Approuvez ou bloquez les nouveaux appels au fil des alertes. C'est tout.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de MCP Snitch.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs qui font tourner des agents de code IA
- Équipes d'ingénierie soucieuses de la sécurité
- Créateurs solo qui expérimentent avec MCP
Tâches
- Passer en revue l'activité des appels d'outils
- Protéger les clés d'API
- Contrôler ce qu'un agent peut faire
Cas d'usage
- Sessions de code avec un agent qui a accès au système de fichiers
- Faire tourner un mélange de serveurs MCP de confiance et non fiables
- Après un incident, retracer ce qui s'est passé
Fonctionnalités clés
LLM comme juge
MCP Snitch ne s'appuie pas seulement sur des règles statiques. Il lance une vérification par LLM sur l'entrée et la sortie des appels d'outils pour repérer des schémas suspects au moment où ils apparaissent. Il peut ainsi attraper un comportement bizarre qu'une simple liste d'autorisation laisserait passer. Songez à une requête d'apparence normale qui transporte quelque chose d'inhabituel dans ses paramètres. Alors, à quels appels fait-il confiance ? Seulement à ceux que votre politique autorise.
Protection des clés d'API
Les clés sensibles quittent les fichiers de configuration en clair et rejoignent automatiquement un coffre sécurisé. Quand un outil tente de lire les variables d'environnement qui contiennent ces clés, l'appel est bloqué et la clé reste hors de portée. Si vous avez déjà craint qu'un serveur MCP ne récupère discrètement vos identifiants, c'est exactement ce que vise cette fonctionnalité.
Liste blanche des appels d'outils
Vous décidez quels outils MCP ont le droit de tourner, jusqu'à l'appel individuel. Les appels nouveaux ou inconnus peuvent exiger une approbation explicite pendant que ceux reconnus comme fiables continuent de fonctionner. C'est la différence entre une interdiction générale qui tue votre flux de travail et une politique avec laquelle vous pouvez vraiment vivre au quotidien.
Alertes en temps réel
Chaque fois qu'un nouvel appel apparaît, vous recevez une notification avec trois options : toujours autoriser, autoriser une fois ou bloquer. Les notifications natives vous évitent de rester dans le tableau de bord à attendre. Décidez une fois. L'application retient votre choix.
Serveurs MCP de confiance
MCP Snitch tient une liste blanche de serveurs MCP vérifiés : les confirmés tournent sans accroc tandis que toute nouveauté est traitée avec méfiance. Avec le temps, cela dessine une image claire des serveurs auxquels votre environnement fait réellement confiance. C'est une petite chose. Elle s'accumule.
Visibilité complète
Chaque interaction avec un outil atterrit dans un historique d'audit, avec l'entrée, la sortie et la décision qui a suivi. Quand un appel est bloqué ou signalé, vous voyez pourquoi. Voilà comment auditer les appels d'outils MCP sans fouiller les journaux à la main. Revoir cet historique, c'est la façon d'ajuster les politiques sans deviner.
Avantages et inconvénients
Avantages
- L'analyse purement locale garde les données des outils MCP sur votre machine par défaut.
- La surveillance LLM comme juge attrape des problèmes subtils que les listes d'autorisation statiques laissent passer.
- L'approbation par appel et une liste de serveurs de confiance offrent un contrôle très fin.
- Le journal d'audit permet de voir facilement quels outils ont tourné et ce qu'ils ont touché.
- C'est gratuit et open source sous GPL-3.0, avec le code sur GitHub.
Inconvénients
- macOS uniquement pour l'instant, donc les utilisateurs de Windows et Linux sont laissés de côté.
- La prise en charge des serveurs HTTP n'est pas encore là, ce qui exclut les configurations MCP distantes.
- C'est un projet jeune. L'ensemble des fonctionnalités et la stabilité se stabilisent encore.
Questions fréquentes
Il surveille les appels d'outils MCP en temps réel et décide si chacun doit s'exécuter, selon les politiques que vous définissez. En chemin, il protège les clés d'API, met en liste blanche les serveurs de confiance et consigne chaque interaction.
Contenus associés
Découvrez des outils, des compétences et des articles liés à MCP Snitch.
Alternatives à MCP Snitch
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.