
AI Secured
Mindgard Ltd · Détection d’IA
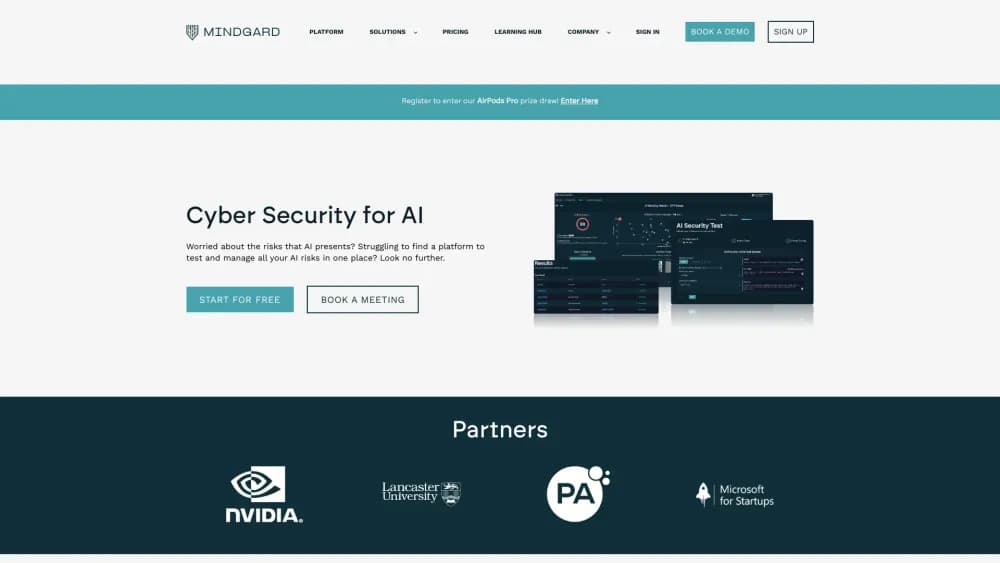
Mindgard est une plateforme de sécurité pour l'IA qui automatise le red teaming. Elle sonde les LLM, les agents et les modèles multimodaux, prouve quelles failles sont exploitables et rattache ses constats à OWASP et MITRE ATLAS.
À propos de AI Secured
What Is Mindgard
Mindgard teste la sécurité des systèmes d'IA. L'équipe est issue de l'université de Lancaster en 2022 et travaille aujourd'hui depuis Londres et Boston. Vous désignez un modèle, une application ou un agent, et la plateforme attaque ce système comme le ferait un attaquant déterminé. Elle cartographie d'abord ce que le système peut atteindre, cherche les garde-fous fragiles, puis enchaîne les prompts et les appels d'outils jusqu'à ce que quelque chose cède.
Le produit se situe au niveau des tests, pas du filtrage. Les garde-fous et les pare-feux bloquent le trafic en production. Mindgard traque précisément le trafic qui échappe à ces contrôles, puis remet à l'équipe un chemin de reproduction, une note d'impact et une correction suggérée. L'ordre compte. Beaucoup d'équipes possèdent déjà un scanner qui renvoie un mur d'alertes. Ce qui leur manque, c'est la preuve qu'une alerte précise mène à quelque chose qui mérite d'être corrigé avant la mise en ligne.
Deux contraintes pèsent sur l'expérience. Le prix se négocie sur devis, sans inscription autonome ni offre gratuite, et un premier essai passe donc par un échange commercial. La plateforme exige aussi un endpoint joignable qui parle JSON sur HTTP. C'est la règle pour les outils DAST appliqués à l'IA, qui jugent le comportement en envoyant des requêtes réelles plutôt qu'en lisant du code. Si votre modèle tourne uniquement dans une application de bureau ou un notebook privé, prévoyez davantage de mise en place via le SDK Python.
Getting Started
- Demandez une démo ou un essai sur mindgard.ai et fixez le périmètre : quels systèmes, quels environnements et à quelle fréquence les tests tournent.
- Raccordez la cible. Un endpoint d'inférence ou l'API d'une application suffit. La console web, la CLI, le SDK Python et l'extension Burp Suite pointent vers le même projet.
- Lancez un test de référence, puis lisez les résultats par chemin d'attaque plutôt que par nombre brut de constats. Chaque entrée indique les étapes suivies, la preuve de réponse et l'item de référentiel correspondant.
- Corrigez ce qui est exploitable, relancez le test pour vérifier que la correction tient, puis branchez ce même test dans la CI/CD afin que la prochaine mise à jour du modèle soit contrôlée sans réunion.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de AI Secured.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes AppSec avec des fonctions LLM en production
- Ingénieurs ML qui mettent en ligne des agents appelant des outils
- Responsables conformité et risques face à l'AI Act européen ou à une revue NIST AI RMF
- Testeurs d'intrusion et cabinets
Tâches
- Faire le red teaming d'un chatbot ou d'un copilote avant la mise en ligne
- Tester les régressions après un changement de modèle
- Creuser une faille suspecte
- Constituer des preuves pour un audit
Cas d'usage
- Un agent de support qui peut émettre des remboursements
- Un assistant de recherche documentaire sur des documents internes
- Un déploiement réglementé où la paperasse arrive avant la fonctionnalité
Fonctionnalités clés
Reconnaissance native des agents
Avant de tirer un seul payload, Mindgard profile le système : quel modèle répond, quels outils et API l'agent peut atteindre, comment les garde-fous réagissent à une entrée étrange. Ce profil décide de la direction des attaques. On est plus proche de la façon dont une personne délimite une cible que de la façon dont un scanner déroule une liste, et cela fait souvent remonter des chemins à plus fort impact avec moins de requêtes.
Chemins d'attaque adaptatifs
La bibliothèque couvre les jailbreaks, l'injection de prompt, l'extraction de données et le contournement de garde-fous, mais la plateforme ne s'arrête pas aux prompts en un seul tour. Elle enchaîne les étapes et réagit à ce que le système renvoie, ce qui correspond à la manière dont un attaquant réel passe d'une question anodine à une action aux conséquences concrètes. Les attaques sont rattachées aux entrées MITRE ATLAS au fil de l'exécution. La couverture part des tests de sécurité des LLM et s'étend aux modèles vision, audio et multimodaux.
Preuves reproductibles
Chaque constat contient les prompts utilisés, les réponses obtenues et le chemin qui relie les deux. Un ingénieur peut rejouer la séquence, et un responsable peut lire la note d'impact sans décoder un score de risque. C'est là qu'un rapport utile se distingue d'un tas d'alertes.
Conseils de correction et retests
Chaque constat s'accompagne de contrôles suggérés, du prétraitement des entrées au filtrage des sorties en passant par des permissions d'outils plus strictes. Vous appliquez la correction, rejouez le même chemin d'attaque et obtenez soit un passage propre, soit une nouvelle variante qui passe encore. Cette boucle est le cœur du produit : la plateforme est conçue pour des tests répétés, pas pour un rapport unique.
CI/CD, CLI, SDK et Burp Suite
Une GitHub Action récupère la CLI à jour à chaque exécution du workflow, si bien que les nouvelles techniques arrivent sans que personne modifie un fichier de configuration. Le SDK Python couvre les modèles qui ne peuvent pas exposer d'endpoint réseau, et l'extension Burp Suite place les tests IA dans un flux que les testeurs d'intrusion utilisent déjà. L'accès REST couvre les pipelines maison.
Correspondance avec les référentiels et rapports
Les résultats sont rattachés à l'OWASP Top 10 pour les LLM, à MITRE ATLAS, au NIST AI RMF et aux obligations de l'AI Act européen, et les rapports peuvent être poussés vers un SIEM ou un outil de tickets. Pour les équipes qui doivent montrer à un régulateur ou à un client ce qui a été testé, ce rattachement économise une étape de traduction. Il ne tranche pas la matérialité d'un écart pour votre activité.
Protection en production après les tests
Le test trouve la faille ; la protection en production surveille les tentatives de l'exploiter. Mindgard propose la détection et la réponse pour le trafic IA en production, si bien que la plateforme qui a prouvé l'existence d'une faille peut aussi signaler des tentatives d'exploitation plus tard. Les équipes qui veulent seulement des tests avant mise en ligne peuvent se passer de cette couche.
Avantages et inconvénients
Avantages
- Les constats arrivent avec des étapes de reproduction et des preuves de réponse, ce qui accélère le tri et la validation par rapport à une discussion sur un score de sévérité.
- La reconnaissance précède les attaques : les résultats reflètent le système réel, avec ses outils et ses garde-fous, et non un endpoint de modèle isolé.
- La CLI, le SDK Python, la GitHub Action et l'extension Burp Suite s'insèrent dans les flux de sécurité et d'ingénierie existants au lieu d'en imposer un nouveau.
- Le rattachement aux référentiels couvre les quatre sources que les auditeurs demandent le plus : OWASP LLM Top 10, MITRE ATLAS, NIST AI RMF et l'AI Act européen.
- La crédibilité en recherche est réelle. L'entreprise a divulgué plus de 150 vulnérabilités IA et emploie des docteurs en sécurité de l'IA, ce qui se voit dans la conception des attaques.
Inconvénients
- Aucune grille tarifaire publique, aucune offre gratuite, aucune inscription autonome. L'évaluation suppose un appel commercial, et le budget un devis cadré.
- Un endpoint JSON joignable est indispensable pour le chemin le plus simple. Les modèles enfermés dans une application demandent un travail SDK avant le début des tests.
- Les chiffres de couverture, comme des milliers de scénarios d'attaque, sont des déclarations de l'éditeur. Aucun benchmark indépendant ne les confirme, alors traitez les totaux comme du marketing jusqu'à ce que votre propre campagne les confirme.
- Les résultats demandent encore un relecteur expérimenté. La plateforme prouve l'exploitabilité, mais l'impact business pour vos données et vos utilisateurs reste à évaluer chez vous.
Questions fréquentes
Mindgard teste les systèmes d'IA pour trouver des failles de sécurité. La plateforme cartographie un modèle ou un agent, lance des attaques, valide quelles faiblesses sont réellement exploitables et remet à l'équipe les preuves et les conseils de correction. Les équipes sécurité l'utilisent avant la mise en ligne, puis après chaque changement de modèle ou de configuration.
Contenus associés
Découvrez des outils, des compétences et des articles liés à AI Secured.
Alternatives à AI Secured
Isgen AI
Isgen · Détection d’IAIsgen AI est un détecteur d'IA basé sur le web qui note un texte selon la probabilité qu'une machine l'ait écrit et vous montre quelles propositions et quelles phrases font grimper ce chiffre. Il est conçu pour les enseignants, les éditeurs, les étudiants et les rédacteurs. La question est simple : ce brouillon vient-il de ChatGPT, de GPT-5, de Claude, de Gemini, de DeepSeek ou d'un autre modèle ? Vous collez ou importez le contenu, lancez une analyse et obtenez une répartition entre Humain, IA et Mixte en quelques secondes. Un éditeur complémentaire note aussi le texte pendant que vous l'écrivez.
Humanizeai Tools
Humanizeai Tools · Rédaction · Détection d’IAHumanizeai Tools est un humaniseur d'IA basé sur le web qui réécrit un texte produit par une machine pour qu'il sonne comme écrit par une personne, ce qui est tout l'objet de la catégorie à laquelle il appartient. Vous collez un brouillon de ChatGPT, de Claude ou de Gemini, vous le passez dans l'outil et il remplace les tournures et les structures de phrase que les détecteurs d'IA repèrent. Si votre but est de rendre un texte d'IA humain avant de le publier, c'est exactement le genre d'outil conçu pour cela. Il convient aux étudiants, aux blogueurs et aux marketeurs qui ont besoin de textes qui se lisent naturellement et passent des outils comme GPTZero, Copyleaks et Winston AI en une seule passe.

Hidemyai
Hidemyai · Rédaction · Détection d’IAHidemyai est un humaniseur de contenu IA. Il réécrit le texte de ChatGPT, de Jasper et d'outils similaires pour que le résultat semble écrit par une personne. Vous collez votre brouillon, choisissez un type de document et un ton, et le service renvoie une version destinée à contourner les détecteurs comme Originality.ai, Turnitin et ZeroGPT. Il vise les rédacteurs, les spécialistes du marketing et les étudiants qui s'appuient sur des brouillons d'IA sans pouvoir publier un texte qui sonne robotique. La promesse est simple : rendre le contenu IA indétectable.