
Opviva
Opviva · Programmation
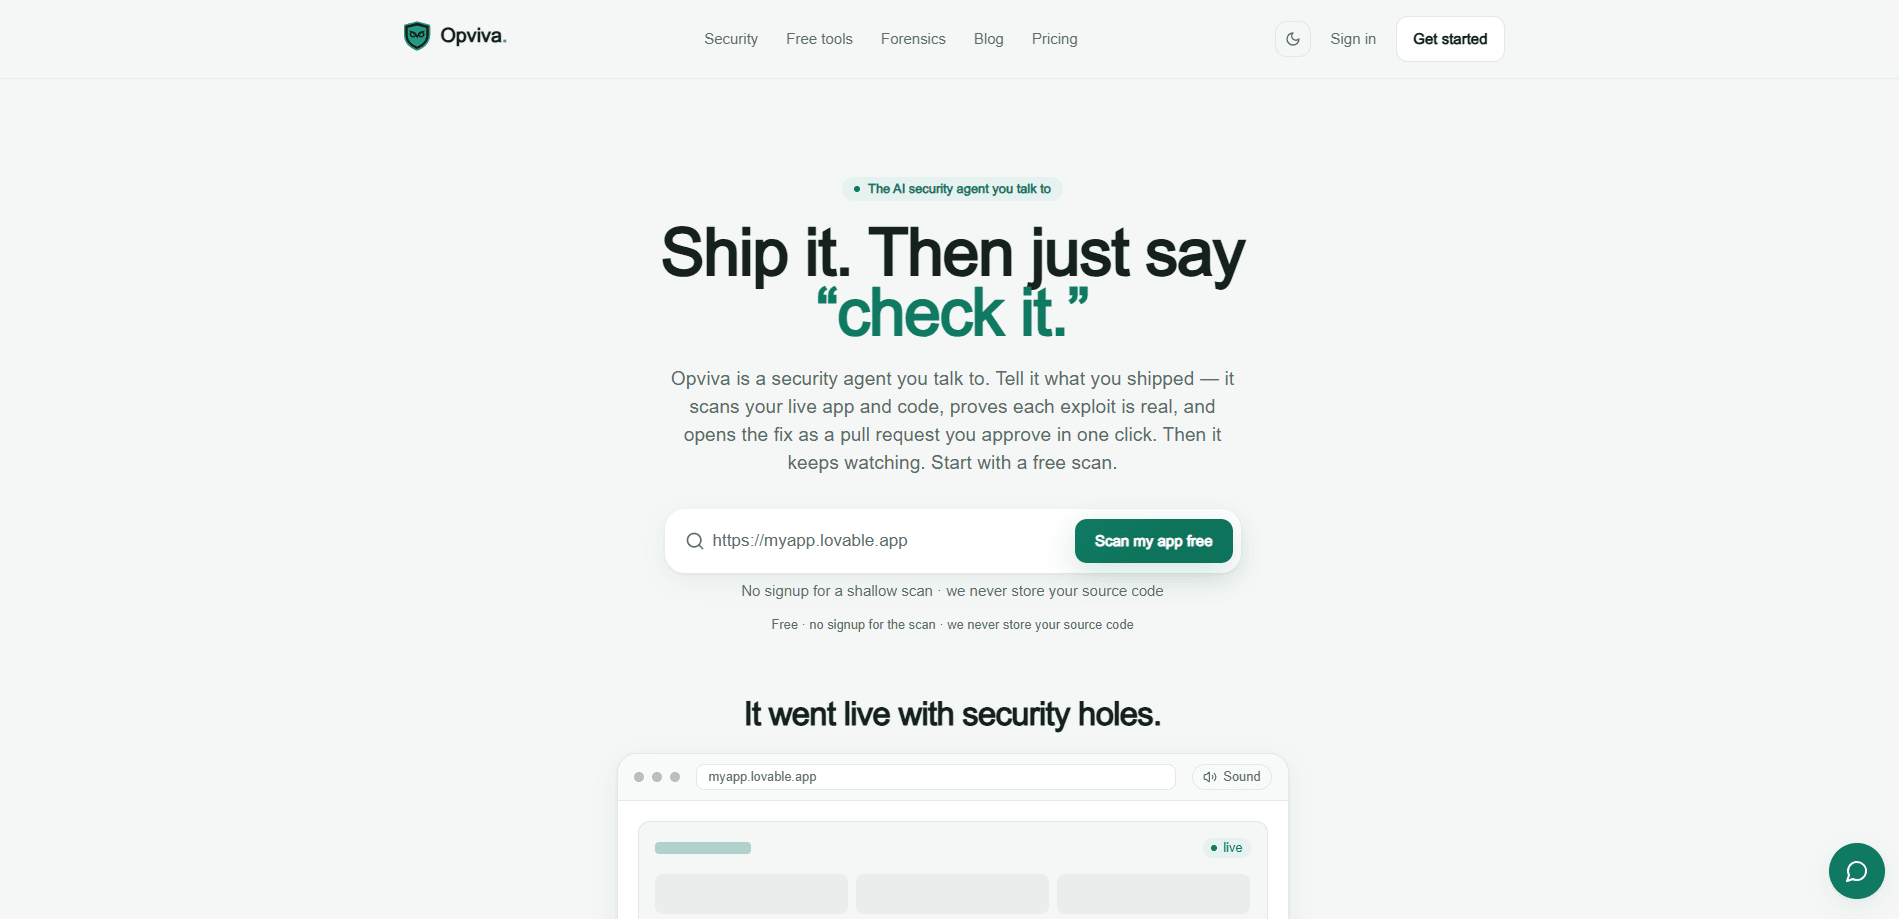
Opviva est un agent de sécurité IA pour les applications créées par IA et le code improvisé. Au lieu de vous livrer un tableau de constats en rouge, il scanne votre site en ligne et votre code, reproduit chaque vulnérabilité réelle et ouvre la correction sous forme de pull request que vous approuvez. Chaque remédiation est ensuite rescannée dans un sandbox et signée avec Ed25519, ce qui vous donne un scanner de sécurité qui corrige et prouve au lieu de simplement signaler.
À propos de Opviva
Qu'est-ce qu'Opviva
Opviva est un agent de sécurité après déploiement destiné à ceux qui publient des applications vite avec des outils d'IA. Vous collez une URL en ligne ou connectez votre dépôt GitHub, et il note l'application de A à F tout en expliquant chaque constat en langage clair. Le principe est simple : l'IA livre des fonctionnalités vite, et elle livre les vulnérabilités tout aussi vite. Que se passe-t-il quand un projet de week-end passe en production avec une base de données ouverte ? C'est le problème qu'il cible.
Le pari central du produit : la remédiation compte plus que le rapport. La plupart des outils d'analyse de vulnérabilités s'arrêtent à une liste de problèmes et vous laissent le travail. Opviva écrit le correctif sous forme de pull request que vous relisez et fusionnez. Voilà la différence. Vous obtenez un logiciel qui transforme les constats en patchs plutôt qu'en devoirs à faire.
Il s'appuie aussi sur la preuve. Chaque correctif est rescanné et signé sur un registre inviolable, si bien que vous ou un auditeur pouvez vérifier exactement ce qui a été trouvé, ce qui a changé et si le patch a réellement fermé la faille avant que quiconque ne valide. Les limites principales ? Des offres payantes pour corriger et surveiller, et un modèle de crédits qu'il faut budgéter.
Premiers pas
- Rendez-vous sur la page d'accueil d'Opviva et collez l'URL de votre application pour obtenir une note de sécurité gratuite et instantanée. Le scan ne demande ni inscription ni carte.
- Si vous n'avez pas encore de site en ligne, connectez votre dépôt GitHub à la place. L'agent scanne votre code, vos dépendances et vos secrets sans qu'un domaine soit nécessaire.
- Examinez votre note de A à F et le score de 0 à 100, puis lisez chaque constat expliqué en langage clair dans l'Evidence Canvas.
- Passez à une offre payante pour laisser l'agent ouvrir des pull requests de correction, puis relisez-les et fusionnez-les en un clic.
- Activez la surveillance 24/7 une fois un domaine vérifié connecté, pour que les nouveaux problèmes soient détectés après la mise en ligne.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Opviva.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs indépendants et créateurs qui travaillent avec des outils comme Cursor, Lovable, Bolt ou v0 et veulent que les clés exposées et l'authentification manquante soient détectées sans bagage en sécurité.
- Fondateurs non techniques capables de décrire leur application en langage clair et de laisser le travail de sécurité à l'agent, à condition d'accepter d'approuver les correctifs.
- Ingénieurs sécurité qui veulent les correctifs sous forme de pull requests relisibles et de preuves signées pour la conformité, avec un scan GitHub compatible avec l'intégration continue.
Tâches
- Noter la posture de sécurité d'une application de A à F et sur un score de 0 à 100 avant le lancement.
- Transformer un scan en pull requests de correction concrets qui sont rescannés et signés.
- Surveiller la disponibilité, les erreurs et les nouvelles CVE après la mise en ligne d'une application.
Cas d'usage
- Publier un projet de week-end et vouloir savoir si des secrets ou une base de données ouverte sont restés exposés.
- Lancer un scan de code quotidien sur un projet personnel ou une application inachevée qui n'a pas encore de domaine.
- Préparer des preuves pour un auditeur qui a besoin d'une confirmation vérifiable qu'une vulnérabilité a été corrigée.
Fonctionnalités clés
Des correctifs en pull requests, pas en PDF
La plupart des scanners vous remettent une liste de problèmes et s'en vont, vous laissant trier la gravité, trouver le fichier, écrire le patch et espérer qu'il ne casse rien d'autre. Opviva écrit le correctif sous forme de pull request dans votre dépôt, et vous le relisez et le fusionnez en un clic. Les petits correctifs peuvent être fusionnés automatiquement sur les offres supérieures, si bien que l'écart entre « trouvé » et « corrigé » se réduit à une seule approbation.
Une preuve signée et inviolable
Chaque remédiation est rescannée dans un sandbox et signée avec Ed25519, puis chaînée par hachage sur un registre que vous ou votre auditeur pouvez vérifier de façon indépendante. C'est le modèle de confiance : une preuve vérifiable au lieu d'un mur de logos empruntés. Pour les équipes qui préparent un audit de conformité, c'est la différence entre une affirmation et un enregistrement. Fini les suppositions.
Un agent conversationnel en langage clair
Vous n'avez pas à lire un rapport de sécurité. Décrivez ce que vous avez publié, ou collez une URL, et l'agent planifie le scan, l'exécute et explique chaque constat en langage courant. Il reproduit les exploits pour prouver qu'ils sont réels, comme récupérer les données d'un autre utilisateur de test pour un IDOR plutôt que de signaler une supposition.
Reconnaissance de la surface d'attaque sur les applications en ligne
Pour les applications dotées d'un domaine vérifié, Opviva inspecte de l'extérieur vers l'intérieur : endpoints exposés, ports ouverts, clés fuitées et fichiers .env accessibles. Cette vue externe détecte les erreurs de configuration que les applications créées par IA ont tendance à livrer, qu'une revue du seul code laisserait passer. Elle importe surtout quand l'application est déjà publique.
Continuous Watch après la mise en ligne
La sécurité après déploiement ne s'arrête pas au premier scan. Continuous Watch surveille la disponibilité, les erreurs et les nouvelles CVE, et relie les alertes directement à la correction automatique. Une vulnérabilité du jour deux n'a pas à devenir une brèche du jour sept. Tout l'intérêt est là.
Un tarif par crédits sur lequel compter
Tout fonctionne avec un seul solde de crédits, si bien que les crédits d'une offre vous disent exactement ce que vous pouvez faire. Un scan de code coûte 50 crédits et un correctif en coûte 250, et les crédits non utilisés sont reportés, donc vous n'êtes pas obligé de les brûler en un seul mois.
Avantages et inconvénients
Avantages
- Les correctifs arrivent sous forme de pull requests relisibles, donc rien n'est fusionné sans votre approbation en un clic.
- Chaque correctif est rescanné et signé avec Ed25519 sur un registre vérifiable, utile pour les audits.
- L'offre gratuite vous donne un scan de code quotidien et une note de A à F sans inscription ni carte.
- Un dépôt peut être scanné sans posséder de domaine, ce qui convient aux projets inachevés.
- L'agent explique les constats en langage clair, donc un fondateur non technique peut agir dessus.
Inconvénients
- Les pull requests de correction et la surveillance sont réservés aux offres payantes, donc l'offre gratuite ne fait que signaler.
- Le modèle de crédits oblige les gros utilisateurs à suivre le coût des scans et des correctifs plutôt qu'à payer un tarif fixe.
- La surveillance 24/7 exige un domaine vérifié, donc un projet uniquement basé sur un dépôt n'a aucune veille après la mise en ligne.
- La disponibilité de l'API n'est pas documentée sur le site, ce qui complique la planification d'intégrations personnalisées.
Questions fréquentes
Oui, il existe une offre gratuite qui donne un scan de code par jour, un score de sécurité de 0 à 100 et une note par lettre sans carte requise. Les pull requests de correction et la surveillance 24/7 nécessitent une offre payante.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Opviva.
Alternatives à Opviva
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.