
Plural
Plural · Programmation
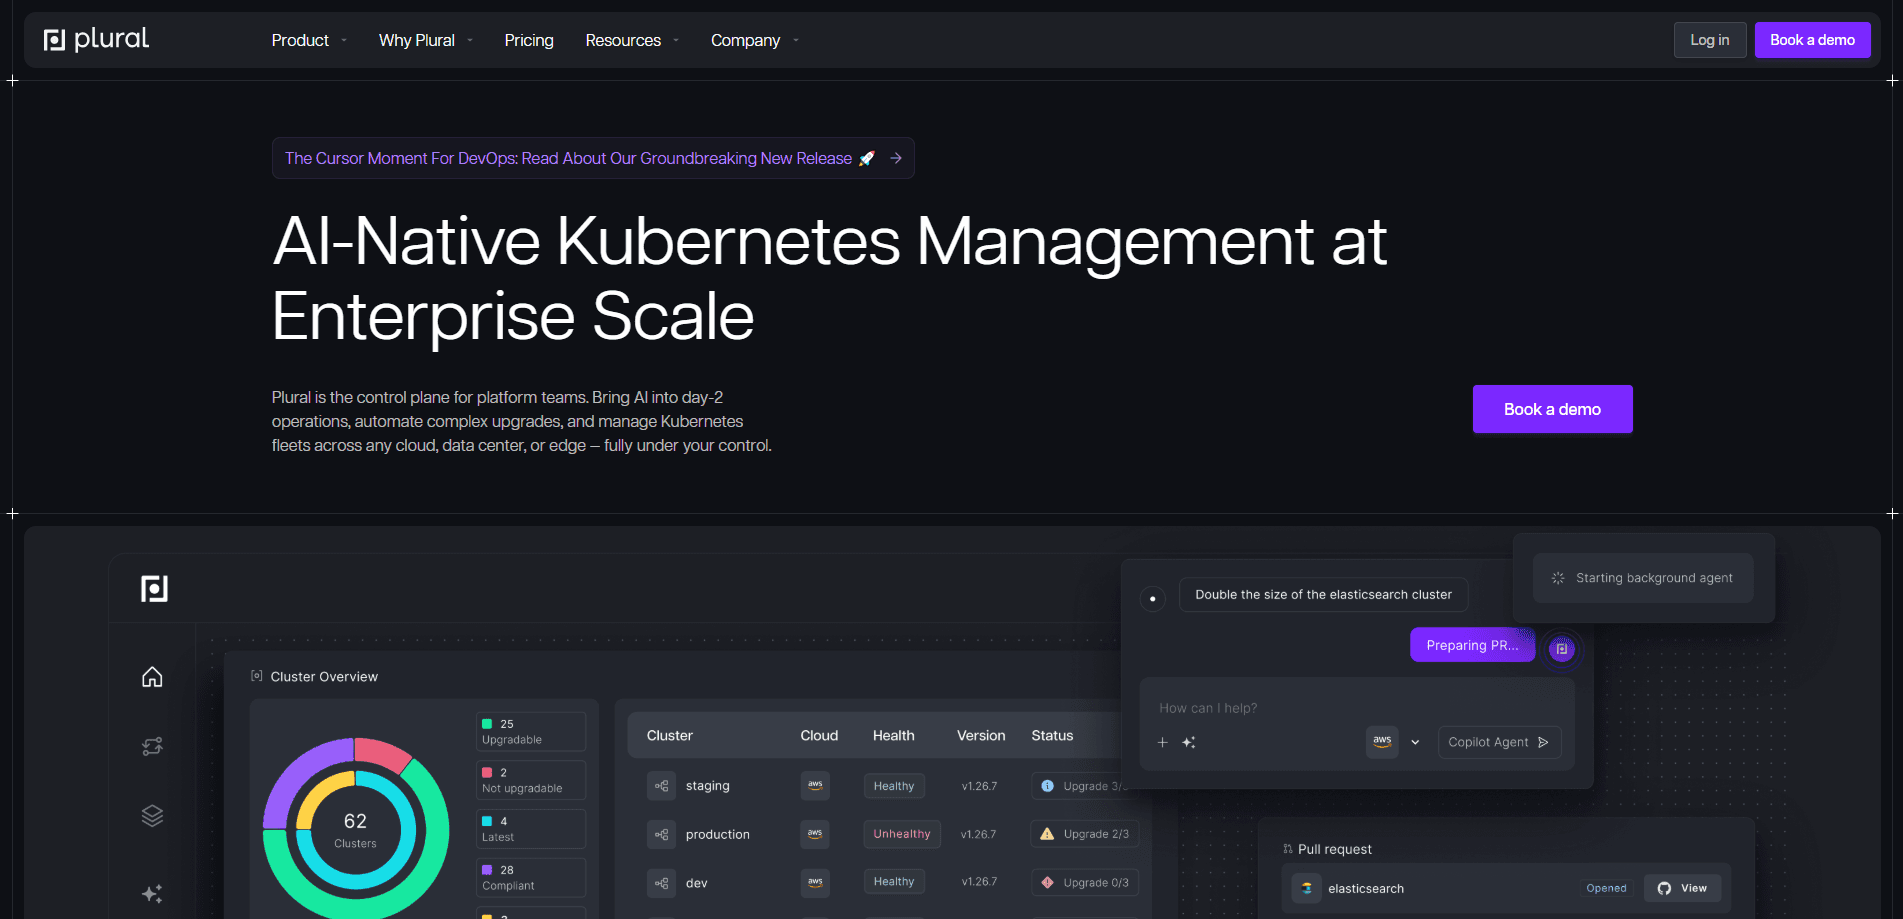
Plural est une plateforme de gestion de Kubernetes native d'IA, conçue pour les équipes qui exploitent de nombreux clusters et veulent moins de travail manuel. Elle combine un plan de contrôle unique avec des agents qui lisent votre infrastructure en direct, ouvrent des pull requests et prennent en charge les tâches courantes comme les mises à niveau de clusters, les correctifs de CVE, la réponse aux incidents et le redimensionnement des coûts cloud. Le produit vise les équipes plateforme et DevOps en entreprise, et il exécute les agents dans votre propre environnement plutôt que dans un service tiers partagé.
À propos de Plural
Qu'est-ce que Plural
Plural est une plateforme auto-hébergée de gestion de flotte Kubernetes. Au lieu d'entrer cluster par cluster, les équipes plateforme connectent leurs environnements une fois, puis exploitent tout le parc depuis une seule console. L'argument central : ses agents d'IA pour l'infrastructure s'appuient sur votre infrastructure en direct, donc les recommandations viennent de l'état réel des clusters, de l'état d'exécution de Terraform et de la télémétrie, et non de conseils génériques.
Le problème qu'elle résout, c'est la dispersion opérationnelle. Une mise à niveau de Kubernetes qui touche des dizaines de clusters peut engloutir des mois de temps d'ingénierie. Les listes de tâches de sécurité s'accumulent pendant que tout le monde attend une après-midi libre. Plural transforme ces corvées en revues : un agent cartographie les dépendances, planifie le déploiement et ouvre les pull requests.
La principale limite, c'est l'adéquation. Plural est fait pour des organisations qui ont un vrai parc multi-clusters et le budget qui va avec. Il n'y a pas d'offre gratuite et les tarifs ne sont pas publiés. La valeur dépend du nombre de clusters et de comptes cloud que vous exploitez déjà. Une équipe avec un seul petit cluster n'en tirera pas grand-chose.
Premiers pas
- Réservez une démo sur le site de Plural et parcourez votre environnement avec l'équipe.
- Connectez vos clusters, comptes cloud et dépôts Git au plan de contrôle.
- Enregistrez les outils que votre équipe utilise déjà, comme les fournisseurs d'observabilité, la gestion de code source et les systèmes de tickets comme Jira ou Linear.
- Transformez vos runbooks, pratiques de revue et modèles de correction en skills que les agents peuvent suivre.
- Lancez votre premier flux de travail, par exemple une mise à niveau de clusters sur toute la flotte ou un scan de CVE, et examinez les pull requests qu'il produit.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Plural.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes d'ingénierie plateforme
- Responsables DevOps
- Responsables sécurité et conformité
Tâches
- Mises à niveau de clusters sur toute la flotte
- Réponse aux incidents
- Correction de CVE
- Redimensionnement des coûts cloud
- Détection de dérive
Cas d'usage
- Un projet de mise à niveau de trois mois qui doit se réduire à une après-midi de revue.
- Une liste de tâches de sécurité qui ne cesse de grossir parce que personne n'a de créneau pour la vider.
- Une file de tickets où une demande comme l'agrandissement d'une base de données de production devrait devenir une pull request liée, pas une course manuelle.
Fonctionnalités clés
Des agents d'IA ancrés dans l'infrastructure en direct
Les agents de Plural lisent l'état réel de vos clusters, l'état d'exécution de Terraform et la télémétrie au lieu de deviner à partir de la documentation. Ils rassemblent les outils que votre équipe utilise déjà, vos runbooks encodés et des sous-agents spécialisés dans l'observabilité, l'analyse d'infrastructure et les changements de code. Cet ancrage compte. C'est la différence entre une suggestion utile et une suggestion générique.
Réponse aux incidents
Quand un webhook Alertmanager se déclenche, les sous-agents enquêtent sur l'observabilité et l'infrastructure en même temps, identifient la cause racine sur le graphe en direct et ouvrent une pull request avec un correctif minimal. Ce qui était une escalade de plusieurs heures devient une courte revue. L'agent creuse. Votre équipe valide.
Mises à niveau de clusters sur toute la flotte
Les agents de mise à niveau inventorient le parc de clusters, cartographient les dépendances des composants et planifient un ordre de déploiement sur dev, staging et production. Ils produisent ensuite les pull requests qui couvrent toute la flotte. Un client a rapporté avoir ramené ses cycles de mise à niveau Kubernetes de trois mois à un jour. C'est le résultat que cette fonctionnalité vise.
Correction de CVE
Une tâche planifiée scanne le parc à la recherche de CVE connues, les priorise par exposition et ouvre des pull requests pour le service ou la pile touchés. Le travail de sécurité avance sans consommer le calendrier d'aucun ingénieur. La plupart des équipes butent précisément sur ça.
Automatisation du ticket à la pull request
Prenez un ticket dans Jira, Linear ou un autre système, et l'agent trouve le bon module Terraform, vérifie les dépendances en aval et ouvre une pull request liée au ticket. Les demandes cessent de stagner dans une file. Quelqu'un finit par les traduire en code.
FinOps et redimensionnement des coûts
Les agents FinOps inventorient les dépenses cloud par cluster, exécutent du SQL sur les tables de facturation de votre cloud et ouvrent une pull request Terraform avec les changements de dimensionnement. Un tableau de bord généré détaille les chiffres pour que vous puissiez vérifier avant tout déploiement. Rien ne change sans validation.
Gestion GitOps et IaC
Plural automatise les déploiements de piles Terraform, Pulumi et Ansible depuis n'importe quel dépôt Git au commit. Les plans Terraform apparaissent dans les pull requests, donc les ingénieurs n'ont pas besoin de permissions élevées locales pour appliquer des changements. Le moteur exécute des flux spécifiques à Kubernetes sur des clusters proches des ressources qu'ils gèrent et prend en charge les réseaux sortants uniquement.
Console d'exploitation et gestion des politiques
Une console unifiée affiche les ressources, les logs et la santé des clusters dans une seule vue, avec RBAC et SSO centralisés. Des nomenclatures logicielles, un étiquetage et des modèles standardisés facilitent le ciblage des clusters et gardent des configurations cohérentes entre environnements.
Avantages et inconvénients
Avantages
- Les agents s'exécutent dans votre environnement et lisent l'infrastructure en direct, donc leurs suggestions reflètent l'état réel et non une documentation périmée.
- Transforme des corvées de plusieurs mois, comme les mises à niveau de flotte et le nettoyage du backlog de CVE, en revues de pull requests.
- La conception GitOps d'abord fait que chaque changement est suivi et révisable dans Git.
- S'intègre aux outils que les équipes utilisent déjà, dont les fournisseurs d'observabilité, Jira, Linear et les serveurs MCP.
- Les garde-fous et la gestion des politiques en entreprise sont intégrés, ce qui compte pour les environnements réglementés.
Inconvénients
- Pas d'offre gratuite ni de tarifs publiés, donc le coût est une conversation commerciale que les petites équipes ne peuvent pas évaluer facilement.
- La valeur monte avec la taille de votre parc, autrement dit une équipe avec un ou deux clusters n'en verra pas grand bénéfice.
- La configuration demande de connecter clusters, comptes cloud, dépôts et systèmes de tickets, un vrai travail avant de voir des résultats.
- C'est centré sur Kubernetes, donc les équipes sur d'autres orchestrateurs sont hors périmètre.
Questions fréquentes
Plural gère une flotte de clusters Kubernetes depuis un plan de contrôle unique, avec des agents d'IA qui prennent en charge les mises à niveau, la réponse aux incidents, la correction de CVE et le redimensionnement des coûts en ouvrant des pull requests à valider.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Plural.
Alternatives à Plural
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.