
Privent
Privent Technologies, Inc. · Programmation
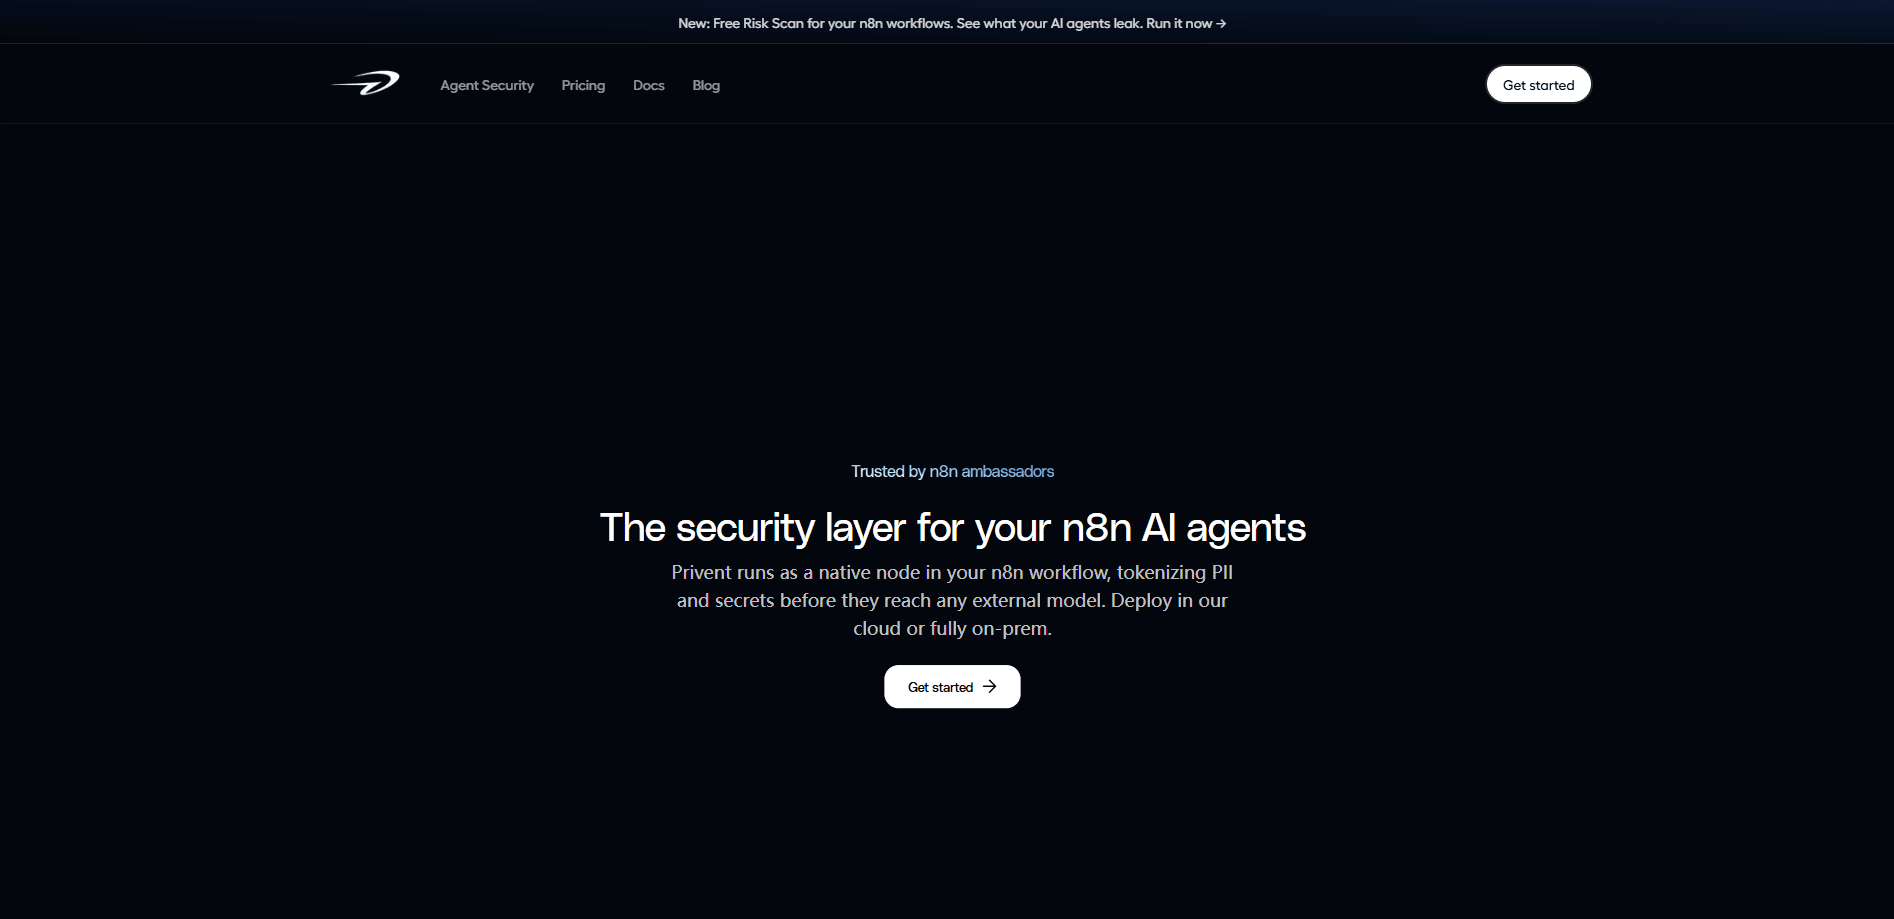
Privent est une couche de sécurité à l'exécution conçue pour les agents IA n8n. Elle s'installe comme un nœud natif du workflow et inspecte les données que votre agent s'apprête à envoyer, interceptant les PII, les PHI et les secrets avant qu'ils n'atteignent un LLM externe. Les valeurs sensibles deviennent des jetons réversibles, les exécutions à risque reçoivent un score, et chaque décision atterrit dans un journal d'audit. Voyez cela comme un contrôle des données des agents IA là où cela compte vraiment. Vous pouvez l'exécuter dans le cloud de Privent, dans votre propre moteur n8n ou entièrement sur site.
À propos de Privent
Qu'est-ce que Privent
Privent se place entre votre agent IA et le monde extérieur. C'est dans cet écart que surviennent la plupart des fuites de données. Un agent récupère une fiche client, construit un prompt et expédie le tout à un modèle tiers sans que personne ne vérifie ce qui a voyagé au passage.
La réponse du produit est une couche de contrôle qui lit la charge utile à l'exécution. Elle détecte les données personnelles et financières, ainsi que les identifiants et le code source, puis remplace les parties sensibles par des jetons avec lesquels l'agent peut encore travailler. La dé-tokenisation se fait au retour. La logique de votre workflow change à peine. Tout l'intérêt est que vos prompts ne quittent jamais le pipeline de détection en texte clair.
Il y a de vraies limites à garder en tête. Privent est aujourd'hui conçu sur mesure pour n8n, avec LangGraph, CrewAI, MCP et un SDK autonome annoncés comme à venir. Les équipes qui utilisent d'autres frameworks d'agents ne peuvent pas encore l'adopter. La détection est aussi un pipeline que vous devez déployer et maintenir, pas un bouton que vous activez une fois pour toutes. Et si vous voulez les garanties les plus fortes, la valeur se trouve sur site, ce qui veut dire que quelqu'un chez vous doit prendre en charge l'installation.
Premiers pas
- Dans n8n, ouvrez les Paramètres, allez dans Nœuds communautaires, puis installez le paquet
n8n-nodes-privent. - Ajoutez un identifiant PriventApi avec votre clé d'API et votre URL de base.
- Déposez les nœuds Session, Tokenize et Detokenize sur le canevas de votre workflow là où les données entrent et sortent de l'agent.
- Lancez une exécution de test et consultez le tableau de bord pour les événements de détection, les scores de risque et la trace des accès.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Privent.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs sécurité et plateforme qui exploitent n8n en production
- Équipes conformité dans les secteurs réglementés
- Petites agences qui construisent des workflows d'agents pour leurs clients
Tâches
- Nettoyer les fiches clients avant qu'un agent n'appelle un LLM hébergé
- Traiter des documents à grande échelle
- Prouver ce qu'un agent a fait et pourquoi
Cas d'usage
- Un agent de support qui lit des tickets et rédige des réponses
- Un workflow financier qui résume des transactions
- Un déploiement en réseau isolé dans une banque ou un hôpital
Fonctionnalités clés
Intercepteur à l'exécution pour n8n
Le nœud central surveille les données au fur et à mesure qu'elles traversent votre agent, avant qu'elles ne franchissent la frontière vers un modèle externe. En pratique, la sécurité des agents n8n se résume à cela : voir la charge utile réelle, pas seulement la connexion. Il note chacune d'elles et décide d'autoriser, d'avertir ou de bloquer l'action. Comme il tourne dans l'exécution et non en bordure de réseau, il voit le contenu réel que l'agent s'apprête à utiliser.
Tokenisation réversible
Les valeurs détectées sont remplacées par des jetons du type [KIND_NNN] qui conservent leur type et leur position. La détection de PII intervient d'abord, puis la substitution. L'agent peut continuer à raisonner sur la fiche, et Detokenize restaure les valeurs réelles au retour. Vous obtenez des sorties exploitables sans jamais mettre de texte clair sur le fil.
Score de risque et ventilation par catégorie
Chaque demande de scoring produit un score de risque composite, plus une ventilation par signal. Les catégories couvrent les PII, les données financières, le code source, ainsi que le contenu juridique et stratégique. Vous pouvez régler la politique par type de donnée au lieu de traiter tout le monde comme également dangereux.
Journaux d'audit et traces d'accès
Le système enregistre l'issue de la décision, les étapes appliquées, les horodatages, le groupe de déploiement et le nœud du graphe d'exécution qui l'a déclenchée. Pour les tâches documentaires, chaque téléchargement d'un résultat tokenisé est également journalisé. Rien ne conserve le texte brut. Le contenu du prompt est traité en mémoire puis jeté.
Pipeline de traitement documentaire
Des fichiers entiers passent par la même tokenisation que le texte, via une API de tâches asynchrone. Une tâche traverse quatre étapes : Queued, Extracting, Scoring et Tokenizing. Elle atterrit ensuite dans l'un de trois états finaux, dont un résultat distinct « terminé avec avertissements » qui ne se réduit jamais à un simple succès ou échec. Les PDF scannés passent par l'OCR via une build optionnelle avec des modèles montés localement, et les artefacts stockés expirent après 24 heures par défaut.
Cloud, auto-hébergé ou entièrement sur site
Vous choisissez où vit le pipeline. La sécurité IA sur site est le vrai argument ici. Les installations incluent la pile complète avec l'inference ML, de sorte que même le traitement éphémère en mémoire reste dans votre réseau. Le moteur documentaire démarre en mode fail-closed. Un déploiement de production refuse de démarrer plutôt que de sauter des analyses en silence.
Extension de surveillance
Une extension de navigateur distincte pour la surveillance IA est déployée via MDM, comme Google Workspace ou Intune. Une fois configurée avec une clé d'API et une clé de groupe de déploiement, les événements de détection apparaissent dans le tableau de bord en temps réel.
Avantages et inconvénients
Avantages
- Fonctionne comme un nœud natif n8n, donc les workflows existants n'ont besoin que de quelques étapes nouvelles déposées sur le canevas plutôt que d'une reconstruction complète.
- La tokenisation est réversible, ce qui veut dire que la sortie de l'agent reste correcte tandis que le modèle ne manipule jamais de données sensibles brutes, à aucun moment.
- Solide argument sur site : toute la pile, inference ML comprise, peut tourner en réseau isolé sans aucun appel sortant.
- Tarification transparente et publique à partir d'un niveau gratuit, sans niveau entreprise séparé qui cacherait les coûts réels.
- Politique de données claire : le texte du prompt est traité en mémoire et n'est jamais écrit sur disque, indexé ni utilisé pour l'entraînement.
Inconvénients
- n8n est le seul framework pleinement pris en charge pour l'instant ; LangGraph, CrewAI, MCP et le SDK restent en aperçu ou à venir, donc les équipes plus larges doivent attendre.
- Combler l'écart de frameworks signifie maintenir vous-même un pipeline de détection dès que vous passez sur site, ce qui ajoute du travail opérationnel.
- Les artefacts des tâches documentaires expirent après 24 heures par défaut, donc toute conservation à long terme est quelque chose que votre couche de stockage doit gérer.
Questions fréquentes
Il inspecte les données qui traversent vos agents IA n8n et intercepte le contenu sensible avant qu'il n'atteigne un LLM externe. Les valeurs sensibles deviennent des jetons réversibles, et chaque exécution reçoit un score de risque accompagné d'une entrée d'audit complète que vous pouvez examiner plus tard.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Privent.
Alternatives à Privent
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.