

Prompt Inspector
Prompt Inspector · Programmation · Prompts
Prompt Inspector est une couche de sécurité open source qui vérifie chaque prompt face aux attaques par injection, au contenu sensible et aux entrées adverses avant qu'il n'atteigne votre LLM.
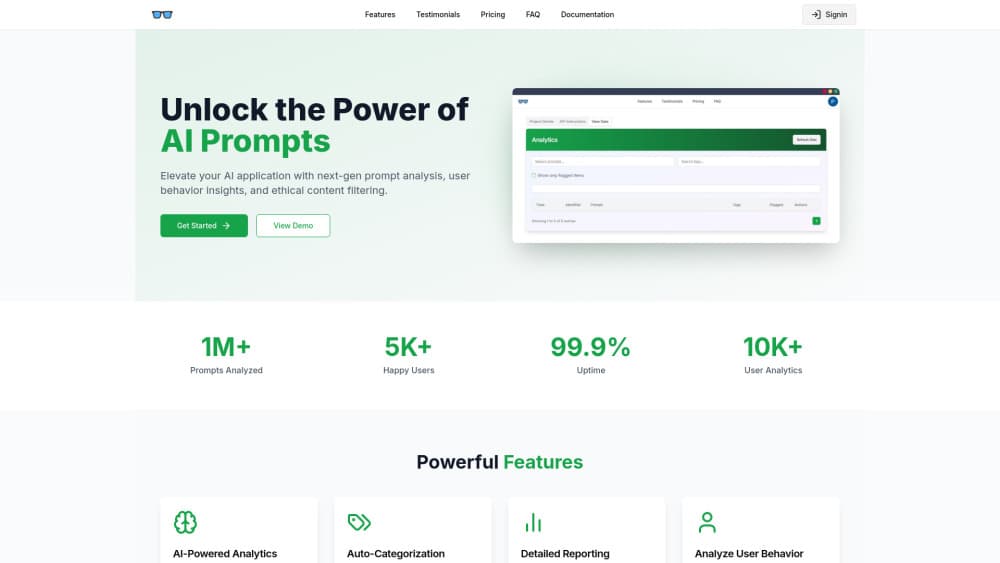
À propos de Prompt Inspector
About
Qu'est-ce que Prompt Inspector
Prompt Inspector est un pare-feu de sécurité pour les applications basées sur un LLM et les agents d'IA. Il se place entre l'entrée utilisateur non fiable et votre modèle de langage, et il analyse chaque prompt en temps réel avant que celui-ci n'atteigne votre système d'IA. Le projet est open source sous licence AGPL-3.0, avec une option hébergée dans le cloud et une édition entreprise pour le déploiement privé.
L'outil est né d'un problème concret. Quand l'IA générative passe en production, l'injection de prompt, les jailbreaks et la manipulation adverse deviennent de vrais vecteurs d'attaque. Un chatbot grand public, un agent autonome ou un assistant de code lisent un texte qu'ils n'ont pas écrit. Prompt Inspector ajoute le garde-fou que la plupart de ces piles oublient. Il détecte l'injection et le contenu malveillant, filtre les mots sensibles par locataire et renvoie un verdict de sécurité sur lequel vos propres règles agissent.
Le projet date de mars 2026. Sur GitHub, il se trouve à aunicall/prompt-inspector, et il est publié selon un partage clair : le dépôt est ouvert pour un usage non commercial, tandis que l'édition entreprise ajoute une bibliothèque de payloads maintenue, la personnalisation, le déploiement privé et un support dédié. Le moteur de détection utilise un entonnoir à cinq couches plutôt qu'un seul modèle, et ce choix de conception façonne à la fois sa vitesse et sa précision.
Premiers pas
- Créez un compte sur promptinspector.io et connectez-vous avec Google ou GitHub.
- Ouvrez le tableau de bord, créez une App et copiez la clé App API générée. Elle n'est affichée qu'une fois, alors stockez-la tout de suite.
- Choisissez une intégration : installez le SDK Python avec
pip install prompt-inspector, le SDK Node.js avecnpm install prompt-inspector, ou appelez directement le point de terminaison REST. - Faites une première vérification en quelques lignes : créez un client avec votre clé, appelez
detectsur une chaîne de test et lisezis_safe,scoreetcategory. - Pour l'usage REST, envoyez un POST à
https://promptinspector.io/api/v1/detect/sdkavec un en-têteX-App-Keyet un champinput_text. - Branchez-le à un éditeur ou à un agent avec le serveur MCP, qui fonctionne avec Cursor, VS Code Copilot, Claude Desktop et Dify.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Prompt Inspector.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs backend et plateforme qui construisent des fonctions LLM
- Équipes de sécurité applicative qui ajoutent des contrôles d'IA
- Équipes soumises à des règles de résidence des données
- Utilisateurs d'outils de code assistés par IA
- Équipes qui veulent un pare-feu IA auto-hébergé
Tâches
- Détecter l'injection de prompt
- Filtrer le contenu sensible
- Renvoyer un verdict de sécurité à votre application
- Exécuter des garde-fous sur vos propres serveurs
- Ajouter des vérifications de sécurité de l'IA à un flux d'agent
Cas d'usage
- Placer un filtre devant un chatbot public
- Filtrer le texte utilisateur avant qu'un agent n'agisse
- Respecter une exigence de traitement des données
- Appliquer une règle de contenu
Fonctionnalités clés
Moteur de détection multi-couches
La détection fonctionne comme un entonnoir à cinq couches, et chaque couche filtre un peu plus finement que la précédente. Un cache de hachage global renvoie le résultat antérieur d'une entrée répétée avec une latence quasi nulle. Une couche de mots sensibles fait correspondre mots-clés et motifs regex avec un automate Aho-Corasick et coupe le processus dès la première correspondance. Une couche sémantique utilise des plongements vectoriels pour attraper les attaques paraphrasées et les injections obscurcies que les règles par mots-clés manquent. Une revue IA optionnelle traite les entrées de zone grise, et une étape d'arbitrage agrège les couches en un verdict final doté d'un score de confiance.
Détection en temps réel à faible latence
La plupart des requêtes se résolvent dans les deux premières couches en moins de 3 ms, selon le projet. L'analyse sémantique complète se termine en environ 30 ms. C'est la conception en entonnoir qui maintient ces chiffres : une menace évidente est arrêtée à la couche des mots-clés, et seules les entrées ambiguës descendent plus loin dans le pipeline. Cette séparation garde le moteur rapide sur le cas courant tout en consacrant un vrai calcul aux cas difficiles.
Filtrage de mots sensibles par locataire
Chaque locataire définit ses propres listes de mots, et le moteur prend en charge deux stratégies de correspondance. La correspondance littérale tourne sur un automate Aho-Corasick, qui parcourt toute l'entrée en une seule passe avec un temps linéaire quel que soit le nombre de mots-clés configurés. Les motifs regex couvrent des données structurées comme les numéros de téléphone et les formats de carte. Quand un mot correspond, le pipeline se coupe, donc la couche sert à la fois de filet de sécurité et de raccourci de vitesse.
Revue de zone grise assistée par IA
Les entrées qui tombent dans un terrain ambigu sont escaladées vers un modèle de langage pour un second avis. Les relecteurs pris en charge incluent DeepSeek, Qwen et Gemini. Cette couche existe pour réduire les faux positifs, et elle reste optionnelle pour qu'un déploiement puisse garder le pipeline entièrement déterministe quand il le faut. Un score clair de la couche sémantique saute complètement la revue.
Bibliothèque de menaces auto-itérative
Quand le relecteur IA confirme une nouvelle attaque, le moteur génère des payloads variantes et les ajoute lui-même à la base vectorielle. Avec le temps, la bibliothèque de payloads grandit à partir des menaces que le système voit réellement, et non d'une liste fixe que quelqu'un maintient à la main. L'édition entreprise ajoute une bibliothèque de payloads maintenue à l'échelle du million avec des mises à jour en temps réel tirées des menaces de production.
Intégrations MCP et SDK
Prompt Inspector fournit une API REST, un SDK Python officiel, un SDK Node.js officiel et un serveur MCP. Le serveur MCP fonctionne avec Cursor, VS Code Copilot, Claude Desktop et Dify, et une intégration Skill couvre OpenClaw et Claude Code. Tous les clients s'authentifient avec la même clé App API, envoyée via un en-tête X-App-Key ou un jeton bearer, donc une seule clé couvre toute la pile.
Cœur open source avec édition entreprise
Le cœur est open source sous licence AGPL-3.0 et peut être cloné et exécuté sur votre propre infrastructure. L'édition entreprise ajoute la maintenance de la bibliothèque de payloads, la personnalisation, le déploiement privé et un support dédié. Ce partage donne à un développeur solo un garde-fou fonctionnel gratuitement et à une entreprise un chemin accompagné quand elle en a besoin.
Avantages et inconvénients
Avantages
- La conception en entonnoir attrape les menaces évidentes dans les deux premières couches et réserve le travail sémantique lourd aux entrées ambiguës.
- L'auto-hébergement sous AGPL-3.0 garde les données des prompts dans votre propre infrastructure, ce qui convient aux règles strictes de traitement des données.
- Une seule clé App API et un seul point de terminaison MCP donnent accès à l'API, aux deux SDK et aux intégrations d'éditeur.
- Les listes de mots par locataire avec regex couvrent des données structurées au-delà d'une liste fixe de mots-clés.
- Un compte gratuit avec des limites mensuelles de requêtes permet à un petit projet de tester le moteur sans engagement.
Inconvénients
- La page d'accueil publique a affiché une erreur serveur pendant les vérifications, donc le service cloud a besoin de sa propre vérification de disponibilité avant que vous ne comptiez sur lui.
- La détection sémantique complète, la bibliothèque de payloads à l'échelle du million et le déploiement privé restent derrière l'édition entreprise, donc la voie gratuite montre une part plus étroite.
- Le prix n'est pas publié et passe par un contact commercial, donc comparer les coûts demande d'abord une conversation.
- La licence AGPL-3.0 encadre l'usage commercial, ce qui veut dire qu'un produit hébergé peut avoir besoin de l'édition entreprise plutôt que du dépôt ouvert.
Questions fréquentes
Prompt Inspector est une couche de sécurité open source qui protège les applications basées sur un LLM et les agents d'IA contre l'injection de prompt, les fuites de contenu sensible et d'autres entrées adverses. Il analyse chaque prompt en temps réel avant qu'il n'atteigne le modèle et renvoie un verdict de sécurité sur lequel vos propres règles agissent.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Prompt Inspector.
Alternatives à Prompt Inspector

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.