
Qwiet AI
Qwiet AI (Harness) · Programmation
Qwiet AI, édité par Harness, est une plateforme de sécurité du code : elle lance une analyse statique de code, classe les risques réellement atteignables et rédige des correctifs à relire.
À propos de Qwiet AI
What Is Qwiet AI
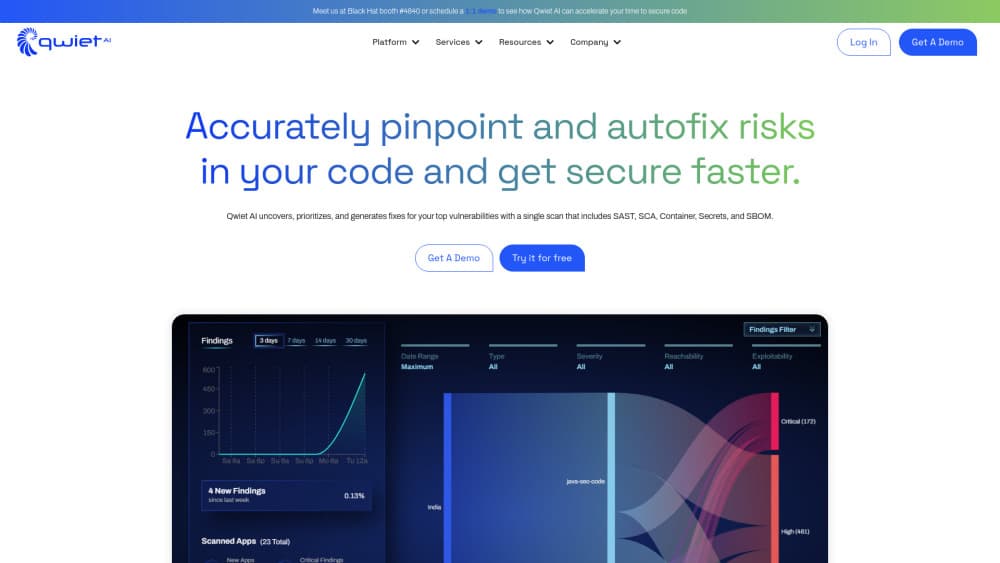
Qwiet AI est une plateforme de tests de sécurité applicative destinée aux équipes qui livrent du code chaque jour. Une seule analyse lit le code source, les dépendances open source, les fichiers d'infrastructure, les images de conteneur et les secrets écrits en dur, ce qui évite au responsable sécurité de jongler entre cinq tableaux de bord. L'entreprise est née sous le nom de ShiftLeft et appartient à Harness depuis septembre 2025, au sein du module de tests de sécurité de la plateforme.
Le discours porte sur le signal, pas sur le volume. Les vieux scanners signalent des motifs qui semblent dangereux. Qwiet AI construit un graphe de propriétés du code et vérifie si une ligne à risque reçoit une entrée utilisateur à l'exécution. Les alertes que personne n'appelle descendent dans la liste. L'éditeur annonce 97 % de vrais positifs, un chiffre issu de ses propres tests et non d'un laboratoire indépendant.
Deux limites comptent avant de signer. Le tarif n'est pas public, il faut donc prévoir un échange commercial et un contrat calculé au volume de code ou au nombre d'applications. Ensuite, AI Autofix rédige les correctifs avec un modèle de langage, ce qui suppose une relecture humaine de chaque pull request. Voyez la correction proposée comme un premier brouillon rédigé par un collègue rapide.
Getting Started
- Connectez un dépôt via GitHub, GitLab, Bitbucket ou une tâche de CI. La première analyse lit le code et construit le graphe.
- Choisissez les applications à analyser, puis définissez le déclencheur. La plupart des équipes commencent sur les pull requests et ajoutent un build nocturne ensuite.
- Ouvrez la liste des résultats, triée par accessibilité et par exploitation active. Chaque entrée montre le trajet de la donnée depuis la source jusqu'au point d'usage.
- Lancez AI Autofix sur une alerte, relisez le patch et son test unitaire, puis fusionnez via votre processus habituel.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Qwiet AI.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs sécurité en entreprise moyenne ou grande
- Développeurs soumis à une exigence sécurité
- Responsables audit et conformité
Tâches
- Analyser les pull requests avant fusion
- Vider un stock ancien d'alertes
- Vérifier les dépendances open source
- Rédiger un premier correctif
Cas d'usage
- Porte de sortie en CI
- Préparation d'audit
- Reprise d'un code inconnu
Fonctionnalités clés
Une analyse, cinq scanners
Une seule passe couvre le code source, les bibliothèques open source, l'infrastructure as code, les images de conteneur et les secrets codés en dur. La consolidation est l'argument : une inscription, une liste de résultats et un langage de politique au lieu de quatre portails avec des identifiants séparés.
Filtres d'accessibilité et d'exploitabilité
Qwiet AI vérifie si une entrée non fiable atteint une fonction vulnérable, puis donne plus de poids aux failles déjà exploitées dans la nature. Résultat concret : une file plus courte en haut de liste, là où l'équipe passe sa matinée. Les alertes inatteignables restent consultables pour l'audit sans encombrer l'écran.
AI Autofix et correctifs testés
Autofix génère une modification de code et un test unitaire pour une alerte, et le patch arrive comme une pull request classique. Vous le relisez comme le travail d'un collègue, donc le modèle ne valide jamais seul. L'éditeur parle de 95 % de temps de remédiation en moins, un chiffre à vérifier sur vos dépôts avant d'en tirer des conclusions sur vos effectifs.
Analyse par graphe de propriétés du code
Au lieu de comparer des motifs de texte, Qwiet modélise variables, appels et flux de données entre fichiers et services. C'est ce modèle qui permet de suivre une valeur depuis un handler HTTP jusqu'à une requête en base, et qui repère une logique faussement sûre dans un seul fichier.
Intégrations pipelines et dépôts
Le scanner tourne dans les pipelines Harness et se connecte aussi à GitHub Actions, GitLab CI, Jenkins, Azure DevOps et un client en ligne de commande. Les résultats remontent en contrôles de build et en tickets Jira ou ServiceNow. La plupart des équipes gardent leur CI et ajoutent Qwiet comme une étape de plus.
Tableau de bord et export
Une console web regroupe les alertes par application, gravité et accessibilité, avec un export SARIF vers d'autres outils. Les règles de politique peuvent faire échouer un build selon un seuil de gravité ou une catégorie précise, ce qui transforme l'outil en porte de sortie.
Avantages et inconvénients
Avantages
- Une analyse remplace des outils distincts pour SAST, SCA, IaC, conteneurs et secrets, avec moins de coût et moins de dispersion.
- Le contexte d'accessibilité rend exploitable une longue liste d'alertes, et la réduction du bruit tient mieux que de simples étiquettes de gravité.
- Les alertes arrivent dans la pull request et dans l'outil de tickets existant, sans nouvelle habitude pour le développeur.
- AI Autofix livre un patch accompagné de son test unitaire, ce qui accélère la relecture des bugs courants.
- Une offre gratuite et l'exécution dans Harness permettent un pilote sans cycle d'achat.
Inconvénients
- Le tarif reste confidentiel. Impossible d'estimer un budget depuis le site, il faut passer par l'équipe commerciale.
- Les 97 % de précision viennent de l'éditeur. Les benchmarks indépendants sur Qwiet AI sont rares, donc testez sur votre propre code.
- Les correctifs proposés exigent un relecteur qui connaît le contexte. Un patch qui compile peut modifier un comportement que le modèle ne voit pas.
- Personnaliser les politiques et les requêtes sur le graphe demande un profil technique, et les petites équipes n'utiliseront peut-être jamais toutes les règles.
Questions fréquentes
Qwiet AI est un outil SAST et SCA qui analyse le code d'une application et ses dépendances pour trouver des failles, puis classe les résultats selon la capacité réelle d'un attaquant à les atteindre. Il propose aussi des correctifs et s'exécute dans le pipeline CI comme porte de sortie.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Qwiet AI.
Alternatives à Qwiet AI

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.