
rep+
Bour Abdelhadi · Programmation
rep+ est une extension Chrome DevTools qui amène les tests de requêtes HTTP façon Repeater directement dans votre navigateur, sans aucun proxy à configurer. Elle capture et rejoue le trafic de n'importe quel onglet, aide à découvrir des points de terminaison et des paramètres cachés dans le JavaScript, signale les secrets exposés et lance des modes d'attaque intégrés comme Sniper et Cluster Bomb. Une couche d'IA ajoute des explications de requêtes et des suggestions d'attaque via votre propre clé d'API ou un modèle local, ce qui en fait un outil pratique de test de sécurité d'API pour les chasseurs de bug bounty, les équipes red team et les développeurs qui veulent comprendre ce qu'une application envoie réellement.
À propos de rep+
Qu'est-ce que rep+
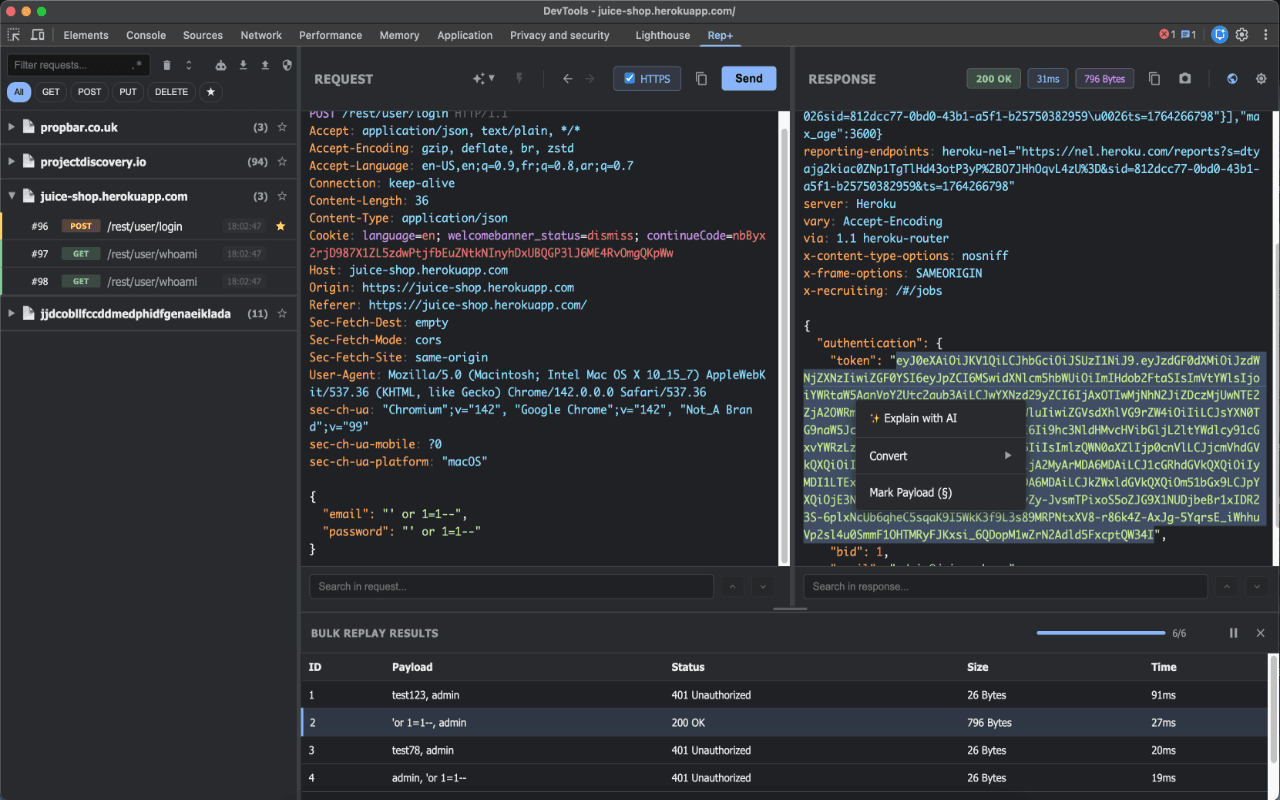
rep+ est une extension de navigateur qui vit dans Chrome DevTools et joue le rôle d'une alternative légère à Burp Suite Repeater, avec un assistant IA autour. Vous ouvrez DevTools, démarrez la capture, et chaque requête de l'onglet courant apparaît dans une liste que vous pouvez regrouper, filtrer, bloquer ou rechercher en texte simple ou en expression régulière. L'extension agit comme un intercepteur de requêtes web que vous n'avez jamais eu à configurer. Pas de proxy. Pas de certificat. Cette étape de configuration est justement ce qui déplaît le plus dans les outils classiques.
L'extension s'appuie autant sur l'analyse passive que sur le rejeu manuel. Elle lit le JavaScript de la page et extrait des points de terminaison que le site n'annonce jamais, classe les paramètres des requêtes par risque et cherche des secrets avec les règles Kingfisher à haute couverture. Les résultats s'exportent en CSV ou vers Postman, donc une rapide session de navigation peut devenir une collection de tests que vous conservez.
La limite tient à la portée. rep+ ne voit que le trafic d'un onglet Chrome. Il ne touche pas à une app mobile, à un client de bureau ni aux protocoles non HTTP. C'est une extension, pas une plateforme d'interception complète, et les tests lourds en production restent le domaine des outils dédiés. Le tarif se situe entre gratuit pour l'essentiel et des paliers payants selon l'usage de l'IA. Les fonctions d'IA ont besoin de votre propre clé de fournisseur ou d'un modèle local comme Ollama pour fonctionner.
Premiers pas
- Installez rep+ depuis le Chrome Web Store et épinglez-le à votre barre d'outils.
- Ouvrez le site cible, puis ouvrez DevTools (F12) et passez au panneau rep+.
- Démarrez une session de capture pour enregistrer les requêtes de l'onglet courant, ou importez une requête manuellement.
- Envoyez une requête vers l'éditeur, ajustez les en-têtes, le corps ou les paramètres, et rejouez-la pour comparer les réponses.
- Lancez une attaque automatisée ou demandez au panneau d'IA d'expliquer la réponse et de suggérer les étapes suivantes, puis exportez les résultats que vous voulez garder.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de rep+.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Chasseurs de bug bounty
- Chercheurs en sécurité et équipes AppSec
- Développeurs web qui déboguent des API
Tâches
- Rejouer et modifier des requêtes HTTP
- Trouver des points de terminaison cachés
- Détecter des secrets exposés
- Lancer des attaques automatisées
Cas d'usage
- Trier une réponse d'API suspecte pendant une évaluation
- Auditer une application web déjà ouverte
- Préparer une collection Postman à partir d'un site en direct
- Apprendre comment fonctionne la manipulation de requêtes
Fonctionnalités clés
Capturer et rejouer sans proxy
rep+ s'accroche à Chrome DevTools et enregistre les requêtes de l'onglet actif, donc la configuration prend quelques secondes. Vous envoyez toute requête capturée vers l'éditeur, changez ce qu'il faut et la rejouez. Les requêtes en double sont retirées pendant la capture. Ça garde la liste lisible quand une page déclenche le même appel des dizaines de fois.
Découverte passive des points de terminaison et des paramètres
L'extension analyse le JavaScript de la page pour faire remonter des points de terminaison qui n'apparaissent jamais dans l'interface. Elle trouve aussi les paramètres de requête, de corps, d'en-tête et de chemin, puis classe chacun par risque avec un score de confiance. Ce classement par risque est la partie utile, car les listes brutes de paramètres s'allongent vite.
Détection de secrets avec les règles Kingfisher
Le JavaScript de la page est scanné à la recherche d'identifiants exposés avec les règles Kingfisher à haute couverture. Il attrape des clés, des jetons et des chaînes similaires que les développeurs livrent au client par accident. Les résultats s'exportent à côté des points de terminaison pour que vous puissiez les confier à qui possède le code.
Attaques automatisées intégrées
Les modes Sniper, Battering Ram, Pitchfork et Cluster Bomb couvrent les schémas de fuzzing standards sans outil séparé. Vous marquez les points d'injection, chargez un jeu de payloads et laissez tourner. Le même modèle mental que Burp Intruder. Sauf qu'il vit dans le navigateur.
Analyse de requêtes par IA et suggestions d'attaque
Connectez votre propre clé d'API de LLM ou pointez rep+ vers un modèle local via Ollama, et il explique les requêtes, propose des modifications et suggère des attaques. Chaque requête a son propre fil de discussion qui peut référencer d'autres requêtes, donc le contexte reste avec le résultat. La gestion des jetons est réglée pour limiter les coûts, ce qui compte quand vous utilisez ça toute la journée.
Conversion de données en ligne et inspection des réponses
Base64, encodage d'URL, décodage JWT et conversion Hex ou UTF-8 se font en ligne, donc vous ne collez pas de payloads dans un décodeur séparé. Les réponses s'affichent dans plusieurs formats avec coloration syntaxique et numéros de ligne, et vous pouvez chercher au plus profond des corps de réponse et du JavaScript.
Export vers CSV ou Postman
Les points de terminaison, les paramètres et les secrets s'exportent en CSV pour le reporting ou directement dans une collection Postman pour les tests suivants. Ça boucle la chaîne entre fouiller un site dans le navigateur et livrer un ensemble de tests structuré.
Avantages et inconvénients
Avantages
- Aucun proxy ni configuration de certificat CA, ce qui supprime le principal point de friction des tests de requêtes.
- La découverte passive de points de terminaison, de paramètres et de secrets transforme la navigation ordinaire en reconnaissance.
- Les explications de l'IA et les suggestions d'attaque fonctionnent avec votre propre clé ou un modèle local.
- Les modes d'attaque automatisés couvrent les schémas de fuzzing courants dès le départ.
- Les exports vers CSV et Postman gardent les résultats transportables.
Inconvénients
- Ne capture le trafic que dans un onglet Chrome. Les apps mobiles, les clients de bureau et le trafic non HTTP restent hors de portée.
- Les fonctions d'IA ont besoin d'une clé d'API externe ou d'un modèle local, donc les parties les plus intelligentes ne sont pas autonomes.
- Étant une extension de navigateur, il ne remplace pas une plateforme complète quand vous avez besoin d'automatisation de scanner ou d'une couverture profonde des protocoles.
Questions fréquentes
Il capture des requêtes HTTP dans Chrome DevTools, vous laisse les modifier et les rejouer, et ajoute une analyse passive plus une aide par IA. Voyez-le comme un outil de test de requêtes HTTP natif du navigateur plutôt qu'une suite proxy complète.
Contenus associés
Découvrez des outils, des compétences et des articles liés à rep+.
Alternatives à rep+
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.