
Sonarly
Sonarly, Inc. · Programmation
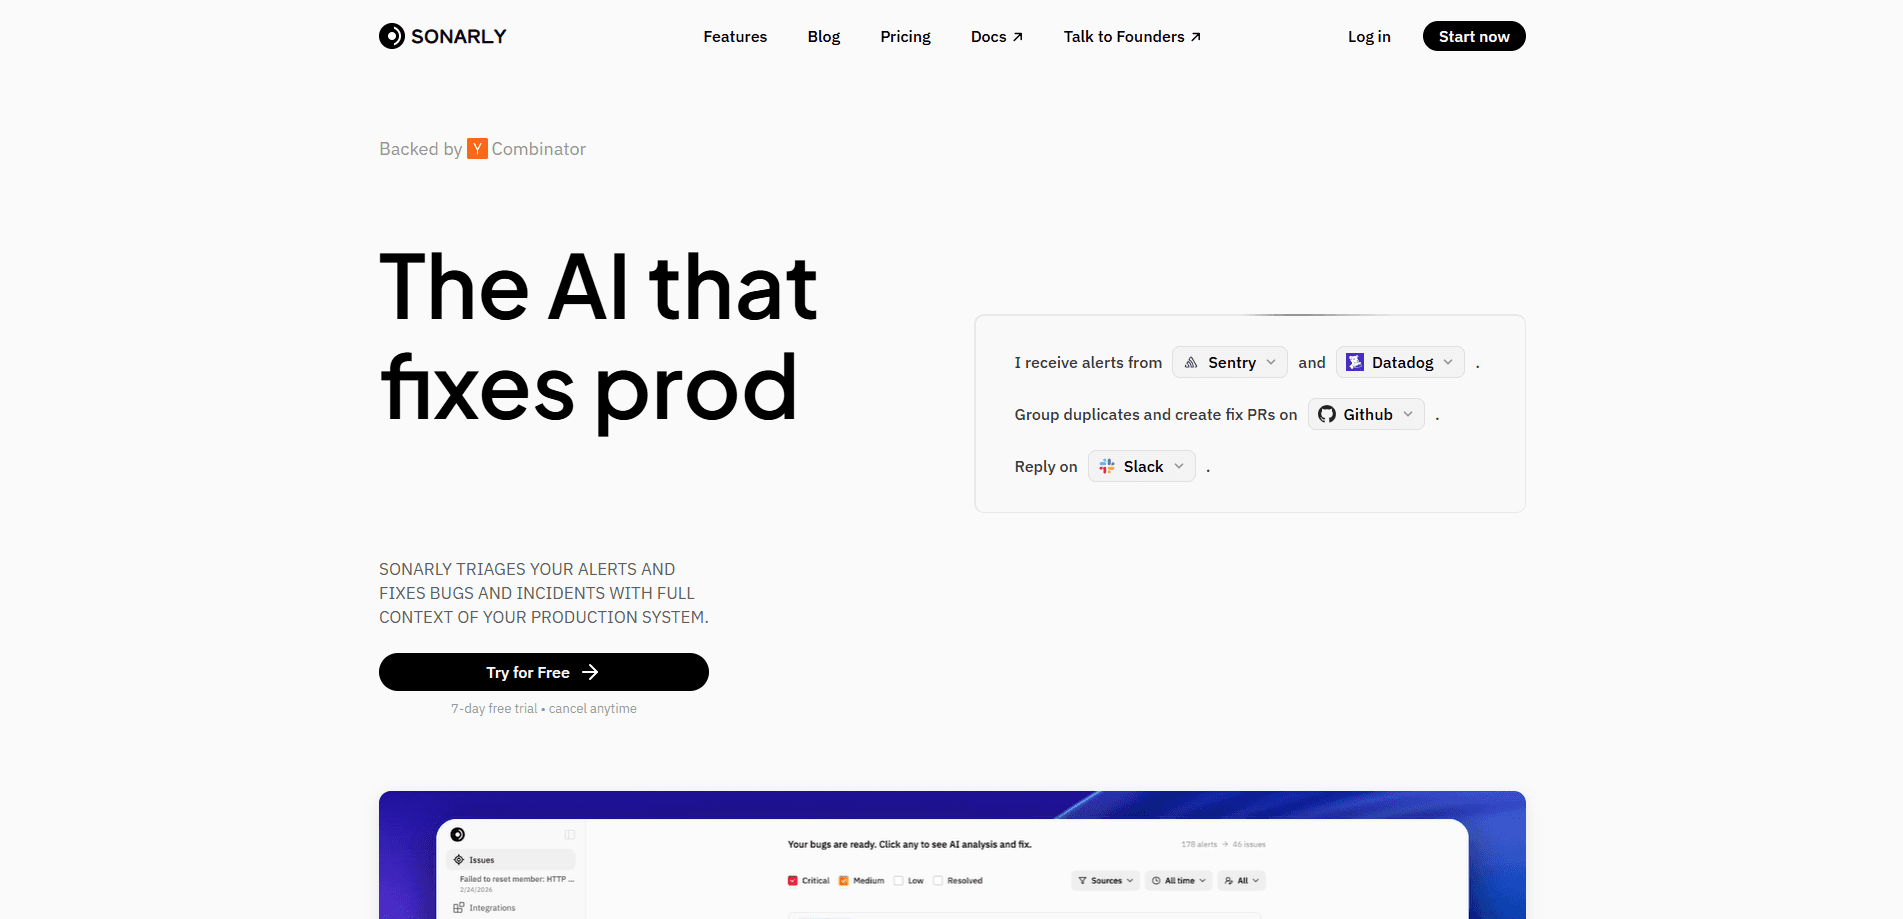
Sonarly est une plateforme de supervision autonome qui lit vos alertes de production, regroupe les doublons et ouvre des pull requests pour corriger les bugs qui se cachent derrière. Elle se branche à des outils comme Sentry, Datadog, Grafana, GitHub et Slack, puis répond dans le canal où votre équipe discute déjà, pour que personne n'ait à changer d'onglet. La promesse est simple. Diviser par dix le temps de résolution sans embaucher un ingénieur d'astreinte de plus. Alors, quel est le vrai problème ici ? La plupart des équipes se noient dans le bruit. En tant qu'outil de triage d'alertes par IA, la supervision des alertes de production cesse d'être un travail à plein temps une fois les doublons écartés.
À propos de Sonarly
Qu'est-ce que Sonarly
Sonarly est un outil SRE par IA conçu pour les équipes qui font tourner du logiciel en production. C'est aussi, plus simplement, une couche de correction de bugs par IA posée au-dessus de la supervision que vous payez déjà. Elle se connecte à votre stack d'observabilité, surveille les alertes qui arrivent et effectue la première passe de triage qui grignote d'ordinaire une bonne partie de la semaine de chaque ingénieur : classer la gravité, désigner les responsables et regrouper les signalements en doublon dans un seul incident.
Le vrai différenciateur, c'est ce qui se passe après le triage. Sonarly lit votre base de code, interroge vos logs, trace une cause racine à travers les services, puis ouvre une pull request sur GitHub avec un correctif proposé. Selon Sonarly, sa précision de cause racine atteint 84 %, ce que l'entreprise présente comme la meilleure du marché. C'est une affirmation de l'éditeur, alors prenez-la comme un objectif, pas comme une garantie.
Le hic, c'est la disponibilité. Le site de Sonarly indique désormais qu'il n'accepte plus de nouveaux utilisateurs : il faudra parler directement aux fondateurs avant de pouvoir s'inscrire. C'est aussi un outil lourd : il réclame un accès en lecture à votre code et à votre télémétrie de production, ce qui suppose une vraie discussion sécurité pour toute équipe qui manipule des données sensibles. Si vos alertes tournent déjà proprement et que votre équipe est petite, la charge de mise en place peut peser plus lourd que le gain.
Premiers pas
- Parlez aux fondateurs pour obtenir l'accès, Sonarly ayant suspendu les inscriptions ouvertes.
- Branchez vos sources d'alertes et votre hébergeur de code depuis le tableau de bord, par exemple Sentry, Datadog et GitHub.
- Dirigez Sonarly vers le canal Slack ou Discord où votre équipe traite les incidents.
- Laissez-le ingérer les alertes pendant quelques jours pour qu'il apprenne vos schémas de doublons et la disposition de vos services.
- Passez en revue les pull requests qu'il ouvre et fusionnez les correctifs qui tiennent.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Sonarly.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les ingénieurs d'astreinte noyés sous le bruit des alertes
- Les petites équipes SRE et plateforme
- Les responsables techniques de startup
Tâches
- Regrouper les alertes en doublon
- Tracer une cause racine à travers les services
- Rédiger une pull request de correction
Cas d'usage
- Le nettoyage des alertes du lundi matin
- Un pic d'erreurs après un déploiement
- La passation d'un incident
Fonctionnalités clés
Triage et déduplication des alertes
Sonarly désigne les responsables, note la gravité et fusionne les alertes en doublon en incidents uniques. Sonarly affirme qu'environ 50 % des alertes de ses clients sont des doublons. C'est à peu près la moitié du bruit qui disparaît avant qu'un humain y jette un œil. Pour les équipes alertées sans cesse pour le même bug, cette fonctionnalité s'amortit en premier.
Analyse de cause racine
La plateforme enquête sur votre base de code et interroge vos logs pour tracer un bug à travers les services, en appuyant chaque conclusion sur des preuves plutôt que sur une intuition. Cela tourne sur ce que Sonarly appelle un graphe de code. La précision dépend de sa compréhension de votre dépôt. Le chiffre de 84 % vient de l'éditeur, pas d'un test indépendant.
Pull requests de correction
Après avoir trouvé une cause racine, Sonarly ouvre une pull request sur GitHub avec un correctif proposé. La décision vous revient. Ce choix compte pour les équipes très encadrées par la conformité : rien ne change en production sans qu'un humain le fusionne.
Réponses dans Slack et Discord
L'analyse est publiée dans le fil du canal d'alertes que votre équipe utilise déjà, avec la personne responsable mentionnée. C'est une petite fonctionnalité au bénéfice disproportionné : aucun tableau de bord à consulter, aucun contexte à reconstruire.
Intégrations étendues
Sonarly se connecte à plus de 40 outils, dont Sentry, Datadog, Grafana, GitHub, Slack, Discord et Linear. Le branchement en un clic signifie que vous ne réécrivez pas votre stack pour l'essayer. Assembler une grosse stack prend quand même une après-midi.
Posture de sécurité et de conformité
Sonarly détient la certification SOC 2 Type II et respecte le RGPD, avec un accord de traitement des données disponible pour chaque client. Comme il lit des données de production, ces contrôles sont un minimum, pas un bonus.
Avantages et inconvénients
Avantages
- Regroupe les alertes en doublon pour que le bipeur n'affiche que les vrais incidents
- Ouvre des pull requests de correction, gardant un humain dans la boucle à chaque changement
- Publie l'analyse là où votre équipe travaille, ce qui réduit les changements de contexte
- Plus de 40 intégrations entre outils de supervision, de code et de messagerie
- L'offre gratuite permet de le tester sur un petit projet avant de payer
Inconvénients
- N'accepte plus de nouveaux utilisateurs : l'accès dépend d'un échange avec les fondateurs
- La précision de cause racine est une affirmation de l'éditeur et variera selon la base de code
- Nécessite un accès en lecture à votre code et à vos données de production, ce qui ralentit la validation sécurité
- L'offre gratuite vous plafonne à 5 bugs par mois, serré pour un vrai travail d'astreinte
Questions fréquentes
Il trie automatiquement les alertes de production, écarte les doublons, trouve la cause racine et ouvre une pull request GitHub avec un correctif proposé. Voyez-le comme un intervenant IA qui gère la première passe d'un incident.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Sonarly.
Alternatives à Sonarly
Forefront
Forefront · ProgrammationForefront est une plateforme web pour construire avec de l'IA open source. Elle vous laisse affiner les principaux modèles de langage open source sur vos propres données, évaluer leurs performances et les exécuter via une API ou les exporter pour les héberger vous-même. Les développeurs qui veulent le confort d'une plateforme fermée mais tiennent à rester propriétaires de leurs modèles et de leurs données sont le public visé ici.

Startkit
StartKit.AI · ProgrammationStartkit est un boilerplate pour créer des produits SaaS d'IA et des wrappers d'IA. Voyez-le comme un boilerplate de startup IA avec les parties ennuyeuses déjà branchées : authentification, paiements Stripe et Lemon Squeezy, limites d'usage, e-mail transactionnel et un kit de démarrage d'API IA qui parle à OpenAI, Anthropic, Groq ou Llama. Vous clonez le dépôt, fixez votre prix et attaquez la partie du produit pour laquelle les gens paient vraiment. Il repose sur Next.js au-dessus de React et Tailwind, donc une bonne partie du code boilerplate vous semble déjà familière.
Testim
Tricentis · ProgrammationTestim est une plateforme d'automatisation des tests dopée à l'IA, qui sert à créer et exécuter des tests de bout en bout sur des applications web, mobiles et Salesforce. Elle s'appuie sur l'apprentissage automatique pour garder les tests stables quand une interface change, alors les équipes passent moins de temps à réparer des sélecteurs cassés. Pas mal pour un outil de tests automatisés que vous pouvez utiliser dès aujourd'hui. Vous créez des tests en enregistrant des actions dans un navigateur, puis vous ajoutez du JavaScript quand vous avez besoin de plus de contrôle. C'est un choix solide pour une équipe QA bien occupée.