
Sourcery Sentinel
Sourcery · Programmation
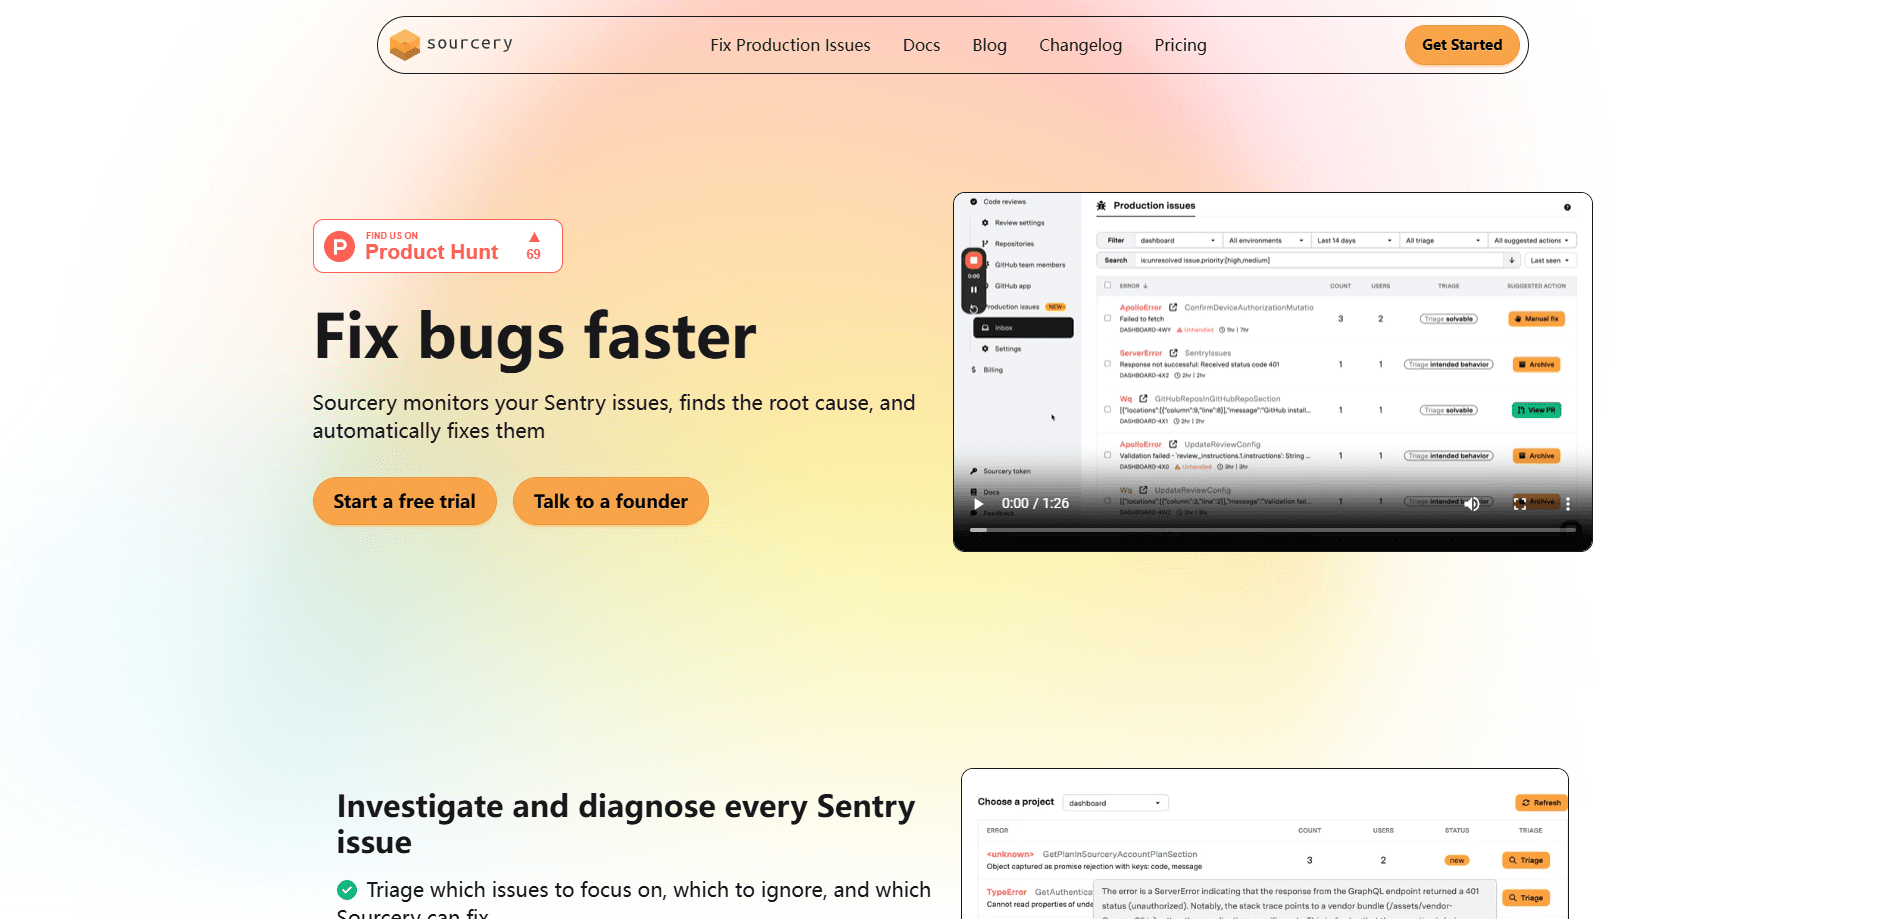
Sourcery Sentinel est un outil de revue de code par IA de Sourcery qui examine chaque pull request, explique les bugs et les risques de sécurité et publie des correctifs à valider en un clic.
À propos de Sourcery Sentinel
About
Qu'est-ce que Sourcery Sentinel
Sourcery Sentinel est le volet revue de code et analyse de sécurité de Sourcery, une plateforme pensée pour les équipes logicielles. Il se branche sur GitHub ou GitLab et examine chaque pull request en quelques minutes : il publie un résumé en langage clair, des commentaires ligne par ligne et des correctifs suggérés. L'idée est simple. Un relecteur humain ne peut pas lire tous les diffs d'un dépôt très actif, alors la revue de code automatisée fait ce premier passage à votre place, avant que quiconque ouvre le fichier. C'est un choix raisonnable pour les équipes qui livrent plus vite qu'elles ne peuvent lire, et une entrée concrète dans la revue de code pour développeurs pressés.
L'outil s'attaque au vrai goulot d'étranglement du développement actuel. Les agents de code par IA écrivent vite, et cela déverse un flot de modifications dans les files de revue. Sourcery Sentinel les lit, signale les erreurs de logique, les cas limites oubliés et les vulnérabilités, puis explique pourquoi chacun compte. Sur le plan Team, il lance aussi des analyses programmées qui cherchent les secrets exposés, le code vulnérable, l'infrastructure mal configurée et les dépendances avec des CVE connues.
Sa limite principale tient à son périmètre. Sourcery Sentinel couvre la revue de code et l'analyse de sécurité, pas la génération de code. Il n'écrit pas vos fonctionnalités et ne remplace pas votre agent de programmation, et les fonctions les plus fortes, comme l'auto-hébergement et le SSO, restent sur le plan Enterprise. Les petites équipes en Pro obtiennent les revues de dépôts privés, mais pas les analyses nocturnes de tout le code.
Pour commencer
- Connectez-vous sur app.sourcery.ai avec votre compte GitHub ou GitLab.
- Installez l'application Sourcery sur les dépôts à examiner. L'installation prend environ deux minutes et ne demande pas de carte.
- Ouvrez un pull request comme d'habitude. Sourcery Sentinel publie un résumé, des commentaires et des correctifs suggérés en quelques minutes.
- Lisez les constats, validez les changements qui vous conviennent et laissez les PR à faible risque s'approuver seuls une fois la CI passée.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Sourcery Sentinel.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Équipes d'ingénierie dont la file de PR déborde
- Développeurs seuls sur des dépôts privés
- Mainteneurs open source
Tâches
- Repérer les bugs de logique avant la fusion
- Revoir du code généré par IA
- Analyse de sécurité continue
Cas d'usage
- Tri quotidien des pull requests
- Arrivée sur du code inconnu
- Conformité et audit
Fonctionnalités clés
Revues de pull request instantanées
La revue de code sur GitHub est là où Sourcery Sentinel passe le plus clair de son temps, et il examine chaque pull request en quelques minutes : il publie un résumé, des commentaires ligne par ligne et des correctifs suggérés. Il repère les erreurs de logique, les cas limites oubliés et les failles de sécurité, puis explique le problème et comment le corriger. La revue tourne seule, donc rien ne démarre avant qu'un PR soit ouvert, ce qui garde la revue de code sur GitHub identique pour toute l'équipe.
Correctifs suggérés en un clic
Quand il trouve un problème, il rédige la correction comme un changement suggéré que vous validez directement dans le PR. Un constat devient ainsi une correction fusionnée sans passer par votre éditeur. C'est la fonction qui fait gagner le plus de temps sur les bugs répétitifs et mécaniques.
Approbation automatique des PR à faible risque
Sourcery Sentinel approuve les pull requests sans constat bloquant, si bien que vous fusionnez dès que la CI passe. Cela vide la file des changements anodins, comme une montée de dépendance ou une faute de frappe, sans qu'un humain y touche. Les constats bloquants, eux, bloquent toujours la fusion.
Analyse de sécurité programmée
Sur le plan Team, les analyses nocturnes couvrent jusqu'à 50 dépôts et signalent les secrets exposés, le code vulnérable, l'infrastructure mal configurée et les dépendances avec des CVE connues. Une option d'analyse à la demande et un tableau des constats vous laissent revérifier un dépôt quand vous voulez. Les analyses regardent le code existant, pas seulement le diff.
Résumés de PR pour les relecteurs humains
Chaque revue inclut un résumé qui montre ce qui a changé et où regarder, que le code vienne d'un collègue ou d'un agent. Celui qui ouvre un PR de 500 lignes reçoit un guide court au lieu d'un mur de diffs. Sourcery indique aussi quels changements demandent de l'attention et lesquels sont sûrs.
Intégrations IDE et API
Sourcery tourne dans VS Code, Cursor, Windsurf et les IDE JetBrains, vous examinez donc le code et appliquez les suggestions sans quitter votre éditeur, et il se connecte à Jira sur le plan Pro. Une API REST permet aux équipes de tirer les constats de sécurité vers leurs propres outils et pipelines. Cela convient à ceux qui ont déjà un tableau maison ou un job de CI artisanal.
Avantages et inconvénients
Avantages
- Les revues arrivent en quelques minutes sur chaque pull request, donc la file cesse de grossir sans surveillance.
- Les correctifs suggérés sont des changements en un clic que vous validez directement, ce qui raccourcit la boucle sur les bugs mécaniques.
- Gratuit pour les dépôts publics, contrôles de sécurité compris, ce qui rend le test peu coûteux sur de l'open source.
- Les analyses dépassent le diff et inspectent le code existant pour y trouver secrets, CVE et infrastructure mal configurée.
- La conformité SOC 2 Type II et un Trust Center public donnent aux équipes sécurité la documentation qu'elles réclament.
Inconvénients
- Aucune génération de code. Si vous cherchez un assistant qui écrit des fonctionnalités, Sourcery Sentinel ne fait pas ce travail.
- Les analyses nocturnes exigent le plan Team à 24 $ par siège et par mois en facturation annuelle, donc en Pro vous n'avez que des revues au niveau du diff.
- L'auto-hébergement, le SSO et l'usage de vos propres clés LLM restent sur Enterprise, ce qui suppose un échange avec le service commercial dans les secteurs régulés.
- Les extensions IDE et l'intégration Jira demandent un compte payant, donc le niveau gratuit est plus étroit que la couverture GitHub et GitLab.
Questions fréquentes
Il examine chaque pull request sur GitHub ou GitLab et publie un résumé, des commentaires ligne par ligne et des correctifs suggérés. Il repère les erreurs de logique, les cas limites oubliés et les failles de sécurité, et sur les plans payants il analyse aussi votre code à la recherche de secrets et de dépendances vulnérables.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Sourcery Sentinel.
Alternatives à Sourcery Sentinel

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.