
UsageGuard
UsageGuard, Inc. · Programmation · Autres
UsageGuard est une plateforme d'observabilité IA qui fait passer les appels aux modèles par un endpoint unique et ajoute supervision, sécurité et maîtrise des coûts.
À propos de UsageGuard
About
Qu'est-ce que UsageGuard
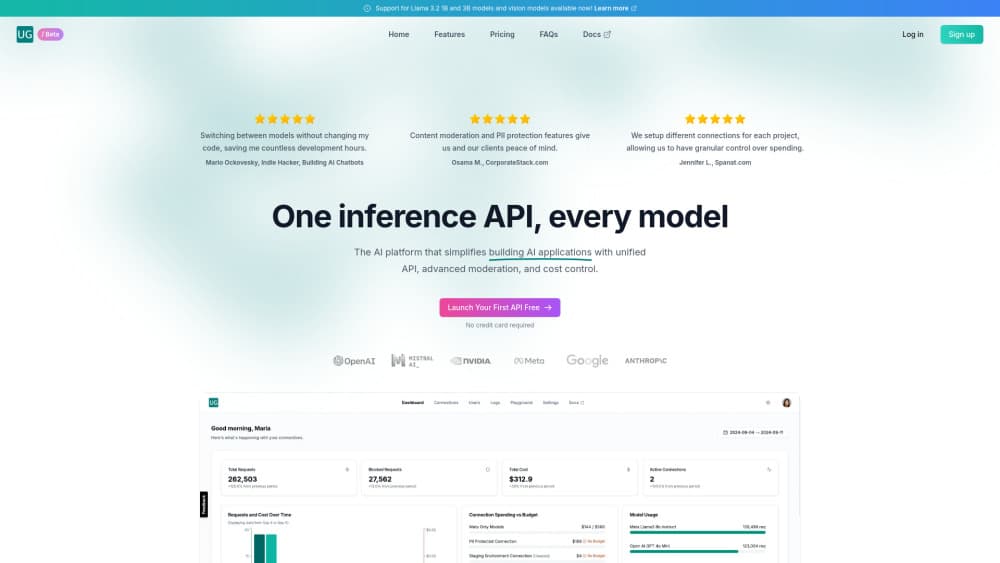
UsageGuard est une plateforme pour créer et superviser des applications d'IA. Elle se place entre votre application et les fournisseurs de modèles, si bien que chaque requête traverse un endpoint unique qui applique vos règles de sécurité, suit l'usage et rend compte des dépenses. L'entreprise la présente comme la dernière intégration dont une équipe a besoin, et le discours vise les équipes d'ingénierie et de plateforme plutôt que les développeurs isolés.
Cet avis sur UsageGuard passe en revue ce que la plateforme fait concrètement. La plupart des équipes qui mettent des fonctions LLM en production finissent avec les trois mêmes problèmes : du code fournisseur éparpillé entre les services, aucune vision claire de ce que coûte une fonction et aucune couche de politiques entre l'application et le modèle. UsageGuard répond aux trois avec une seule passerelle. Vous pointez votre code vers son endpoint, gardez les clés de fournisseur dans la plateforme et basculez entre les modèles OpenAI, Anthropic, Meta ou Google sans toucher à la logique applicative. Ensuite, la partie observabilité suit les performances et les dépenses, et la partie sécurité examine les requêtes avant qu'elles n'atteignent le modèle.
Deux choses valent la peine d'être sues d'emblée. C'est un produit d'entreprise vendu par démonstration, donc le point d'entrée est une conversation commerciale, pas un formulaire d'inscription. Et sa valeur dépend du nombre de modèles et de services que vous gérez déjà, si bien qu'une équipe qui fait tourner un seul modèle dans un seul service en tire moins qu'un groupe plateforme qui en gère beaucoup.
Pour commencer
- Demandez une démonstration et décrivez les fournisseurs et services que vous voulez derrière la passerelle
- Récupérez votre identifiant de connexion et votre clé d'API, puis pointez les appels de votre application vers l'endpoint UsageGuard
- Déplacez vos clés de fournisseur dans la plateforme et définissez les politiques de sécurité et les plafonds budgétaires par connexion
- Suivez les données de requêtes, de latence et de dépenses dans le tableau de bord, puis ajustez les politiques à mesure que l'usage grandit
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de UsageGuard.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Platform and infrastructure engineers
- AI product teams
- Security and compliance leads
- Engineering managers
Tâches
- Unified model access
- Usage and cost tracking
- Budget enforcement
- Request monitoring
- Security scanning
- Session management
Cas d'usage
- A team runs features on three providers
- Finance asks what AI cost last month
- A security review asks how prompts are controlled
- A feature ships and usage spikes
- A regulated deployment needs data isolation
Fonctionnalités clés
Un endpoint unifié pour tous les modèles
UsageGuard place une seule API devant OpenAI, Anthropic, Meta Llama et Google Gemini, entre autres. Votre application appelle l'endpoint UsageGuard, et la plateforme achemine la requête vers le fournisseur et le modèle que vous avez configurés. Changer de modèle, ou en faire tourner plusieurs côte à côte pour comparer, devient un réglage de configuration et non une réécriture. La plateforme prend en charge le streaming en temps réel, donc les réponses arrivent toujours jeton par jeton, et elle gère les différences de format entre fournisseurs pour que le code appelant reste identique.
Observabilité et supervision
La partie observabilité donne une vue unique de ce que font vos systèmes d'IA. Elle supervise les performances, journalise les requêtes et trace le trafic, et suit les schémas d'usage pour que vous voyiez quelles fonctions et quelles équipes génèrent la charge. Pour les équipes d'ingénierie, cela signifie que prompts et réponses sont inspectables en debugging ; pour les responsables, les données de latence et d'erreur côtoient les chiffres de coût. L'objectif est de rendre une fonction LLM aussi mesurable que n'importe quel autre service de la pile.
Gestion des dépenses IA
La maîtrise des coûts est intégrée à la passerelle plutôt qu'ajoutée après coup. La plateforme suit l'usage et permet de fixer des budgets, si bien qu'un modèle coûteux ou une boucle emballée bute sur une limite que vous posez au lieu d'une facture surprise. Comme chaque appel passe par le même endpoint, la maîtrise des coûts LLM est exacte par construction : la dépense peut être imputée par connexion, projet ou environnement, le niveau de détail que la finance réclame en général. L'entreprise cite la réduction des coûts comme résultat phare, et le mécanisme tient simplement à la visibilité plus des plafonds appliqués.
Sécurité et gouvernance
La couche de sécurité se trouve sur le même chemin de requête que l'appel au modèle. Elle examine les prompts à la recherche de tentatives d'injection et d'autres entrées malveillantes avant que la requête n'atteigne le fournisseur. Elle filtre aussi le contenu et protège les données personnelles pour que l'information sensible ne franchisse pas votre périmètre sans contrôle. C'est la protection contre l'injection de prompt et la gouvernance et sécurité IA au même endroit, et non dans deux outils greffés. Les politiques se définissent par connexion, donc vous pouvez appliquer des règles différentes au développement, au staging et à la production, ou à des équipes distinctes, depuis un plan de contrôle unique. Des fonctions orientées conformité complètent l'ensemble pour les acheteurs réglementés.
Connexions multiples et isolation des politiques
UsageGuard permet de créer de nombreuses connexions, chacune avec sa clé d'API, ses politiques de sécurité, ses limites d'usage et sa configuration. C'est ainsi qu'une organisation sépare projets, équipes ou environnements sans monter des installations distinctes. Une connexion de développement peut utiliser des limites souples et des politiques de test tandis qu'une connexion de production applique les plus strictes, et l'analyse reste lisible dans son ensemble. Pour les équipes plateforme, c'est la fonction qui transforme une passerelle en outil de gouvernance.
Déploiement flexible
La plateforme prend en charge plusieurs modèles de déploiement. Elle tourne comme service managé sur AWS dans des régions des États-Unis et d'Europe, ce qui convient aux équipes qui veulent la conformité et la résidence des données d'un grand cloud. Elle propose aussi des options de cloud privé et d'on-premise, y compris des déploiements air-gapped avec des politiques de sécurité personnalisées, pour les organisations qui ont besoin d'isolation des données et d'un contrôle total de leur infrastructure. Le même produit tourne dans chaque cas, donc le choix porte sur l'endroit où vivent les données et non sur les fonctions obtenues.
Intégration indépendante du modèle
Comme la passerelle abstrait les fournisseurs, votre intégration ne fige pas un seul éditeur. La mise en place documentée ressemble à un remplacement direct : vous mettez à jour l'endpoint de votre API pour pointer vers UsageGuard et vous ajoutez votre clé d'API et votre identifiant de connexion. Cela laisse la porte ouverte à des modèles plus récents ou moins chers sans projet de migration. Cela permet aussi à une application d'utiliser un modèle performant pour une tâche et un moins cher pour une autre, le routage étant géré au centre et non dans chaque service.
Avantages et inconvénients
Avantages
- One endpoint covers OpenAI, Anthropic, Meta and Google, so model changes stay out of application code
- Spend tracking and budgets live in the same gateway that routes the traffic, so cost data is accurate by design
- Security scanning and PII protection run in the request path rather than as a separate tool
- Per-connection policies let one platform serve dev, staging and prod from a single control plane
- Deployment choices span managed AWS, private cloud and on-premise, which helps with data residency
Inconvénients
- No free plan or self-serve signup, so you cannot try it before a sales conversation
- Pricing is not published, which makes budgeting harder for teams that compare tools on a public price list
- The value scales with how many providers and services you run, so a single-model setup benefits less
- Added latency is small but real, reported in the tens of milliseconds per request
Questions fréquentes
UsageGuard est une plateforme pour créer et superviser des applications d'IA. Elle place une passerelle unique devant des fournisseurs de modèles comme OpenAI, Anthropic et Google, puis ajoute par-dessus l'observabilité, la sécurité et la maîtrise des coûts. Chaque requête passe par UsageGuard, qui applique les politiques, suit l'usage et rend compte des dépenses.
Contenus associés
Découvrez des outils, des compétences et des articles liés à UsageGuard.
Alternatives à UsageGuard

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.