
Veriom
Veriom · Programmation
Veriom construit un modèle à jour de votre système à partir du code, du cloud et de la CI/CD, preuves à l'appui, pour que les équipes sécurité et ingénierie voient ce qui a changé et pourquoi cela compte.
À propos de Veriom
About
Qu'est-ce que Veriom
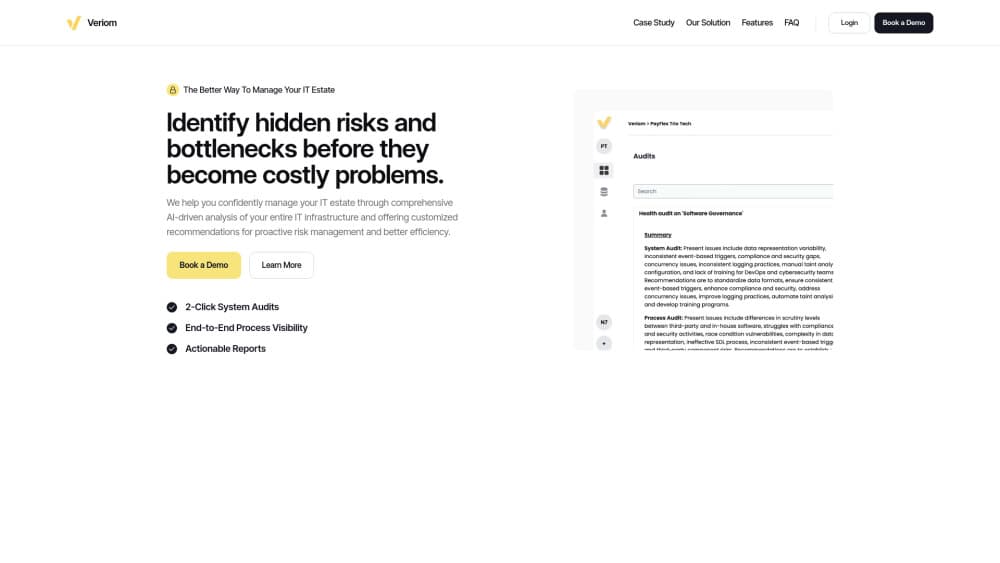
Veriom est une plateforme d'intelligence architecturale destinée aux équipes de sécurité et d'ingénierie. Elle collecte des preuves dans les dépôts de code, les comptes cloud, les pipelines CI/CD, les scanners et les fichiers envoyés, puis les réunit dans un modèle unique du système : services, bases de données, identités, chemins réseau et relations entre ces éléments.
La différence avec un schéma tient à la traçabilité. Chaque entité et chaque relation importante peut porter son origine, sa date d'observation, son niveau de confiance, les contradictions relevées et son historique. Vous ouvrez un service et vous voyez quel commit l'a défini, quel inventaire cloud l'a observé et où deux sources se contredisent. C'est ce que l'éditeur appelle une architecture fondée sur des preuves.
Le produit est en bêta privée. L'accès passe par un formulaire et les tarifs ne sont pas publics. Il vise les équipes qui utilisent déjà des scanners, pas celles qui cherchent leur premier outil de sécurité.
Premiers pas
- Demandez l'accès sur le site de Veriom et réservez un appel de présentation. L'éditeur ouvre des espaces en bêta privée, sans inscription libre.
- Raccordez un dépôt. Sur GitHub, GitLab et Bitbucket, vous sélectionnez les projets un par un, et les identifiants d'audit sont en lecture seule.
- Installez le collecteur géré pour AWS, Azure ou Google Cloud afin de recevoir un inventaire rattaché au compte, avec des indications de couverture et de fraîcheur.
- Lancez un audit, ouvrez un constat et remontez la piste jusqu'à la source. Vous pouvez ensuite produire un rapport ou une pull request de correction qu'une personne devra valider.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Veriom.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Architectes sécurité
- Ingénieurs en sécurité applicative
- Équipes plateforme et infrastructure
- Responsables ingénierie IA
Tâches
- Analyse d'impact des changements
- Questions de frontières de confiance et de rayon d'impact
- Revue de fragilités structurelles
- Préparation de rapports et de corrections
Cas d'usage
- Une revue d'architecture de sécurité trimestrielle approche et le schéma date de deux ans
- Un scanner signale une dépendance au fond d'un service
- Un agent interne doit répondre à des questions d'architecture
Fonctionnalités clés
Graphe de preuves avec origine
Chaque entité et relation importante enregistre sa provenance, sa date d'observation, son niveau de confiance et la source qui la contredit. Une affirmation sur l'architecture devient donc vérifiable. Quand deux sources s'opposent, le conflit reste visible au lieu d'être lissé dans une moyenne.
Code et cloud dans un même modèle
Veriom lit les dépôts GitHub, GitLab et Bitbucket ainsi que l'inventaire d'AWS, Azure et Google Cloud. L'accès au code est en lecture seule, la sélection des projets est explicite et chaque révision exacte reste attachée à la preuve. Les collecteurs cloud indiquent la couverture et la fraîcheur, ce qui vous dit quand la vue est partielle.
Impact des changements et analyse des frontières de confiance
Le modèle répond à des questions de chemin : qu'a touché ce changement, quelles identités atteignent ce stockage, où mène un point d'entrée public. Les réponses portent des identifiants de preuve, pas seulement du texte. C'est là que la différence avec un outil de schéma apparaît, car la question peut être reposée à chaque évolution du code.
Contrôles déterministes avant fusion
Les garde-fous d'architecture s'exécutent sur un commit exact chez GitHub, GitLab et Bitbucket. Les mêmes preuves donnent toujours le même résultat, et le contrôle ne peut pas écrire dans votre dépôt. L'équipe bloque ainsi une régression structurelle avant la fusion sans confier de droit de commit à un agent.
Interfaces pour agents et développeurs
Un contrat OpenAPI 3.1 typé, des jetons d'espace de travail à portée limitée, des erreurs structurées, des en-têtes de limitation de débit et une passerelle MCP en HTTP rendent la plateforme exploitable depuis du code. Chaque sortie d'agent est un artefact typé avec identifiants de preuve, niveau de confiance et décision consignée. La CLI officielle couvre les commandes doctor, scopes, openapi et request borné.
Correction validée par un humain
Veriom rédige des rapports et des pull requests de correction, et une personne doit valider les deux. Les pull requests ne sont jamais fusionnées automatiquement. Créer un ticket, attribuer un responsable ou accorder une exception de politique exige une autorisation propre à la capacité et la validation d'une autre personne, ce qui laisse une trace sur chaque action lourde de conséquences.
Avantages et inconvénients
Avantages
- L'origine et la confiance sont portées par le modèle lui-même, donc les affirmations d'architecture s'auditent au lieu d'être prises pour argent comptant.
- Le code des dépôts est traité comme une entrée non fiable, et les audits ne lancent ni build, ni test, ni hook, ni script de paquet.
- L'API, la CLI et la passerelle MCP permettent de brancher un agent interne sans lui ouvrir tout le code.
- La correction reste soumise à validation humaine, avec une autorisation distincte pour les tickets et les exceptions de politique.
Inconvénients
- C'est une bêta privée sans tarif public ni offre gratuite en libre-service, donc estimer le coût demande un échange avec le commerce.
- Veriom organise les preuves des scanners mais ne remplace pas vos scanners, ce qui ajoute une facture si vous n'en avez pas encore.
- Les connecteurs de connaissance et les agents d'espace de travail compatibles MCP restent annoncés, donc une partie de l'intégration attendra.
- Le résultat dépend du volume de preuves raccordées, et un dépôt ou un compte cloud partiel donne une vue partielle.
Questions fréquentes
Il construit et maintient un modèle de l'architecture d'un système à partir des preuves du dépôt, du cloud, de la CI/CD, des scanners et des fichiers envoyés. Chaque élément affiche son origine, sa date d'observation et son niveau de confiance, si bien qu'une revue vérifie la donnée au lieu d'accepter un schéma.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Veriom.
Alternatives à Veriom

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.