
VibeDefend by CybeDefend
CybeDefend · Programmation · Productivité
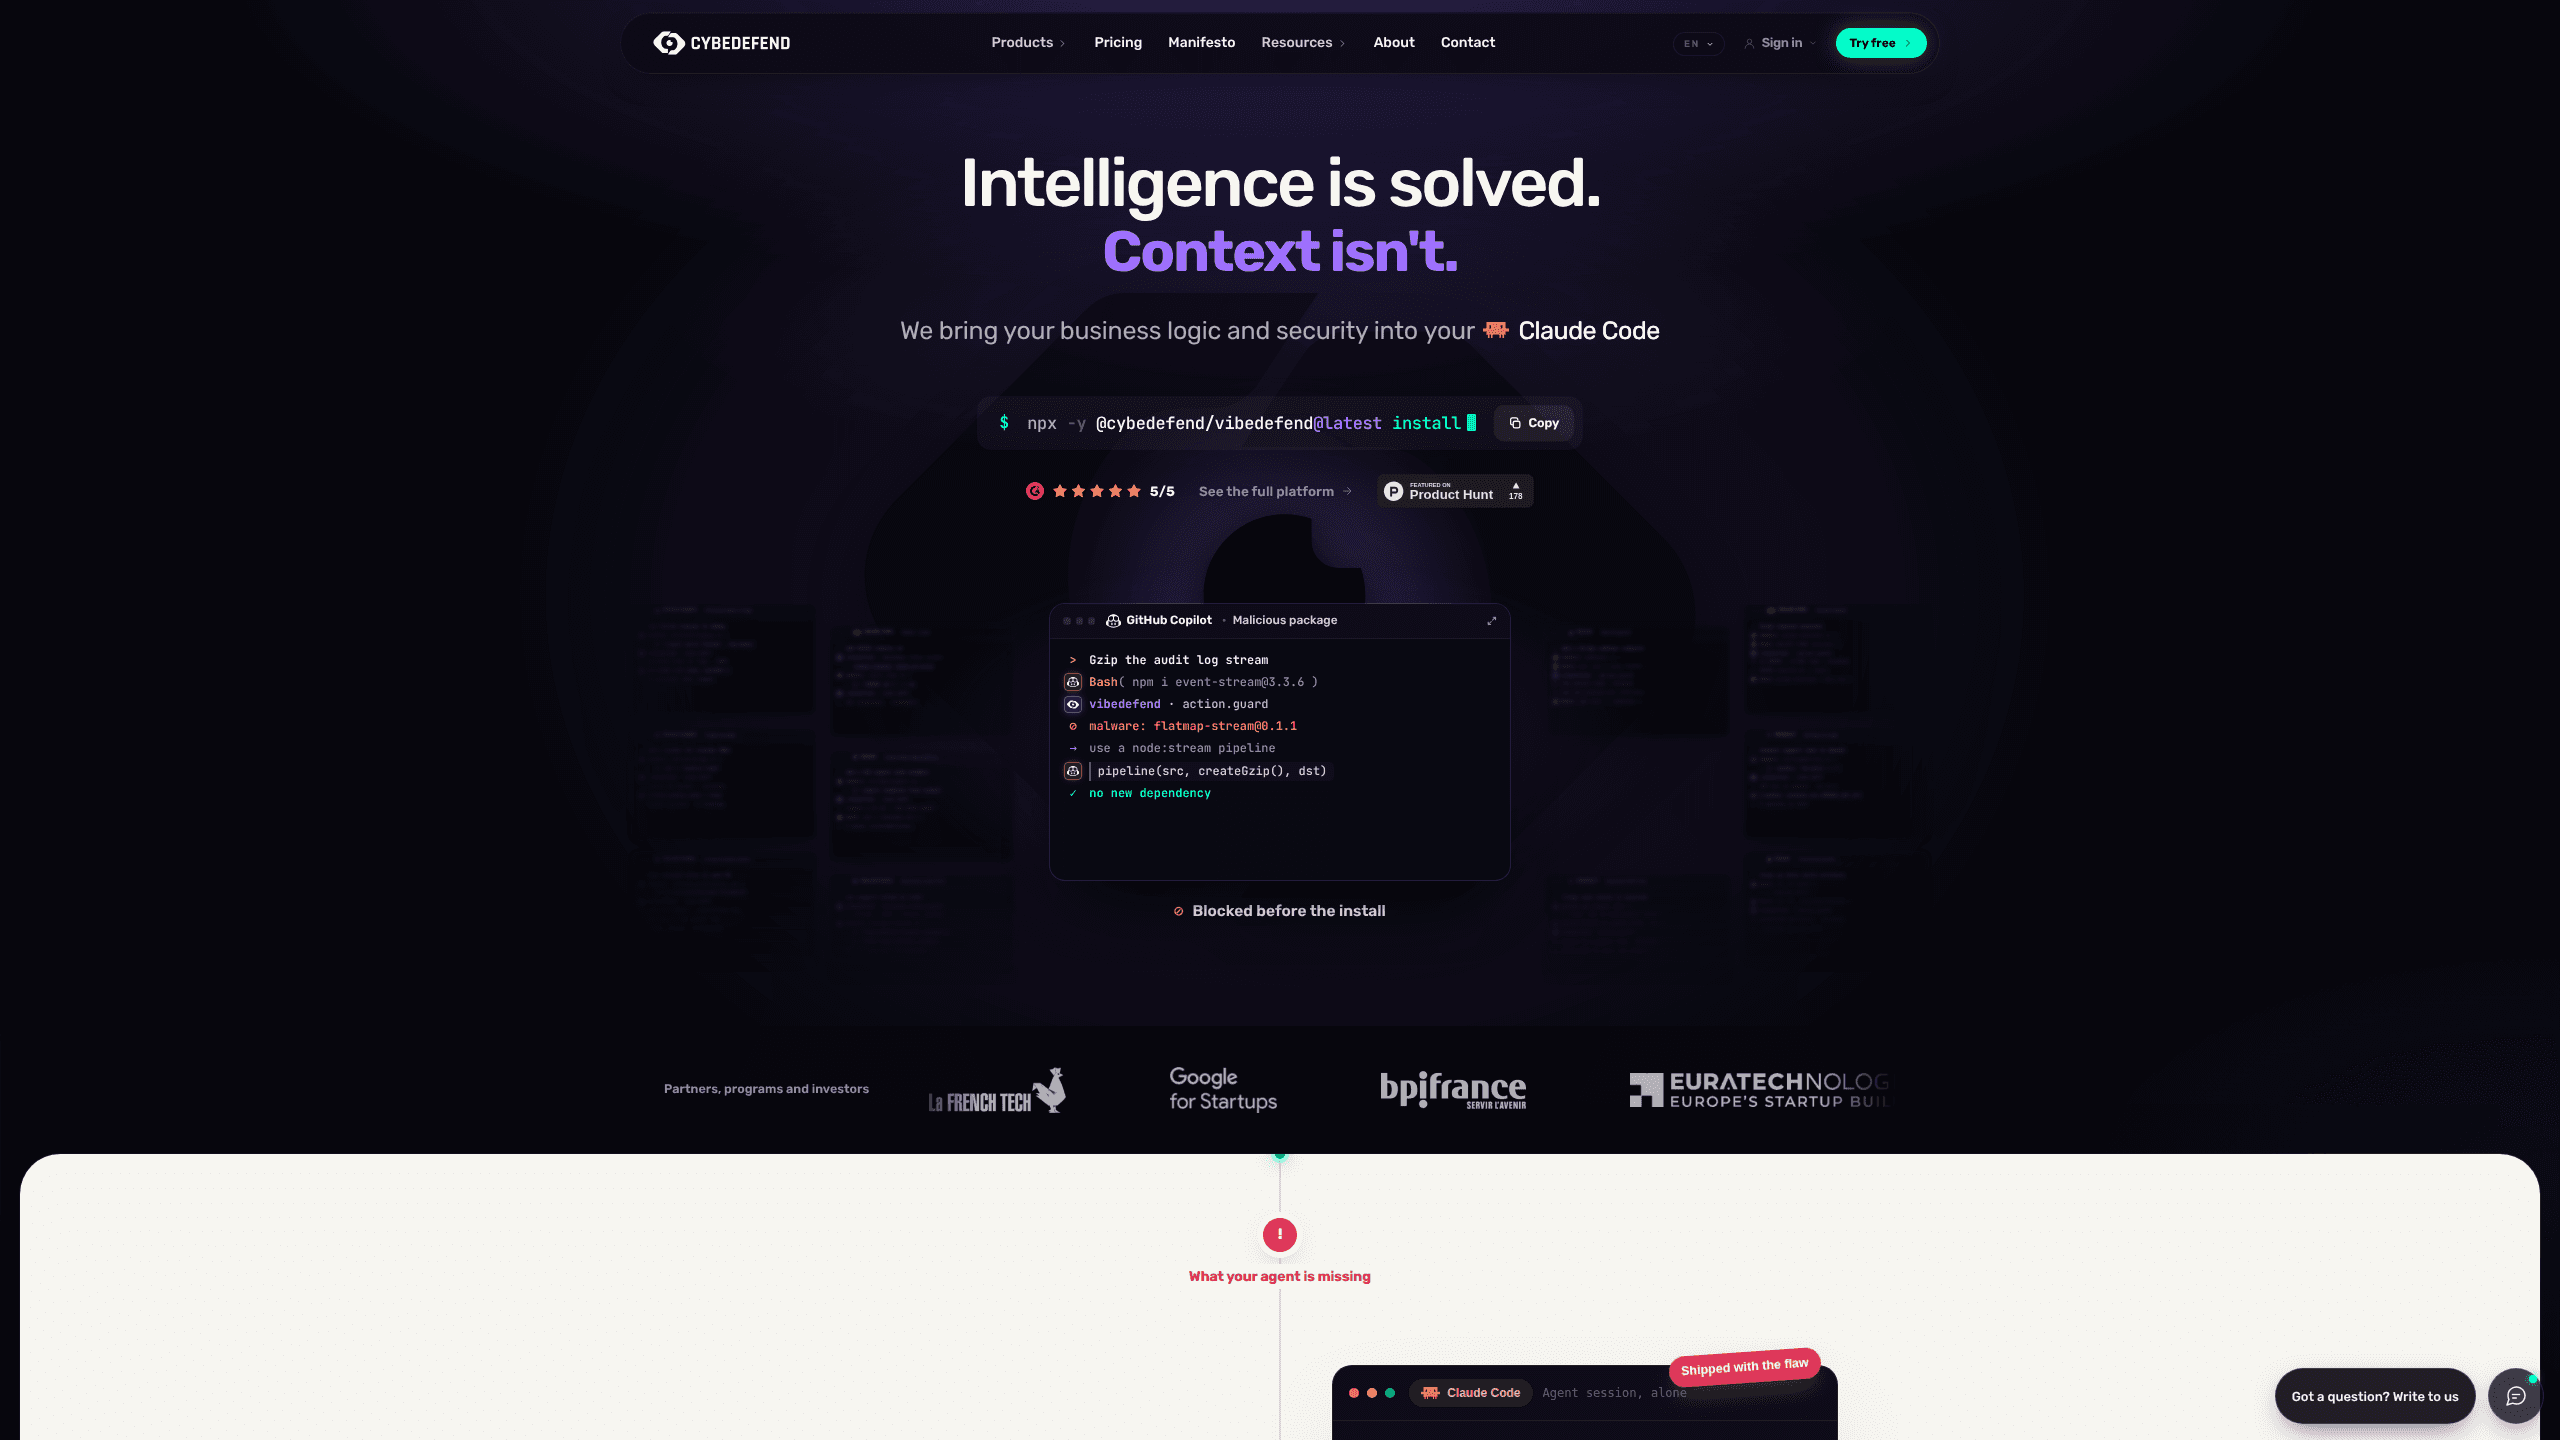
VibeDefend installe vos règles métier et de sécurité dans Claude Code, Cursor, Windsurf, Copilot et Codex en une commande, bloque les actions risquées et analyse chaque diff avant le commit.
À propos de VibeDefend by CybeDefend
About
Qu'est-ce que VibeDefend
VibeDefend est la couche agent de CybeDefend, société de sécurité fondée à Lille en 2025. Vous l'installez comme outil en ligne de commande sur la machine du développeur et, dès la session suivante, l'agent travaille avec les règles que votre équipe avait déjà arrêtées. L'agent reste le même. Ce qui change, c'est le contexte qu'il reçoit.
Le produit vise une défaillance précise. L'équipe rédige un AGENTS.md, l'agent le lit, puis enfreint la règle deux lignes plus loin. CybeDefend a mené une étude contrôlée le 24 août 2026 avec un seul agent traitant les mêmes trente tickets dans trois configurations : 2,28 règles enfreintes par ticket sans outil, 2,27 avec un fichier de règles tenu à la main, 0,28 avec VibeDefend. La société cite aussi le chiffre de Wallarm dans API ThreatStats 2026 : 43% des vulnérabilités d'API exploitent une logique métier, pas une CVE connue.
Trois limites comptent avant l'installation. Les gardes, la partie qui refuse une commande, ne fonctionnent que dans Claude Code, Cursor et Codex ; Windsurf et Copilot reçoivent les règles et l'analyse du diff. BLSA, l'analyse de logique métier, est ouvert à des partenaires de conception et pas au grand public. Le forfait gratuit couvre une enveloppe mensuelle, la facturation à l'usage prenant le relais ensuite.
Premiers pas
- Vérifiez que Node 18.17 ou plus est installé, puis lancez
npx -y @cybedefend/vibedefend@latest installdans un terminal macOS, Linux ou Windows. - Contrôlez la liste des agents détectés. L'installeur écrit le câblage MCP, les hooks de règles et les fichiers de doctrine dans chacun d'eux.
- Choisissez votre région, UE ou États-Unis, et connectez-vous une fois dans le navigateur.
- Ouvrez Claude Code, Cursor, Windsurf, Copilot ou Codex et travaillez comme d'habitude. Les règles arrivent avec la modification, et une commande bloquée s'affiche dans l'éditeur avec le motif.
- Consultez la carte dans Brain, la console CybeDefend qui relie chaque règle servie et chaque action refusée à son développeur.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de VibeDefend by CybeDefend.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Développeurs qui laissent Claude Code ou Cursor écrire l'essentiel du code
- Responsables d'ingénierie qui harmonisent cinq agents dans une équipe
- Équipes sécurité qui ont besoin de preuves
Tâches
- Tenir le cloisonnement par client et les contrôles de permission dans les requêtes écrites par l'agent
- Arrêter les commandes destructrices et la lecture de secrets
- Traiter les injections et les dépendances avant la revue
Cas d'usage
- Code soumis au RGPD, à SOC 2 ou au règlement européen sur l'IA
- Équipes où quatre personnes utilisent quatre agents différents
- Recrutement et intégration
Fonctionnalités clés
Une commande pour cinq agents
L'installeur repère lesquels parmi Claude Code, Cursor, Windsurf, GitHub Copilot et OpenAI Codex sont présents sur la machine et les câble tous en une passe. Il écrit lui-même le câblage MCP, les hooks de règles et les fichiers de doctrine, sans pipeline à monter ni agent à configurer un par un. L'installation prend quelques secondes et la connexion se fait une seule fois.
Des règles servies sur la ligne éditée
Les règles métier sont extraites de votre dépôt, et les règles de sécurité viennent de votre stack, de vos obligations de licence et de référentiels comme OWASP, SOC 2 et le RGPD. Le couple arrive pendant que l'agent modifie un fichier, choisi pour ce fichier et non déversé en un long bloc d'instructions. CybeDefend indique que les agents ont appliqué 89% des règles précises avec VibeDefend, contre 12% sans outil et 13% avec un fichier de règles.
Des gardes qui refusent avant exécution
Les suppressions de schéma, sudo, les push forcés, la lecture d'un .env et l'écriture dans un dossier protégé passent par vos gardes avant que la commande démarre. L'agent reçoit un refus qui explique la règle et propose une autre voie, comme une clause WHERE expires_at < now() ou une référence process.env. Chaque blocage rejoint la piste d'audit, et chaque règle bascule entre avertir et bloquer.
Une analyse du diff avec le correctif
Quand l'agent s'arrête, ses changements passent par une analyse avant le commit : injection atteignable, dépendance vulnérable, jeton exposé, réglage Terraform ou Kubernetes risqué, action CI compromise. Le résultat revient dans la session de l'agent sous forme d'un point corrigeable, avec CWE, fichier et ligne. L'agent patche le diff avant de valider, et la revue reçoit du code propre plutôt qu'un rapport.
L'analyse de logique métier en mode preuve
BLSA, développé avec le CNRS et le laboratoire CRIStAL, vérifie qu'une modification respecte encore une règle métier. Son mode preuve montre la règle, le chemin dans le code et la ligne où se trouve le contrôle : le verdict arrive avec un argument, pas avec une note. Il tourne après le commit et reste aujourd'hui réservé à un programme de partenaires.
Brain, une carte par équipe
Chaque règle servie, chaque action refusée et chaque correction remonte à un agent et à un développeur sur une seule carte. La sécurité voit quel dépôt attire les blocages, et l'encadrement vérifie que les règles atteignent les bonnes personnes. Rien de tout cela n'oblige à ouvrir un journal par agent.
Avantages et inconvénients
Avantages
- L'installation tient en une commande npx sous macOS, Linux ou Windows, avec Node 18.17 comme seul prérequis.
- Les règles arrivent avant la modification et non en conseil après coup, ce qui est exactement l'écart mesuré par l'étude d'août 2026.
- Les mêmes règles couvrent cinq agents, donc une équipe aux éditeurs mélangés cesse de débattre de la configuration qui fait autorité.
- Blocages et corrections sont consignés par développeur, ce qui donne à la sécurité un historique sans réclamer de rapport aux ingénieurs.
Inconvénients
- Les gardes n'agissent que dans Claude Code, Cursor et Codex. Les utilisateurs de Windsurf ou Copilot reçoivent les règles et l'analyse, une commande dangereuse peut donc encore y passer.
- La console, BLSA et la facturation à l'usage supposent un compte CybeDefend, donc une dépendance au cloud et un choix de région à l'installation.
- Le produit est jeune. BLSA relève d'un programme de partenaires et l'étude de l'éditeur reste la principale preuve publique à ce jour.
Questions fréquentes
VibeDefend est un outil en ligne de commande de CybeDefend qui place des règles métier et de sécurité dans les agents de codage, refuse les commandes dangereuses et analyse chaque changement avant le commit.
Contenus associés
Découvrez des outils, des compétences et des articles liés à VibeDefend by CybeDefend.
Alternatives à VibeDefend by CybeDefend

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.