

ZeroPath
ZeroPath · Programmation
ZeroPath est une plateforme de sécurité applicative native de l'IA qui analyse le code, les dépendances et l'infrastructure, vérifie quelles failles sont exploitables et rédige des correctifs.
À propos de ZeroPath
What Is ZeroPath
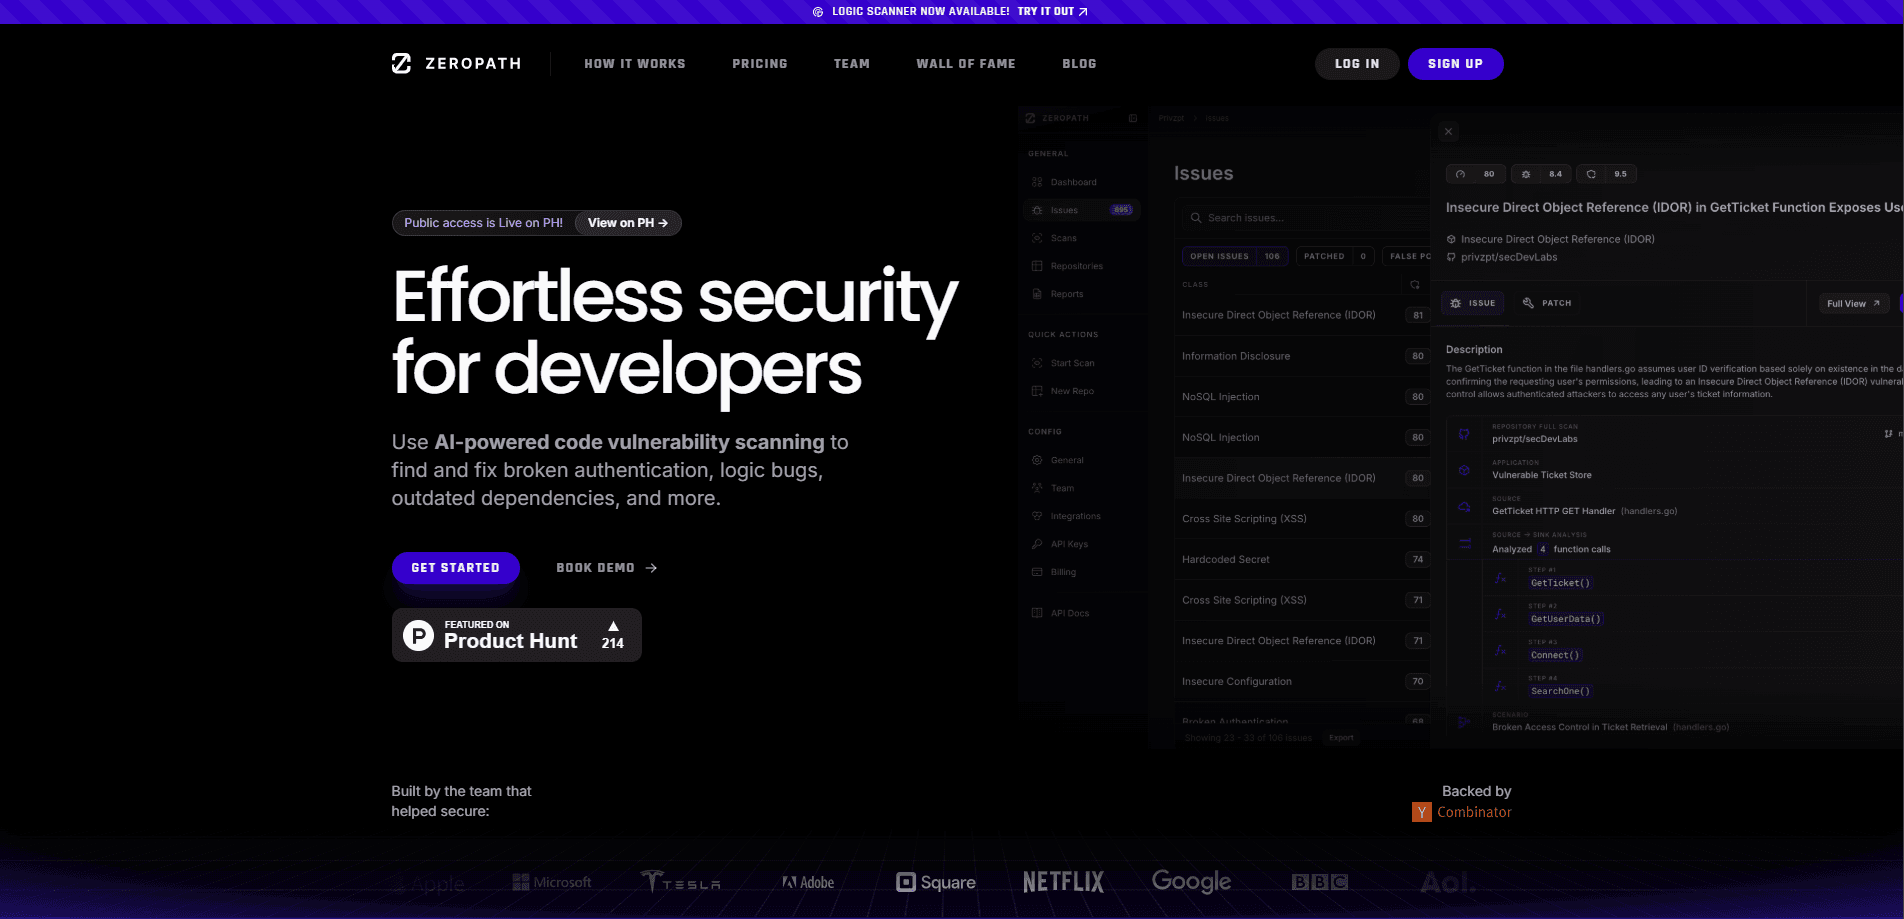
ZeroPath est une plateforme de sécurité applicative qui s'appuie sur le raisonnement d'une IA plutôt que sur la reconnaissance de motifs. Au lieu de déverser des centaines d'alertes sur l'équipe, elle suit le trajet réel des données dans l'application, pèse le modèle de sécurité derrière et ne remonte que les constats qui tiennent. C'est la plateforme de sécurité applicative par IA qui fait passer l'exploitabilité avant le volume d'alertes. L'entreprise a démarré en 2024 dans la promotion d'été de Y Combinator et a atteint le Top 10 de l'Innovation Sandbox de la RSAC 2026.
Le problème qu'elle attaque à la racine, c'est le bruit en AppSec. Les outils classiques d'analyse statique signalent tout ce qui paraît suspect, si bien que les équipes de sécurité passent leurs journées à trier au lieu de corriger. Comme outil AppSec, elle lit seul le contexte du dépôt, logique de filtrage et d'authentification comprise, puis note chaque constat selon la possibilité réelle de l'atteindre et de l'exploiter. Les failles de logique métier et les authentifications cassées, ces catégories que les analyseurs à règles laissent filer, occupent le cœur de ce travail.
C'est un produit payant pensé pour les équipes, pas un utilitaire pour développeur isolé. L'accès passe par une démonstration, et la plus petite offre commerciale dépasse les quatre chiffres par mois. Le code source quitte votre environnement sauf si vous choisissez l'offre auto-hébergée d'Enterprise, donc les équipes soumises à des règles strictes de résidence des données doivent en tenir compte.
Getting Started
- Réservez une démonstration sur le site de ZeroPath et connectez un dépôt comme GitHub, GitLab, Bitbucket ou Azure DevOps.
- Indiquez à la plateforme les dépôts à couvrir et laissez-la indexer le code.
- Passez en revue les constats hiérarchisés, chacun accompagné d'une explication en clair du chemin qui le rend exploitable.
- Appliquez un correctif généré depuis la pull request, ou confiez le problème à un collègue via Jira, Linear ou Slack.
- Activez les analyses continues et les contrôles CI/CD pour que chaque nouveau push reçoive la même revue.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de ZeroPath.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs sécurité en entreprise en croissance
- Équipes de développement sans personne dédiée à la sécurité
- Responsables sécurité applicative avec de nombreux dépôts
Tâches
- Repérer les failles de logique métier et d'authentification
- Trier le risque des dépendances
- Publier des correctifs vite
Cas d'usage
- Une équipe produit qui pousse du code chaque jour
- Une organisation soumise à des exigences de conformité qui prépare un audit
- Une startup qui veut déplacer la sécurité en amont
Fonctionnalités clés
SAST natif de l'IA avec couverture de la logique métier
Le moteur d'analyse statique lit le contexte du dépôt pour comprendre les frontières de confiance, l'authentification et le flux de données, puis traque les failles de logique que les analyseurs de motifs ne voient pas. Les constats s'accompagnent de l'explication du chemin d'attaque, pas seulement d'un numéro de ligne. C'est la capacité sur laquelle ZeroPath s'appuie le plus, et celle qui le distingue des analyseurs classiques.
SCA avec analyse de joignabilité
L'analyse de composition logicielle inspecte vos dépendances, mais seules les fonctions vulnérables que votre code atteint vraiment remontent. La file de CVE reste donc courte et ciblée. Les équipes cessent de mettre à jour des bibliothèques sans menace réelle.
Détection de secrets avec validation
ZeroPath scanne plus de 40 types de fichiers à la recherche d'identifiants exposés, puis les valide, si bien qu'une clé signalée est souvent active et non un simple gabarit. Moins de fausses alertes, donc moins de tickets ignorés.
Génération de correctifs automatiques
Pour les constats éligibles, la plateforme rédige un correctif qui compile et passe les tests, puis le présente en pull request à relire. Le développeur affine un correctif au lieu de l'écrire de zéro. Le but est une correction qui fusionne proprement, pas une suggestion de réécrire une fonction.
Revues continues de PR
Chaque push déclenche une revue de sécurité qui arrive sous forme de commentaires en ligne dans la pull request. Le relecteur voit le problème là où il lit le code. La sécurité cesse d'être une porte en fin de livraison et devient une partie du flux normal.
Moteur de politiques et gestion du risque
Les politiques personnalisées sont versionnées, testées et appliquées par dépôt ou à toute l'organisation. Les constats se synchronisent avec Jira, Linear et ServiceNow, donc la remédiation vit là où l'équipe travaille déjà.
Modélisation des menaces et inventaire IA
La modélisation automatique des menaces évalue chaque changement au niveau de l'agent, de la PR et du dépôt face à la conception prévue de l'application. Un inventaire distinct cartographie les modèles, agents et serveurs MCP présents dans votre code et peut produire une nomenclature IA au format CycloneDX.
Avantages et inconvénients
Avantages
- Hiérarchise selon l'exploitabilité réelle, donc les équipes trient bien moins de bruit qu'avec un SAST classique
- Détecte les failles de logique métier et d'authentification cassée que les analyseurs à règles ratent souvent
- Génère des correctifs relisibles qui compilent et passent les tests, ce qui raccourcit le cycle de correction
- Couverture d'intégrations étendue avec GitHub, GitLab, Bitbucket, Azure DevOps, Gerrit et les systèmes de gestion de versions hérités
- Les options auto-hébergée et BYOK d'Enterprise gardent le code et les clés de modèle sous contrôle du client
Inconvénients
- Pas d'offre gratuite ni d'inscription publique en libre-service, donc évaluer le produit commence toujours par un échange commercial
- L'offre Team démarre à 1 000 $/mois plus 60 $ par développeur, ce qui exclut les développeurs isolés et les très petites équipes
- L'analyse dans le cloud envoie le code source aux serveurs de ZeroPath sauf si vous payez l'offre sur site
- La tarification à l'usage par crédits reste annoncée comme à venir, donc estimer le coût d'analyses ponctuelles reste flou
Questions fréquentes
Il assure la détection de vulnérabilités sur toute votre base de code, détermine lesquelles sont réellement exploitables et rédige les correctifs pour les régler. Il réunit analyse statique, vérification des dépendances, détection de secrets et analyse d'infrastructure sur une même plateforme.
Contenus associés
Découvrez des outils, des compétences et des articles liés à ZeroPath.
Alternatives à ZeroPath

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.