
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · その他
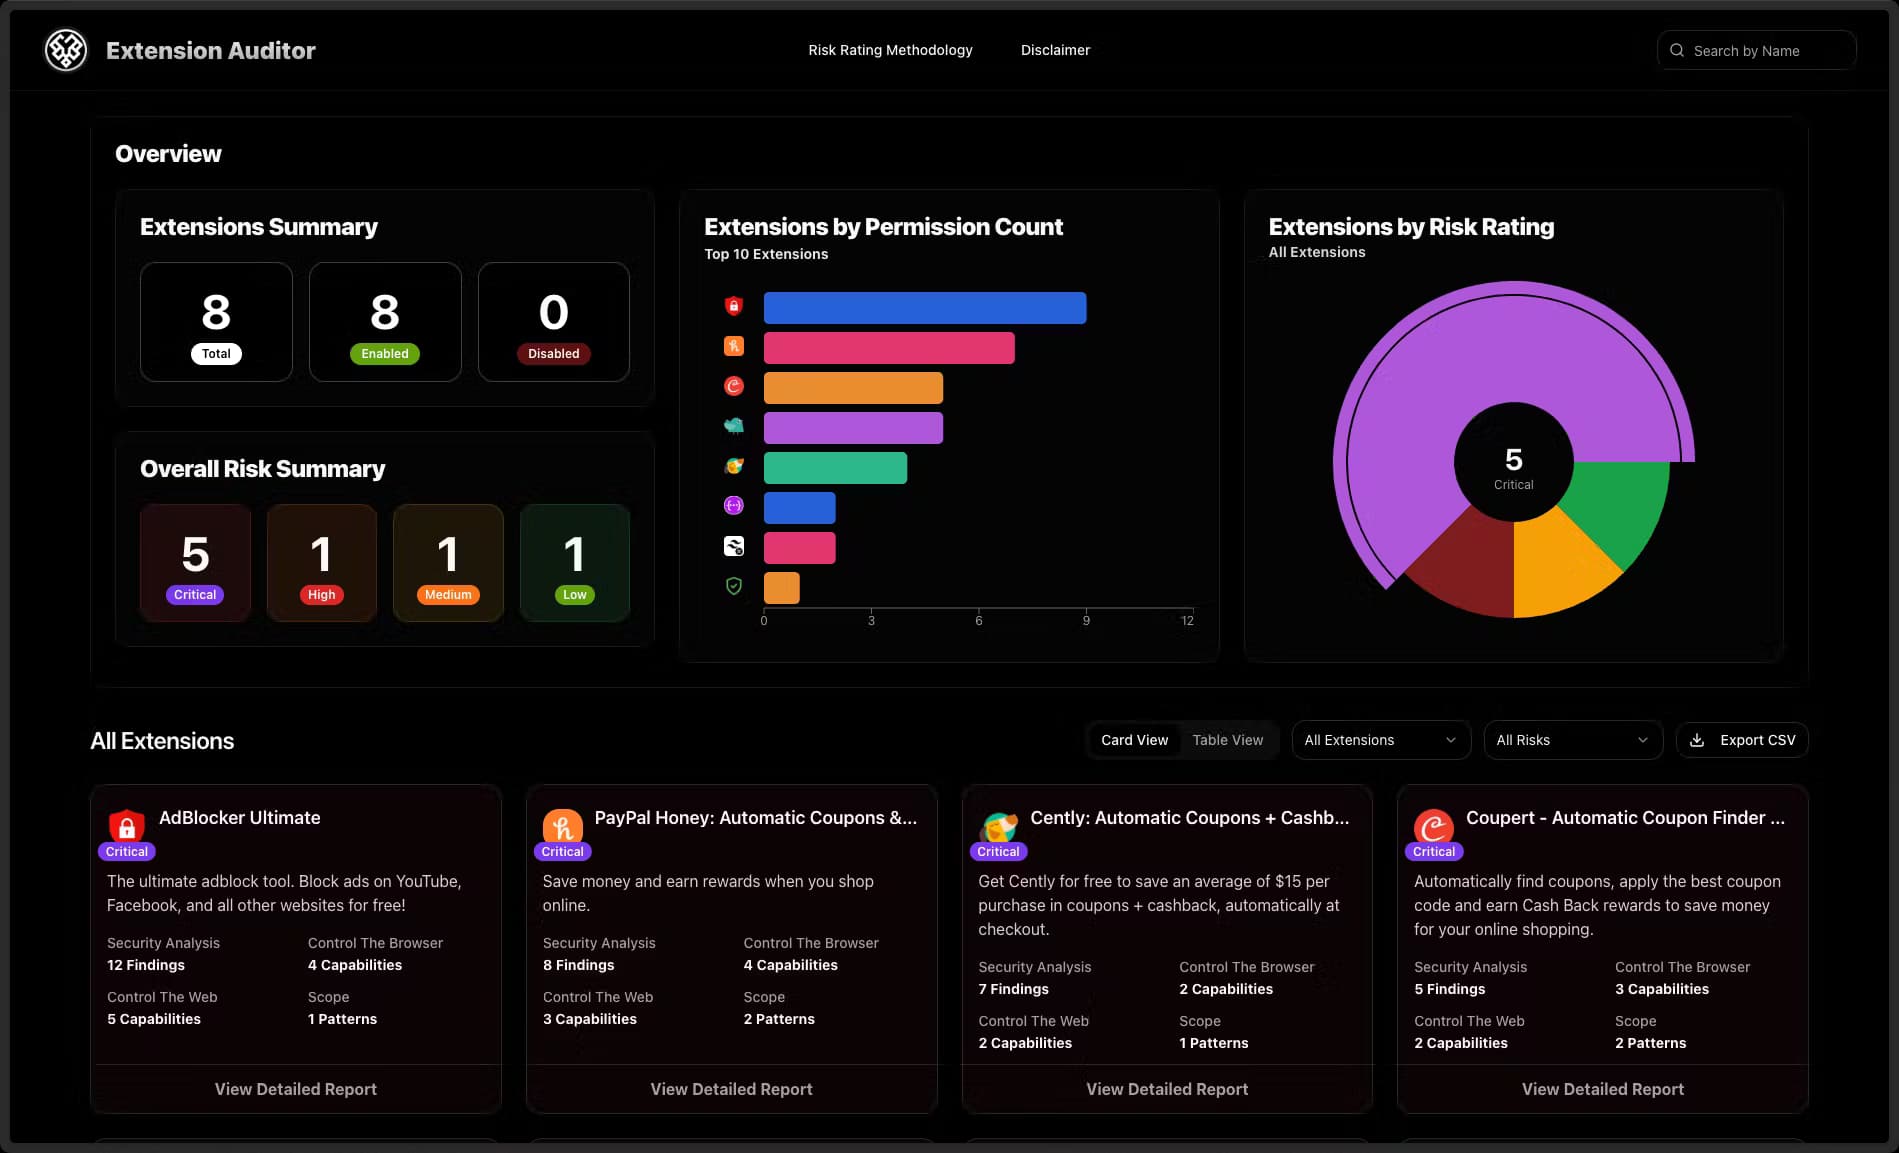
Extension Auditor Security Analyzer は、Chrome、Edge、Firefox の拡張機能をスキャンしてリスクを採点し、権限や所有者が変わったときに知らせるブラウザセキュリティ基盤です。
Extension Auditor Security Analyzer について
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer は、Alpha CISO Pte. Ltd. による拡張機能セキュリティスキャナーです。すでに入っているアドオンを調べ、それぞれが何にアクセスできるかを読み取り、わかりやすいリスクスコアに変えます。考え方は単純です。拡張機能が実際に何をしているか確認する人はほとんどおらず、悪意ある更新が一度あれば、訪れるすべてのサイトを静かに読み取られてしまいます。
このツールは、あなたが問い合わせたものだけでなく、190 万件を超える拡張機能のデータベースを追跡します。採点エンジンは公開されたセキュリティ研究に基づいており、権限の要求を審査担当者と同じ基準で評価します。スコアは重大、高、中、低の 4 段階のいずれかに収まります。
最大の制約は守備範囲です。これはブラウザに特化したツールで、個人、小規模チーム、IT 部門向けのプランを揃えたものであり、端末全体を守るセキュリティスイートではありません。調べるのは拡張機能の挙動であって端末全体ではなく、チーム向け機能の多くは Google Workspace や Microsoft 365 などの仕事用アカウントの接続を前提にしています。
Getting Started
- Extension Auditor のサイトで無料アカウントを作成するか、料金ページから 7 日間のトライアルを始めます。
- Chrome、Edge、Firefox のいずれかに拡張機能を追加するか、ストアの URL を貼り付けてインストールなしの単発検索を行います。
- 1 台のブラウザではなく全社の一覧が欲しい場合は、Google Workspace、Microsoft 365、Okta、Jamf を接続します。
- リスクスコアを確認し、チーム内で拡張機能を許可、警告、ブロックするポリシーを設定します。
- 警告の送り先を選びます。メール、Slack、Teams、SIEM への Webhook などがあり、最初の通知が届くことを確認します。
AIツール情報
Extension Auditor Security Analyzerの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- Chrome を普通に使う人:インストール済みの各拡張機能が何に手が届くのか、リスクスコアと平易な説明で把握できます。セキュリティの知識は要りません。
- IT とセキュリティの管理者:1 つのダッシュボードで組織全体の拡張機能を棚卸しし、許可、警告、ブロックのルールを適用できます。ポリシー機能は Team プランからです。
- プライバシーを気にする個人:インストール前にストアの拡張機能を調べられます。中央管理できない個人のブラウザで役立ちます。
タスク
- インストール済みアドオンの監査:拡張機能の ID かストア URL を貼ると、数秒で拡張機能の権限監査の結果、発行元の評判、リスク区分が得られます。
- 危険な更新の検出:11 種類のイベントを 2 時間ごとに監視するため、新しい権限や所有者の移転は見逃されず警告につながります。
- 展開前のふるい分け:ID を並べた CSV を一括スキャンし、ある部門が入れたいものを利用者に届く前に確認できます。
シーン
- 新しい仕事用ノート PC の初期設定:仕事用アカウントを一度つなぐだけで拡張機能の一覧が現れ、初日に利用者が何を足したかも見つけられます。
- サプライチェーンの騒動への対応:人気の拡張機能が侵害されたとき、自分の組織にあるかを確認し、データが流出する前に止められます。
- 家族のブラウザを点検:単発の検索で、その拡張機能を外したほうがよい理由を平易な言葉で説明できます。
主な機能
拡張機能の検索と拡張機能リスクスコア
拡張機能の ID かストア URL を入れると、権限、発行元の履歴、リスクスコアが返ります。スコアは重大、高、中、低の区分にまとまり、それぞれの意味を一行で示します。インストールは一切不要です。
悪意ある拡張機能の検出
エンジンは、審査担当者が悪意ありと見なしたものや重大な所見を持つものを示し、利用者数と並べて一覧にします。データベースは Chrome ウェブストア全体を覆うため、知見は検索したものに限られません。Alpha CISO によれば、エンジンは 30 本以上の査読済みセキュリティ論文で訓練されています。
継続的な監視
Extension Auditor は 11 種類のイベントを 2 時間ごとに確認し、権限の変更、バージョン更新、所有者の移転、CSP の変更、可視性の変化を対象にします。承認済みの拡張機能が違う挙動を見せ始めたら、被害が出た後ではなくその時点で警告が届きます。単発のスキャンでは再現できない部分です。
警告と連携
通知はアプリ内の表示、メール、Slack、Teams、Webhook に流れ、セキュリティチームは普段見ているツールの中で注意を受け取れます。自動化には Webhook でイベントを SIEM に送れます。Google Workspace、Microsoft 365、Okta、Jamf をつなぐと、既存の利用者と端末を手入力なしで取り込めます。
組織全体の棚卸しとポリシー
1 つのダッシュボードで Chrome、Edge、Firefox の拡張機能を利用者別、端末別に確認できます。そのうえで許可、警告、ブロックのポリシーを設定し、危険なアドオンが管理対象のブラウザに届かないようにします。配備はエージェント方式とエージェント不要方式の両方に対応し、すべての端末にソフトを入れられないときに効きます。
展開前レビュー向けの一括スキャン
拡張機能の ID とストア URL を並べた CSV かテキストをアップロードすると、ばらばらの検索結果ではなく保存された 1 つのレポートが返ります。チームが展開前にブラウザ環境を統一したいまさにその場面に合います。1 つずつ手作業で確認する手間が省けます。
REST API とアクセス制御
API キーと OAuth2 認証に対応した文書化済みの REST API により、チームは拡張機能のリスクデータを JSON で自社のワークフローに取り込めます。有料プランには 1,000 回から 50,000 回までの月間呼び出し枠が付き、API 専用製品は従量課金です。SAML SSO と監査ログは最安のプランを含めすべてに付きます。
メリットとデメリット
メリット
- リスク採点は推測ではなく公開されたセキュリティ研究に基づくため、その評価はセキュリティ審査の場でも筋が通ります。
- 三大ブラウザストアを対象とし、名指しした拡張機能に限らないため、調べる発想になかった脅威も捕まえます。
- Slack、Teams、メール、Webhook の拡張機能の警告を伴う継続監視により、手作業で再スキャンせずに拡張機能の変化を把握し続けられます。
- 機能ごとの課金の壁がありません。SAML SSO、監査ログ、API のフルアクセスはどのプランにも付き、小さなチームも基本の統制から締め出されません。
デメリット
- 最安のプランはブラウザごとに分析できる拡張機能の数が限られ、個人で多用するとすぐ上限に達します。
- Team と Business は最小 10 人と 100 人からの契約で、全社ポリシーだけ欲しい単独の管理者には負担が重いです。
- 拡張機能のセキュリティしか扱わないため、端末やネットワークの保護まで求めるなら別のツールが要ります。
- リスク区分などの値は提供元自身のモデルに依存し、その採点に第三者監査はありません。
よくある質問
Chrome、Edge、Firefox に入っている拡張機能の権限、コードのパターン、発行元の情報を読み取り、重大から低までのリスクスコアに変えます。こうした拡張機能の変化も長期にわたり追跡します。
関連コンテンツ
Extension Auditor Security Analyzerに関連するツール、スキル、記事を探す。
Extension Auditor Security Analyzerの代替ツール

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。

iFixAi
iFixAi · ビジネス · その他iFixAiはAIエージェント向けのオープンソース監査ツールだ。業務のシミュレーション上でエージェントを動かし、返答を一件ずつ採点して、根拠付きのA〜Fスコアカードを出す。