
Qwiet AI
Qwiet AI (Harness) · コーディング
Qwiet AI は Harness 傘下のコードセキュリティ基盤だ。静的コード解析を実行し、攻撃者が実際に到達できるリスクを上位に並べ、レビュー前提の修正案を書く。
Qwiet AI について
What Is Qwiet AI
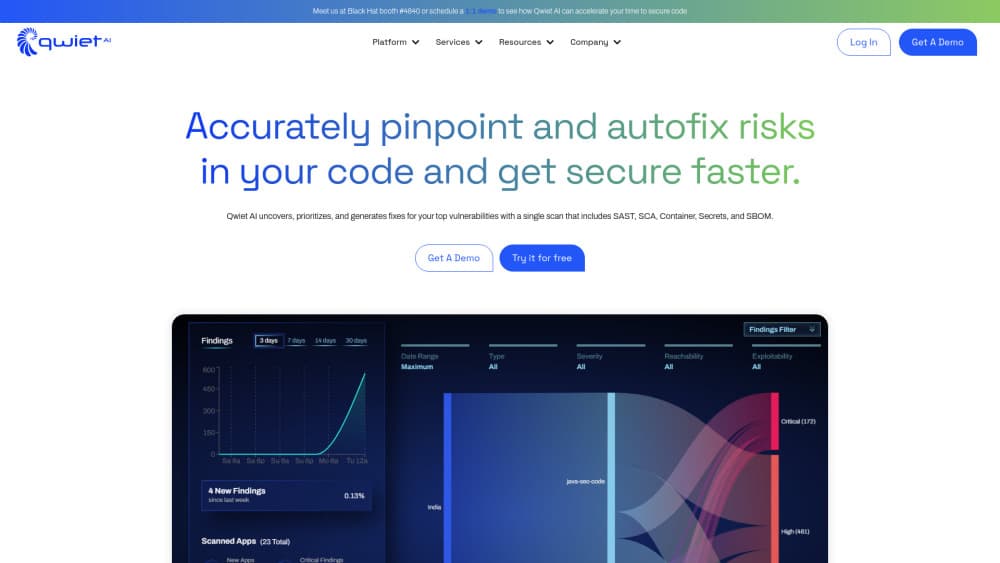
Qwiet AI は、毎日コードを出す開発チーム向けのアプリケーションセキュリティテスト基盤である。1回のスキャンでソースコード、オープンソース依存関係、インフラ定義ファイル、コンテナイメージ、コードに埋め込まれた秘密情報まで読む。セキュリティ担当が5つの管理画面を行き来する必要はなくなる。会社はもともと ShiftLeft として始まり、2025年9月に Harness の傘下へ入った。現在は Harness のセキュリティテスト製品の一部として動く。
売りは量ではなく信号だ。旧来のスキャナは危険に見えるパターンに印を付ける。Qwiet AI はコードのプロパティグラフを構築し、その危険な行が実行時にユーザー入力へ届くかを追う。誰も呼び出さない指摘は下へ落ちる。ベンダーは真陽性率97%と主張するが、この数字は自社検証によるもので、第三者の評価機関が出したものではない。
契約前に見るべき制約は2つある。料金は公開されておらず、コード量かアプリケーション数で見積もる商談になる。そして AI Autofix は言語モデルで修正を書くため、プルリクエストは結局人が読む。提案された修正は、仕事の速い同僚が書いた初稿くらいに扱うのがちょうどいい。
Getting Started
- GitHub、GitLab、Bitbucket、または CI ジョブからリポジトリをつなぐ。初回スキャンがコードを読み、グラフを作る。
- スキャン対象のアプリケーションを選び、実行のきっかけを決める。多くはプルリクエストから始め、後から夜間ビルドを足す。
- 指摘一覧を開く。到達可能性と実際の悪用状況で並んでおり、各項目には入力から実行点までのデータの流れが出る。
- 指摘に対して AI Autofix を走らせ、パッチと単体テストを読み、いつものレビューを経てマージする。
AIツール情報
Qwiet AIの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 中堅から大企業のセキュリティエンジニア:到達可能性の絞り込みで、何日もかかる仕分けが短くなる。ただし契約を正当化できるコード量が要る。
- セキュリティ要件のある開発チーム:指摘がプルリクエスト内に届くので、バグを直す前に別の管理画面を覚えなくて済む。
- 監査やコンプライアンスの担当者:スキャン記録とポリシー規則が SOC 2 や PCI DSS の証跡になる。監査人が求める報告書を残しておくのが条件だ。
タスク
- マージ前のスキャン:Qwiet はステータスチェックとして動き、ポリシー違反があれば解決するまでマージを止める。
- 古い指摘の棚卸し:到達可能性のタグが、生きているリスクと数年のノイズを分ける。これで一覧が現実的に読める。
- オープンソース依存関係の確認:ソフトウェア構成分析が同じスキャンで走るので、脆弱なライブラリが呼び出し元のコードの隣に出る。
- 一次修正の作成:AI Autofix が変更とテストを提案する。定番のインジェクションや XSS では読む時間が減る。
シーン
- CI のリリースゲート:到達可能な重大指摘があればパイプラインが止まり、理由はビルド画面で確認できる。
- 監査準備:法令対応の期限が、未解決の重大指摘とデータ経路を並べた絞り込み済みの一覧に変わる。
- 未知のコードベースを引き継ぐ:グラフ表示が、自分が書いていないサービスをリクエストがどう通るかを説明する。
主な機能
1回のスキャンで5種類の検査
1回の解析でソースコード、オープンソースライブラリ、Infrastructure as Code、コンテナイメージ、埋め込まれた秘密情報をまとめて見る。統合が利点だ。導入手続きは1回、一覧は1つ、ポリシー言語も1つで済み、ログインの違う4つのポータルを回らなくていい。
到達可能性と悪用可能性のフィルタ
信頼できない入力が脆弱な関数まで届くかを追い、実際に悪用されている指摘の重みを上げる。効果は一覧の上部が短くなることで、そこがセキュリティチームの午前中の作業場所になる。到達しない指摘は監査用に残したまま、画面を埋めない。
AI Autofix と検証済みパッチ
Autofix は指摘に対してコード変更と単体テストを作り、パッチは通常のプルリクエストとして出てくる。同僚の成果物と同じように読むので、モデルが勝手にコミットすることはない。ベンダーは修復時間を95%削減したと述べる。人員計画に使う前に、自社のリポジトリで試す価値がある数字だ。
コードプロパティグラフ解析
テキストのパターン照合ではなく、変数、呼び出し、ファイルやサービスをまたぐデータの流れをモデル化する。このモデルがあるから、HTTPハンドラからデータベース呼び出しまで値を追える。1つのファイルの中だけ安全に見えるロジックを見つけられるのも同じ理由だ。
パイプラインとリポジトリの連携
Harness のパイプラインで動くほか、GitHub Actions、GitLab CI、Jenkins、Azure DevOps、コマンドラインのクライアントにもつながる。結果はビルドチェックとして届き、Jira や ServiceNow のチケットにもなる。多くのチームは既存の CI を残し、Qwiet を1ステップ追加する。
指摘ダッシュボードとエクスポート
Webコンソールはアプリケーション、重大度、到達可能性で指摘をまとめ、SARIF で他のツールへ書き出せる。重大度のしきい値や特定カテゴリでビルドを落とせるので、製品はそのままリリースゲートになる。
メリットとデメリット
メリット
- 1回のスキャンが SAST、SCA、IaC、コンテナ、秘密情報の別々のツールを置き換え、費用とツールの散らばりを減らす。
- 到達可能性の文脈で長い指摘一覧が使えるものになり、ノイズ削減は重大度ラベルだけより効く。
- 指摘がプルリクエストと既存のチケット管理に出るので、開発者に新しい習慣が要らない。
- AI Autofix が単体テスト付きのパッチを出すため、よくある不具合ではレビューが速くなる。
- 無料枠があり Harness 上で動くので、試験導入に調達手続きが不要だ。
デメリット
- 料金が非公開だ。サイトから予算を出せず、金額は商談でしか分からない。
- 97%という精度はベンダー申告の値で、独立系の評価はほとんどない。実コードで試すべきだ。
- 提案された修正には文脈を知るレビュアーが要る。コンパイルが通っても、モデルが見えない挙動を変えることがある。
- ポリシーやグラフ問い合わせの作り込みは技術寄りで、小さなチームでは全ルールを使わないまま終わる。
よくある質問
アプリケーションのコードと依存関係をスキャンしてセキュリティ上の弱点を探し、攻撃者が実際に到達できるかで指摘を並べ替える。修正案の提示も行い、CI パイプラインではリリースゲートとして動く。
関連コンテンツ
Qwiet AIに関連するツール、スキル、記事を探す。
Qwiet AIの代替ツール

Base Code
Base44 (Wix) · コーディング · 生産性向上Base CodeはBase44の共有クラウド開発環境だ。既存のGitHubリポジトリに対する変更をチャットで伝え、プレビューで確認し、プルリクエストとして返せる。

Google EmbeddingGemma 2
Google DeepMind · ライティング · 画像 · コーディングGoogle EmbeddingGemma 2 は 7 億 4000 万パラメータのオープンなモデルで、テキスト、コード、画像、音声、動画フレームを同じ 768 次元空間のベクトルに変え、スマートフォンやノート PC 上で動く。

GitGlow
GitGlow · コーディング · 生産性向上GitGlow は自分のコードと AI エージェントの変更を一つのレビューにまとめるデスクトップ Git クライアントだ。出荷前に、マシンから何が出ていくのかを確かめられる。