
VibeDefend by CybeDefend
CybeDefend · コーディング · 生産性向上
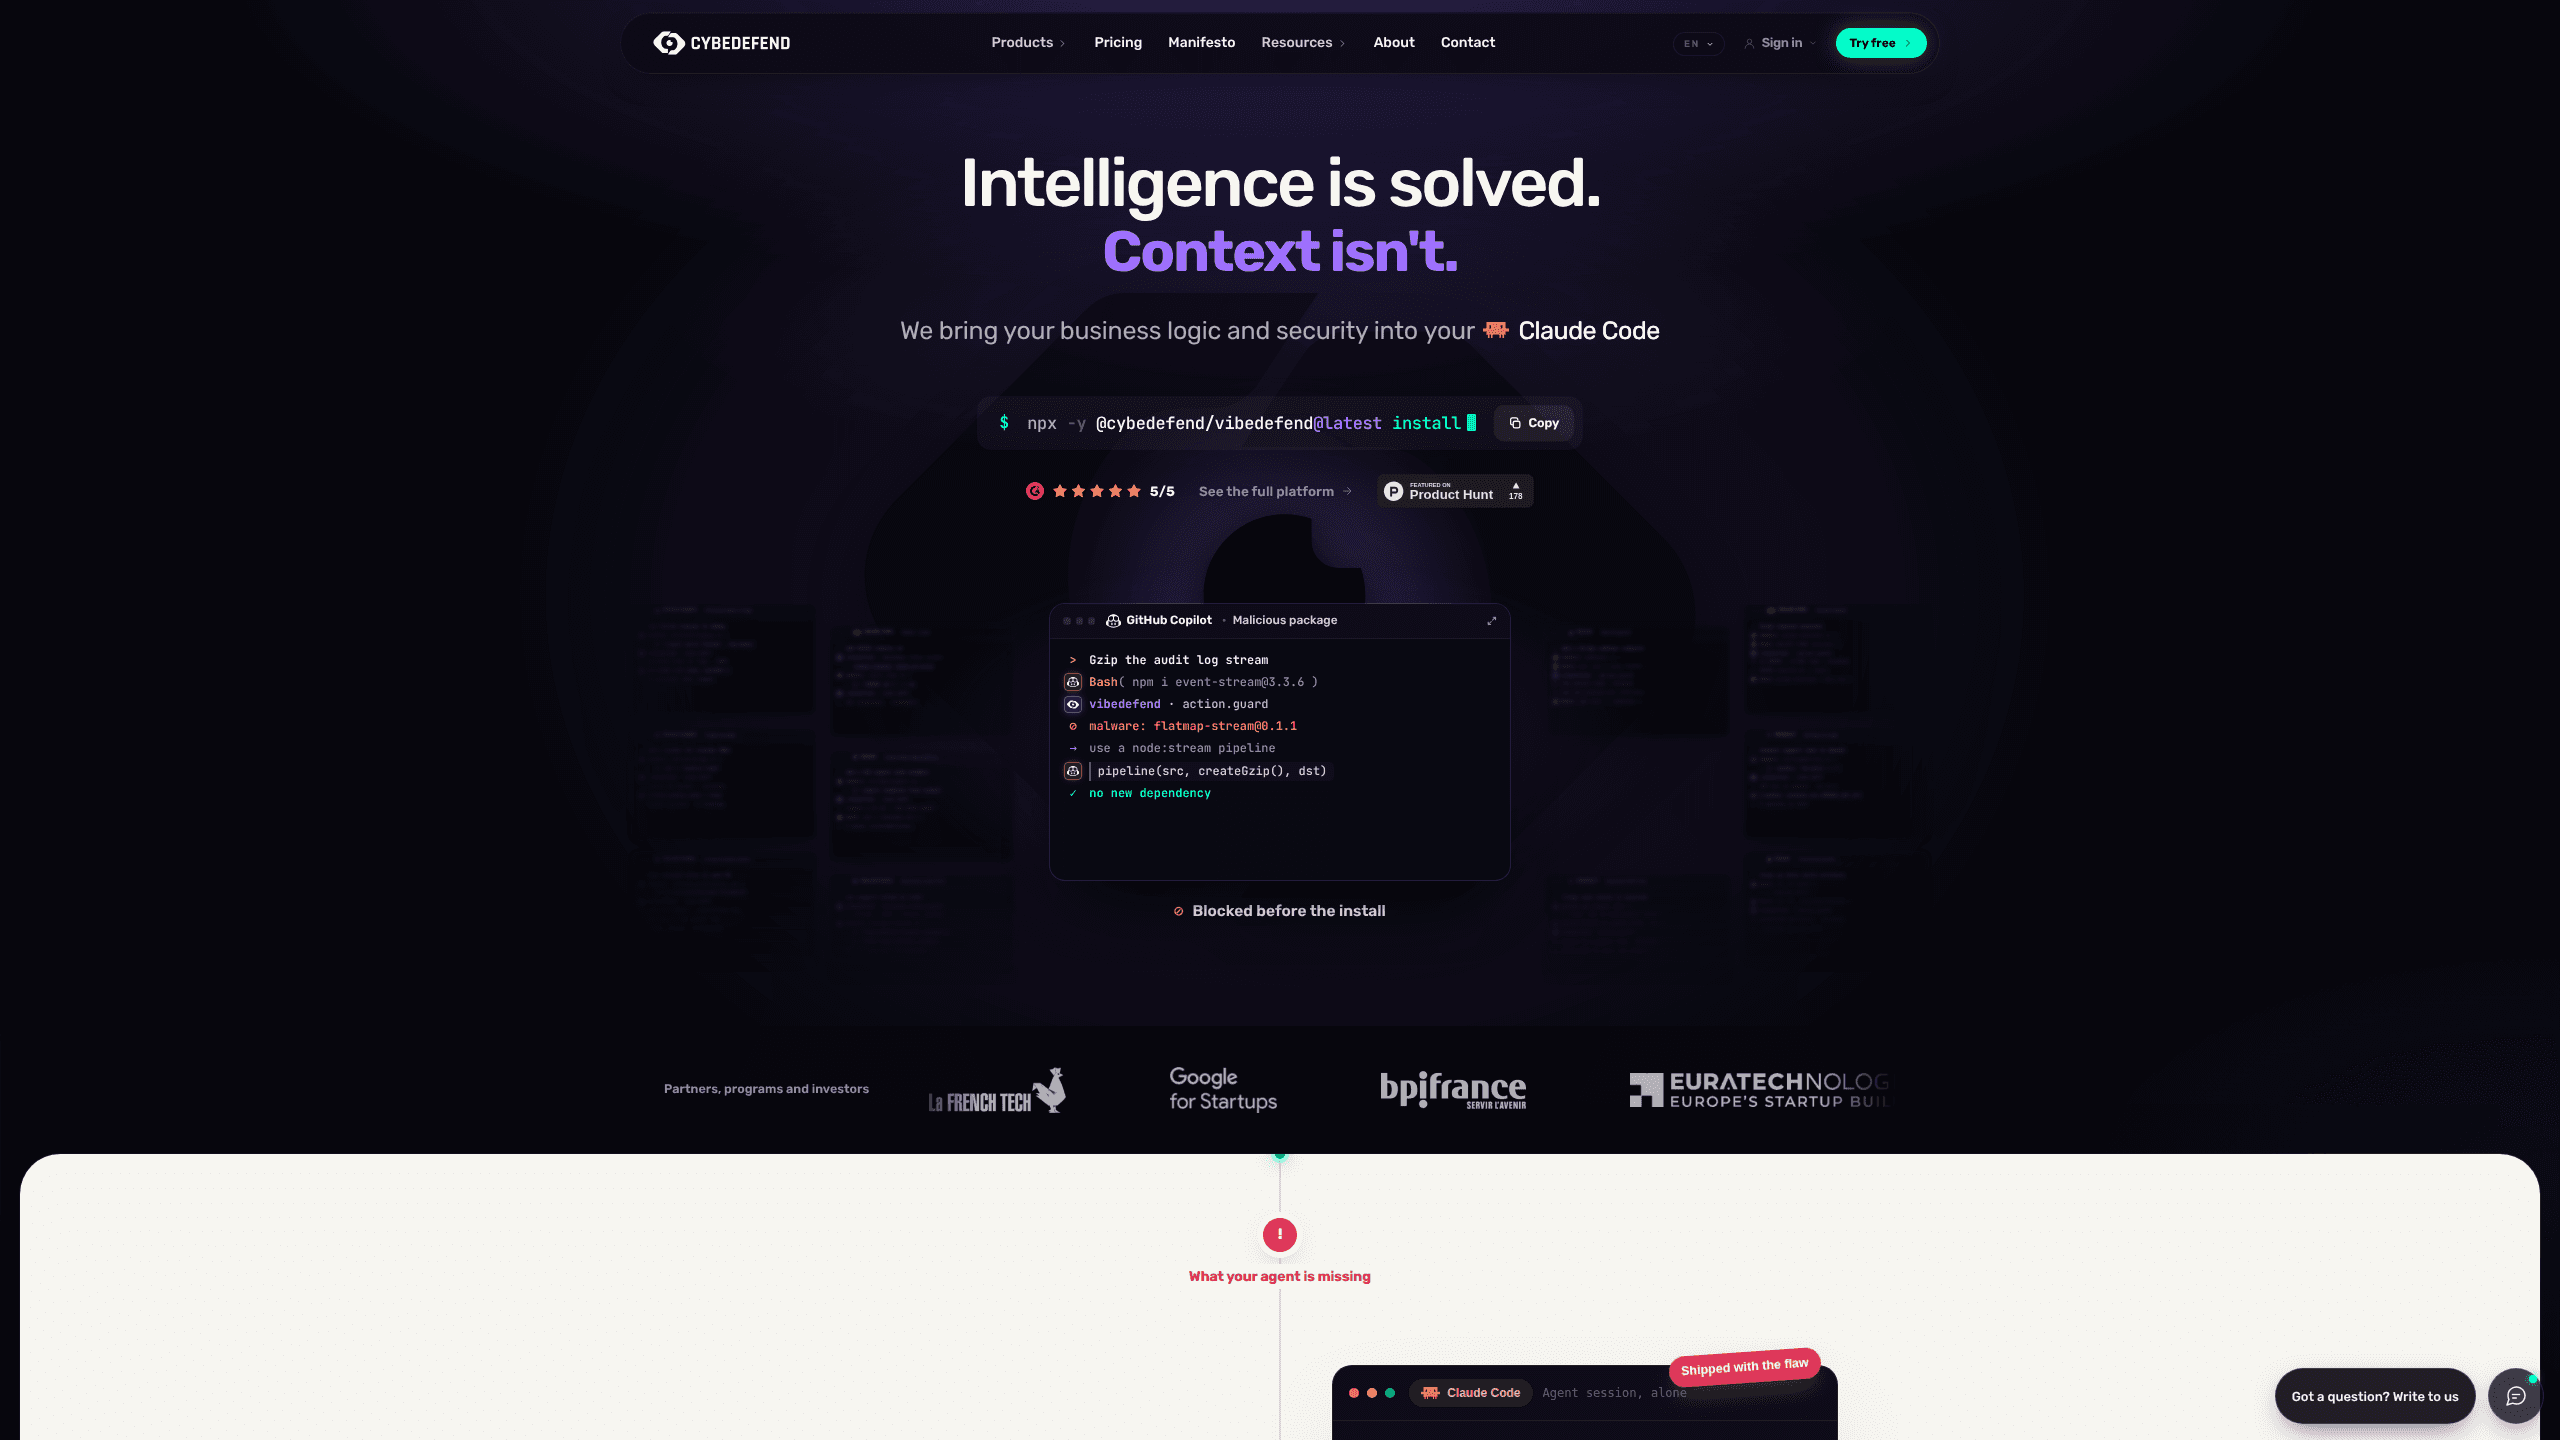
VibeDefendは1コマンドでビジネスルールとセキュリティルールをClaude Code、Cursor、Windsurf、Copilot、Codexに届け、危険な操作を止め、コミット前に毎回の差分を検査する。
VibeDefend by CybeDefend について
About
VibeDefendとは
VibeDefendは、2025年にリールで設立されたセキュリティ企業CybeDefendのエージェント層だ。開発者のマシンにコマンドラインツールとして導入すると、次のセッションからエージェントがチームで決めたルールに従って書くようになる。エージェント自体は変わらない。変わるのは、エージェントに渡る文脈のほうである。
狙いははっきりしている。チームがAGENTS.mdを用意し、エージェントがそれを読み、2行後にはあっさり破る。CybeDefendは2026年8月24日、同じエージェントに同じ30件のチケットを3通りで処理させる比較試験を行った。ツールなしでは1件あたり2.28件のルール違反、手作業で管理したルールファイルで2.27件、VibeDefendで0.28件という結果だ。同社はWallarmのAPI ThreatStats 2026から、API脆弱性の43%が既知のCVEではなくビジネスロジックを突くものだという数字も引いている。
導入前に押さえておきたい制約は3つ。コマンドを拒否するガードが効くのはClaude Code、Cursor、Codexだけで、WindsurfとCopilotはルールと差分検査のみになる。ビジネスロジック分析のBLSAはデザインパートナー向けの提供で、一般には開放されていない。無料プランは月ごとの枠があり、それを超えると従量課金になる。
はじめかた
- Node 18.17以上が入っていることを確認し、macOS、Linux、Windowsのターミナルで
npx -y @cybedefend/vibedefend@latest installを実行する。 - 検出されたエージェントの一覧を確認する。インストーラーがMCPの接続、ルールフック、ドクトリン用ファイルを各エージェントに書き込む。
- リージョン(EUまたはUS)を選び、ブラウザで一度だけサインインする。
- Claude Code、Cursor、Windsurf、Copilot、Codexを開いて普段どおりに作業する。ルールは編集と一緒に届き、止められたコマンドは理由とともにエディタに出る。
- Brainを開く。届けたルールと拒否した操作を開発者ごとに対応づけるCybeDefendのコンソールだ。
AIツール情報
VibeDefend by CybeDefendの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- Claude CodeやCursorにコードの大半を書かせている開発者。ルールは頼まなくても現れ、チームの作法をチャットに貼り直す必要がない。
- 5つのエージェントをチームで統一したいエンジニアリングリード。1台につき1回の導入で、すべてのエディタに同じルールが入る。
- 証跡が要るセキュリティチーム。どのルールを届け、どの操作を止め、誰が起こしたかをBrainが記録する。
タスク
- エージェントが書くクエリにテナント分離と権限チェックを効かせる。リポジトリから抽出したビジネスルールが、編集中の行に届く。
- 破壊的なコマンドと秘密情報の読み取りを止める。`WHERE`のない`DROP TABLE`、`cat .env`、強制プッシュは実行前に拒否される。
- レビュー前にインジェクションと依存関係の問題を片づける。エージェントが止まった時点で差分を検査し、自分で持ち込んだ問題を同じセッションで直す。
シーン
- GDPR、SOC 2、EU AI Actの対象になるコードベース。セキュリティルールが編集ごとに付いて回り、監査証跡は開発者単位で残る。
- 4人が4種類のエージェントを使うチーム。一度承認したルールがClaude Code、Cursor、Windsurf、Copilot、Codexで効く。
- 採用や立ち上げ。新しいメンバーは1コマンドを実行すればルールを引き継げる。wikiを読む必要はない。
主な機能
1コマンドで5つのエージェント
インストーラーはClaude Code、Cursor、Windsurf、GitHub Copilot、OpenAI Codexのうち、そのマシンにあるものを検出し、1回の実行ですべて接続する。MCPの接続、ルールフック、ドクトリン用ファイルの書き込みまで自分でやるので、パイプラインを組む必要も、エージェントごとに設定する必要もない。所要時間は数秒で、サインインは1回だけだ。
編集する行にルールを届ける
ビジネスルールはリポジトリから抽出し、セキュリティルールは技術スタック、ライセンス上の義務、OWASP、SOC 2、GDPRといった枠組みから持ってくる。両者はエージェントがファイルを編集する最中に、そのファイル向けに選ばれて届く。長い指示の塊を流し込む形ではない。CybeDefendの発表では、VibeDefendを使った場合にエージェントが精密なルールの89%を適用した。ツールなしで12%、手作業のルールファイルで13%である。
実行前に拒否するガード
スキーマの削除、sudo、強制プッシュ、.envの読み取り、保護ディレクトリへの書き込みは、コマンドが動き出す前にガードと照合される。エージェントはルールの説明と別の手段を受け取る。WHERE expires_at < now()を足す、process.envの参照に切り替える、といった具合だ。拒否はすべて監査証跡に残り、ルールは警告と遮断の間で切り替えられる。
修正まで戻す差分スキャン
エージェントが止まると、その変更がコミット前スキャンの対象になる。到達可能なインジェクション、脆弱な依存関係、漏れたトークン、危険なTerraformやKubernetesの設定、侵害されたCIアクションを調べる。指摘はCWE、ファイル、行番号を伴う1つの修正可能な項目としてエージェントのセッションに戻る。エージェントはコミット前に差分を直すので、レビューに回るのは報告書ではなくきれいなコードだ。
証明つきのビジネスロジック分析
BLSAはフランス国立科学研究センターとCRIStAL研究所と共同で開発した仕組みで、変更がビジネスルールを守っているかを検査する。証明モードはルール、コード上の経路、検査が置かれた行を示す。判定は点数ではなく根拠として返ってくる。実行はコミット後で、現在はデザインパートナー向けの提供だ。
Brain、チームに1枚の地図
届けたルール、拒否した操作、直した指摘は、すべて1枚の地図の上でエージェントと開発者に対応づく。セキュリティはどのリポジトリで遮断が多いかを把握でき、リードはルールが必要な人に届いているかを確認できる。エージェントごとのログを開いて回る必要はない。
メリットとデメリット
メリット
- 導入はnpxの1コマンドで済み、macOS、Linux、Windowsに対応する。前提はNode 18.17だけだ。
- ルールは編集の前に届く。後から助言する形ではなく、2026年8月の試験が測った差はまさにここにある。
- 同じルールが5つのエージェントを覆うので、エディタが混在するチームでもどの設定が正しいかで揉めなくなる。
- 遮断と修正が開発者ごとに残り、セキュリティは報告を書かせることなく記録を得られる。
デメリット
- ガードが効くのはClaude Code、Cursor、Codexのみ。WindsurfやCopilotではルールとスキャンだけなので、危険なコマンドがそのまま走る余地が残る。
- コンソール、BLSA、従量課金はいずれもCybeDefendのアカウント前提で、クラウドへの依存と導入時のリージョン選択が付いてくる。
- 製品はまだ若い。BLSAはデザインパートナー向けで、公開されている根拠は今のところベンダー自身の試験が中心だ。
よくある質問
VibeDefendはCybeDefendによるコマンドラインツールで、ビジネスルールとセキュリティルールをAIコーディングエージェントに渡し、危険なコマンドを拒否し、コミット前に変更を検査する。
関連コンテンツ
VibeDefend by CybeDefendに関連するツール、スキル、記事を探す。
VibeDefend by CybeDefendの代替ツール

Base Code
Base44 (Wix) · コーディング · 生産性向上Base CodeはBase44の共有クラウド開発環境だ。既存のGitHubリポジトリに対する変更をチャットで伝え、プレビューで確認し、プルリクエストとして返せる。

Google EmbeddingGemma 2
Google DeepMind · ライティング · 画像 · コーディングGoogle EmbeddingGemma 2 は 7 億 4000 万パラメータのオープンなモデルで、テキスト、コード、画像、音声、動画フレームを同じ 768 次元空間のベクトルに変え、スマートフォンやノート PC 上で動く。

GitGlow
GitGlow · コーディング · 生産性向上GitGlow は自分のコードと AI エージェントの変更を一つのレビューにまとめるデスクトップ Git クライアントだ。出荷前に、マシンから何が出ていくのかを確かめられる。