

ZeroPath
ZeroPath · コーディング
ZeroPathは、コードや依存関係、インフラを走査して悪用可能な脆弱性を突き止め、修正パッチまで書き出すAIネイティブのアプリケーションセキュリティ基盤だ。
ZeroPath について
What Is ZeroPath
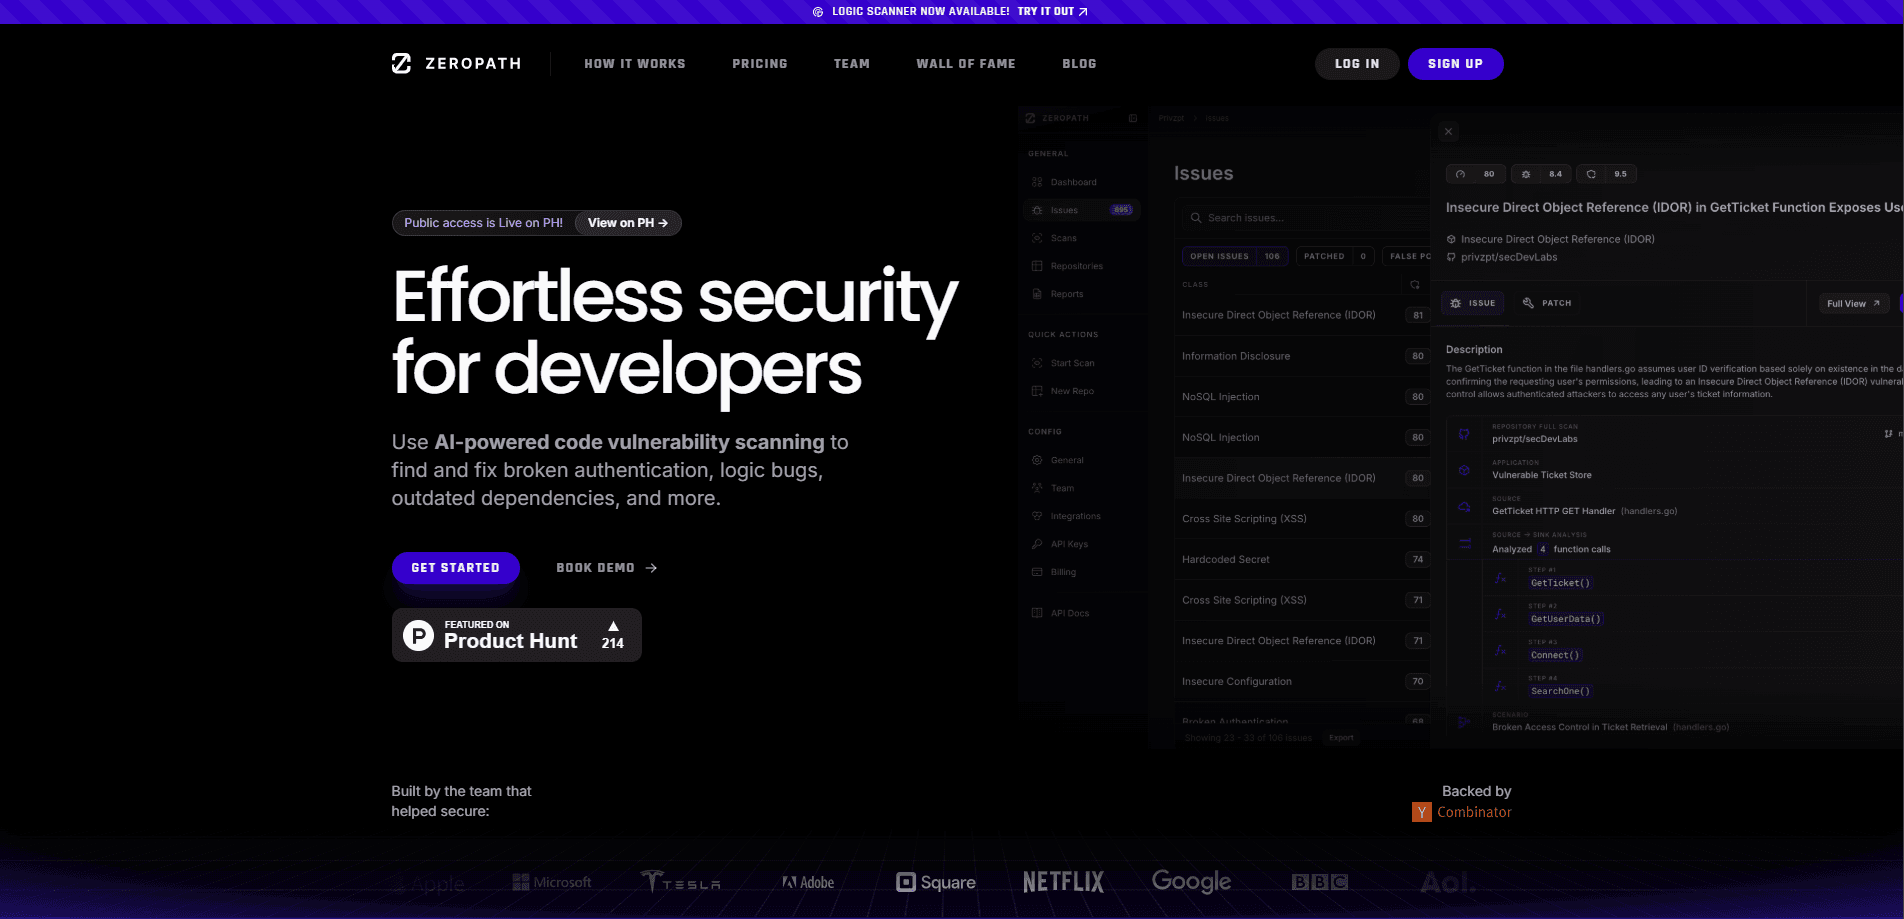
ZeroPathは、パターン照合ではなくAIの推論を土台にしたアプリケーションセキュリティ基盤である。何百件ものアラートをチームに投げつける代わりに、データがアプリ内をどう流れるかを追い、その裏にあるセキュリティモデルを量り、筋の通る指摘だけを残す。悪用可能性をアラートの量より優先するAIアプリケーションセキュリティ基盤だ。2024年にY Combinatorのサマーバッチから生まれ、RSAC 2026のInnovation Sandboxでトップ10に入った。
根本で狙うのはAppSecのノイズだ。従来の静的解析ツールは怪しく見える箇所を片端から印を付けるため、セキュリティチームは修正ではなく仕分けに一日を費やす。AppSecツールとして、ZeroPathはフィルタリングや認証のロジックを含めてリポジトリの文脈を自分で読み、各指摘が本当に到達可能で悪用できるかを評価する。ビジネスロジックの欠陥や認証の破綻、つまりルールベースのスキャナが日常的に見落とす種類が、この作業の中心にある。
チーム向けの有償製品であり、個人開発者向けの気軽な道具ではない。利用はデモの予約から始まり、最小の商用プランでも月額4桁ドルに届く。Enterpriseのセルフホスト版を選ばない限りソースコードは自社環境を離れるので、データの所在地に厳しいルールを持つチームは覚悟が要る。
Getting Started
- ZeroPathのサイトでデモを予約し、GitHub、GitLab、Bitbucket、Azure DevOpsなどのリポジトリを接続する。
- 対象にしたいリポジトリを指定し、コードの索引を作らせる。
- 優先順位づけされた指摘を確認する。どれも、なぜ悪用できるのかを平易な言葉で説明している。
- pull request上の修正パッチを適用するか、Jira、Linear、Slackで同僚に引き継ぐ。
- 継続スキャンとCI/CDチェックを有効にし、新しいプッシュにも同じ審査を回す。
AIツール情報
ZeroPathの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 成長期企業のセキュリティエンジニア:実際の悪用可能性で並んだ指摘を受け取れる。生のアラート一覧とは違う。ただしTeamプランには予算の承認が要る。
- セキュリティ専任がいない開発チーム:平易な説明と自動アサインの提案は、コードは読むが脅威モデルには詳しくない層に向く。
- 多数のリポジトリを抱えるアプリケーションセキュリティ責任者:Teamプランの無制限のリポジトリとスキャンで大規模なコードベースを覆える。組織が全資産の取り込みに踏み切れるなら、の話だ。
タスク
- ビジネスロジックと認証の欠陥を捕まえる:スキャナが機能の本来の挙動を推し量るため、ルールベースの道具が素通りするアクセス制御の穴を捉える。
- 依存関係のリスクを仕分ける:到達可能性の分析により、コードが実際に呼ぶCVEだけが浮かぶ。更新作業は本当の露出に照準を合わせられる。
- 修正を素早く届ける:生成された自動修正はpull request上でレビュー可能なdiffとして届き、発見からマージまでの隔たりが縮む。
シーン
- 毎日コードを出すプロダクトチーム:継続的なPRレビューとCI/CDチェックが、リリースを遅らせずにセキュリティを流れの中に保つ。
- 監査を控えたコンプライアンス重視の組織:ポリシーエンジンのルールと独自のコンプライアンス報告が、散在する指摘を記録された態勢へ変える。
- セキュリティを左に寄せたいスタートアップ:変更のたびに早く走査すれば、修正がまだ安く済むうちに問題を捉えられる。
主な機能
ビジネスロジックまで覆うAIネイティブSAST
静的解析エンジンはリポジトリの文脈を読み、信頼境界や認証、データの流れを理解したうえで、パターン照合では見えないロジックの欠陥を追う。指摘には行番号だけでなく攻撃経路の説明が付く。ZeroPathが最も頼る能力であり、従来のスキャナと一線を画す点でもある。
到達可能性を考慮したSCA
ソフトウェア構成分析は依存関係を調べるが、コードが実際に到達する脆弱な関数だけが俎上に上がる。CVEの山は短く焦点が定まる。実害のないライブラリを更新し続ける作業からも解放される。
検証つきのシークレット検出
ZeroPathは40種類を超えるファイル形式を走査して露出した認証情報を探し、それを検証する。印を付いた鍵はプレースホルダーではなく生きている可能性が高い。誤検知が減れば、無視されるチケットも減る。
自動修正の生成
条件を満たす指摘には、コンパイルが通りテストも通るパッチを書き、レビュー用のpull requestとして差し出す。開発者はゼロから書くのではなく、既存のパッチを磨く。狙いはクリーンにマージできる修正であり、関数を書き直せという提案ではない。
継続的なPRレビュー
プッシュのたびにセキュリティレビューが走り、pull requestの行内コメントとして届く。レビューする側はコードを読むその場所で問題を見る。セキュリティはリリース終盤の関門ではなく、通常の流れの一部になる。
ポリシーエンジンとリスク管理
独自ポリシーはバージョン管理でき、テストでき、リポジトリ単位または組織全体に適用できる。指摘はJira、Linear、ServiceNowに同期し、修正作業はチームが元々働く場所にとどまる。
脅威モデリングとAI資産の棚卸し
自動の脅威モデリングは、エージェント、PR、リポジトリの3段階で、アプリが本来想定した設計と照らして変更を評価する。別の棚卸しはコード内のAIモデル、エージェント、MCPサーバーを洗い出し、CycloneDX形式のAI部品表を出力できる。
メリットとデメリット
メリット
- 実際の悪用可能性で優先順位を付けるため、従来のSASTより仕分けるノイズが大幅に少ない
- ルールベースのスキャナがたいてい見逃すビジネスロジックと認証の欠陥を検出する
- コンパイルが通りテストも通るレビュー可能なパッチを生成し、修正サイクルを短くする
- GitHub、GitLab、Bitbucket、Azure DevOps、Gerrit、旧来のバージョン管理まで連携が広い
- EnterpriseのセルフホストとBYOKの選択肢により、コードとモデル鍵を顧客側で管理できる
デメリット
- 無料プランも公開のセルフ登録もなく、評価は必ず営業との会話から始まる
- Teamプランは月1,000ドルに開発者1人あたり60ドルが加算され、個人開発者や極小のチームには届かない
- 地元設置の層を払わない限り、クラウドスキャンはソースコードをZeroPathのサーバーへ送る
- クレジット制の従量課金はまだ提供予定とされ、散発的なスキャンの費用は読みにくい
よくある質問
コードベース全体で脆弱性検出を行い、どれが本当に悪用可能かを見極め、修正するパッチを書く。静的解析、依存関係の確認、シークレット検出、インフラの走査を1つの基盤にまとめている。
関連コンテンツ
ZeroPathに関連するツール、スキル、記事を探す。
ZeroPathの代替ツール

Base Code
Base44 (Wix) · コーディング · 生産性向上Base CodeはBase44の共有クラウド開発環境だ。既存のGitHubリポジトリに対する変更をチャットで伝え、プレビューで確認し、プルリクエストとして返せる。

Google EmbeddingGemma 2
Google DeepMind · ライティング · 画像 · コーディングGoogle EmbeddingGemma 2 は 7 億 4000 万パラメータのオープンなモデルで、テキスト、コード、画像、音声、動画フレームを同じ 768 次元空間のベクトルに変え、スマートフォンやノート PC 上で動く。

GitGlow
GitGlow · コーディング · 生産性向上GitGlow は自分のコードと AI エージェントの変更を一つのレビューにまとめるデスクトップ Git クライアントだ。出荷前に、マシンから何が出ていくのかを確かめられる。