
BeeSecure
BeeSecure · 코딩
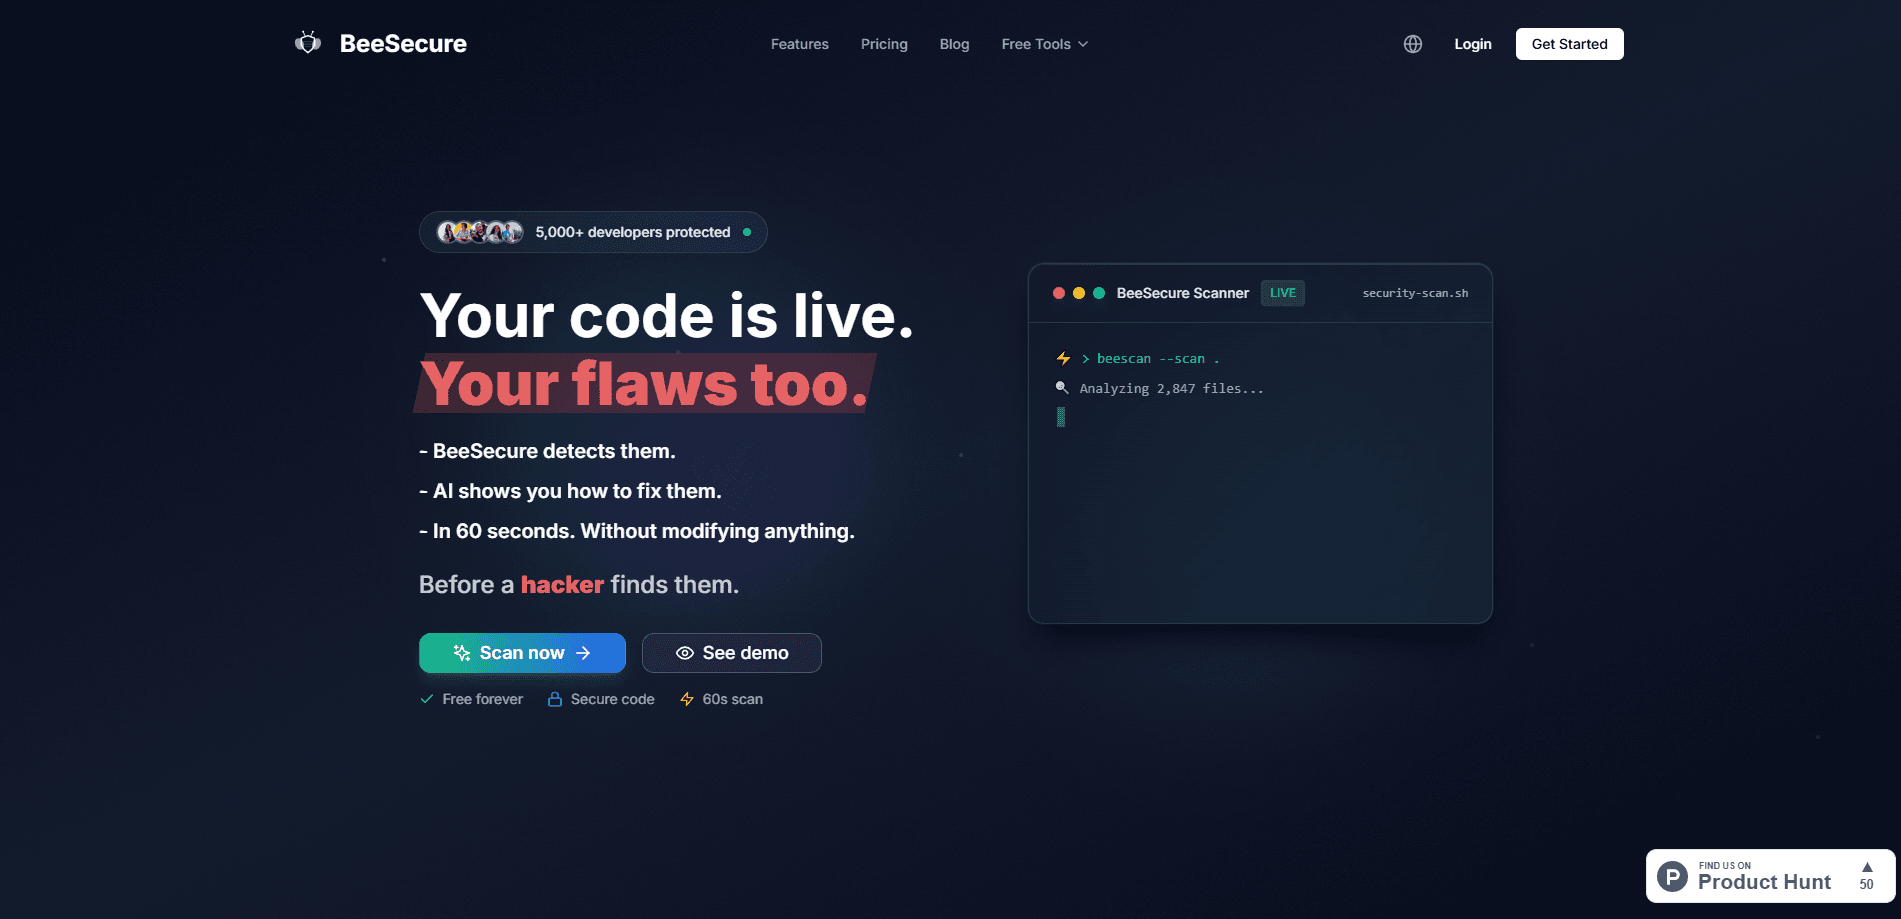
BeeSecure는 AI로 코딩하는 사람을 위한 AI 코드 보안 스캐너다. GitHub에 연결해 약 60초 만에 저장소를 살피고 수정안을 제시한다.
BeeSecure 소개
What Is BeeSecure
BeeSecure는 AI를 활용해 소스 코드의 취약점을 찾아내는 코드 보안 분석 플랫폼이다. GitHub 저장소를 연결하면 SQL 인젝션, 크로스 사이트 스크립팅, 노출된 시크릿 같은 알려진 결함을 훑는다. 목표는 단순하다. AI로 급하게 만든 프로젝트가 흔히 열어 둔 구멍을, 다른 누군가가 찾기 전에 막는 것이다.
겨냥하는 대상은 분명하다. 홈페이지는 Bolt, Cursor, Lovable 같은 도구로 앱을 출시하는 '바이브 코더', 1인 창업자, 인디 해커에게 말을 건넨다. 이들은 속도가 빠르고 보안 팀을 대기시켜 두는 경우가 거의 없다. 그래서 BeeSecure는 본격적인 모의 해킹 대신 매 푸시마다 도는 자동 점검을 내놓는다. 실제로는 그 위에 쌓아 올릴 수 있는 빠른 토대를 준다.
정직한 한계는 제품 자체에 있다. BeeSecure는 스캐너이지 사람이 아니며, 팀도 사이트에서 그렇게 밝힌다. 흔한 취약점 유형은 탄탄하게 다루지만, 비즈니스 로직에 맞춰 파고드는 공격자는 여전히 빠져나갈 수 있다. 보고서는 강력한 1차 필터로 받아들이고, 앱 안전성에 대한 최종 판단으로 삼지는 말자.
Getting Started
- GitHub나 Google로 무료 계정을 만들고 BeeSecure GitHub App을 연결한다.
- 스캔할 저장소와 브랜치를 고른다.
- 분석을 시작하고 약 60초를 기다려 보고서를 받는다.
- 각 발견 항목을 열어 기술 설명과 제안된 수정을 읽는다.
- 자동 분석을 켜면 선택한 브랜치가 푸시마다 다시 검사된다.
제품 정보
BeeSecure의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 바이브 코더와 AI 지원 개발자
- 1인 창업자와 인디 해커
- 작은 제품 팀
작업
- GitHub 저장소 스캔
- 노출된 API 키와 시크릿 찾기
- 의존성의 알려진 CVE 확인
- 공개 사이트 감사
- CI/CD에 보안 연결
활용 상황
- AI 어시스턴트로 만든 MVP 출시
- 풀 리퀘스트 검토
- 코드를 갖고 있지 않은 운영 사이트 점검
주요 기능
약 60초의 AI 코드 분석
BeeSecure는 코드 취약점 스캐너로 동작한다. 소스를 읽어 SQL 인젝션과 크로스 사이트 스크립팅 같은 결함을 표시하고, 각각에 수정안을 붙인다. 스캔 자체는 짧고, 연결된 저장소에서 별도 설정 없이 시작할 수 있다. 출시 전 빠른 확인에는 이 속도가 핵심이다.
GitHub 저장소 스캔
BeeSecure GitHub App을 연결하고 분석할 저장소와 브랜치를 고른다. 그래서 GitHub 보안 스캔은 지정한 저장소에서 돈다. 스캔되는 것은 허용한 저장소뿐이며, 공개와 비공개 프로젝트 모두 지원한다. 자동 분석은 선택한 브랜치를 푸시마다 다시 실행할 수 있어, 보안을 번거로운 일이 아니라 배경 습관으로 바꾼다.
시크릿과 API 키 탐지
스캐너는 코드 안에 있거나 프런트엔드에 묶여 있는 하드코딩된 시크릿, API 키, 그 밖의 민감한 문자열을 뒤진다. React, Vue, Next.js 같은 프레임워크의 프런트엔드 환경 변수는 브라우저로 전달된다. 그래서 그곳의 민감한 정보는 이미 공개된 것이나 다름없다. 유출 전에 잡아내는 것이 이 기능의 전부다.
의존성 취약점 스캔
BeeSecure는 패키지를 알려진 CVE 목록과 대조한다. 그래서 취약한 라이브러리가 나중에 겪을 골치 아픈 일이 아니라 발견 항목으로 드러난다. 오래된 의존성은 가장 많이 악용되는 공격 경로 중 하나인데, 대부분의 팀은 쳐다보지도 않는다. 이 기능은 별도 도구를 돌리지 않고도 그 틈을 메운다.
무료 웹 취약점 스캐너
무료 단독 스캐너는 URL을 받아 운영 중인 사이트의 노출된 엔드포인트, 약한 TLS, 빠진 보안 헤더, 열린 포트를 살핀다. 코드 접근이 필요 없어, 물려받은 사이트나 직접 관리하지 않는 사이트에 유용하다. 약 30초 만에 취약점 보고서를 받는다.
전용 AI를 쓰는 딥 스캔
유료 딥 스캔은 한 번의 범용 점검이 아니라 주요 취약점 범주마다 전용 AI 모델을 돌린다. 팀은 빠른 스캔이 놓칠 수 있는 복잡한 결함까지 파고드는 다중 패스 방식이라고 설명한다. 속도보다 꼼꼼한 검토가 중요한 핵심 앱을 겨냥한다.
알림, 팀, CI/CD 연동
유료 플랜은 Slack과 Discord 경보, 추가 좌석, GitHub Actions와 GitLab CI 연결을 더해 커밋마다 스캔이 돈다. 어떤 이벤트가 알림을 부를지 정하고, 발견 항목을 알맞은 채널로 보낸다. 보안을 스스로 돌리고 싶은 팀은 여기서 대부분을 파이프라인에 맡길 수 있다.
장단점
장점
- 몇 분 만에 GitHub에 연결하고 약 60초 만에 첫 취약점 보고서를 돌려준다.
- 무료 플랜에 실제 스캔과 저장소가 필요 없는 공개 웹 스캐너가 포함된다.
- 자동 분석이 푸시마다 다시 돌아, 수작업 없이 퇴행을 잡는다.
- 보고서가 명확해 각 발견 항목에 기술 설명과 수정안이 붙는다.
단점
- 스캐너이지 사람의 모의 해킹이 아니라, 새로운 유형이나 비즈니스 로직 결함은 여전히 빠져나갈 수 있다.
- 자동 브랜치 분석과 Slack, Discord 경보는 유료 플랜에 있어 무료 플랜의 범위를 좁힌다.
- 보고서는 정보 제공용이며, 출시하는 것의 책임은 여전히 사용자에게 있다고 팀이 분명히 밝힌다.
자주 묻는 질문
SQL 인젝션과 XSS 같은 취약점을 소스 코드에서 찾고, 의존성을 알려진 CVE와 대조하며, 하드코딩된 시크릿과 API 키를 뒤진다. 별도의 무료 도구는 URL을 통해 공개 사이트를 살피며 헤더, TLS, 열린 포트를 확인한다.
관련 콘텐츠
BeeSecure와 관련된 도구, 스킬, 아티클을 살펴보세요.
BeeSecure 대안

Base Code
Base44 (Wix) · 코딩 · 생산성Base Code는 Base44가 만든 공유 클라우드 개발 환경이다. 팀은 기존 GitHub 저장소에 대한 변경을 채팅으로 설명하고, 미리보기로 확인한 뒤 풀 리퀘스트로 돌려보낸다.

Google EmbeddingGemma 2
Google DeepMind · 글쓰기 · 이미지 · 코딩Google EmbeddingGemma 2는 7억 4000만 파라미터의 오픈 모델로, 텍스트와 코드, 이미지, 오디오, 영상 프레임을 하나의 768차원 공간에 벡터로 바꿔 스마트폰과 노트북에서 실행한다.

GitGlow
GitGlow · 코딩 · 생산성GitGlow는 내 코드와 AI 에이전트의 변경을 한 리뷰에 모으는 데스크톱 Git 클라이언트다. 배포 전에 내 기계에서 무엇이 나가는지 확인할 수 있다.