
Bevel
Bevel · 코딩
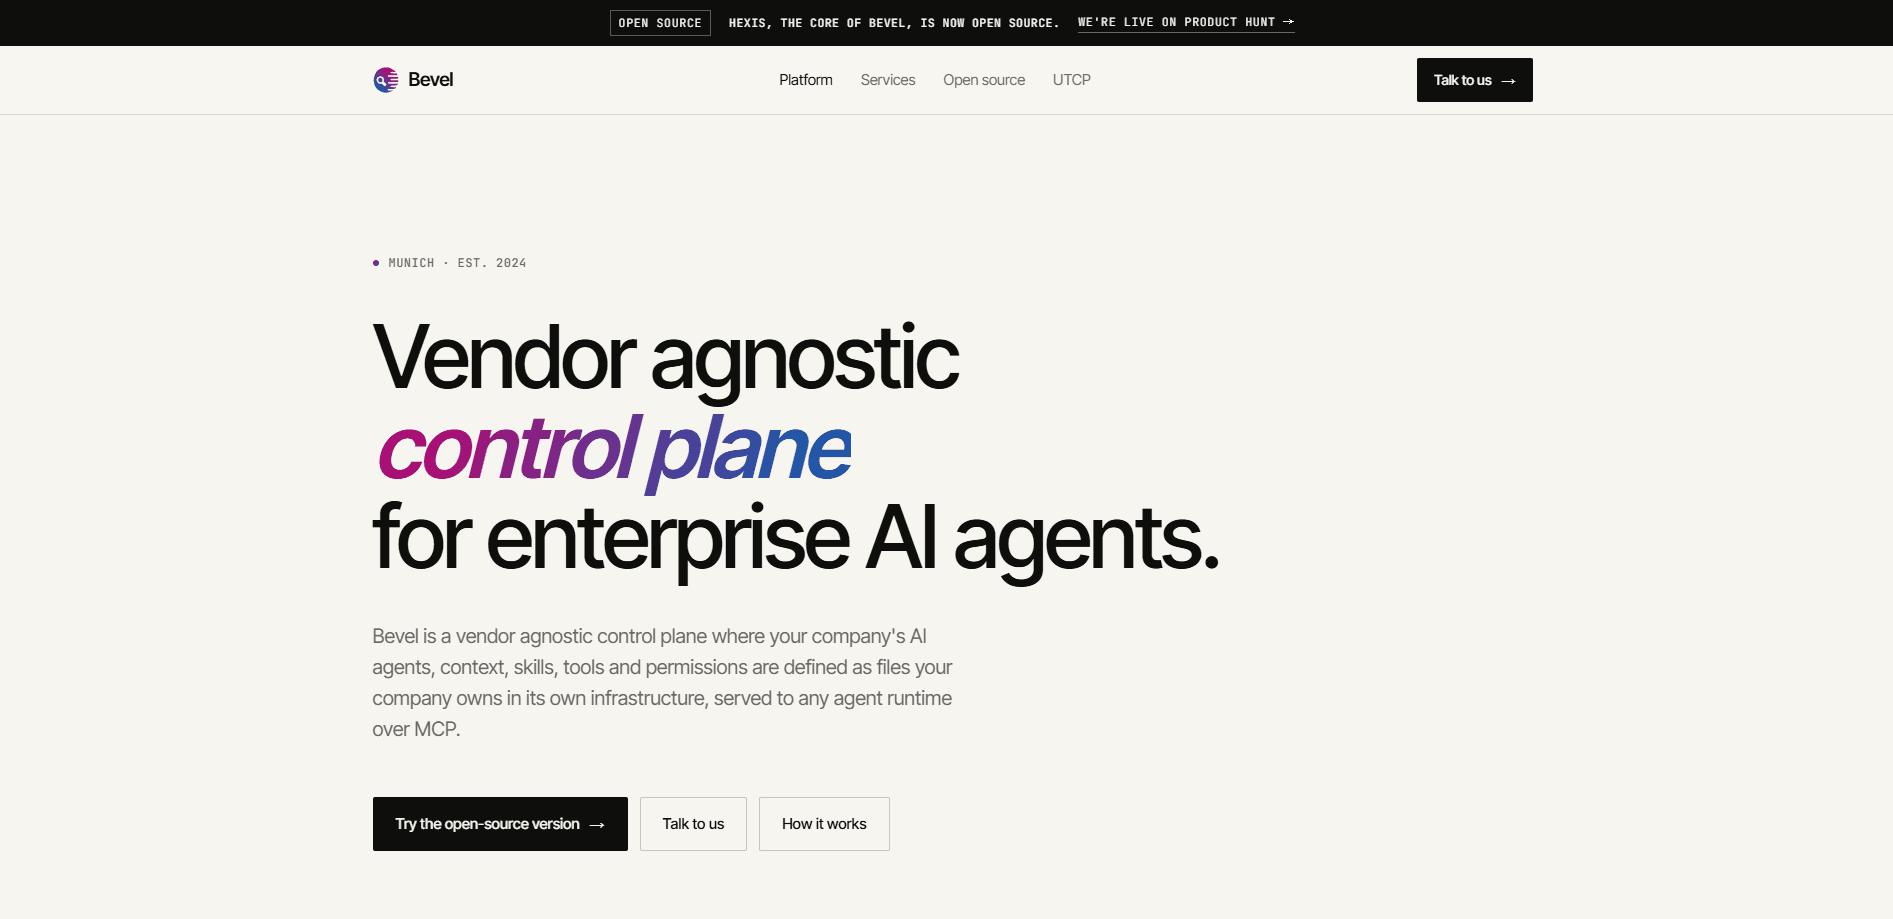
Bevel은 기업용 AI 에이전트를 위한 벤더 비종속 제어 플레인으로, 2024년에 설립된 뮌헨 팀이 만들었다. 기업이 자사의 에이전트, 컨텍스트, 스킬, 도구, 권한, 아이덴티티를 자체 저장소 안의 순수 파일로 정의하고, 그 파일을 MCP 또는 UTCP를 통해 어떤 에이전트 런타임에도 제공할 수 있다. 제안은 단순하다. 에이전트가 남의 제품 안에 산다면 그것은 진짜 내 것이 아니다. Bevel은 진실의 원천을 자사 인프라에 두려 한다.
Bevel 소개
Bevel이란 무엇인가
Bevel은 기업의 지식과 직원들이 쓰는 AI 런타임 사이에 놓이는 인프라 계층이다. 지시를 벤더의 설정에 흩뿌리고, 도구 연결을 벤더별 커넥터 패널에 두고, 지식을 벤더별 그라운딩 저장소에 두는 대신, Bevel은 그 모든 것을 직접 관리하는 Git 저장소 안의 Markdown과 YAML 파일로 유지한다.
이 제품은 네 가지를 에이전트의 완전한 명세로 다룬다. 무엇을 아는가, 어떻게 작동하는가, 무엇을 해도 되는가, 누구로서 행동하는가. 컨텍스트, 스킬, 도구, 권한, 아이덴티티는 각각 다른 코드처럼 비교하고 검토하고 버전 관리할 수 있는 산출물이 된다.
주된 한계는 적용 범위다. Bevel은 이미 프로덕션에서 에이전트를 운영하는 기업의 엔지니어링 및 운영 팀을 겨냥하며, 빠른 챗봇을 원하는 개인이나 소규모 팀을 위한 것이 아니다. 공개된 가격도 없고 사이트에 무료 요금제도 없으며, 설정은 Git, YAML, MCP에 익숙하다고 전제한다. 그게 많아 보인다면 아마 실제로 많다. 겨냥한 독자에게는 바로 그 점이 핵심이다.
시작하기
- 지식, 스킬, 도구, 에이전트, 접근 정책을 위한 폴더를 각각 나눠, 에이전트 파일을 담을 Git 저장소를 만든다.
- 컨텍스트는 지식 노드로, 절차는 Markdown 스킬로 작성해 diff에서 읽고 검토할 수 있게 한다.
- 도구 매니페스트를 선언하고 비밀 정보는 Bevel이 보관소에 두게 한 뒤, 어떤 에이전트가 어떤 파일을 읽고 어떤 엔드포인트를 호출할 수 있는지 정하는 접근 규칙을 쓴다.
- 각 에이전트를 고유한 자격 증명과 범위를 가진 이름 있는 주체로 정의해, 모든 행동이 그 에이전트에 귀속되게 한다.
- 원하는 런타임을 연결하고 MCP 또는 UTCP를 통해 허용된 범위만 읽게 한다.
제품 정보
Bevel의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 플랫폼 엔지니어와 DevOps 엔지니어. 에이전트 인프라를 맡고 있으며 모든 변경에 버전 관리, 검토, 롤백을 원한다. Git과 YAML에 익숙해야 한다.
- 기업 IT 및 보안 책임자. AI 에이전트 권한과 파일 단위 접근 규칙이 공유 서비스 계정을 대체하므로 구체적으로 통제할 대상이 생긴다.
- 여러 벤더에 걸쳐 에이전트를 운영하는 팀. 단일한 거버넌스 표면을 원하며, 런타임을 바꿔도 이미 구축한 에이전트 컨텍스트 관리를 잃지 않는다.
작업
- 에이전트 컨텍스트를 중앙화한다. 지식 노드가 출처를 지니므로 어떤 사실이 어디서 왔고 언제 마지막으로 검증됐는지 알 수 있다.
- 도구 접근을 통제한다. 접근 규칙이 어떤 에이전트가 어떤 파일을 읽고 어떤 엔드포인트를 호출할 수 있는지 정하며, 변경은 검토를 거친다.
- 스킬을 표준화한다. 절차가 순수 Markdown으로 존재하므로 프로세스를 맡은 사람이 벤더 콘솔을 건드리지 않고 읽고 편집할 수 있다.
활용 상황
- 벤더의 폐쇄 플랫폼에서 에이전트를 옮긴다. 컨텍스트와 스킬이 파일이지 플랫폼 종속이 아니므로 그대로 따라온다.
- 에이전트가 한 일을 감사한다. 이름 있는 아이덴티티와 범위 덕분에 모든 행동을 특정 에이전트까지 추적할 수 있다.
- 새 런타임을 도입한다. 같은 거버넌스 표면이 직원들이 이미 쓰는 도구와 무인으로 실행되는 모든 것에 모두 대응한다.
주요 기능
git 기반 진실의 원천
이 git 기반 에이전트 플랫폼은 지식, 스킬, 도구, 에이전트, 접근 정책을 저장소에 담아 둔다. 브랜치, 변경 요청, diff가 자체 검토 체계가 아니라 Git에서 오므로 기존 워크플로와 도구가 그대로 이어진다. 모든 편집은 버전 관리되고 되돌릴 수 있다.
벤더 비종속 제어 플레인
Bevel은 하나의 런타임에 묶어 두지 않는다. 같은 정의를 Claude Code, Cursor, ChatGPT, opencode, 백그라운드 에이전트, 자체 호스팅 플랫폼 내 에이전트에 제공한다. 도구를 바꿔도 아무것도 깨지지 않는다. 구축한 컨텍스트와 스킬을 다시 만들 필요가 없다.
출처를 지닌 컨텍스트
지식은 유형이 있는 노드로 저장되고, 모든 사실이 어디서 왔는지, 누가 마지막으로 손댔는지, 언제 검증됐는지를 추적한다. 노드는 그래프로 컴파일되어 순회하고 일괄 갱신하고 대시보드를 만들 수 있다. 왜 중요할까. 팀은 에이전트가 왜 어떤 것을 믿었는지 답해야 한다. 주장과 감사 추적의 차이가 여기에 있다.
절차로 쓰인 스킬
스킬은 설정 파일에 파묻힌 프롬프트 조각이 아니다. 프로세스를 맡은 사람이 읽을 수 있고 diff에서 검토할 수 있는, 순수 Markdown으로 쓰인 절차다. 그래서 런타임을 넘나들며 이식된다. 담당자가 바뀔 때 인수인계도 쉬워진다.
도구, 권한, 비밀 정보
도구 매니페스트는 에이전트가 호출할 수 있는 것을 선언하고, 비밀 정보는 커넥터 패널에 붙여 넣는 대신 보관소에 둔다. 접근 규칙은 어떤 에이전트가 어떤 파일을 읽고 어떤 엔드포인트를 호출할 수 있는지 명시한다. AI 에이전트 거버넌스의 대부분이 여기에 있다. 변경은 다른 모든 것과 마찬가지로 검토를 거치므로, 잘못 설정된 권한 하나가 눈에 띄지 않고 새어 나가지 않는다.
에이전트별 아이덴티티
각 에이전트는 고유한 자격 증명과 범위를 가진 이름 있는 주체이며, 공유 서비스 계정이 아니다. 공유 로그인도 아니다. 모든 행동이 특정 에이전트에 귀속되며, 잘못된 출력을 그 근원까지 추적해야 할 때 이 점이 중요하다.
장단점
장점
- 에이전트 정의를 자체 저장소에 두므로, 그것을 보존하기 위해 벤더 제품에 의존하지 않아도 된다.
- 컨텍스트, 스킬, 도구, 권한, 아이덴티티를 벤더별로 나뉜 패널이 아니라 한데 묶어 다룬다.
- 산출물이 파일이므로 Git 기반 검토, diff, 롤백이 그대로 따라온다.
- 에이전트별 자격 증명과 파일 단위 접근 규칙 덕분에 보안 팀이 감사할 구체적인 대상이 생긴다.
- MCP와 UTCP로 여러 런타임에 대응하므로 도구를 바꾸는 비용이 낮아진다.
단점
- 공개된 가격도 무료 요금제도 없어서 예산 계획은 먼저 벤더와 상담하는 데서 시작한다.
- 설정은 Git, YAML, MCP에 대한 실제 숙련을 전제하며, 비기술 사용자를 위한 끌어다 놓기 방식 도입 경로가 없다.
- 기업을 겨냥하므로 개인과 소규모 팀은 필요 이상으로 무겁게 느낄 가능성이 크다.
자주 묻는 질문
Bevel은 자체 Git 저장소 안의 파일로 AI 에이전트를 정의하고, 그 정의를 MCP 또는 UTCP를 통해 어떤 에이전트 런타임에도 제공하는 제어 플레인이다. 컨텍스트, 스킬, 도구, 권한, 아이덴티티를 한곳에서 다룬다.
관련 콘텐츠
Bevel와 관련된 도구, 스킬, 아티클을 살펴보세요.
Bevel 대안

Base Code
Base44 (Wix) · 코딩 · 생산성Base Code는 Base44가 만든 공유 클라우드 개발 환경이다. 팀은 기존 GitHub 저장소에 대한 변경을 채팅으로 설명하고, 미리보기로 확인한 뒤 풀 리퀘스트로 돌려보낸다.

Google EmbeddingGemma 2
Google DeepMind · 글쓰기 · 이미지 · 코딩Google EmbeddingGemma 2는 7억 4000만 파라미터의 오픈 모델로, 텍스트와 코드, 이미지, 오디오, 영상 프레임을 하나의 768차원 공간에 벡터로 바꿔 스마트폰과 노트북에서 실행한다.

GitGlow
GitGlow · 코딩 · 생산성GitGlow는 내 코드와 AI 에이전트의 변경을 한 리뷰에 모으는 데스크톱 Git 클라이언트다. 배포 전에 내 기계에서 무엇이 나가는지 확인할 수 있다.