
ClawSec by Prompt Security
Prompt Security (SentinelOne) · 기타
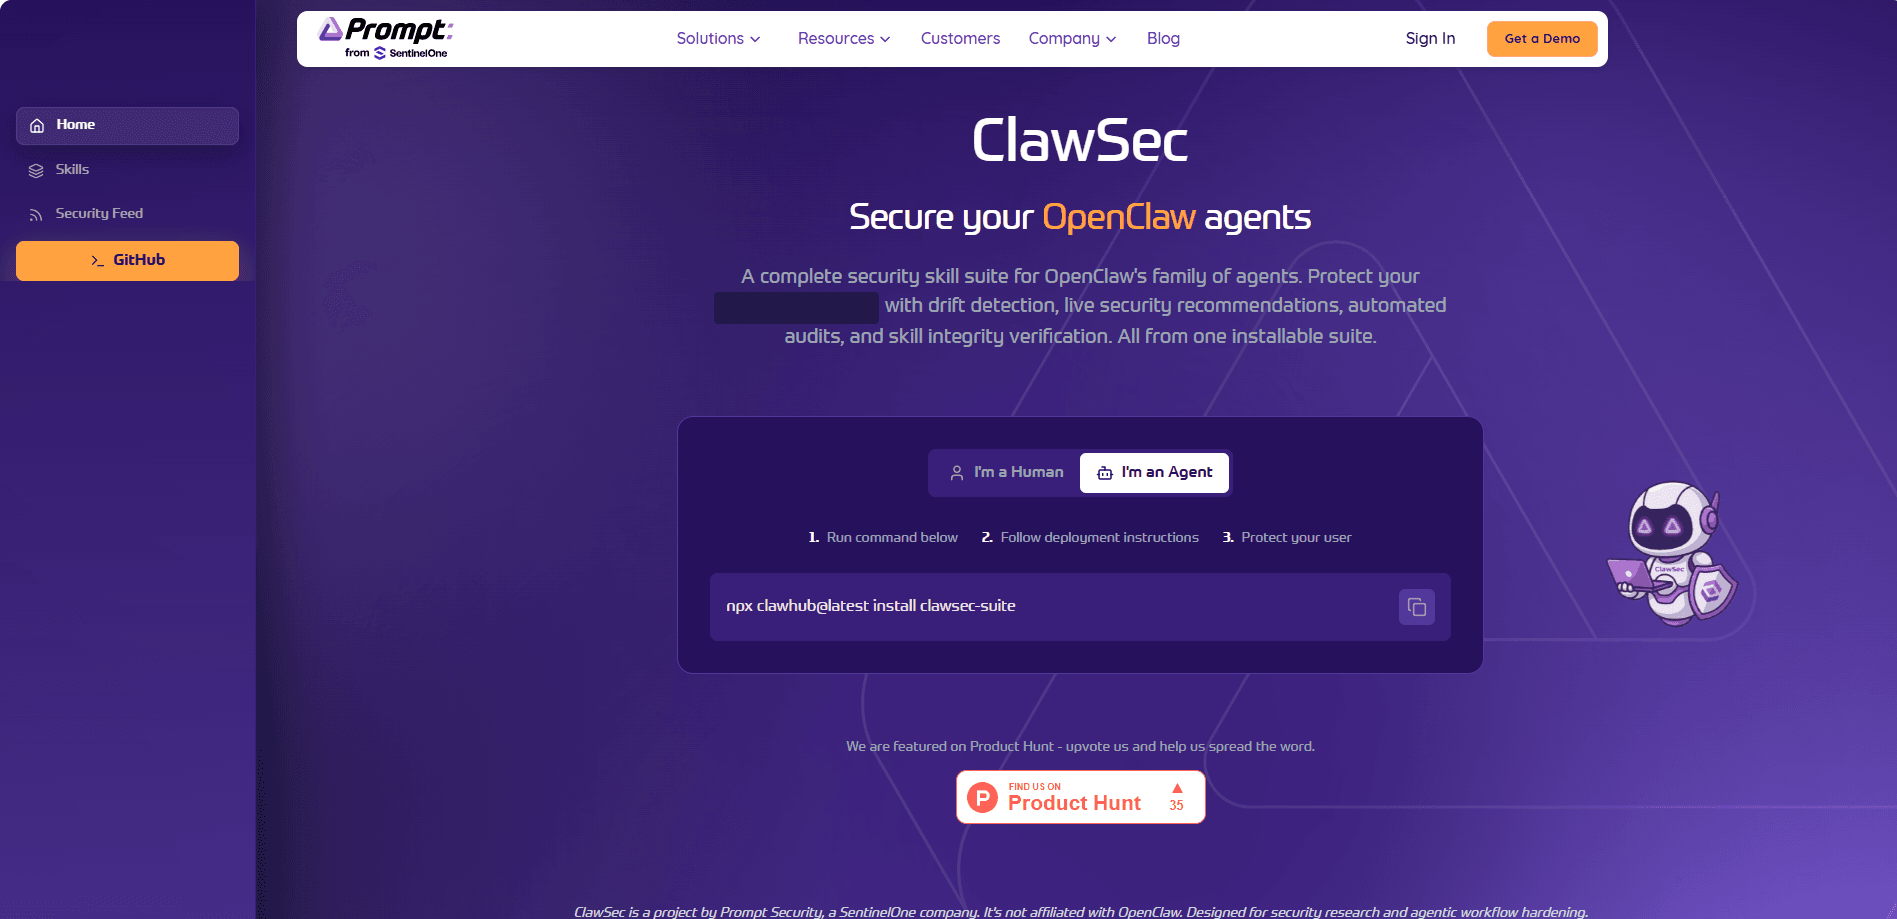
Prompt Security의 ClawSec은 OpenClaw, NanoClaw, Hermes, Picoclaw 에이전트에 보호 계층을 더하는 보안 스킬 스위트다. 프롬프트 인젝션 시도를 감시하고, SOUL.md 같은 중요 파일이 변조되지 않았는지 확인하며, 위험한 스킬 설치를 승인할 때까지 멈춰 세운다. 패키지 전체가 오픈소스라 라이선스 비용이 없다. 무료이고, 조건도 없다.
ClawSec by Prompt Security 소개
Prompt Security의 ClawSec이란
ClawSec은 AI 에이전트에 잠들지 않는 경비원을 붙이는 것과 같다. 설치 가능한 스킬 모음과 서명된 권고 피드로 이루어져 있고, Prompt Security 팀(현재 SentinelOne의 일부)이 관리한다. 겨냥하는 문제는 하나다. 파일을 읽고 명령을 실행하고 도구를 호출할 수 있는 에이전트는 강력하며, 점검이 없는 힘이 바로 데이터 유출과 폭주하는 지시를 낳는다.
이 스위트는 네 가지 일을 맡는다. 스킬 산출물이 주장하는 그대로인지 검증하고, 에이전트의 설정이나 신원 파일이 알려진 정상 기준에서 벗어난 시점을 감지하며, 환경의 약점을 감사하고, 공개된 위험 권고와 일치하는 설치를 관문에서 막는다. 어떤 것도 조용히 실행되지 않는다. 이 모든 것을 묶는 상시 훅은 사용자가 직접 검토하고 활성화하는 별도 단계다.
주된 한계는 범위다. ClawSec은 대응 스킬이 있는 런타임만 보호하며, 현재로선 OpenClaw와 그 가까운 친척이 여기에 해당한다. 또한 오픈소스로 커뮤니티가 검토하는 것이지 관리형 클라우드 서비스가 아니므로, 최신 상태로 유지하는 일은 사용자 몫이다. 업체가 대시보드를 대신 운영해 주길 원한다면, 이건 그런 것이 아니다.
시작하기
- 프로젝트의 GitHub 페이지에서 단일 명령
npx skills add로 스위트를 OpenClaw 에이전트에 추가한다. - 권고 훅 설정 스크립트를 실행하고, 상시 OpenClaw 설정을 건드리기 전에 사전 점검 출력을 꼼꼼히 읽는다.
- OpenClaw 게이트웨이를 재시작하고
/new를 한 번 실행해 ClawSec이 첫 권고 스캔을 하도록 한다. - 카탈로그 탐색 스크립트를 실행해 어떤 선택적 보호 기능을 쓸 수 있는지 확인하고, 필요한 것만 설치한다.
- 표시된 경고를 검토하고 이후에는 위험한 스킬 설치를 승인하거나 차단한다.
제품 정보
ClawSec by Prompt Security의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 파일을 다루거나 shell 명령을 실행하는 에이전트를 돌리는 OpenClaw 운영자. ClawSec이 드리프트 감지와 설치 가드레일을 더한다. 터미널에 대한 기초적인 감각만 있으면 된다.
- 자체 호스팅 AI 에이전트를 감사하는 보안 팀. 서명된 권고와 감사 보고서가 검토할 근거를 준다. 단, 에이전트가 지원 런타임에서 돌아야 한다.
- NanoClaw나 Hermes를 실험하는 취미 사용자. 스위트는 명령 하나로 설치되고 비용도 없어서 손쉬운 첫 보안 계층이 된다.
작업
- SOUL.md나 설정 파일이 변경되었는지 확인한다. ClawSec은 기준선을 유지하고 불일치를 표시한다. 여러 도구가 이 파일에 쓸 수 있는 상황에서 중요한 기능이다.
- 설치 전에 커뮤니티 스킬을 심사한다. 스킬이 알려진 권고와 일치하면 관문형 설치 프로그램이 멈추고 확인을 요구한다.
- 에이전트 환경의 약점을 감사한다. 보고 스킬이 무엇이 노출되었고 무엇이 바뀌었는지 요약한다.
활용 상황
- 새 자체 호스팅 에이전트를 세팅하고 첫날부터 보호를 원한다. 에이전트에 실제 권한을 주기 전에 스위트를 설치한다.
- 여러 에이전트를 돌리며 일관된 무결성 점검이 필요하다. 같은 스킬 세트가 OpenClaw, NanoClaw, Hermes에서 작동한다.
- 예상치 못한 파일 변경 같은 수상한 사건에 대응한다. 드리프트 기준선이 무엇이 움직였는지 정확히 알려준다.
주요 기능
프롬프트 인젝션 방어와 위험한 지시 대응
ClawSec은 프롬프트 인젝션 방어를 중심으로 방어 체계를 세우고, 들어오는 스킬 설치와 변경을 에이전트에서 활성화되기 전에 서명된 권고 피드와 대조한다. 패키지가 공개된 위험과 일치하면 관문형 설치 프로그램이 멈추고 두 번째 명시적 확인을 요구한다. 그 두 번째 관문이 핵심이다. 조용한 설치를 사용자가 실제로 내리는 결정으로 바꾼다.
설정 및 신원 드리프트 감지
스위트는 중요 파일, 설정, 증명, 릴리스 산출물의 기준선을 만들고 변경을 감시한다. soul-guardian 데모는 보호된 에이전트 파일을 편집하고 경보를 따라가는 흐름으로 이를 보여준다. 누군가 또는 무언가가 SOUL.md를 다시 쓰면 알게 된다. 추측은 필요 없다.
서명된 권고 인텔리전스
권고와 체크섬 목록은 ClawSec이 설치된 내용과 대조하기 전에 검증된다. 이 점이 중요하다. 보안 도구의 신뢰도는 읽는 피드의 신뢰도와 같을 뿐이며, 변조된 피드는 피드가 아예 없는 것보다 나쁘다.
자동 감사와 보고
감사 스킬은 에이전트 환경을 스캔해 행동으로 이어지는 보고서를 만든다. 아무도 한 줄씩 읽을 시간이 없는 원시 로그의 벽이 아니다. 운영자는 이것으로 빈틈을 찾고 무엇을 언제 점검했는지 기록한다. 단순하고, 기록이 필요할 때 유용하다.
스킬 무결성 검증
각 스킬 산출물을 점검해 승인한 코드가 실행되는 코드임을 알 수 있게 한다. 나중에 스킬이 업데이트되면 무결성 점검이 선의를 가정하는 대신 차이를 잡아낸다. 그것이 핵심 발상이다. 신뢰하되, 검증하라.
멀티 런타임 스킬 카탈로그
이 AI 에이전트 보안 스위트는 한 번의 설치로 OpenClaw, Hermes 에이전트 보안, NanoClaw, Picoclaw를 아우르며, 선택적 보호를 나열하는 탐색 스크립트를 갖춘다. 먼저 기반을 더하고, 그다음에는 자신의 구성에 필요한 모듈만 추가한다. 작은 설치 흔적, 넓은 범위.
장단점
장점
- AGPL 기반의 완전 무료 오픈소스라 평가할 구독이 없다.
- 프롬프트 인젝션, 설정 드리프트, 설치 승인을 세 개의 별도 도구가 아니라 하나의 스위트로 처리한다.
- OpenClaw, NanoClaw, Hermes 등 Claw 런타임에서 같은 스킬 세트로 작동한다.
- 서명된 권고와 무결성 점검 덕분에 보호 자체를 검증할 수 있다.
단점
- 관리형 서비스가 아니므로 스위트와 권고 피드를 최신으로 유지하는 책임은 사용자에게 있다.
- 런타임 훅은 스크립트와 설정 변경으로 활성화한다. 즉 사전 점검을 읽고 게이트웨이를 재시작해야 한다. 터미널이 익숙하지 않다면 이는 실질적인 장벽이다.
- 보호는 공개 스킬이 있는 런타임까지만 미친다. 지원되지 않는 에이전트는 아무것도 얻지 못한다.
자주 묻는 질문
그렇다. ClawSec은 오픈소스 AGPL 프로젝트로 공개되어 요금도 유료 등급도 없다. 프로젝트의 GitHub 저장소에서 설치한다.
관련 콘텐츠
ClawSec by Prompt Security와 관련된 도구, 스킬, 아티클을 살펴보세요.
ClawSec by Prompt Security 대안

Odyssey 3
Odyssey · 기타Odyssey-3는 Odyssey의 기반 월드 모델이다. 물리 현상을 실시간으로 시뮬레이션하고, 프롬프트를 인터랙티브 환경으로 바꾸며, 로봇과 자동차, 게임에 적응한다.

JarvisCore
Prescott Data · 코딩 · 생산성 · 기타JarvisCore는 AI 에이전트가 대등한 피어로 메시를 이루고 공유 원장에서 작업을 가져가며 제로트러스트 브로커를 통해 외부 서비스를 호출하는 오픈소스 Python 런타임이다.
Clef
Cloudflare · 비즈니스 · 기타Clef는 Workers AI에서 도는 Cloudflare의 오픈소스 의사결정 모델이다. 생성된 문장 대신 정해진 질문에 확률을 돌려주므로, 에이전트가 빠르게 분류하고 라우팅하고 행동한다.