
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · 기타
Extension Auditor Security Analyzer는 Chrome, Edge, Firefox 확장 프로그램을 스캔해 위험도를 점수로 매기고, 권한이나 소유자가 바뀌면 알려주는 브라우저 보안 플랫폼입니다.
Extension Auditor Security Analyzer 소개
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer는 Alpha CISO Pte. Ltd.가 만든 확장 프로그램 보안 스캐너입니다. 이미 설치된 애드온을 살펴보고 각각이 무엇에 접근할 수 있는지 읽어, 이해하기 쉬운 위험 점수로 바꿉니다. 발상은 단순합니다. 확장 프로그램이 실제로 무엇을 하는지 확인하는 사람은 거의 없고, 악성 업데이트 하나면 방문하는 모든 사이트를 조용히 읽힐 수 있습니다.
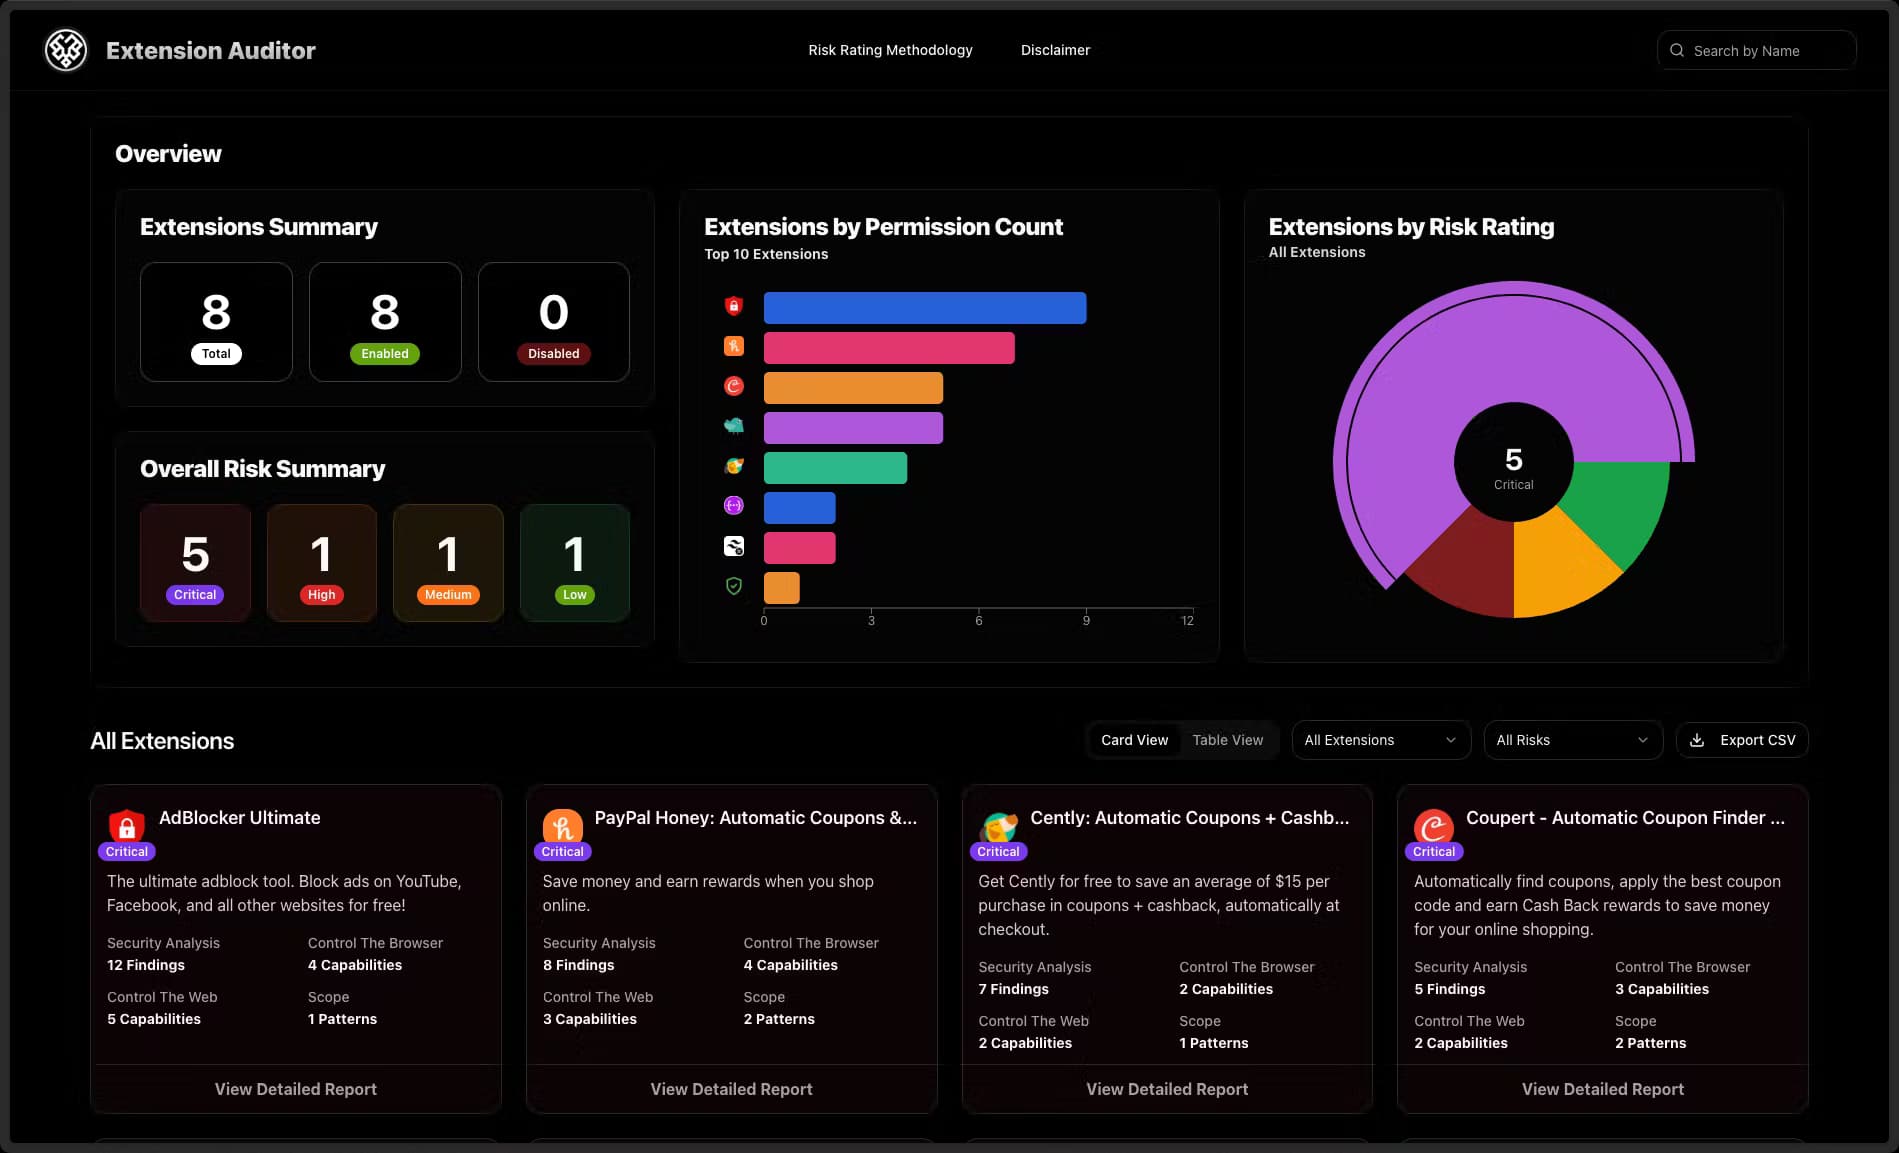
이 도구는 사용자가 조회한 것뿐 아니라 190만 개가 넘는 확장 프로그램 데이터베이스를 추적합니다. 점수 엔진은 공개된 보안 연구에 기반하므로, 권한 요청을 심사자가 판단하듯 평가합니다. 각 점수는 심각, 높음, 중간, 낮음 네 등급 중 하나에 들어갑니다.
가장 큰 한계는 범위입니다. 브라우저에 집중한 도구로 개인, 소규모 팀, IT 부서를 위한 요금제를 갖췄으며, 기기 전체를 지키는 보안 제품군은 아닙니다. 검사 대상은 확장 프로그램의 동작이고 기기 전체가 아니며, 대부분의 팀 기능은 Google Workspace나 Microsoft 365 같은 업무 계정 연결을 전제로 합니다.
Getting Started
- Extension Auditor 사이트에서 무료 계정을 만들거나 요금 페이지에서 7일 체험을 시작합니다.
- Chrome, Edge, Firefox 중 하나에 확장 프로그램을 추가하거나, 스토어 URL을 붙여 설치 없이 단발 조회를 합니다.
- 브라우저 한 대가 아니라 조직 전체 목록을 원하면 Google Workspace, Microsoft 365, Okta, Jamf를 연결합니다.
- 위험 점수를 확인한 뒤 팀에서 확장 프로그램을 허용, 경고, 차단하는 정책을 설정합니다.
- 경고를 받을 곳을 정합니다. 이메일, Slack, Teams, SIEM으로 보내는 웹훅 등이 있으며, 첫 알림이 도착하는지 확인합니다.
제품 정보
Extension Auditor Security Analyzer의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- Chrome을 일상적으로 쓰는 사용자
- IT와 보안 관리자
- 개인정보에 민감한 사람
작업
- 설치된 애드온 감사
- 위험한 업데이트 포착
- 배포 전 검증
활용 상황
- 새 업무용 노트북 초기 설정
- 공급망 사고 대응
- 가족의 브라우저 점검
주요 기능
확장 프로그램 조회와 위험 점수
확장 프로그램 ID나 스토어 URL을 넣으면 권한, 게시자 이력, 위험 점수가 돌아옵니다. 점수는 심각, 높음, 중간, 낮음 등급으로 묶이고 각 등급이 무엇을 뜻하는지 한 줄로 알려줍니다. 이 모든 과정에 설치가 필요 없습니다.
악성 확장 프로그램 탐지
엔진은 심사자가 악성으로 표시한 항목이나 치명적 소견을 지닌 항목을 알려주고, 각각의 사용자 수와 함께 나열합니다. 데이터베이스는 Chrome 웹 스토어 전체를 아우르므로 정보가 검색한 것에만 머물지 않습니다. Alpha CISO에 따르면 엔진은 30편 이상의 동료 심사 보안 논문으로 훈련됐습니다.
지속적 모니터링
Extension Auditor는 11가지 이벤트를 두 시간마다 확인하며, 권한 변경, 버전 업데이트, 소유자 이전, CSP 변경, 가시성 변화를 다룹니다. 승인된 확장 프로그램이 다르게 행동하기 시작하면 피해가 난 뒤가 아니라 그 시점에 경고가 옵니다. 단발 스캔이 대신할 수 없는 부분입니다.
경고와 연동
알림은 앱 내 화면, 이메일, Slack, Teams, 웹훅으로 흘러가므로 보안 팀은 이미 보고 있는 도구 안에서 경고를 받습니다. 자동화를 위해 웹훅으로 이벤트를 SIEM에 보낼 수 있습니다. Google Workspace, Microsoft 365, Okta, Jamf 연결은 기존 사용자와 기기를 수동 입력 없이 가져옵니다.
조직 전체 목록과 정책
대시보드 하나에서 Chrome, Edge, Firefox의 모든 확장 프로그램을 사용자별, 기기별로 봅니다. 이어서 허용, 경고, 차단 정책을 설정해 위험한 애드온이 관리 대상 브라우저에 닿지 않게 합니다. 배포는 에이전트 방식과 에이전트 없는 방식 모두 되며, 모든 기기에 소프트웨어를 설치할 수 없을 때 중요합니다.
배포 전 검토용 일괄 스캔
확장 프로그램 ID와 스토어 URL을 담은 CSV나 텍스트 파일을 올리면 흩어진 조회 결과가 아니라 저장된 보고서 하나가 돌아옵니다. 팀이 배포 전에 브라우저 환경을 표준화하려는 순간에 맞습니다. 애드온을 하나씩 손으로 확인하는 수고를 덜어줍니다.
REST API와 접근 제어
API 키와 OAuth2 인증을 지원하는 문서화된 REST API로, 팀은 확장 프로그램 위험 데이터를 JSON으로 자체 워크플로에 가져옵니다. 유료 요금제에는 월 1,000회에서 50,000회까지의 호출 한도가 붙고, API 전용 제품은 사용량 기반 과금입니다. SAML SSO와 감사 로그는 가장 저렴한 요금제를 포함해 모두 제공됩니다.
장단점
장점
- 위험 점수가 추측이 아니라 공개된 보안 연구에 기반하므로, 그 평가는 보안 심사 자리에서도 근거가 섭니다.
- 세 대형 브라우저 스토어를 아우르고 이름을 댄 확장 프로그램에 그치지 않아, 미처 확인할 생각을 못 한 위협까지 잡습니다.
- Slack, Teams, 이메일, 웹훅 확장 프로그램 경고를 갖춘 지속 모니터링은 수동 재스캔 없이 확장 프로그램의 변화를 계속 보이게 합니다.
- 기능별 유료 장벽이 없습니다. SAML SSO, 감사 로그, API 전체 접근이 모든 요금제에 포함돼, 작은 팀도 핵심 통제에서 밀려나지 않습니다.
단점
- 가장 저렴한 요금제는 브라우저당 분석할 수 있는 확장 프로그램 수가 제한돼, 개인적으로 많이 쓰면 곧 한도에 닿습니다.
- Team과 Business 요금제는 최소 10명과 100명을 요구해, 조직 정책만 필요한 단독 관리자에게는 부담이 큽니다.
- 확장 프로그램 보안만 다루므로, 기기나 네트워크 보호까지 원하면 다른 도구가 더 필요합니다.
- 위험 등급 같은 값은 공급사 자체 모델에 달려 있고, 그 점수에 대한 제3자 감사는 없습니다.
자주 묻는 질문
Chrome, Edge, Firefox에 설치된 확장 프로그램의 권한, 코드 패턴, 게시자 정보를 읽어 심각에서 낮음까지의 위험 점수로 바꿉니다. 이 확장 프로그램들의 변화도 시간에 따라 추적합니다.
관련 콘텐츠
Extension Auditor Security Analyzer와 관련된 도구, 스킬, 아티클을 살펴보세요.
Extension Auditor Security Analyzer 대안

JarvisCore
Prescott Data · 코딩 · 생산성 · 기타JarvisCore는 AI 에이전트가 대등한 피어로 메시를 이루고 공유 원장에서 작업을 가져가며 제로트러스트 브로커를 통해 외부 서비스를 호출하는 오픈소스 Python 런타임이다.
Clef
Cloudflare · 비즈니스 · 기타Clef는 Workers AI에서 도는 Cloudflare의 오픈소스 의사결정 모델이다. 생성된 문장 대신 정해진 질문에 확률을 돌려주므로, 에이전트가 빠르게 분류하고 라우팅하고 행동한다.

iFixAi
iFixAi · 비즈니스 · 기타iFixAi는 AI 에이전트를 위한 오픈소스 감사 도구다. 업무 시뮬레이션 위에서 에이전트를 돌리고 응답을 하나씩 채점해 근거가 붙은 A~F 스코어카드를 내놓는다.