
GenPT
Siemba · 코딩
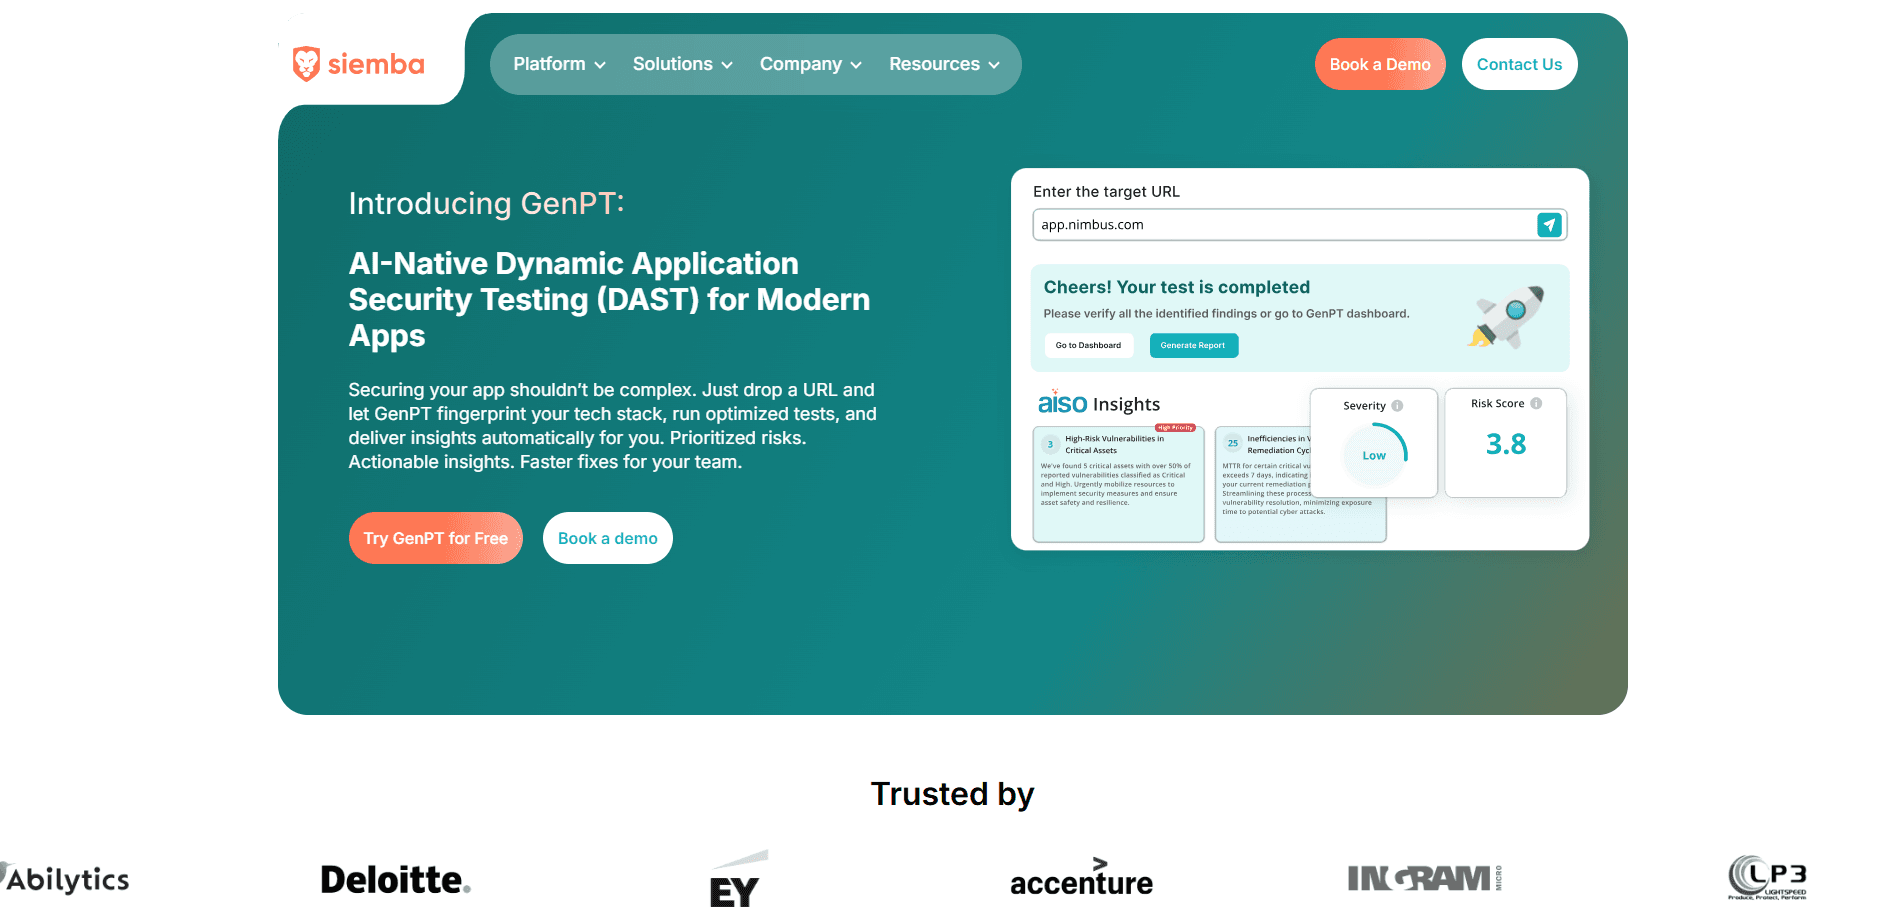
GenPT는 Siemba의 AI 네이티브 DAST 엔진이다. 실행 중인 웹 앱이나 API를 겨냥해 악용 가능한 결함을 찾아낸다. URL 하나만 주면 된다. 기술 스택을 파악하고 3만 건이 넘는 테스트 케이스로 자동 공격을 쏟아낸 뒤 조치할 수 있는 결과를 돌려준다. Siemba의 Autonomous Pentesting 플랫폼 안에 있는 테스트 엔진이므로 CI/CD 배포마다 실행된다. 고전적인 웹 위험과 더 새로운 AI 공격 표면을 모두 다룬다.
GenPT 소개
GenPT란 무엇인가
GenPT는 Siemba가 만든 DAST 도구다. DAST는 실제로 배포되어 실행 중인 애플리케이션을 대상으로 하는 애플리케이션 보안 테스트를 뜻한다. DAST 도구는 소스 코드를 읽는 대신 공격자처럼 바깥에서 실행 중인 앱을 테스트한다. GenPT는 그 작업을 AI로 자동화한다. URL을 주면 실제 엔드포인트에 일련의 보안 점검을 퍼붓기 전에 앱 뒤에 있는 기술을 먼저 식별한다.
겨냥하는 문제는 속도다. 전통적인 스캐너는 1년에 한 번 도는데 공격자는 매일 움직인다. 6개월째에 생긴 침해가 여전히 내 책임으로 남는다면 깨끗한 스캔 결과는 건강 증명서가 아니다. GenPT는 배포마다 발동하도록 만들어져 연간 일정을 통째로 비껴간다. 새로운 취약점은 그것을 만든 커밋 시점에 드러나지, 몇 달 뒤 감사에서 나오지 않는다.
오래된 도구가 무시하는 표면도 노린다. Siemba의 범위에는 프롬프트 인젝션, MCP 서버 결함, 에이전트형 AI 테스트, RAG 파이프라인 보안이 들어 있다. 대부분의 스캐너는 여기에 전혀 손대지 않는다. 가장 큰 한계는 무료 단독 도구가 아니라 유료 플랫폼 안의 테스트 엔진이라는 점이고, 전문가가 이끄는 심층 테스트는 별도의 Siemba 등급에 있다. 테스트 실행당 가격이 궁금한가? 월 500달러부터 시작하는 Autonomous Pentesting 플랜을 보면 된다.
시작하기
- Siemba 플랫폼에 가입하고 GenPT 엔진이 포함된 Autonomous Pentesting 플랜을 고른다.
- 테스트하려는 웹 앱이나 API를 추가한 뒤 GenPT를 대상 URL로 향하게 한다.
- 기술 스택을 파악하게 하고 실행 중인 환경을 상대로 자동 테스트 실행을 시작한다.
- 결과를 검토하거나 MCP 서버 연결을 통해 자신의 LLM으로 바로 가져온다.
- CI/CD를 연결해 배포마다 GenPT가 다시 테스트하고 재발하는 문제를 표시하게 한다.
제품 정보
GenPT의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 프로덕트 기업의 보안 엔지니어
- 직원 50명 미만 스타트업
- AI 기능을 출시하는 개발팀
작업
- 웹 앱과 API의 지속적 보안 테스트
- OWASP Top 10과 OWASP LLM Top 10 범위
- 규정 준수 증거 수집
- 취약점 재검증
활용 상황
- 스프린트가 새 API 엔드포인트를 추가한다
- 감사 시즌이 온다
- 자신의 AI 어시스턴트에서 스캔을 돌리고 싶다
- 새 챗봇에 프롬프트 인젝션 위험이 들어온다
주요 기능
AI 네이티브 DAST 엔진
GenPT는 Siemba 플랫폼의 테스트 핵심이며 실행 중인 웹 앱과 API를 상대로 돌도록 만들어졌다. 먼저 기술 스택을 파악한 뒤 맹목적인 크롤링 대신 표적화된 테스트를 실행한다. Siemba에 따르면 3만 건이 넘는 자동 테스트 케이스를 다룬다.
폭넓은 웹과 API 범위
엔진은 OWASP Top 10에 더해 REST와 GraphQL API를 다루며 파라미터 퍼징과 인증 우회 점검을 내장한다. 비즈니스 로직 결함, IDOR, 테넌트 간 데이터 접근도 테스트한다. 이런 유형의 문제는 순수 패턴 매칭이 놓치기 쉬우며 공격자가 실제로 쓰는 경우가 많다.
AI 공격 표면 테스트
전통적인 DAST 도구는 LLM 기능을 테스트하도록 만들어진 적이 없고, 그래서 대부분의 스캐너는 챗봇의 프롬프트 처리를 그냥 지나친다. GenPT는 직접 및 간접 프롬프트 인젝션에 더해 시스템 프롬프트 유출을 다룬다. MCP 서버 취약점, 하위 에이전트 IDOR을 동반한 에이전트형 AI, RAG 파이프라인 보안도 살핀다.
배포마다 이어지는 지속 테스트
GenPT는 연간 일정이 아니라 CI/CD 배포마다 발동한다. 이 변화는 중요하다. 취약점은 그것을 만든 커밋에서 나타나지, 몇 달 뒤 검토에서 나타나지 않으며, 버그를 작성한 팀이 아직 남아 있어 고칠 수 있다.
MCP 서버 연동
MCP 서버 연결을 통해 자신의 LLM에서 GenPT 테스트를 실행하고 결과를 끌어올 수 있다. 이미 AI 어시스턴트 안에서 일하는 팀에게 이는 스캔을 워크플로의 나머지와 같은 자리에 두는 일이다.
검증된 종료
결과가 수정됨으로 표시되면 GenPT가 자동으로 재검증하고 재발하는 항목을 모두 표시한다. Siemba에 따르면 "수정된" 취약점의 60%가 조용히 되돌아오기 때문에 이 점은 중요하다. 이 점검이 닫힌 티켓과 닫힌 위험의 차이다.
원클릭 규정 준수 보고
GenPT는 SOC 2, ISO, PCI, HIPAA, NIST에 매핑된 보고서를 한 번의 클릭으로 만든다. 감사 주기가 시작되기도 전에 몇 주를 잡아먹는 수작업 매핑을 덜어준다.
도구 연동
Jira, ServiceNow, Slack, GitHub에 연결하고 CI/CD 파이프라인을 지원하며 Okta를 통한 SSO를 처리한다. 결과는 팀이 이미 보는 곳에 도착한다. 확인할 새 대시보드는 없다.
장단점
장점
- 배포마다 돌기 때문에 보안 테스트가 출시 속도를 따라간다.
- 고전적인 웹 위험과 더 새로운 AI 공격 표면을 하나의 엔진에서 다룬다.
- 자동 재검증이 운영 환경에서 조용히 재발하는 수정을 잡아낸다.
- MCP 지원으로 자신의 LLM에서 테스트를 실행하고 결과를 읽을 수 있다.
- SOC 2, ISO, PCI, HIPAA, NIST용 사전 매핑 보고서가 감사 준비 시간을 줄인다.
단점
- 무료 플랜이 없고 단독 가격은 월 500달러부터 시작한다.
- 전문가가 이끄는 심층 테스트는 엔진에 포함되지 않으며 별도의 더 비싼 Siemba 등급에 있다.
- 플랫폼 구성 요소라서 GenPT를 단독 도구로 살 수 없다.
- AI 공격 표면 테스트는 제품이 실제로 LLM, RAG, 에이전트를 쓴다고 전제한다.
자주 묻는 질문
GenPT는 실행 중인 웹 앱과 API에서 악용 가능한 결함을 찾는 DAST 엔진이다. URL로 향하면 바깥에서 운영 중인 애플리케이션을 테스트한다. 프롬프트 인젝션 같은 AI 고유 위험도 다룬다.
관련 콘텐츠
GenPT와 관련된 도구, 스킬, 아티클을 살펴보세요.
GenPT 대안
Forefront
Forefront · 코딩Forefront는 오픈소스 AI로 무언가를 만드는 웹 플랫폼이다. 대표적인 오픈소스 언어 모델을 자신의 데이터로 미세 조정하고, 성능을 평가하고, API로 실행하거나 내보내 직접 호스팅할 수 있다. 폐쇄형 플랫폼의 편의를 원하면서도 모델과 데이터의 소유권은 놓지 않으려는 개발자가 대상이다.

Startkit
StartKit.AI · 코딩Startkit은 AI SaaS와 AI 래퍼 제품을 만들기 위한 보일러플레이트다. 지루한 부분을 미리 연결해 둔 AI 스타트업 보일러플레이트라고 생각하면 된다. 인증, Stripe와 Lemon Squeezy 결제, 사용량 제한, 트랜잭션 이메일, 그리고 OpenAI, Anthropic, Groq, Llama와 통신하는 AI API 스타터 키트가 포함된다. 저장소를 복제하고 가격을 정한 뒤 사용자가 실제로 돈을 내는 부분에 착수하면 된다. React와 Tailwind 위의 Next.js로 만들어졌기 때문에 보일러플레이트 코드의 상당 부분이 이미 익숙하게 느껴진다.
Testim
Tricentis · 코딩Testim은 웹, 모바일, Salesforce 애플리케이션 전반에 걸쳐 엔드투엔드 테스트를 만들고 실행하는 AI 기반 테스트 자동화 플랫폼이다. 머신러닝에 기대어 인터페이스가 바뀌어도 테스트를 안정적으로 유지하므로, 팀은 깨진 셀렉터를 고치는 데 쓰는 시간을 줄인다. 오늘부터 쓸 수 있는 자동화 테스트 도구치고 나쁘지 않다. 브라우저에서 동작을 녹화해 테스트를 만들고, 더 세밀한 제어가 필요하면 JavaScript를 더한다. 바쁜 QA 팀에게 탄탄한 선택이다.