
Sourcery Sentinel
Sourcery · 코딩
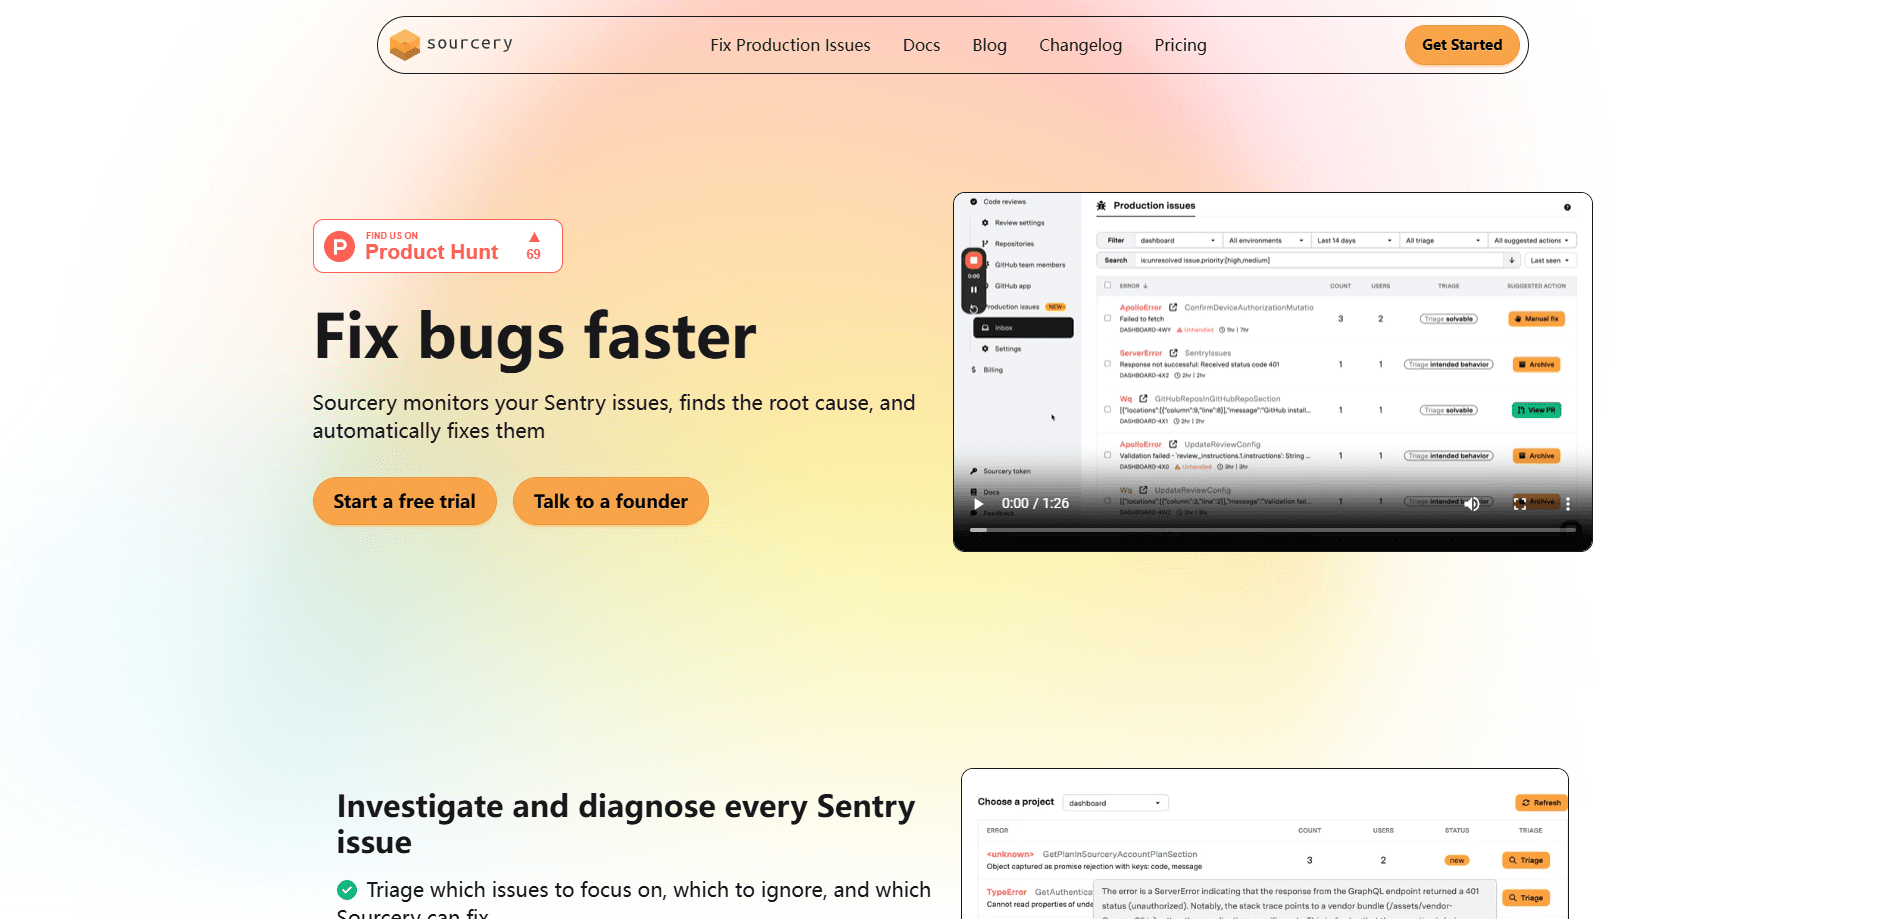
Sourcery Sentinel은 Sourcery가 만든 AI 코드 리뷰 도구로, 모든 풀 리퀘스트를 검토하고 버그와 보안 위험을 설명하며 클릭 한 번으로 반영하는 수정안을 올린다.
Sourcery Sentinel 소개
About
Sourcery Sentinel이란
Sourcery Sentinel은 소프트웨어 팀을 위한 플랫폼 Sourcery에서 코드 리뷰와 보안 스캔을 맡는 쪽이다. GitHub나 GitLab에 연결해 모든 풀 리퀘스트를 몇 분 안에 검토한다. 쉬운 말로 된 요약, 줄 단위 코멘트, 제안된 수정안을 올린다. 논리는 단순하다. 사람 리뷰어는 변화가 잦은 저장소의 diff를 전부 읽을 수 없다. 그래서 자동 코드 리뷰가 첫 번째 통과를 대신 맡고, 누군가 파일을 열기 전에 끝내 둔다. 내보내는 속도가 읽는 속도보다 빠른 팀이라면 합리적인 선택이고, 시간이 빠듯한 이들을 위한 개발자 코드 리뷰 입구로도 쓸 만하다.
이 도구가 겨냥하는 건 현대 개발에 남은 진짜 병목이다. AI 코딩 에이전트는 빠르게 쓰고, 그 결과 리뷰 대기열에 대량의 변경이 밀려든다. Sourcery Sentinel은 이를 읽고 논리 오류, 놓친 경계 사례, 취약점에 표시를 단 뒤 각각이 왜 중요한지 설명한다. Team 플랜에서는 노출된 시크릿, 취약한 코드, 잘못 설정된 인프라, 알려진 CVE가 있는 의존성을 찾는 예약 스캔도 돌린다.
가장 큰 한계는 범위다. Sourcery Sentinel이 맡는 건 코드 리뷰와 보안 스캔이고, 코드 생성이 아니다. 기능을 대신 써 주지도, 코딩 에이전트를 대체하지도 않는다. 셀프 호스팅과 SSO 같은 강력한 기능은 Enterprise 플랜에 남는다. Pro를 쓰는 작은 팀은 비공개 저장소 리뷰를 얻지만, 코드 전체의 야간 스캔은 따라오지 않는다.
시작하기
- app.sourcery.ai에 GitHub나 GitLab 계정으로 로그인한다.
- 리뷰할 저장소에 Sourcery 앱을 설치한다. 설정은 2분쯤 걸리고 카드는 필요 없다.
- 평소처럼 풀 리퀘스트를 연다. Sourcery Sentinel이 몇 분 안에 요약, 코멘트, 제안된 수정안을 올린다.
- 지적을 읽고 동의하는 변경은 반영하고, CI가 통과하면 저위험 PR은 자동 승인에 맡긴다.
제품 정보
Sourcery Sentinel의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- PR 대기열이 쌓이는 엔지니어링 팀
- 비공개 저장소에서 혼자 개발하는 사람
- 오픈소스 메인테이너
작업
- 병합 전 논리 버그 잡기
- AI가 생성한 코드 리뷰
- 지속적인 보안 스캔
활용 상황
- 매일 풀 리퀘스트 분류
- 낯선 코드에 합류하기
- 컴플라이언스와 감사
주요 기능
풀 리퀘스트 즉시 리뷰
GitHub 코드 리뷰가 Sourcery Sentinel이 가장 많은 시간을 쓰는 자리이며, 모든 풀 리퀘스트를 몇 분 안에 검토한다. 요약, 줄 단위 코멘트, 제안된 수정안을 올린다. 논리 오류, 놓친 경계 사례, 보안 문제를 찾고 그 문제와 고치는 방법을 설명한다. 리뷰는 스스로 돌아가므로 누군가 PR을 열기 전에는 아무것도 시작되지 않는다. 이 점이 팀 전체의 GitHub 코드 리뷰를 일정하게 유지한다.
클릭 한 번 수정안
문제를 찾으면 PR에 바로 반영할 수 있는 제안 변경으로 수정안을 쓴다. 지적이 에디터를 거치지 않고 병합된 수정이 된다. 반복적이고 기계적인 버그에서 시간을 가장 많이 아끼는 기능이다.
저위험 PR 자동 승인
Sourcery Sentinel은 막는 지적이 없는 풀 리퀘스트를 승인하므로, CI가 통과하면 곧바로 병합한다. 의존성 업데이트나 오타 수정 같은 사소한 변경이 사람 손을 거치지 않고 대기열에서 빠진다. 막는 지적이 있는 PR은 여전히 병합을 멈춘다.
예약 보안 스캔
Team 플랜에서 야간 스캔은 최대 50개 저장소를 대상으로 노출된 시크릿, 취약한 코드, 잘못 설정된 인프라, 알려진 CVE가 있는 의존성에 표시를 단다. 온디맨드 스캔 옵션과 지적 대시보드가 있으면 원할 때 저장소를 다시 점검할 수 있다. 스캔은 diff뿐 아니라 기존 코드도 본다.
사람 리뷰어를 위한 PR 요약
모든 리뷰에는 무엇이 바뀌고 어디를 봐야 하는지 보여 주는 요약이 붙는다. 코드가 동료 것이든 에이전트 것이든 같다. 500줄 PR을 여는 사람은 diff의 벽 대신 짧은 안내를 받는다. Sourcery는 어떤 변경에 주의가 필요한지, 어떤 것이 안전한지도 표시한다.
IDE와 API 연동
Sourcery는 VS Code, Cursor, Windsurf, JetBrains IDE에서 돌아가므로 에디터를 떠나지 않고 리뷰하고 제안을 적용한다. Pro 플랜에서는 Jira에도 연결된다. REST API를 쓰면 팀이 보안 지적을 자체 도구와 파이프라인으로 가져올 수 있다. 자체 대시보드나 직접 만든 CI 작업을 이미 돌리는 곳에 맞는다.
장단점
장점
- 모든 풀 리퀘스트의 리뷰가 몇 분 안에 도착하므로 대기열이 방치된 채 커지지 않는다.
- 제안된 수정안은 바로 반영하는 클릭 한 번 변경이라 기계적인 버그의 수정 주기를 줄인다.
- 공개 저장소는 보안 점검까지 무료여서 오픈소스에서 시험하기가 저렴하다.
- 스캔은 diff를 넘어 기존 코드에서 시크릿, CVE, 잘못 설정된 인프라를 본다.
- SOC 2 Type II 준수와 공개된 Trust Center가 보안 팀이 요구하는 자료가 된다.
단점
- 코드 생성은 하지 않는다. 기능을 써 주는 어시스턴트를 원한다면 Sourcery Sentinel은 그 역할을 맡지 않는다.
- 야간 스캔은 Team 플랜이 필요하고 연간 결제 기준 자리당 월 24달러다. Pro에서는 diff 수준 리뷰만 얻는다.
- 셀프 호스팅, SSO, 자체 LLM 키는 Enterprise 전용이라 규제가 강한 팀은 영업 대화가 전제된다.
- IDE 확장과 Jira 연동에는 유료 계정이 필요해, 무료 등급은 GitHub와 GitLab 범위보다 좁다.
자주 묻는 질문
GitHub나 GitLab의 모든 풀 리퀘스트를 검토하고 요약, 줄 단위 코멘트, 제안된 수정안을 올린다. 논리 오류, 놓친 경계 사례, 보안 문제를 찾고, 유료 플랜에서는 시크릿과 취약한 의존성을 위해 코드도 스캔한다.
관련 콘텐츠
Sourcery Sentinel와 관련된 도구, 스킬, 아티클을 살펴보세요.
Sourcery Sentinel 대안
Forefront
Forefront · 코딩Forefront는 오픈소스 AI로 무언가를 만드는 웹 플랫폼이다. 대표적인 오픈소스 언어 모델을 자신의 데이터로 미세 조정하고, 성능을 평가하고, API로 실행하거나 내보내 직접 호스팅할 수 있다. 폐쇄형 플랫폼의 편의를 원하면서도 모델과 데이터의 소유권은 놓지 않으려는 개발자가 대상이다.

Startkit
StartKit.AI · 코딩Startkit은 AI SaaS와 AI 래퍼 제품을 만들기 위한 보일러플레이트다. 지루한 부분을 미리 연결해 둔 AI 스타트업 보일러플레이트라고 생각하면 된다. 인증, Stripe와 Lemon Squeezy 결제, 사용량 제한, 트랜잭션 이메일, 그리고 OpenAI, Anthropic, Groq, Llama와 통신하는 AI API 스타터 키트가 포함된다. 저장소를 복제하고 가격을 정한 뒤 사용자가 실제로 돈을 내는 부분에 착수하면 된다. React와 Tailwind 위의 Next.js로 만들어졌기 때문에 보일러플레이트 코드의 상당 부분이 이미 익숙하게 느껴진다.
Testim
Tricentis · 코딩Testim은 웹, 모바일, Salesforce 애플리케이션 전반에 걸쳐 엔드투엔드 테스트를 만들고 실행하는 AI 기반 테스트 자동화 플랫폼이다. 머신러닝에 기대어 인터페이스가 바뀌어도 테스트를 안정적으로 유지하므로, 팀은 깨진 셀렉터를 고치는 데 쓰는 시간을 줄인다. 오늘부터 쓸 수 있는 자동화 테스트 도구치고 나쁘지 않다. 브라우저에서 동작을 녹화해 테스트를 만들고, 더 세밀한 제어가 필요하면 JavaScript를 더한다. 바쁜 QA 팀에게 탄탄한 선택이다.