

ZeroPath
ZeroPath · 코딩
ZeroPath는 코드와 의존성, 인프라를 검사해 악용 가능한 취약점을 가려내고 패치까지 작성하는 AI 네이티브 애플리케이션 보안 플랫폼이다.
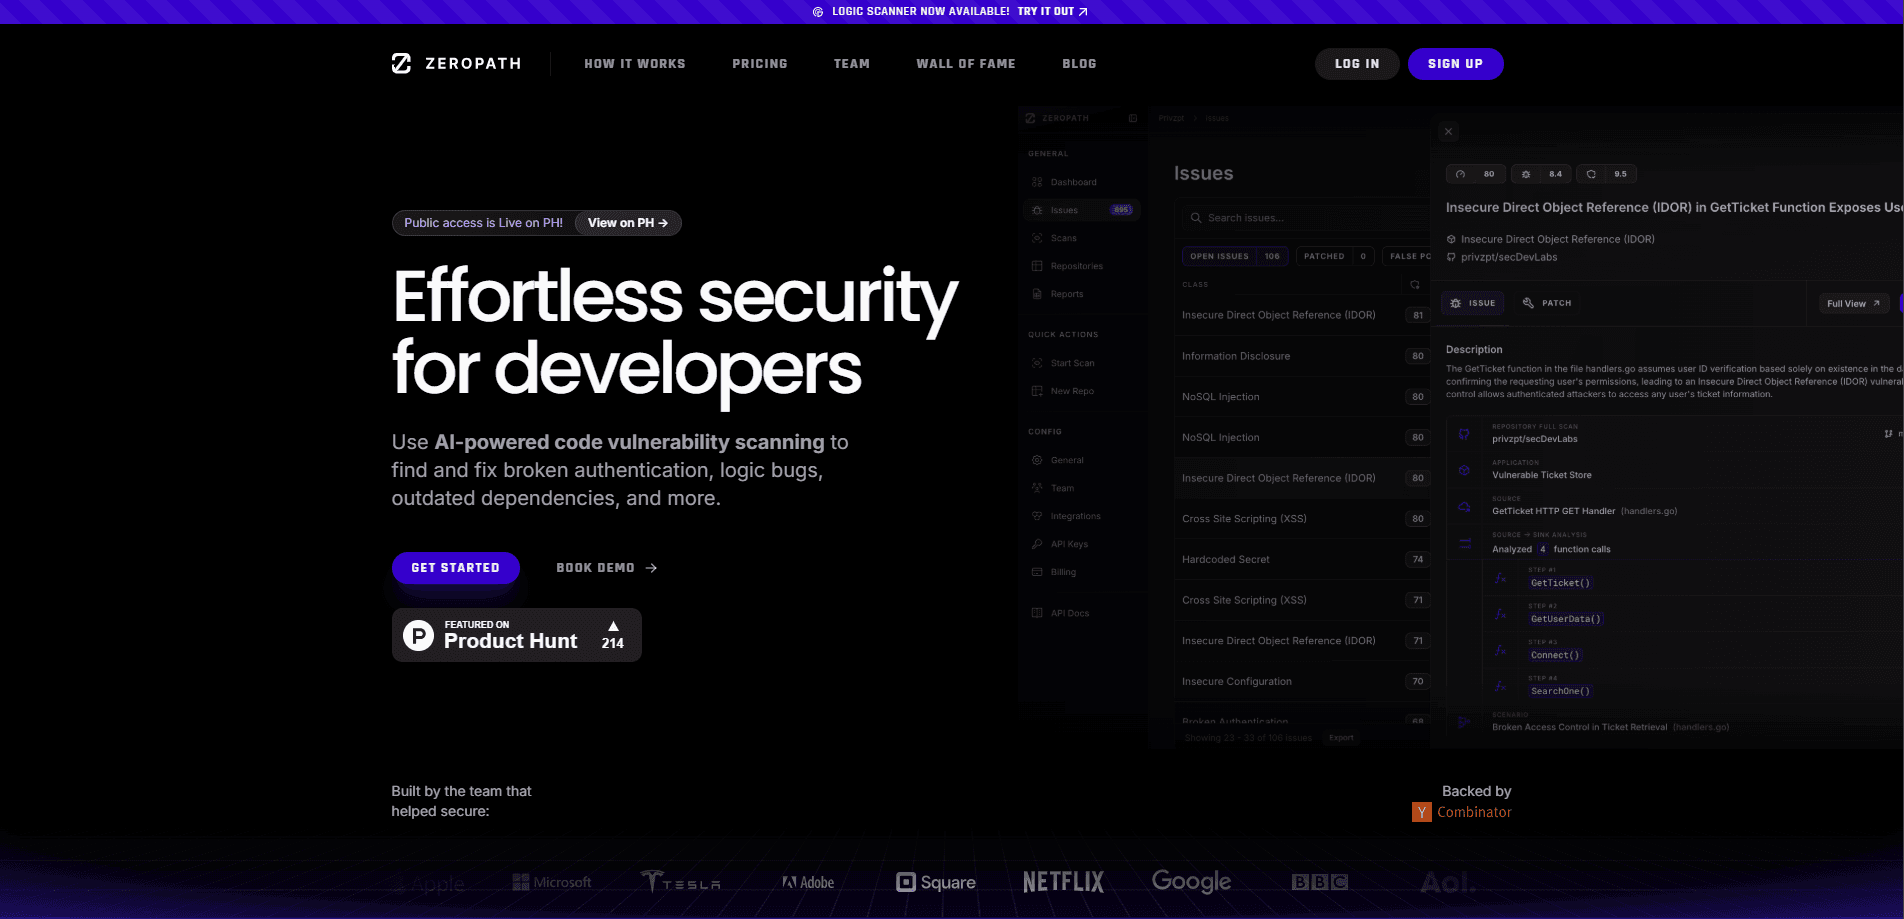
ZeroPath 소개
What Is ZeroPath
ZeroPath는 패턴 대조가 아니라 AI 추론을 토대로 삼는 애플리케이션 보안 플랫폼이다. 수백 건의 경고를 팀에 쏟아내는 대신 데이터가 애플리케이션 안에서 실제로 흐르는 경로를 따라가고, 그 뒤의 보안 모델을 따져 근거가 서는 지적만 남긴다. 악용 가능성을 경고 양보다 앞세우는 AI 애플리케이션 보안 플랫폼이다. 2024년 Y Combinator 여름 배치에서 출발했고 RSAC 2026 Innovation Sandbox 톱10에 올랐다.
근본적으로 겨냥하는 것은 AppSec의 소음이다. 전통적인 정적 분석 도구는 수상해 보이는 곳마다 표시를 달아서, 보안 팀은 고치는 대신 분류하는 데 하루를 쓴다. AppSec 도구로서 ZeroPath는 필터링과 인증 로직을 포함한 저장소 맥락을 스스로 읽고, 각 지적이 정말 도달 가능하고 악용 가능한지를 평가한다. 비즈니스 로직 결함과 인증 실패, 규칙 기반 스캐너가 늘 놓치는 부류가 이 작업의 중심에 있다.
팀을 위한 유료 제품이지 개인 개발자를 위한 가벼운 도구가 아니다. 사용은 데모 예약에서 시작하고, 가장 작은 상업용 플랜도 월 네 자릿수 달러에 이른다. Enterprise의 자체 호스팅 등급을 고르지 않으면 소스 코드는 자사 환경을 떠나므로, 데이터 위치 규정이 엄격한 팀은 이를 감안해야 한다.
Getting Started
- ZeroPath 사이트에서 데모를 예약하고 GitHub, GitLab, Bitbucket, Azure DevOps 같은 저장소를 연결한다.
- 대상에 넣을 저장소를 지정하고 코드 색인을 만들게 한다.
- 우선순위가 매겨진 지적을 검토한다. 각 항목에는 왜 악용 가능한지 쉬운 말로 설명이 붙는다.
- pull request의 패치를 적용하거나 Jira, Linear, Slack으로 동료에게 넘긴다.
- 지속 스캔과 CI/CD 검사를 켜서 새로 올리는 코드에도 같은 검토를 돌린다.
제품 정보
ZeroPath의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 성장 단계 기업의 보안 엔지니어
- 보안 전담 인력이 없는 개발팀
- 저장소를 많이 굴리는 애플리케이션 보안 책임자
작업
- 비즈니스 로직과 인증 결함 잡기
- 의존성 위험 분류
- 수정을 빠르게 내보내기
활용 상황
- 매일 코드를 내보내는 제품 팀
- 감사를 앞둔 규정 준수 조직
- 보안을 왼쪽으로 옮기려는 스타트업
주요 기능
비즈니스 로직까지 덮는 AI 네이티브 SAST
정적 분석 엔진은 저장소 맥락을 읽어 신뢰 경계와 인증, 데이터 흐름을 이해한 뒤 패턴 대조가 못 보는 로직 결함을 쫓는다. 지적에는 줄 번호만이 아니라 공격 경로 설명이 붙는다. ZeroPath가 가장 기대는 능력이고, 전통 스캐너와 선을 긋는 지점이기도 하다.
도달 가능성을 따지는 SCA
소프트웨어 구성 분석은 의존성을 살피지만, 코드가 실제로 도달하는 취약 함수만 올라온다. CVE 목록이 짧고 초점이 잡힌다. 실질 위협이 없는 라이브러리를 계속 올리는 일에서도 벗어난다.
검증을 붙인 시크릿 탐지
ZeroPath는 40가지가 넘는 파일 형식을 훑어 노출된 자격 증명을 찾고 이를 검증한다. 표시된 키는 자리표시자가 아니라 살아 있을 가능성이 크다. 오탐이 줄면 무시되는 티켓도 줄어든다.
자동 수정 생성
조건을 충족하는 지적에는 컴파일이 되고 테스트도 통과하는 패치를 써서 검토용 pull request로 내놓는다. 개발자는 처음부터 쓰는 대신 만들어진 패치를 다듬는다. 목표는 깔끔하게 병합되는 수정이지 함수를 다시 쓰라는 제안이 아니다.
지속적인 PR 검토
푸시마다 보안 검토가 돌고 pull request의 인라인 코멘트로 도착한다. 검토자는 코드를 읽는 바로 그 자리에서 문제를 본다. 보안은 릴리스 말미의 관문이 아니라 일상 흐름의 일부가 된다.
정책 엔진과 리스크 관리
맞춤 정책은 버전 관리되고 테스트되며 저장소 단위 또는 조직 전체에 적용된다. 지적은 Jira, Linear, ServiceNow로 동기화되어, 수정 작업이 팀이 원래 일하던 자리에 머문다.
위협 모델링과 AI 자산 목록
자동 위협 모델링은 에이전트, PR, 저장소 세 층위에서 애플리케이션이 의도한 설계와 견줘 모든 변경을 평가한다. 별도의 목록은 코드베이스의 AI 모델과 에이전트, MCP 서버를 매핑하고 CycloneDX 형식의 AI 자재 명세서를 내보낼 수 있다.
장단점
장점
- 실제 악용 가능성으로 우선순위를 매겨 전통 SAST보다 분류할 소음이 훨씬 적다
- 규칙 기반 스캐너가 대개 놓치는 비즈니스 로직과 인증 결함을 탐지한다
- 컴파일이 되고 테스트도 통과하는 검토 가능한 패치를 생성해 수정 주기를 줄인다
- GitHub, GitLab, Bitbucket, Azure DevOps, Gerrit과 구형 버전 관리까지 연동 범위가 넓다
- Enterprise의 자체 호스팅과 BYOK 옵션으로 코드와 모델 키를 고객이 통제한다
단점
- 무료 플랜도 공개 셀프 가입도 없어서 평가는 항상 영업 대화로 시작한다
- Team 플랜은 월 1,000달러에 개발자당 60달러가 더해져 개인 개발자와 아주 작은 팀에는 닿지 않는다
- 온프레미스 등급을 지불하지 않으면 클라우드 스캔이 소스 코드를 ZeroPath 서버로 보낸다
- 크레딧 기반 사용량 과금은 아직 출시 예정으로 표시되어, 간헐적 스캔의 비용을 가늠하기 어렵다
자주 묻는 질문
코드베이스 전반에서 취약점 탐지를 수행하고, 어떤 것이 실제로 악용 가능한지 가려내고, 고치는 패치를 작성한다. 정적 분석과 의존성 점검, 시크릿 탐지, 인프라 스캔을 한 플랫폼에 모았다.
관련 콘텐츠
ZeroPath와 관련된 도구, 스킬, 아티클을 살펴보세요.
ZeroPath 대안

Base Code
Base44 (Wix) · 코딩 · 생산성Base Code는 Base44가 만든 공유 클라우드 개발 환경이다. 팀은 기존 GitHub 저장소에 대한 변경을 채팅으로 설명하고, 미리보기로 확인한 뒤 풀 리퀘스트로 돌려보낸다.

Google EmbeddingGemma 2
Google DeepMind · 글쓰기 · 이미지 · 코딩Google EmbeddingGemma 2는 7억 4000만 파라미터의 오픈 모델로, 텍스트와 코드, 이미지, 오디오, 영상 프레임을 하나의 768차원 공간에 벡터로 바꿔 스마트폰과 노트북에서 실행한다.

GitGlow
GitGlow · 코딩 · 생산성GitGlow는 내 코드와 AI 에이전트의 변경을 한 리뷰에 모으는 데스크톱 Git 클라이언트다. 배포 전에 내 기계에서 무엇이 나가는지 확인할 수 있다.