

Harden
Agentic Integrity Foundation · Programação · Outros
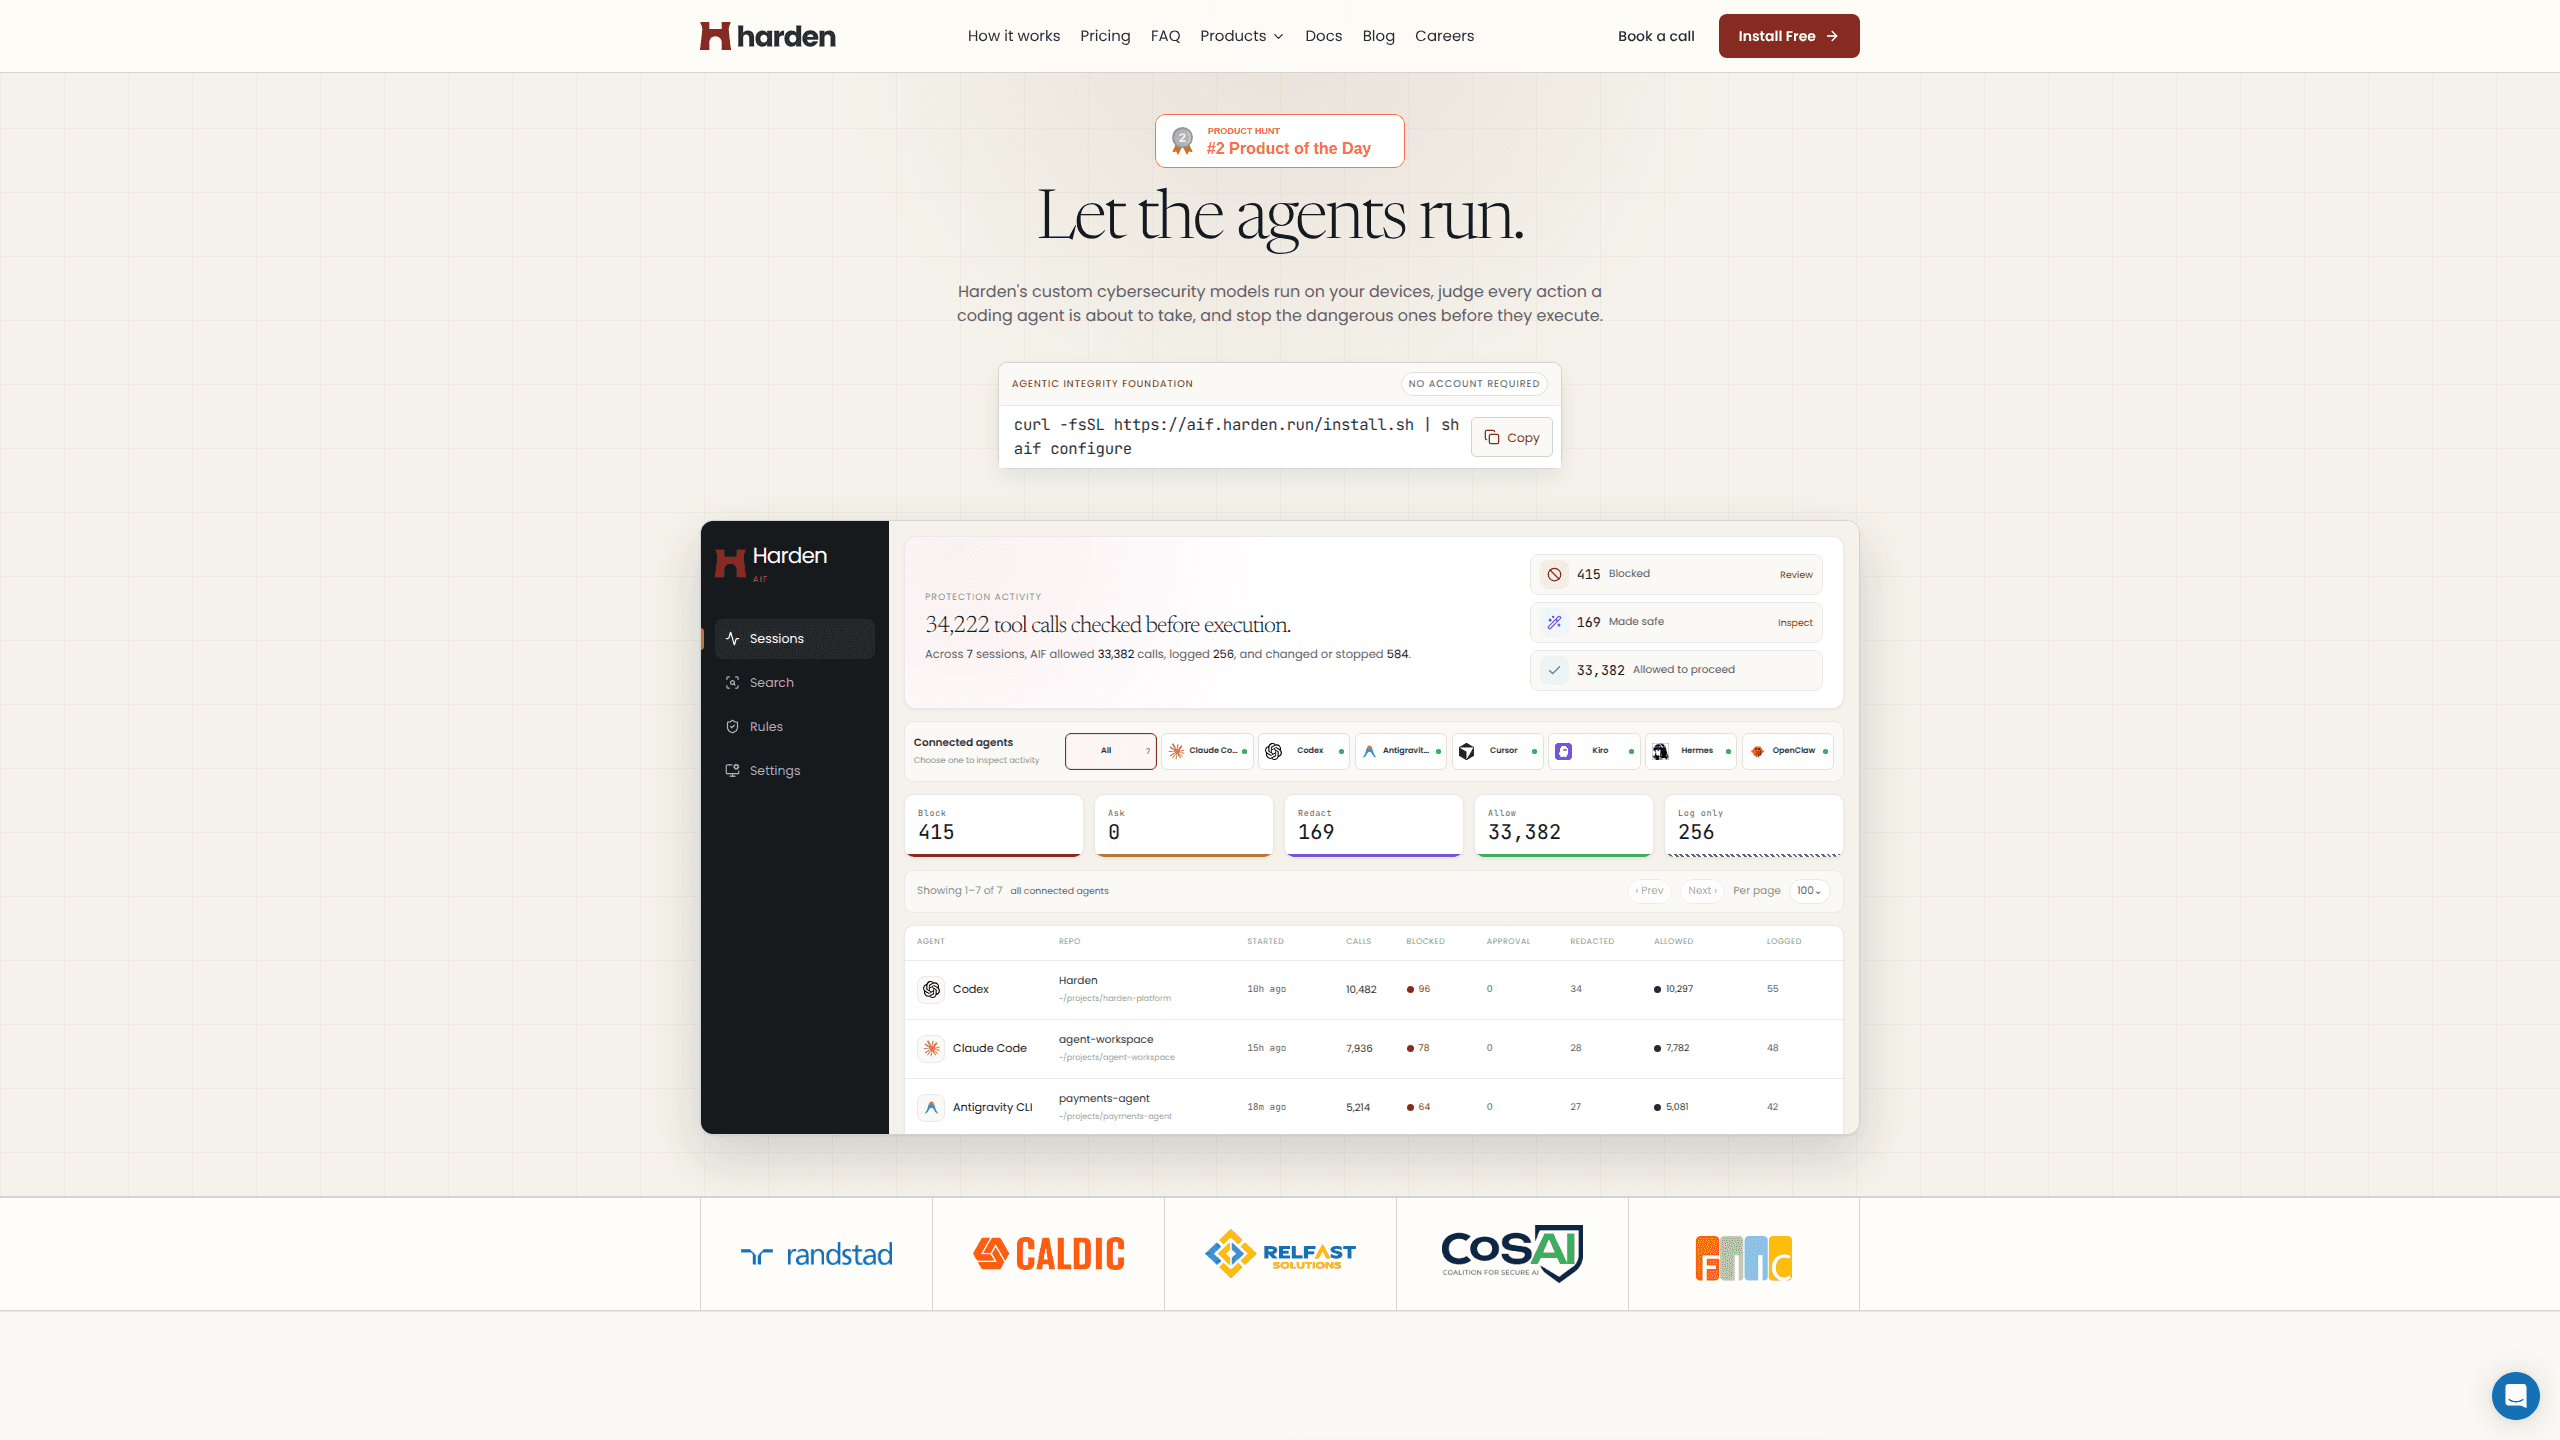
Harden é uma camada de segurança para agentes de código de IA. Seu produto central, a Agentic Integrity Foundation (AIF), verifica o que um agente de código quer fazer antes de executar o comando e, conforme as regras que você definir, permite, bloqueia, pausa ou depura a ação. Pense nisso como barreiras para agentes de código: um ponto de checagem que fica entre o agente e a sua máquina. Funciona com Claude Code, Codex, Cursor e outros agentes por meio de uma única instalação pela linha de comando, e mantém um registro local de cada decisão para que você veja exatamente o que aconteceu.
Sobre Harden
O que é o Harden
O Harden é criado pela Agentic Integrity Foundation, uma empresa que faz produtos de segurança para o que chama de fábrica sombria de software, a realidade bagunçada dos agentes de IA que entregam código. Pense na AIF como uma camada de segurança de agentes de IA: o trabalho dela é ficar entre o seu agente de código e a sua máquina. Em vez de deixar um agente executar o que quiser e torcer pelo melhor, a AIF intercepta cada ação coberta e decide se ela deve prosseguir.
O problema que ela resolve é específico. Agentes de código são poderosos porque podem mexer no sistema de arquivos, rodar comandos de shell, chamar APIs e enviar código. Isso também os torna perigosos. Uma única instrução ruim, uma injeção de prompt escondida em um arquivo ou apenas um agente empolgado demais pode apagar o diretório errado ou enviar um segredo embutido no código. A AIF oferece um ponto de checagem antes que isso aconteça.
A principal limitação é o escopo. A AIF é uma camada de proteção local, não uma plataforma hospedada, então protege a máquina onde roda. Se você quer painéis para toda a frota, portões de aprovação e relatórios de conformidade para muitos desenvolvedores, isso fica atrás do plano empresarial e de preços personalizados. Configurar também custa: é preciso instalar o cliente, configurar cada agente que você usa e ajustar as regras para que se encaixem no seu fluxo de trabalho em vez de atrapalhar.
Primeiros passos
- Instale a CLI com o script de uma linha e abra um novo terminal para ter o comando
aifdisponível. - Rode o início rápido para detectar e configurar o agente de código que você usa, como Claude Code ou Cursor.
- Execute a demonstração segura para ver decisões de permitir e bloquear registradas na sua própria máquina antes de confiar nela em trabalho real.
- Abra o histórico local para revisar o que o agente tentou fazer e como a AIF respondeu.
- Aperte as regras sobre segredos, comandos destrutivos e saída de rede para casar com os limites do seu projeto.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Harden.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores que usam agentes de código todo dia
- Equipes atentas à segurança
- Criadores solo que entregam rápido com IA
Tarefas
- Bloquear comandos de shell destrutivos
- Evitar vazamento de segredos
- Revisar o comportamento do agente
Cenários
- Execuções noturnas de agentes
- Pull requests com código escrito por IA
- Adicionar um agente novo
Principais recursos
Verificações antes da execução
A AIF inspeciona uma ação coberta antes que ela rode, não depois do estrago. Essa ordem importa. Um scanner posterior conta o que deu errado; a AIF tenta impedir que a coisa errada aconteça. A verificação gera um de seis rótulos: permitir, bloquear, perguntar, depurar, apenas registrar ou erro de modelo, então você sempre sabe o que a ferramenta decidiu. Esse é o coração do que a segurança de agentes de código de IA deveria significar.
Pausa com humano no circuito
Nem toda ação arriscada merece um bloqueio duro. O rótulo perguntar pausa uma ação e espera que uma pessoa a aprove ou recuse com o comando aif review. É o meio-termo para tarefas que parecem suspeitas, mas podem ser legítimas, como uma etapa de deploy ou uma migração de banco de dados que o agente quer disparar.
Depuração de segredos
Quando uma ação expõe um valor protegido, a AIF o substitui por um marcador seguro e deixa a nova tentativa passar. Você vê o comando reescrito antes de rodá-lo de novo. Segredos são a pior coisa a vazar. Para equipes que entregam rápido, muitas vezes isso separa o momento de pegar uma chave vazada no terminal do momento de encontrá-la em um repositório público.
Controle do limite do repositório
A AIF trata o diretório do projeto como um limite. Comandos que o ultrapassam, como apagar arquivos em uma pasta acima, são bloqueados por padrão. Regra simples. Grande recompensa. Ela barra a categoria mais comum de erro de um agente: agir sobre caminhos que ele nunca deveria ter tocado.
Ampla cobertura de agentes
A ferramenta vem com configuração documentada para Claude Code, Codex, Cursor, Antigravity CLI, Hermes, Kiro e OpenClaw. Cada integração lista versões de base, comandos de configuração e notas de cobertura. Assim você sabe o que está protegido. E o que não está. A cobertura varia por agente, e a documentação não finge o contrário.
Histórico local de decisões
Cada decisão é registrada na sua máquina e não em um servidor remoto. Você abre o visualizador local para ler os comandos registrados e o raciocínio por trás de cada permitir, bloquear ou depurar. Ele serve ao mesmo tempo como trilha de auditoria e como forma de ajustar regras que disparam vezes demais.
Prós e contras
Prós
- Barra ações perigosas do agente antes que rodem, não em uma autópsia posterior.
- CLI grátis e de código aberto, então você pode testá-la em uma máquina real sem uma ligação de vendas.
- Cobertura decente entre os agentes de código populares, com notas de versão por agente.
- O caminho de revisão humana evita que você bloqueie trabalho legítimo de vez.
Contras
- Ajustar as regras toma tempo, e uma configuração rígida pode travar tarefas rotineiras do agente.
- Só há suporte a macOS e Linux, então usuários de Windows ficam de fora.
- Painéis de frota e relatórios de conformidade ficam atrás de preços empresariais, que você precisa solicitar.
- A cobertura depende do agente que você usa, e algumas integrações protegem menos que outras.
Perguntas frequentes
A AIF do Harden é uma camada de segurança local que verifica o que um agente de código quer fazer antes de executar. Ela permite, bloqueia, pausa, depura ou registra cada ação coberta, e guarda a decisão localmente.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Harden.
Alternativas a Harden

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.