
Aikido Security
Aikido Security BV · Programação
O Aikido Security é uma plataforma de segurança de aplicações que analisa código, nuvem e contêineres em busca de falhas e envia as correções como pull requests. Tem plano gratuito.
Sobre Aikido Security
What Is Aikido Security
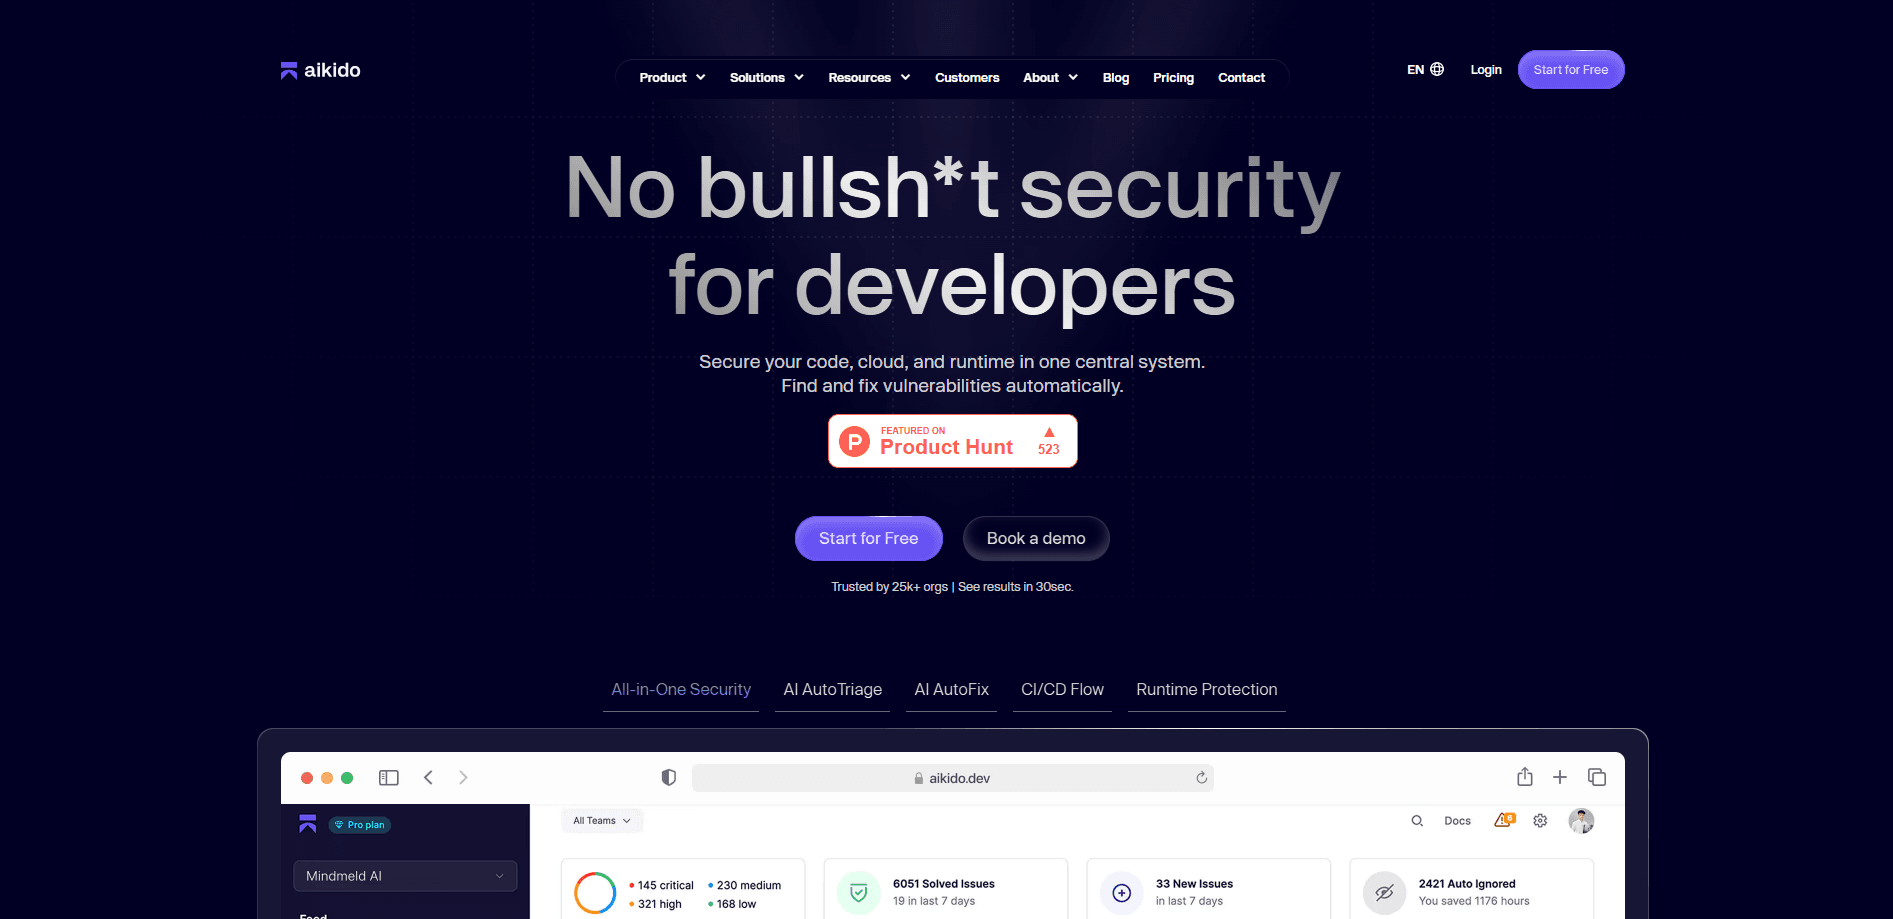
O Aikido Security é uma plataforma de segurança para equipes que criam e publicam software. Em vez de juntar um scanner de dependências de um lado, uma ferramenta de análise estática do outro e um verificador de nuvem separado, ele reúne a análise de código, a da nuvem e os testes de ataque em um único painel. A empresa nasceu em 2022, em Gante, na Bélgica, e hoje protege mais de 150 mil equipes.
O problema que ele ataca é o ruído. Quase toda equipe de desenvolvimento já tem alguma ferramenta de segurança, e normalmente ela acaba soterrando o time em alertas que se revelam falsos alarmes. O Aikido se apoia em um modelo compartilhado da sua aplicação, então um achado de uma análise pode ser julgado com o que o resto da sua stack já sabe. A empresa afirma que isso reduz os falsos positivos a uma fração e leva os problemas reais da detecção à correção em minutos, não em dias.
Antes de decidir, há dois limites que vale conhecer. Os recursos que usam IA, como as auditorias profundas de código e o pentest automático, funcionam com créditos, então o uso pesado empurra você para planos superiores ou para um orçamento sob medida. E a plataforma foi feita para equipes com repositórios e contas na nuvem para conectar. Um desenvolvedor sozinho que só quer revisar um projeto pode começar no plano gratuito, mas o valor de verdade aparece quando você tem vários serviços para vigiar.
Getting Started
- Crie uma conta em app.aikido.dev e conecte um repositório Git, escolhendo GitHub, GitLab, Bitbucket ou Azure DevOps
- Vincule as contas de nuvem e os registros de contêineres que quer monitorar, e defina quais branches importam
- Rode a primeira análise e percorra a fila de achados, onde o filtro de acessibilidade esconde as falhas que não dá para alcançar de fato
- Ligue o AutoFix para o Aikido abrir pull requests com as vulnerabilidades aceitas, e leve os alertas para o Slack, o Jira ou o Linear
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Aikido Security.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Equipes pequenas e startups
- Engenheiros de segurança em empresas em crescimento
- CISOs e líderes de segurança
- Especialistas em AppSec e DevSecOps
Tarefas
- Encontrar dependências vulneráveis
- Barrar segredos antes da publicação
- Análise estática de código
- Corrigir vulnerabilidades rápido
- Testar sua superfície de ataque real
Cenários
- Uma dependência recebe uma CVE nova na sexta
- Um desenvolvedor sobe uma chave de API por engano
- Chega uma pull request com risco de injeção de SQL
- Uma equipe que cresce se afoga em alertas do scanner
- Um líder de segurança precisa de evidências para auditoria
Principais recursos
Análise de dependências (SCA)
O Aikido compara cada pacote de código aberto que o seu projeto carrega com as bases de vulnerabilidades conhecidas. Ele vai além de uma lista simples: mapeia quais pacotes o seu código realmente chama, então uma CVE escondida em uma biblioteca que você não usa perde prioridade. Risco de licença e mudanças que quebram compatibilidade aparecem na mesma tela, o que deixa mais rápida uma decisão de atualização de rotina.
Análise estática de código (SAST)
O motor SAST lê o seu código em busca de falhas de injeção, padrões inseguros e outros erros comuns, com um conjunto de regras que o próprio Aikido mantém. Você pode adicionar regras próprias e ajustá-las ao seu código em vez de aceitar uma análise genérica. As correções assistidas por IA cortam o índice de falsos positivos que costuma tornar os resultados de SAST difíceis de confiar.
Correção com AutoFix
Quando o scanner confirma um problema real, a correção automática de vulnerabilidades escreve o patch e abre uma pull request para a sua equipe revisar. Ela respeita as convenções do repositório, então a mudança parece algo que um colega enviaria. Você revisa e faz o merge como sempre, o que mantém o ajuste dentro do seu fluxo de trabalho normal e não em um painel à parte.
Detecção de segredos
O Aikido busca credenciais expostas ao longo de todo o ciclo do software, do IDE local ao pipeline de CI e ao histórico do Git. Ele checa se uma chave vazada ainda está ativa, então você sabe quais precisam de troca urgente. O bloqueio antes do commit impede que um segredo chegue ao repositório.
Segurança de nuvem e contêineres
Conecte uma conta de nuvem ou um registro de contêineres e o Aikido mapeia configurações erradas, serviços expostos e permissões arriscadas em toda a sua infraestrutura no ar. Ele desenha caminhos de ataque entre recursos conectados, então uma brecha de gravidade baixa que leva a um ponto importante sobe no ranking, o que dá à gestão de vulnerabilidades uma ordem de prioridade real. Arquivos de infraestrutura como código são verificados antes do deploy.
Pentest com IA
Os agentes de ataque do Aikido testam aplicações e APIs no ar como faria um pentester humano, procurando falhas exploráveis como vazamentos de dados entre usuários e injeção de prompt. Os achados voltam com provas e passos de reprodução, não com um aviso teórico. Os testes contínuos significam que cada publicação dispara uma rodada nova em vez de uma auditoria anual.
Prós e contras
Prós
- Une código, nuvem, execução e pentest em uma só plataforma, o que tira o custo e a troca constante de ferramenta
- A análise de acessibilidade descarta as vulnerabilidades que seu código nunca toca e corta os falsos positivos que fazem um scanner ser fácil de ignorar
- O AutoFix abre pull requests prontas para revisão, então as correções andam no ritmo em que sua equipe já publica
- Um plano gratuito de verdade cobre análise de dependências, SAST, segredos e verificações básicas de nuvem para projetos pequenos
- As integrações alcançam GitHub, GitLab, Slack, Jira e Linear, então os achados caem onde os desenvolvedores já trabalham
Contras
- Os recursos de IA rodam com créditos mensais, então equipes que abusam das revisões profundas e do pentest precisam do plano Pro ou de um orçamento maior
- Os planos pagos são cobrados como mensalidades fixas que começam bem acima do que um desenvolvedor sozinho pagaria
- O valor depende de conectar seus repositórios, contas de nuvem e registros, então um ambiente muito fechado exige um tempo de montagem real
- O módulo de pentest é cobrado por avaliação e não dentro da assinatura fixa, o que soma uma linha de custo à parte
Perguntas frequentes
O Aikido Security serve para encontrar e corrigir problemas de segurança no software que você cria. Ele analisa dependências, código-fonte, segredos, configurações de nuvem e apps no ar, e depois ajuda sua equipe a corrigir o que importa. É voltado para equipes de desenvolvimento que querem tratar a segurança dentro do fluxo de trabalho normal.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Aikido Security.
Alternativas a Aikido Security
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.