

Arcjet
Arcjet · Programação · Outros
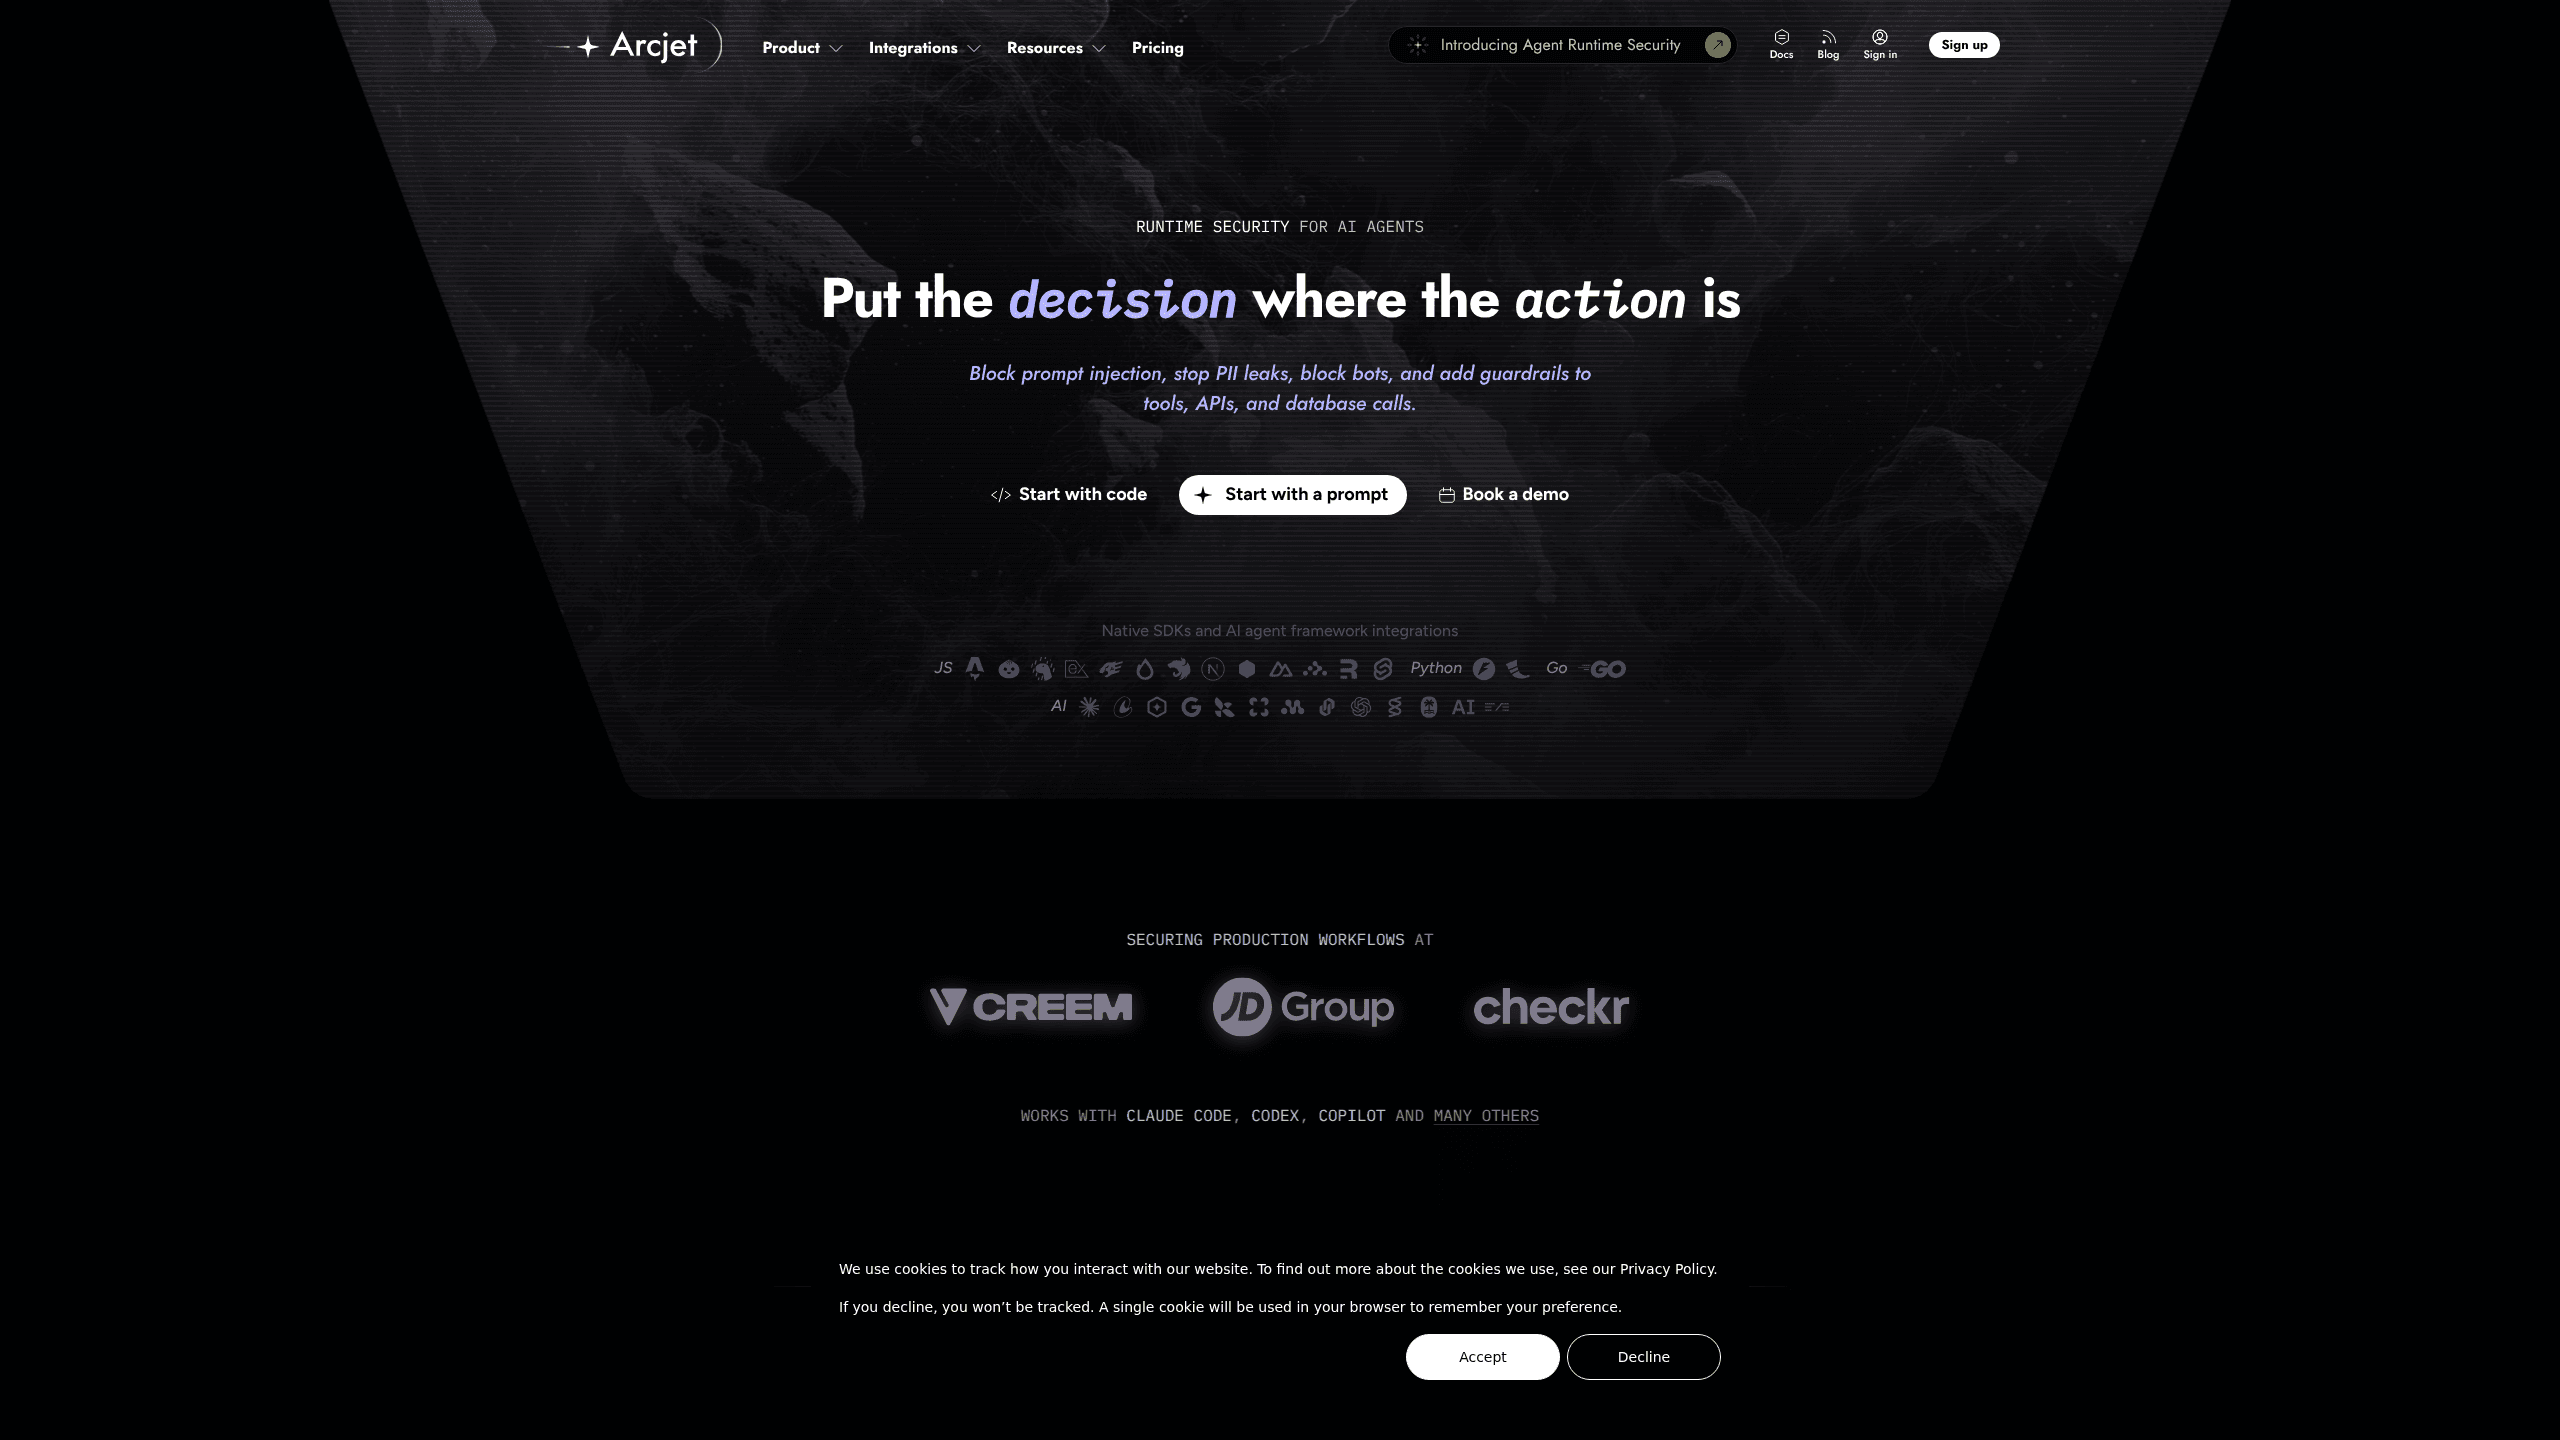
O Arcjet é uma plataforma de segurança em tempo de execução para agentes de IA que vigia os agentes que rodam dentro da sua organização e decide o que eles podem fazer. Ele verifica cada ação, prompt e chamada de ferramenta, bloqueia bots e abusos, detecta injeção de prompt, autoriza chamadas de ferramenta e oculta dados pessoais. A plataforma roda no lado do servidor, então você a adiciona a apps e pipelines de agentes que já existem sem reconstruí-los.
Sobre Arcjet
O que é o Arcjet
O Arcjet coloca um ponto de controle de segurança na frente do que os agentes de IA fazem. Um agente que pode enviar e-mail, reembolsar um pagamento ou gravar num banco de dados toca sistemas reais, e cada um desses movimentos é um lugar onde algo pode dar errado. O Arcjet cobre três perguntas: o que está de fato rodando, o que deveria ser permitido e o que aconteceu de verdade.
Você pode começar por qualquer uma das três. O Discovery coleta os agentes que já existem, usando dados de OpenTelemetry ou a API de conformidade da Claude, e registra a atividade sem impor nada. O Enforcement adiciona uma decisão de ALLOW ou DENY antes de cada chamada de ferramenta. O Auditing guarda a política que rodou junto com os valores que ela leu, para você reconstruir uma resposta depois.
A configuração pende para o lado técnico. O Arcjet é feito para desenvolvedores e equipes de segurança, entregue por SDKs, adaptadores de framework e um servidor MCP em vez de só um painel de cliques. Ele roda no lado do servidor, o que significa que você precisa controlar o backend onde seus agentes vivem. Se você é um usuário não técnico sem acesso a esse código, esta ferramenta não é algo que você consegue montar sozinho.
Primeiros passos
- Cadastre-se no console do Arcjet e crie um site para o seu projeto.
- Conecte sua fonte de dados, seja enviando dados de OpenTelemetry ao Arcjet ou vinculando a API de conformidade da Claude, para ver quais agentes já estão rodando.
- Gere uma site key (ARCJET_KEY) e instale o SDK para o seu framework ou adicione o servidor MCP ao Claude Code, VS Code Copilot, Cursor ou Windsurf.
- Envolva suas chamadas de ferramenta e rotas com
guard()ouprotect(), depois escolha regras remotas para ter proteção desde o primeiro momento. - Revise as requisições que o Arcjet registrou, explique as decisões e ajuste as regras conforme o tráfego real chega.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Arcjet.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores que criam agentes de IA
- Equipes de segurança em empresas pequenas e médias
- Mantenedores de código aberto
Tarefas
- Bloquear injeção de prompt
- Autorizar chamadas de ferramenta do agente
- Ocultar dados pessoais
- Proteção contra bots e abusos
Cenários
- Colocar um agente de programação num time
- Rodar um app de cara para o cliente com um assistente de IA
- Auditar depois de um incidente
Principais recursos
Guarda em tempo de execução para chamadas de ferramenta
O Arcjet coloca uma decisão de ALLOW ou DENY na frente de cada chamada de ferramenta, então o alcance de um agente para onde a sua política diz que ele deve parar. Isso é autorização de chamadas de ferramenta em termos simples. A função guard() e os adaptadores de framework cobrem agentes sob medida, consumidores de fila e pipelines agênticos. É a peça que separa "o agente pode fazer isso" de "o agente tem permissão para fazer isso".
Detecção de injeção de prompt
Uma entrada manipulada pode empurrar um agente a agir contra as instruções dele, e o Arcjet verifica isso antes que a entrada mova uma chamada de ferramenta. Isso é defesa contra injeção de prompt na fronteira. Importa mais onde os agentes leem texto fora do seu controle, como mensagens de usuários ou páginas baixadas. Pegar isso aqui impede que um prompt ruim vire uma ação ruim.
Ocultação de dados pessoais
O Arcjet tira os dados pessoais do tráfego do agente conforme ele passa pelo sistema. Ideia simples. Se seus agentes lidam com registros de clientes, dados de pagamento ou históricos de chat, a ocultação mantém esse material fora de lugares aonde ele não deveria chegar. Ela roda como parte da mesma passada de proteção, não como um passo de limpeza separado.
Observar sem tocar no código
Antes de você impor qualquer coisa, o Arcjet pode mostrar o que já está rodando. Sem mudança de código. Ele ingere dados de OpenTelemetry ou consulta a API de conformidade da Claude para montar um retrato dos agentes na sua organização. Nenhum dos dois caminhos impõe política, então você primeiro obtém um inventário exato e decide o que travar depois.
Suporte a agentes de programação
O Arcjet protege o Claude Code e o GitHub Copilot direto dentro do ambiente de desenvolvimento, usando hooks que essas ferramentas já disparam. Sem SDK para instalar. Sem código para mudar. Isso faz dele o ponto de entrada mais rápido se você quer proteção sem tocar num repositório.
Proteção contra bots e abusos
A proteção contra bots no lado do servidor bloqueia o abuso automatizado contra sites e apps web, com sinais do cliente disponíveis como segunda camada opcional. Limites de taxa, filtros e regras do Shield WAF contam como uma única requisição web. Boa notícia também para a sua conta.
Trilha de auditoria
Cada decisão aplicada guarda a política que rodou e os valores que ela leu. Quando você precisa responder "por que o agente fez isso", o registro deixa você reconstruir uma resposta em vez de chutar. Essa é a diferença entre um log e uma auditoria.
Servidor MCP
O Arcjet entrega um servidor MCP em https://api.arcjet.com/mcp, conectado por OAuth. Do seu editor você lista times e sites, cria sites, pega site keys, inspeciona requisições, explica decisões, confere a cota, analisa o tráfego e investiga IPs, tudo sem sair das ferramentas que você já usa.
Prós e contras
Prós
- Cobre descoberta, aplicação e auditoria numa só plataforma, então você não costura três ferramentas separadas.
- O preço por uso mantém o custo de entrada baixo: US$ 25/mês no plano Individual, com as requisições web a US$ 5 por milhão.
- A proteção de agentes de programação não precisa de SDK nem de mudança de código, o que baixa a barreira de configuração para times que já usam Claude Code ou Copilot.
- O plano gratuito continua depois do teste com 10.000 requisições por mês, e é um corte seco em vez de um excedente medido.
- Os registros de auditoria amarram cada decisão à política e aos valores por trás dela, o que ajuda nas revisões de incidentes.
Contras
- É voltado a desenvolvedores. Sem acesso ao backend nem experiência com SDKs, você não tira muito dele. Usuários não técnicos deveriam procurar outra coisa.
- O preço das requisições de agente é dez vezes a taxa web, US$ 50 por milhão, então uso pesado de agentes se acumula mais rápido que o tráfego de um site.
- O plano Individual limita o tamanho do time a um membro e guarda os logs por uma hora, o que é apertado para colaborar de verdade ou depurar.
- O controle real de custo significa vigiar o uso e fixar você mesmo os limites de orçamento; a plataforma cobra o que você usa em vez de colocar um teto.
Perguntas frequentes
O Arcjet é uma plataforma de segurança em tempo de execução para agentes de IA. Ele descobre quais agentes estão rodando, aplica regras sobre as ações, prompts e chamadas de ferramenta deles, e guarda um registro do que aconteceu para você auditar depois.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Arcjet.
Alternativas a Arcjet
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.
Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.