
ClawSec by Prompt Security
Prompt Security (SentinelOne) · Outros
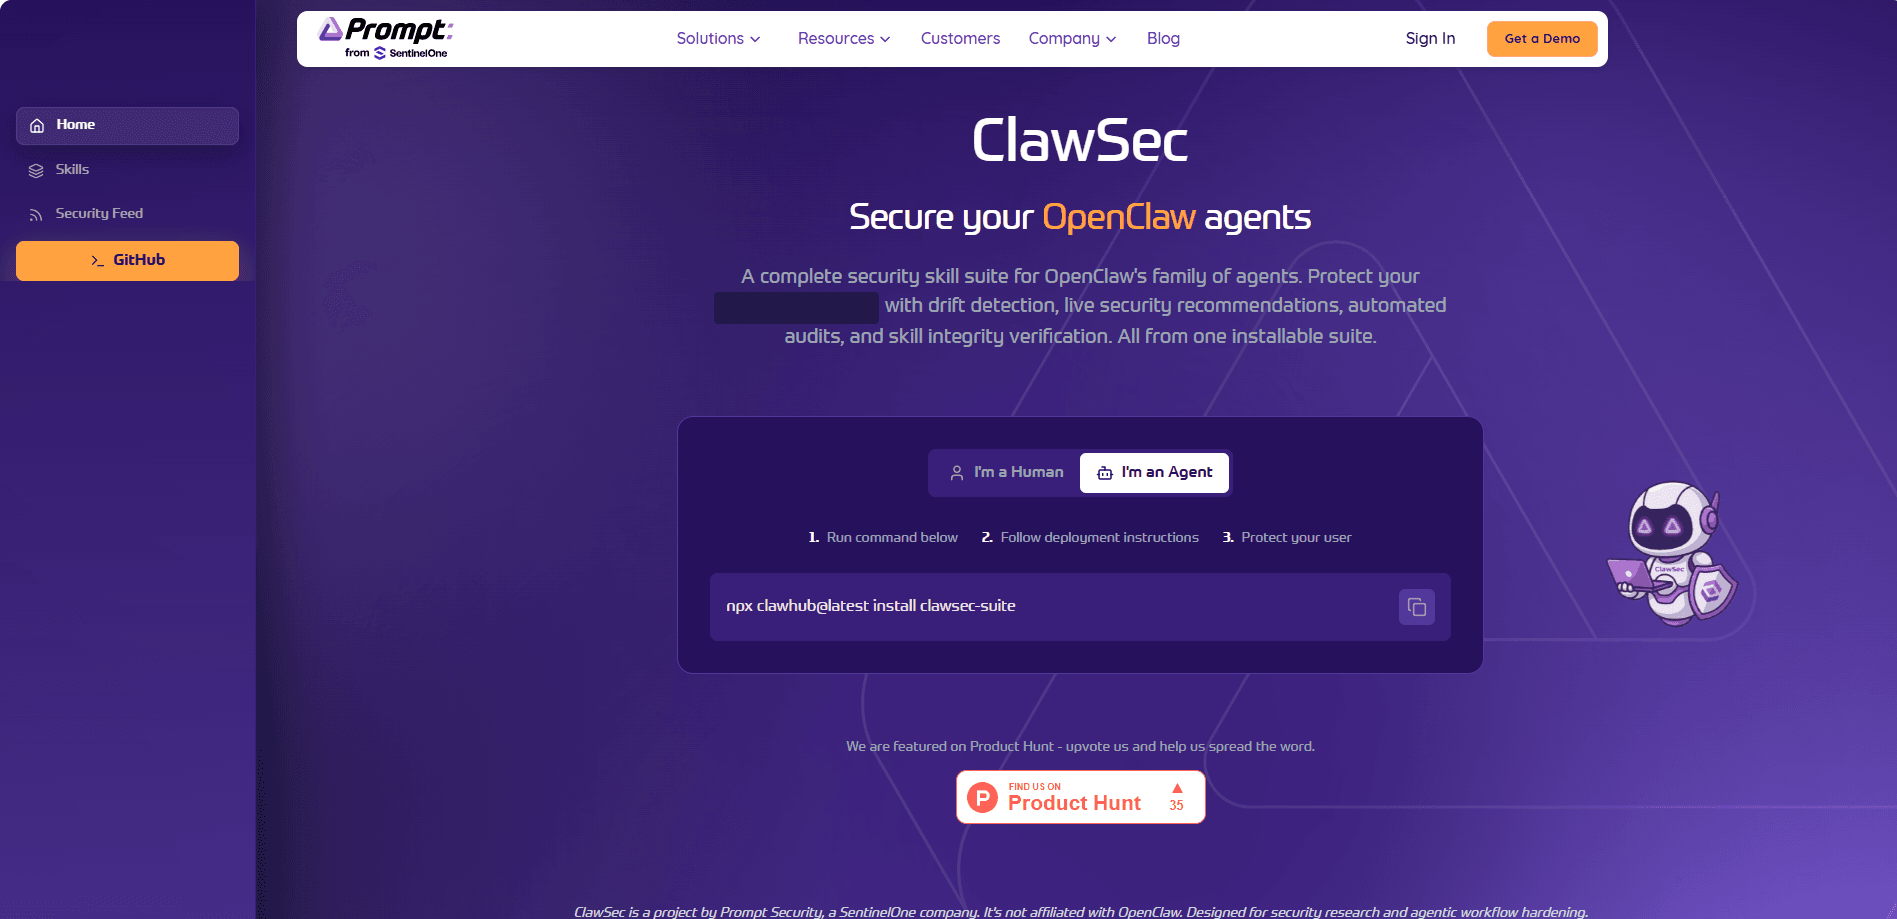
O ClawSec da Prompt Security é uma suíte de habilidades de segurança que adiciona uma camada de proteção aos agentes OpenClaw, NanoClaw, Hermes e Picoclaw. Ela observa tentativas de injeção de prompt, verifica se arquivos críticos como o seu SOUL.md não foram adulterados e pausa instalações de habilidades de risco até que você as aprove. O pacote inteiro é de código aberto, então não há taxa de licença. Grátis, e sem pegadinhas.
Sobre ClawSec by Prompt Security
O que é o ClawSec da Prompt Security
O ClawSec é o que você teria se desse ao seu agente de IA um segurança que nunca dorme. É uma coleção de habilidades instaláveis mais um feed assinado de avisos, mantido pela equipe da Prompt Security (agora parte da SentinelOne), voltado para um problema: agentes que podem ler arquivos, executar comandos e chamar ferramentas são poderosos, e poder sem controle é como acontecem vazamentos de dados e instruções descontroladas.
A suíte dá conta de quatro tarefas. Verifica se os artefatos das habilidades são o que dizem ser, detecta quando a configuração ou os arquivos de identidade do seu agente se desviaram de uma base conhecida como boa, audita o ambiente em busca de pontos fracos e controla instalações que batem com um aviso de risco publicado. Nada roda em silêncio. O hook persistente que amarra tudo isso é um passo separado que você revisa e habilita.
O limite principal é o escopo. O ClawSec só protege runtimes para os quais tem habilidades, o que hoje significa o OpenClaw e seus parentes próximos. Ele também é de código aberto e revisado pela comunidade, não um serviço em nuvem gerenciado, então manter tudo atualizado é com você. Se você quer um fornecedor administrando o painel por você, não é isso.
Como começar
- Adicione a suíte ao seu agente OpenClaw com o único comando
npx skills addna página do projeto no GitHub. - Rode o script de configuração do hook de avisos e leia com atenção a saída de preflight antes que ele toque na sua configuração persistente do OpenClaw.
- Reinicie o gateway do OpenClaw e rode
/newuma vez para que o ClawSec faça sua primeira varredura de avisos. - Rode o script de descoberta do catálogo para ver quais proteções opcionais estão disponíveis e instale só as que você precisar.
- Revise os alertas sinalizados e aprove ou bloqueie instalações de habilidades de risco a partir daí.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de ClawSec by Prompt Security.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Operadores do OpenClaw que rodam agentes que mexem em arquivos ou executam comandos de shell
- Equipes de segurança que auditam agentes de IA auto-hospedados
- Hobbistas experimentando com NanoClaw ou Hermes
Tarefas
- Verificar se o seu SOUL.md ou arquivos de configuração foram modificados
- Avaliar uma habilidade da comunidade antes de instalá-la
- Auditar um ambiente de agente em busca de pontos fracos
Cenários
- Montar um agente auto-hospedado novo e querer proteção desde o primeiro dia
- Rodar vários agentes e precisar de uma checagem de integridade consistente
- Responder a um evento suspeito, como uma mudança de arquivo inesperada
Principais recursos
Proteção contra injeção de prompt e defesa contra instruções de risco
O ClawSec monta sua defesa em torno da proteção contra injeção de prompt, checando instalações e mudanças de habilidades que chegam contra um feed assinado de avisos antes que entrem em ação no seu agente. Se um pacote bate com um risco publicado, o instalador protegido para e exige uma segunda confirmação explícita. Essa segunda trava é o ponto principal. Ela transforma uma instalação silenciosa em uma decisão que você toma de fato.
Detecção de desvio de configuração e identidade
A suíte cria uma base de arquivos críticos, configuração, atestações e artefatos de lançamento, e então observa mudanças. A demo soul-guardian mostra isso em ação ao editar um arquivo protegido do agente e percorrer o alerta. Se alguém ou algo reescrever o seu SOUL.md, você fica sabendo. Sem adivinhação.
Inteligência de avisos assinados
Avisos e um manifesto de checksum são verificados antes que o ClawSec os compare com o que está instalado. Isso importa. Uma ferramenta de segurança é tão confiável quanto o feed de onde lê, e um feed adulterado é pior do que feed nenhum.
Auditorias e relatórios automatizados
As habilidades de auditoria escaneiam o ambiente do agente e geram relatórios sobre os quais você pode agir, em vez de uma parede de logs brutos que ninguém tem tempo de ler linha por linha. Os operadores usam esses relatórios para achar lacunas e documentar o que foi checado e quando. Direto, e útil quando você precisa de um rastro documental.
Verificação de integridade de habilidades
Cada artefato de habilidade é checado para que você saiba que o código aprovado é o código que roda. Quando uma habilidade é atualizada depois, a checagem de integridade pega a diferença em vez de presumir boa-fé. É toda a ideia. Confie, mas verifique.
Catálogo de habilidades multi-runtime
Esta suíte de segurança para agentes de IA cobre o OpenClaw, a segurança do agente Hermes, o NanoClaw e o Picoclaw a partir de uma só instalação, com um script de descoberta que lista as proteções opcionais. Você adiciona a base e depois só os módulos que a sua montagem precisa. Pouco peso, cobertura ampla.
Prós e contras
Prós
- Totalmente grátis e de código aberto sob AGPL, então não há assinatura para avaliar.
- Cobre injeção de prompt, desvio de configuração e aprovações de instalação em uma só suíte, em vez de três ferramentas separadas.
- Funciona em OpenClaw, NanoClaw, Hermes e outros runtimes Claw com o mesmo conjunto de habilidades.
- Avisos assinados e checagens de integridade fazem com que a própria proteção seja verificável.
Contras
- Não é um serviço gerenciado, então você é responsável por manter a suíte e o feed de avisos atualizados.
- O hook do runtime é habilitado por um script e uma mudança de configuração, o que exige ler um preflight e reiniciar o gateway. Se você não está à vontade no terminal, isso é um obstáculo real.
- A proteção só chega a runtimes com uma habilidade publicada, então um agente sem suporte não recebe nada.
Perguntas frequentes
Sim. O ClawSec é lançado como um projeto de código aberto sob AGPL, então não há taxa nem nível pago. Você instala pelo repositório GitHub do projeto.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a ClawSec by Prompt Security.
Alternativas a ClawSec by Prompt Security
BinkBink
BinkBink · OutrosO BinkBink é uma plataforma de jogos online gratuita e um criador de jogos com IA que deixa qualquer pessoa transformar uma breve descrição em texto em um jogo de navegador jogável. Você pode entrar em centenas de jogos feitos pela comunidade. Ou descreve a sua própria ideia, joga em segundos e compartilha com amigos. Quer criar seu próprio jogo? Não precisa programar. Sem configurar motor, sem download, sem complicação.

Audiogen
Audiogen Inc. · OutrosO Audiogen é um gerador de música com IA criado pela Audiogen Inc., uma equipe de pesquisa pequena que passou cerca de 2,5 anos treinando o próprio modelo de música generativa e desenhando uma interface web em volta dele. Em vez de uma simples caixa de texto, essa ferramenta de música com IA transforma a linha do tempo em uma Estação de Trabalho de Áudio Generativo, ou GAW, voltada para iniciantes, na qual o inpainting, a extensão, a remixagem e a edição de faixas funcionam mais como pintar em uma tela. O produto ainda está em beta, então o acesso passa por uma lista de espera ou por um convite. Os planos pagos ainda não foram publicados.

Aiml API
AIMLAPI OÜ · OutrosA Aiml API é uma API unificada de modelos de IA que coloca mais de 1000 modelos da OpenAI, Google, Anthropic e outros por trás de um único endpoint e uma única fatura. Você escreve código contra um só esquema compatível com OpenAI e depois alterna entre modelos de chat, imagem, vídeo e áudio mudando uma string de modelo. Ela serve para desenvolvedores e equipes pequenas que querem acesso multimodelo sem administrar uma dúzia de contas de fornecedor separadas, e elimina a dor de cabeça comum de faturamento que vem com testar vários fornecedores. Uma chave cobre tudo.