
CloudTruth
CloudTruth (Sigma) · Programação
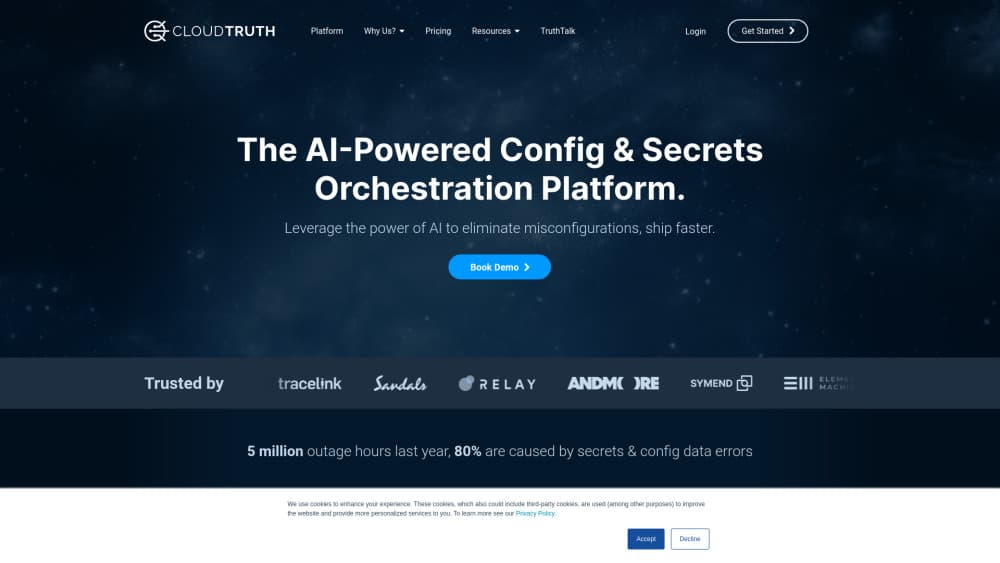
O CloudTruth é uma plataforma de dados de configuração que mantém parâmetros, segredos e certificados versionados em um único lugar e os entrega ao Terraform, ao Kubernetes e aos pipelines de CI. Um copiloto de IA escreve os templates.
Sobre CloudTruth
About
O que é o CloudTruth
O CloudTruth é uma plataforma de automação de dados de configuração e segredos, hoje vendida com o nome Sigma Config. Ela guarda parâmetros, chaves de API, certificados e variáveis de ambiente em um repositório versionado e entrega esses valores para builds, deploys e aplicações em execução. A proposta é parar de copiar valor entre repositório, cofre na nuvem e painel de pipeline.
O problema atacado é a dispersão da configuração. Um serviço acaba com valores em um repositório Git, em um arquivo .env, no AWS Parameter Store e no painel do CI, e ninguém sabe qual das quatro cópias está valendo. Esse é o problema clássico de gerenciamento de configuração. O CloudTruth se conecta a essas fontes em vez de exigir migração, então um valor pode continuar no AWS Secrets Manager, no Azure Key Vault, no HashiCorp Vault ou em um repositório e ser lido de um ponto único.
Os limites aparecem antes da assinatura. O preço é sob cotação, os controles de governança como ambientes protegidos ficam no plano empresarial, e a implantação supõe que alguém do time conhece a sua estrutura de Terraform ou Helm. Para quem toca sozinho uma aplicação pequena, pesa mais do que um cofre gerenciado.
Como começar
- Crie uma conta e inicie o teste gratuito. Não pedem cartão.
- Conecte uma integração, por exemplo AWS SSM, AWS Secrets Manager, Azure Key Vault, Vault ou GitHub, com credenciais somente leitura.
- Crie um projeto e cadastre parâmetros ou segredos. Também dá para importar arquivos existentes em JSON, YAML, HCL, TF_Vars ou INI.
- Adicione ambientes como dev, staging e produção, e defina overrides onde os valores mudam.
- Consuma os valores pela CLI, pelo provider de Terraform, pelo operador de Kubernetes ou pela API REST.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de CloudTruth.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Engenheiros de plataforma e DevOps
- Times de SRE
- Responsáveis por segurança e compliance
- Desenvolvedores de backend com vários ambientes
Tarefas
- Rotação de segredos agendada
- Manter a configuração de Terraform e a de Kubernetes alinhadas
- Auditar quem mudou um valor
- Escrever templates de configuração com IA
Cenários
- Deploys com vários ambientes
- Resposta a incidente depois de vazamento de chave
- Adotar configuração como código sem reescrever aplicações
- Preparação para auditoria SOC 2
Principais recursos
Um repositório versionado para configuração e segredos
Parâmetros, segredos e certificados ficam juntos, com histórico completo, então gestão de segredos e gestão de parâmetros compartilham o mesmo registro. Você compara versões, restaura um valor anterior e vê qual ambiente o usou. Na prática, existe uma resposta única para a pergunta sobre o que um serviço está usando agora.
Copiloto de IA para templates e correções
O copiloto escreve templates de configuração a partir de um pedido, gera variáveis com descrição e valor padrão, importa dados estruturados e conserta erros de sintaxe em templates existentes. Ele também avalia um template contra frameworks de boa arquitetura e vulnerabilidades de configuração conhecidas. A CloudTruth afirma que o copiloto não compartilha seus dados de configuração com terceiros.
Templates, herança e overrides
Você define um valor no nível do projeto, herda em todos os ambientes e sobrescreve só onde muda. Isso reduz os pontos em que uma alteração precisa ser repetida, que é a origem da maior parte dos erros de configuração.
Valores externos sem migração
Os valores podem ficar no AWS Secrets Manager, no Azure Key Vault, no HashiCorp Vault, no SSM ou em um repositório Git e serem referenciados pelo CloudTruth. Você ganha visibilidade e controle de acesso centrais sem levar dado sensível para um banco novo.
Rotação de segredos agendada
A rotação roda em calendário para os tipos de segredo suportados, então uma chave vazada é trocada sem depender de runbook manual. Certificados de vida curta passam a ser viáveis quando a renovação é automática.
Controle de acesso e trilha de auditoria
Controle baseado em papel, SSO com SAML e restrição por projeto definem quem lê ou altera um valor. O log de auditoria registra a mudança, o usuário e o horário, que é a evidência que o time de compliance pede.
Integrações com a stack que já existe
São mais de 30 integrações com Terraform, Kubernetes, GitHub, ArgoCD, AWS, Azure e os sistemas de CI mais usados, além de CLI e API REST para o que não está na lista. A maioria dos times conecta o que já roda, em vez de trocar de ferramenta.
Prós e contras
Prós
- Os valores podem continuar nos cofres que você já opera, então a adoção não exige um projeto de migração.
- O copiloto transforma um pedido curto em um conjunto de variáveis utilizável, com descrições e valores padrão.
- Histórico de mudanças e controle por papel cobrem quase toda a evidência que uma revisão de segurança pede.
- Existe opção self-hosted para times que não podem enviar dados de configuração a um fornecedor.
Contras
- Não há tabela de preços pública, então é preciso falar com vendas antes de orçar.
- A saída do copiloto ainda precisa de revisão, e um valor padrão errado chega à produção se ninguém conferir.
- A implantação exige conhecimento de infraestrutura como código, o que torna a ferramenta pesada para uma aplicação pequena.
Perguntas frequentes
Guarda valores de configuração e segredos em um lugar versionado e os entrega às ferramentas de build, deploy e execução. O efeito é que um serviço lê uma fonte, não quatro cópias.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a CloudTruth.
Alternativas a CloudTruth

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.