
CodeThreat
CodeThreat · Programação
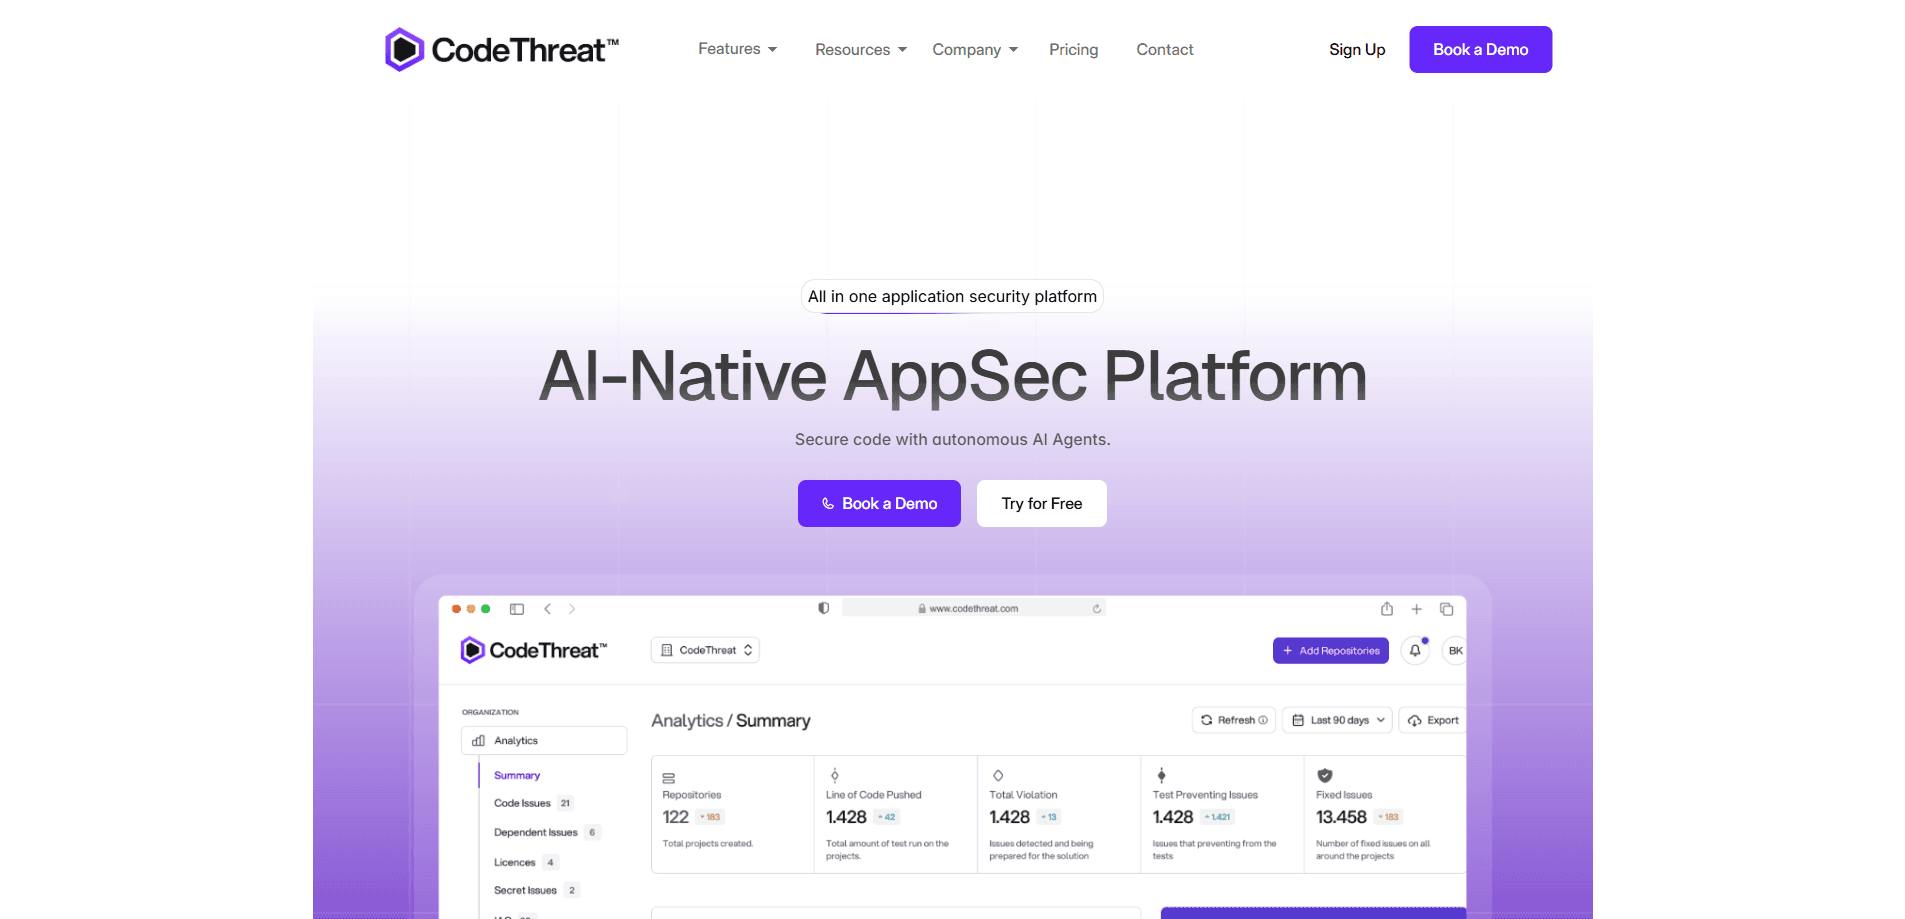
O CodeThreat é uma plataforma SAST com IA que analisa sua base de código em busca de vulnerabilidades e revisa pull requests antes do merge. Ele combina testes estáticos de segurança de aplicações (SAST) baseados em regras com agentes de IA que cortam falsos positivos e explicam os riscos que realmente importam. As equipes conectam seus repositórios, recebem os achados dentro do fluxo de trabalho que já usam e pagam por colaborador quando o plano gratuito deixa de bastar.
Sobre CodeThreat
O que é o CodeThreat
O CodeThreat é uma plataforma de segurança de código construída sobre uma ideia simples: um scanner que dá alarme falso o dia inteiro é um scanner que ninguém lê. Ele roda SAST determinístico, SCA, análise de infraestrutura e de segredos, e depois coloca agentes de IA por cima para descartar os achados fracos e explicar os reais. Essa segunda camada faz o trabalho pesado, porque é a triagem, e não a varredura, que costuma enterrar uma equipe de segurança sob uma fila que ninguém tem tempo de esvaziar.
A proposta fica no vão entre as ferramentas SAST clássicas e não ter nada. Scanners tradicionais marcam tudo e deixam os desenvolvedores se virarem. O CodeThreat revê os achados, marca os não exploráveis e diz por que acha que são falsos positivos. Então, o que isso muda no dia a dia. Você gasta menos tempo triando alertas e mais tempo corrigindo os que contam.
Ele suporta mais de 27 linguagens, incluindo Python, Java, JavaScript, Go e C#, com regras para frameworks como Django, React, Spring e Laravel. Os achados podem trazer sugestões de correção geradas por IA. O limite principal está no escopo. Cobertura profunda, implantação on-premises e execuções ilimitadas de agentes ficam atrás dos planos Pro e Enterprise, então equipes pequenas no plano gratuito trabalham com cotas.
Como começar
- Cadastre-se em app.codethreat.com e comece no plano gratuito com até 3 repositórios privados.
- Conecte seu controle de versão, seja GitHub, GitLab, Bitbucket ou Azure, e escolha os repositórios que quer escanear.
- Deixe os motores determinísticos rodarem SAST, SCA, análise de segredos e verificações de IaC por toda a base de código.
- Ative os agentes de IA para eliminação de falsos positivos e revisão agêntica de código, e depois ligue o CI/CD se quiser varreduras a cada push.
- Revise os achados no painel ou nos comentários do PR, aplique as correções sugeridas e faça o push.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de CodeThreat.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Equipes pequenas de desenvolvimento
- Engenheiros de segurança cansados do ruído
- Empresas atentas à conformidade
Tarefas
- Revisar pull requests em busca de segurança antes do merge
- Entender uma base de código desconhecida
- Detectar chaves e credenciais vazadas
Cenários
- Entregar mais rápido sem uma etapa dedicada de revisão de AppSec
- Integrar novos engenheiros
- Preparar uma auditoria de segurança
Principais recursos
SAST com IA e compreensão de contexto
A varredura guiada por IA olha o contexto do projeto para pegar falhas de lógica, fluxos de dados e caminhos de autenticação que scanners baseados em regras deixam passar. Ela também acompanha como os dados se movem entre funções e arquivos, então consegue marcar fluxos perigosos sem que você compile o projeto antes. Sem etapa de build. Sem esperar por uma compilação para a segurança começar.
Eliminação de falsos positivos
É a promessa de destaque do CodeThreat, e o preço reflete isso. O agente revê os achados de SAST, marca os não exploráveis e explica por que cada um provavelmente é um falso positivo. Menos alertas falsos. Mais tempo nos problemas reais. Os desenvolvedores param de fechar tickets que não levam a lugar nenhum.
Revisão agêntica de PR
Cada pull request dispara uma revisão de segurança dos arquivos alterados, com o retorno chegando como comentários no PR. A segurança passa a fazer parte da revisão de código em vez de ser uma etapa colada depois da implantação. É aí que a maioria das equipes a perde de vista. Aqui ela aparece onde os desenvolvedores já estão.
Análise e mapeamento agêntico do repositório
A plataforma mapeia todo o seu repositório e gera informações sobre arquitetura, documentação, endpoints, dependências e fluxo de dados. O mapa visual liga componentes e relações, então um engenheiro novo entende a estrutura sem ler cada arquivo. Útil quando você entra num projeto com mil arquivos e nenhuma documentação.
Ampla cobertura de linguagens e integrações
O CodeThreat suporta mais de 27 linguagens e frameworks de programação, e se conecta ao GitHub, GitLab, Bitbucket, pipelines de CI/CD e provedores de nuvem. Você não precisa mudar como sua equipe trabalha para adicioná-lo. Isso importa mais do que a lista de recursos sugere.
Cobertura AppSec completa num só lugar
SAST, SCA, IaC, segurança de contêineres e análise de segredos rodam a partir de uma única plataforma. Sem malabarismo com quatro fornecedores, sem costurar relatórios à mão. Para equipes que já pagam ferramentas separadas, essa consolidação é o atrativo real. Um painel. Uma fatura. Menos brechas entre as ferramentas.
Traga seu próprio LLM
Clientes Enterprise podem usar integração com LLM personalizado, incluindo hospedagem de modelos privados. É a opção a considerar se seu código não pode sair da sua infraestrutura e você ainda quer a camada agêntica. Vale perguntar cedo, porque isso molda todo o seu plano de implantação.
Prós e contras
Prós
- A eliminação de falsos positivos ataca a maior reclamação sobre ferramentas SAST.
- O plano gratuito é realmente usável para equipes pequenas, com 3 repositórios privados e sem recargas de crédito.
- Ampla cobertura de linguagens (mais de 27) e integrações com GitHub, GitLab, Bitbucket e CI/CD.
- Cobertura tudo em um: SAST, SCA, IaC, contêineres e análise de segredos sob o mesmo teto.
- Preço transparente por colaborador a $39, com opções on-premises e LLM privado no Enterprise.
Contras
- Os planos pagos cobram por colaborador, então o custo escala com o número de desenvolvedores, não com o uso.
- Os recursos agênticos mais fortes têm cota limitada no Free e no Pro, atingindo primeiro as equipes menores.
- A implantação on-premises e a hospedagem de LLM personalizado são exclusivas do Enterprise, o que implica uma conversa com vendas.
Perguntas frequentes
O CodeThreat é uma plataforma de segurança de aplicações nativa de IA que combina testes estáticos de segurança de aplicações com agentes de IA. Ele analisa o código em busca de vulnerabilidades, filtra falsos positivos, revisa pull requests e mapeia repositórios, tudo num só painel.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a CodeThreat.
Alternativas a CodeThreat
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.