

CRML
Zeron Research Labs / CyberSec Consulting LLC · Programação
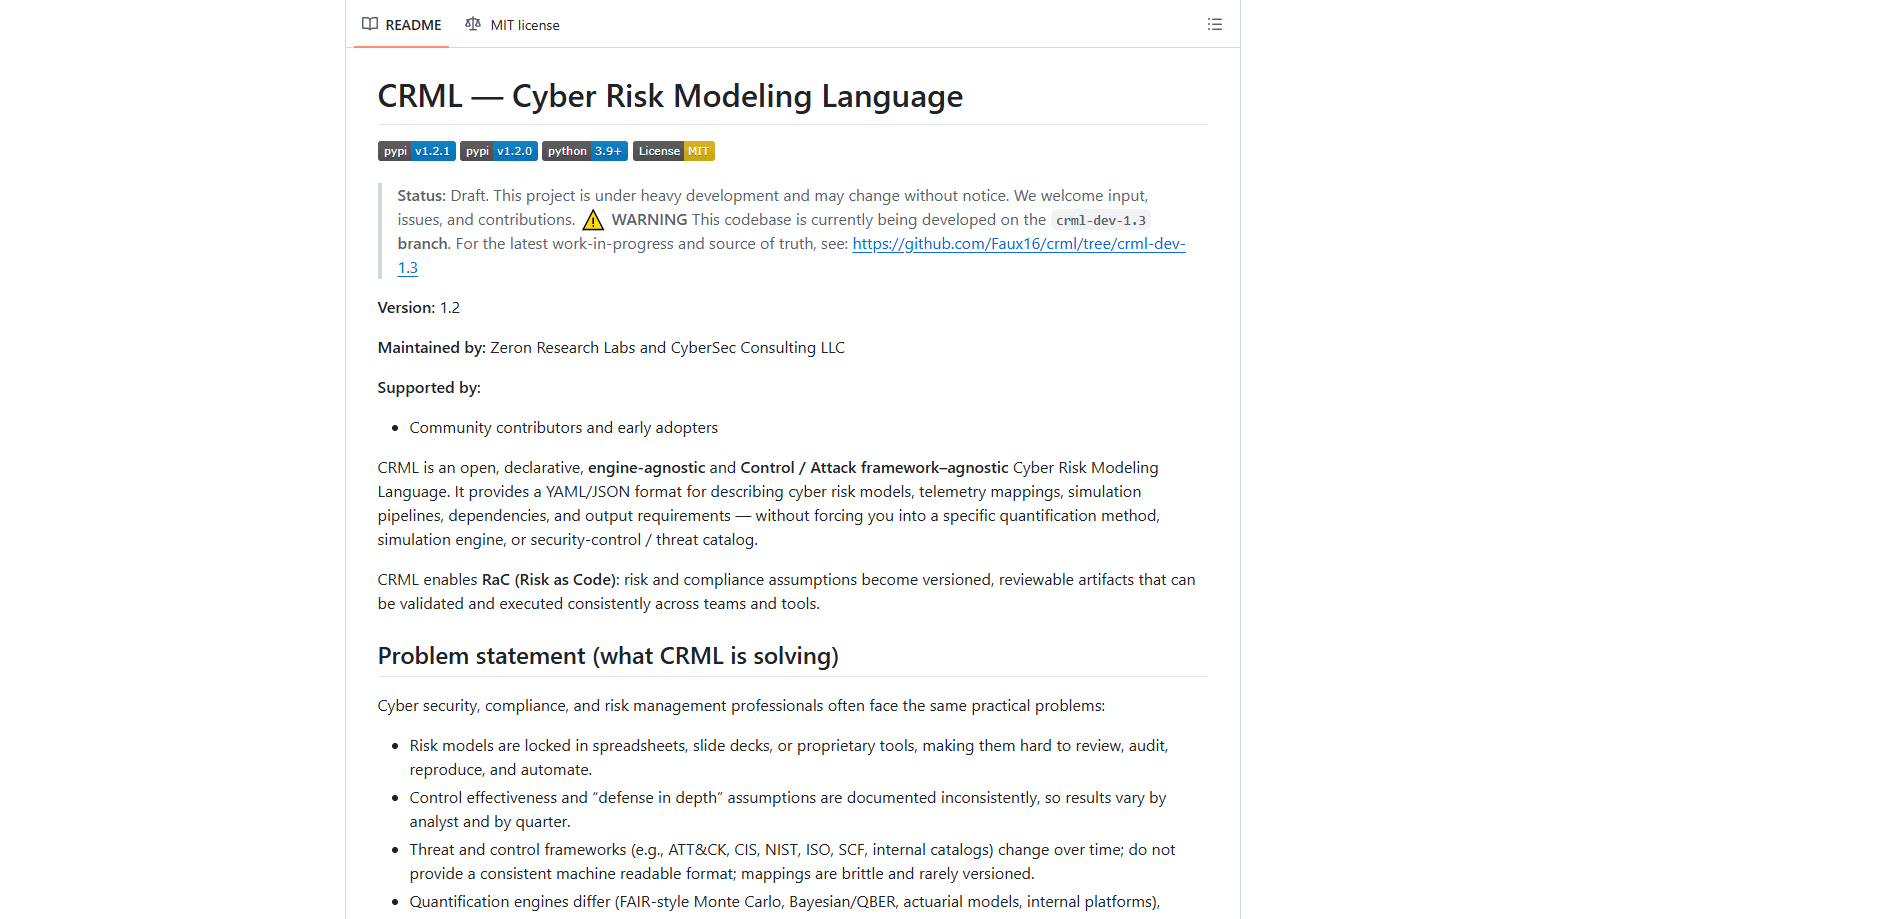
O CRML (Cyber Risk Modeling Language) é uma linguagem aberta e declarativa para descrever modelos de ciberrisco em YAML ou JSON, mantida pela Zeron Research Labs e pela CyberSec Consulting LLC. Em vez de trancar as premissas de risco dentro de planilhas ou da ferramenta de um único fornecedor, ela permite definir o modelo, seus mapeamentos de telemetria e suas saídas como arquivos revisáveis, e depois executá-los no mecanismo de quantificação de ciberrisco que você já usa. Como ferramenta de risco de código aberto, ela é distribuída como biblioteca de risco em Python, então equipes que tratam risco como código podem validar, versionar e reproduzir seus números do mesmo jeito que fazem com qualquer outra configuração.
Sobre CRML
O que é o CRML
O CRML é uma linguagem para escrever modelos de ciberrisco, não para calculá-los. Essa distinção importa. O formato descreve cenários, entradas, premissas de controle e saídas esperadas, enquanto a matemática de verdade fica com o mecanismo que você escolher, seja uma configuração Monte Carlo no estilo FAIR, uma abordagem bayesiana ou QBER, ou uma plataforma interna. Como um modelo de risco declarativo é só texto, ele pode viver no Git, passar por revisão e rodar de novo meses depois com o mesmo resultado.
Essa é a ideia de risco como código. Quando as premissas de conformidade e segurança viram artefatos versionados, auditores e analistas conseguem ver o que foi modelado, quais parâmetros foram usados e quais dados alimentaram o resultado. Muito longe de uma apresentação que ninguém consegue reproduzir.
Então, para quem isso serve? Principalmente para equipes que já tratam configuração como código. Um modelo de risco declarativo só compensa se você for mantê-lo em controle de versão. Caso contrário, deixe passar.
A maior limitação hoje é a maturidade. O projeto se rotula como rascunho em desenvolvimento intenso, então o formato e as ferramentas podem mudar entre versões, e quem construir sobre ele deve esperar mudanças. Isso tem um custo real. Ainda assim, o escopo é estreito e a ideia central se sustenta.
Como começar
- Instale o Python 3 e depois adicione os pacotes do PyPI com
pip install crml-langepip install crml-engine. - Escreva um documento de cenário em YAML ou JSON descrevendo seu modelo de risco, seus mapeamentos de telemetria e seus requisitos de saída.
- Valide-o contra o esquema JSON incluído, por exemplo carregando o arquivo com o helper
validateemcrml-lang. - Agrupe um portfólio caso vários cenários referenciem packs compartilhados, produzindo um artefato autocontido.
- Entregue o plano ao seu mecanismo de quantificação ou use a etapa de pipeline determinística do
crml-enginepara executá-lo.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de CRML.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Analistas de ciberrisco e segurança que precisam de modelos que sobrevivam à revisão
- Equipes de conformidade e auditoria que precisam mostrar como um número foi produzido
- Gestores de risco com mentalidade de engenharia que já usam Python
Tarefas
- Documentar um cenário de risco para que dois analistas cheguem ao mesmo resultado
- Comparar risco entre unidades de negócio ou fornecedores
- Mapear frameworks de ameaças e controles como ATT&CK, CIS ou NIST
- Justificar um gasto em segurança modelando o risco com e sem um controle
Cenários
- Tirar os modelos de risco de planilhas e apresentações e levá-los ao controle de versão, onde as mudanças são revisadas como código.
- Executar o mesmo modelo em mecanismos de quantificação diferentes sem reescrevê-lo a cada vez.
- Produzir evidência pronta para auditoria sob demanda, já que a descrição do que foi modelado fica ao lado do próprio modelo.
Principais recursos
Descrições de modelo agnósticas de mecanismo
O CRML não impõe um método de quantificação. Você descreve o modelo em YAML ou JSON, e uma configuração Monte Carlo FAIR, um mecanismo bayesiano ou QBER, ou sua própria plataforma leem o mesmo arquivo. Isso significa que trocar de mecanismo deixa de ser um projeto de reescrita. Grande diferença. É a dor prática que ele nasceu para remover.
Fluxo de trabalho de risco como código
O objetivo todo é transformar premissas de risco em artefatos versionados e revisáveis. Como os modelos são texto simples, eles se encaixam no Git, em pull requests e em CI, então um analista vê exatamente o que mudou e por quê. Para equipes que já vivem na revisão de código, este é o lar natural do trabalho de risco. Chega de números misteriosos.
Validação de esquema e modelos tipados
O pacote crml-lang inclui modelos Pydantic, um esquema JSON embutido e um validador estruturado. Você recebe um aprovado ou reprovado claro antes de qualquer coisa rodar, o que pega parâmetros malformados cedo em vez de depois de uma simulação desperdiçada. Os relatórios de validação dizem o que quebrou, não apenas que algo quebrou.
Agrupamento de portfólio
Quando vários cenários compartilham packs referenciados, o bundle_portfolio os funde em um único artefato autocontido. O agrupamento pode ler do disco ou direto de modelos em memória, então funciona também em um pipeline sem sistema de arquivos. O resultado é um único objeto que você pode arquivar ou enviar para outra equipe.
Pipeline de mecanismo determinística
O pacote complementar crml-engine inclui uma etapa de planejamento que transforma um portfólio em um plano de pipeline determinístico. Ele mantém a fase de "o que executar" separada da de "executar", o que torna a saída reproduzível e mais fácil de depurar quando os números não batem.
Flexibilidade de frameworks e catálogos
Frameworks de ameaças e controles como ATT&CK, CIS, NIST, ISO e SCF, além de catálogos internos, podem ser descritos sem te prender a nenhum deles. Como esses frameworks mudam com o tempo, manter o mapeamento em um formato versionado evita que atualizações quebrem seu modelo em silêncio.
Prós e contras
Prós
- Código aberto sob licença MIT, então não há custo de licença e o esquema pode ser inspecionado.
- O design agnóstico de mecanismo faz seu modelo não ficar preso à ferramenta de quantificação de um único fornecedor.
- Modelos em YAML e JSON baseados em texto se encaixam bem no Git, na revisão e na automação.
- A validação de esquema incluída e os modelos Python tipados pegam erros antes de uma simulação rodar.
- A versão atual instala do PyPI como `crml-lang` e `crml-engine` para Python 3.
Contras
- O projeto se chama de rascunho em desenvolvimento intenso, então o formato e os pacotes podem mudar entre versões.
- É uma especificação e uma biblioteca, não um produto pronto, então você vai escrever código e YAML em vez de clicar em uma interface.
- Não há serviço em nuvem nem painel gráfico independente, o que o descarta para equipes que querem um app pronto para usar.
Perguntas frequentes
Ele dá a você uma forma padrão de escrever modelos de ciberrisco, suas entradas e suas saídas esperadas. A linguagem cuida da descrição e da validação, enquanto um mecanismo separado faz a quantificação de verdade.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a CRML.
Alternativas a CRML
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.