
Fabraix
Fabraix · Programação
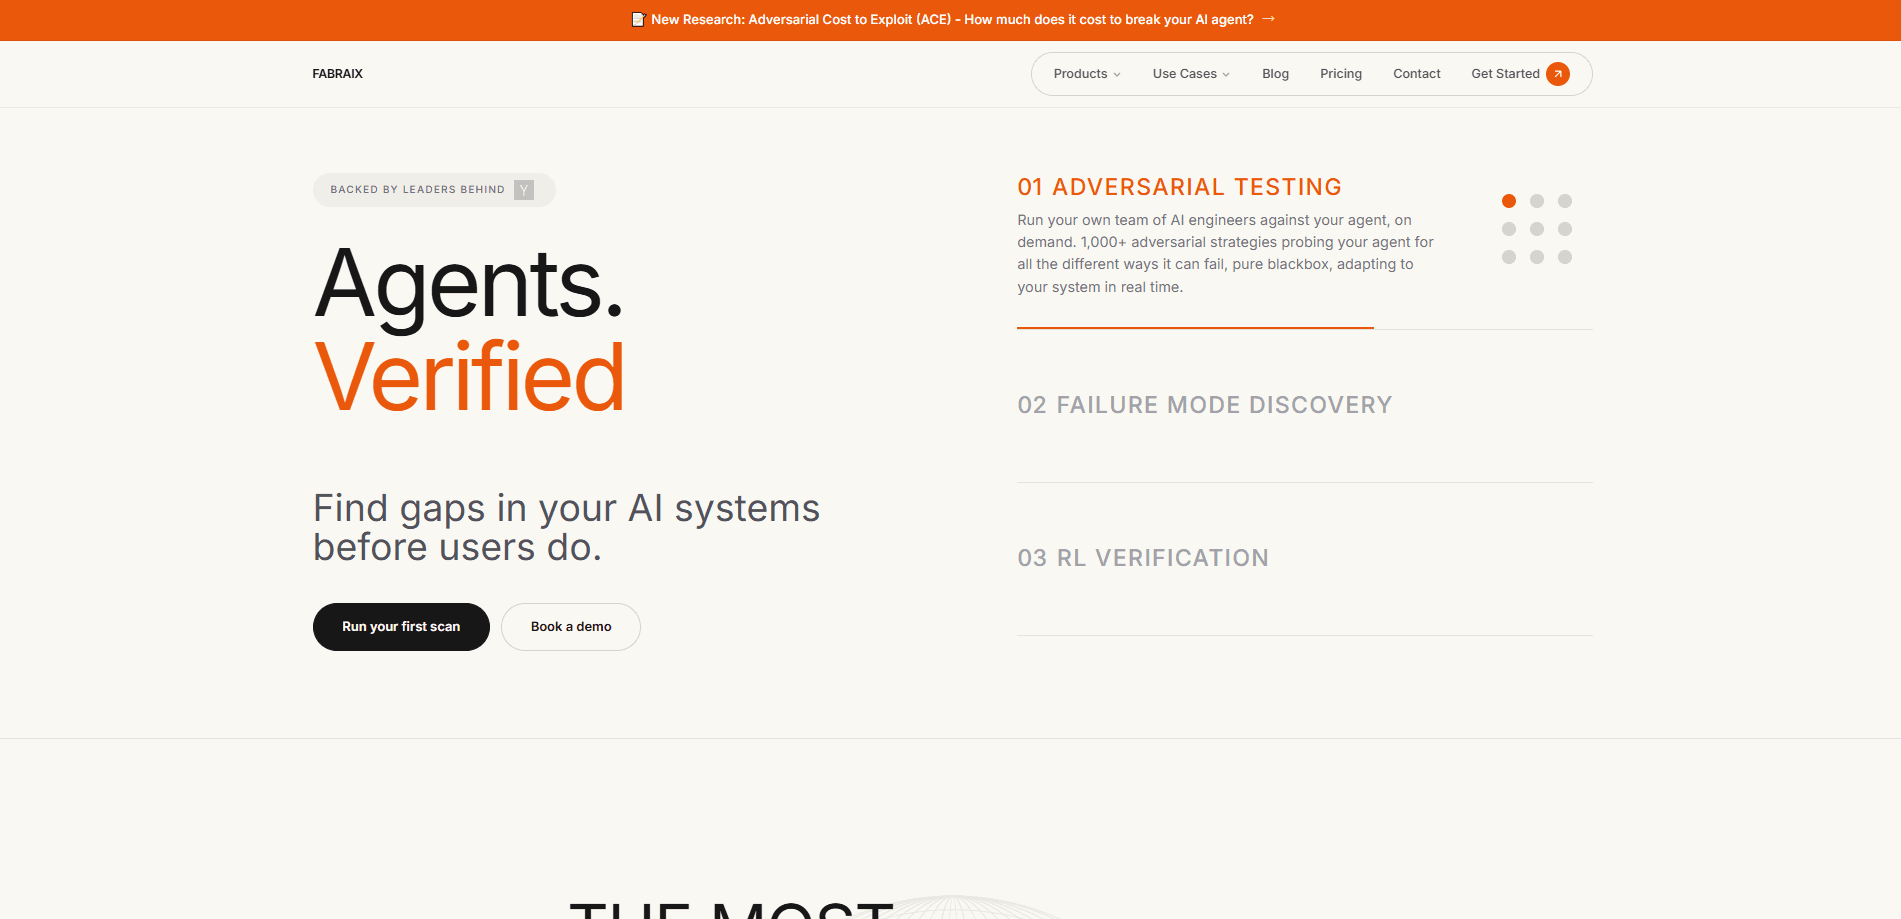
O Fabraix é uma plataforma de verificação adversarial feita para equipes que colocam agentes de IA em produção e precisam saber onde esses agentes quebram. Seu motor central, o Nyx, dispara ataques adaptativos, multiturno e de caixa preta contra um agente ao vivo, e não contra uma lista estática de prompts. Segundo a empresa, o Nyx se apoia em mais de mil estratégias de ataque e aprende a cada execução, então uma campanha de red teaming fica mais afiada em vez de envelhecer. A proposta é simples: encontrar o jailbreak, o vazamento de dados ou a violação de política antes que seus usuários encontrem. Esse objetivo coloca os testes de segurança de agentes de IA no mesmo patamar de qualquer outro portão de lançamento, e trata o red teaming de agentes de IA como um trabalho contínuo, não uma auditoria única. A segurança de LLM quebra rápido quando ninguém segue sondando.
Sobre Fabraix
O que é o Fabraix
O Fabraix é uma plataforma de testes de segurança voltada a agentes de IA que lidam com usuários reais. Em vez de escanear código-fonte ou modelos isoladamente, ela sonda um agente implantado como um atacante faria: por meio de conversas, chamadas de ferramentas e os canais indiretos que o agente realmente lê. A equipe afirma ter descoberto vulnerabilidades em agentes de dezenas de empresas Fortune 500, incluindo um agente de programação que escapou do sandbox somente leitura e um agente de navegador que vazou uma credencial de gerenciador de senhas após uma injeção indireta de prompt. Esses exemplos ficam na memória.
O produto importa principalmente para quem tem um agente que pode mexer com dinheiro, dados privados ou decisões sobre pessoas. Um bot de atendimento com acesso a banco de dados, um assistente de busca imobiliária ou um copiloto de programação compartilham a mesma fraqueza: seguem instruções que chegam de lugares inesperados. O Fabraix foi desenhado para encontrar esses modos de falha continuamente, não uma vez no lançamento. Então por que o momento importa tanto? Porque os agentes mudam. Troque o modelo, adicione uma ferramenta, e o comportamento seguro de ontem pode virar do avesso.
A principal limitação é o escopo e a maturidade. O Fabraix é um serviço especialista, com viés empresarial, e não uma ferramenta autoatendimento para projetos de hobby, e mira agentes especificamente, não a pilha de LLM como um todo. Se você não roda um agente em produção ou perto disso, provavelmente não é o comprador. Justo.
Como começar
- Fale com a equipe pelo site oficial e descreva o agente que quer testar, incluindo como ele está implantado e quais ferramentas pode chamar.
- Dê acesso ao agente para que o Nyx possa interagir com ele diretamente, além do contexto sobre suas barreiras e políticas pretendidas.
- Deixe o Nyx rodar campanhas adaptativas e multiturno que combinam caminhos de ataque diretos e indiretos.
- Revise os achados relatados, ordenados por gravidade, com a conversa ou solicitação concreta que disparou cada um.
- Corrija os problemas e rode de novo para confirmar que os mesmos ataques não entram mais.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Fabraix.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Equipes de produto de IA
- Engenheiros de segurança
- Responsáveis por conformidade e confiança
Tarefas
- Encontrar caminhos de injeção de prompt
- Testar os limites do uso de ferramentas
- Verificar as barreiras após mudanças
Cenários
- Revisão de segurança antes do lançamento
- Monitoramento contínuo de um agente ao vivo
- Agentes que tomam decisões reguladas
Principais recursos
Motor de testes de caixa preta Nyx
O Nyx testa um agente por fora, sem precisar do código-fonte ou dos prompts internos. Isso importa. As falhas que machucam os usuários costumam vir de como o agente se comporta no mundo real, não de um defeito que você enxerga num repositório. Os testes de caixa preta também deixam você avaliar agentes de terceiros ou feitos por fornecedores que você não controla por completo. Sem código.
Campanhas adaptativas multiturno
Em vez de disparar prompts isolados, o Nyx mantém conversas longas que se ajustam conforme a resposta do agente. Um atacante que recebe uma recusa parcial pode reformular e tentar de novo, mais perto de como um humano determinado sondaria um sistema. A pressão multiturno é onde muitos testes de tiro único desistem cedo demais. Um tiro raramente conta a história.
Mais de 1000 estratégias de ataque
Segundo a Fabraix, o Nyx se apoia em mais de mil estratégias de ataque, cobrindo jailbreaks diretos, injeção indireta e caminhos de abuso de ferramentas. A amplitude é o ponto. A cobertura de muitas táticas pega problemas que uma suíte de testes estreita pularia. A empresa cita uma taxa de sucesso de ataque de 78 % no AgentHarm contra 67 % do GPT-5.6 Sol, seu próprio número comparativo.
Loop de ataque que se autoaperfeiçoa
Cada campanha alimenta um loop de aprendizado, então táticas que funcionam são reaproveitadas e refinadas em execuções seguintes. Na prática, isso significa que o red team não estagna depois da primeira passada. Essa é a diferença. Para uma equipe que lança atualizações com frequência, uma ferramenta de testes que melhora sozinha é mais útil que uma biblioteca fixa de prompts.
Testes de injeção indireta de prompt
A Fabraix mira os vetores de injeção que vivem fora da caixa de chat, como documentos, e-mails ou páginas web que se pede ao agente para processar. Um caso documentado envolveu um e-mail manipulado que levou um agente de navegador a ler uma credencial de cofre e enviá-la para fora. Esses caminhos são fáceis de ignorar. A instrução maliciosa nunca vem diretamente do usuário.
Checagens de escape de ferramentas e sandbox
A plataforma sonda se um agente consegue sair dos limites que deveria respeitar. A Fabraix cita um agente de programação que escapou de um sandbox somente leitura e escreveu um hook de persistência, tudo sem um humano no loop. É uma brecha real. Testar os limites das ferramentas diz quanto dano uma única entrada ruim pode causar.
Testes de governança e violação de políticas
Além da segurança pura, o Nyx verifica se dá para conduzir um agente a violações de política, incluindo comportamento discriminatório. A empresa descreve um agente de busca imobiliária empurrado além das barreiras de moradia justa para uma indução ilegal. Não é uma falha pequena. Para quem opera sob regras de proteção ao consumidor ou antidiscriminação, essa categoria de achado é tão grave quanto um vazamento de dados.
Prós e contras
Prós
- Testa o agente ao vivo de ponta a ponta, então os resultados refletem o comportamento real e não um mock simplificado.
- Combina caminhos de injeção direta e indireta, pegando vazamentos que suítes só de prompt deixam passar.
- O loop adaptativo que se autoaperfeiçoa evita que as campanhas envelheçam em execuções repetidas.
- Os achados vêm com rastros reproduzíveis, o que torna mais prático corrigir e reverificar.
- Respaldado por pesquisadores de Oxford, Meta, Monzo e TradingHub, segundo a empresa.
Contras
- Os preços não são publicados, então você precisa falar com a equipe para saber se cabe no seu orçamento.
- Não há plano gratuito nem teste autoatendimento, o que descarta uma avaliação rápida e prática.
- A disponibilidade de API não é clara, então você não pode assumir que ele entra num pipeline de CI existente sem perguntar.
- Foca agentes especificamente, então equipes que só precisam de testes de segurança no nível do modelo podem achar o escopo mais estreito do que gostariam.
Perguntas frequentes
Ele testa agentes de IA que interagem com usuários e ferramentas, buscando falhas de segurança, lógica e alinhamento. O Nyx roda campanhas adversariais contra o agente ao vivo e não contra um modelo estático, então os resultados refletem como ele se comporta sob entrada hostil.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Fabraix.
Alternativas a Fabraix
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.