
Gecko Security
Gecko Security · Programação
O Gecko Security é um engenheiro de segurança com IA que analisa sua base de código para encontrar vulnerabilidades exploráveis e entrega as correções aos desenvolvedores.
Sobre Gecko Security
O que é o Gecko Security
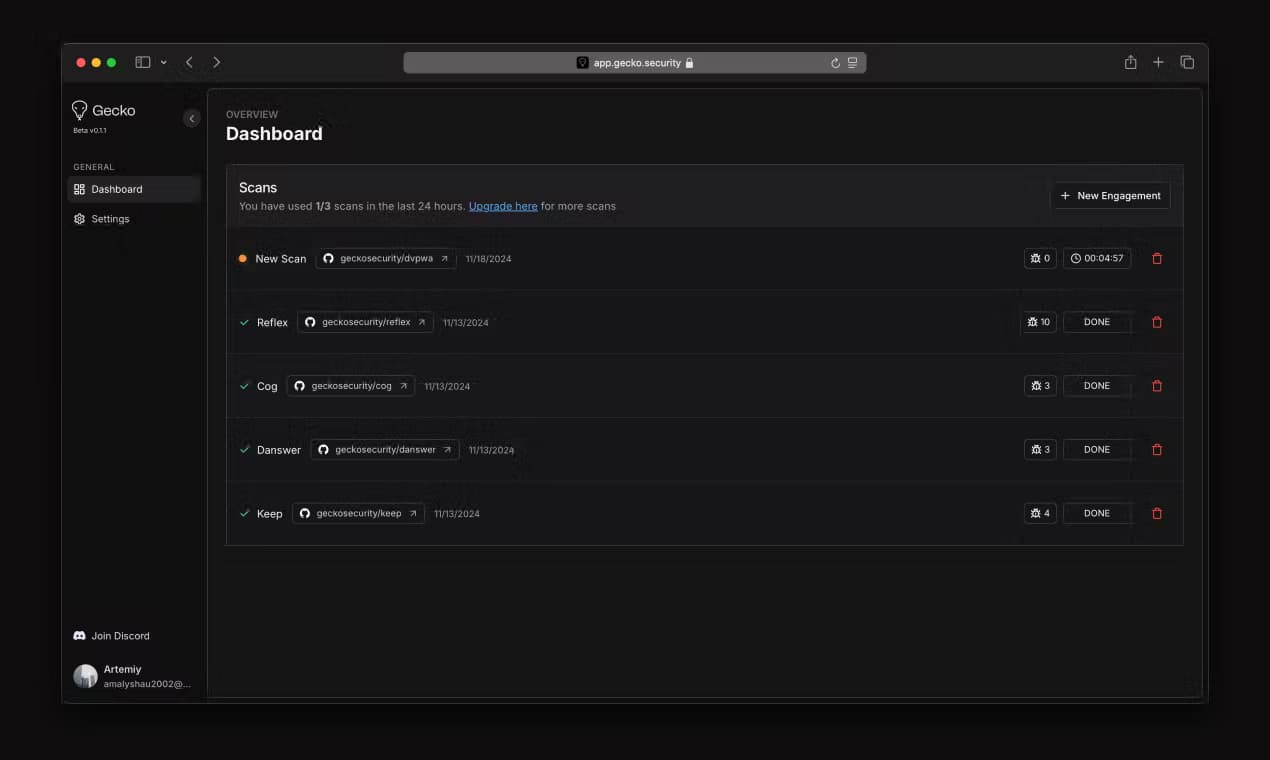
O Gecko Security é uma plataforma de segurança de aplicações movida por IA. Em vez de procurar padrões conhecidos no seu código, ele constrói um modelo semântico de toda a aplicação: código-fonte, infraestrutura e documentação juntos. Depois rastreia como os dados fluem entre serviços e onde os limites de confiança se rompem. O resultado é a detecção de bugs complexos que os scanners antigos costumam deixar passar, como falhas na lógica de negócio e cadeias de ataque de várias etapas.
O usuário-alvo é uma equipe de desenvolvimento ou de segurança que entrega código rápido e não pode arcar com um gargalo separado de AppSec, então o Gecko entra no seu pipeline, revisa cada pull request e sugere correções com um clique. Um bot de PR/MR comenta os achados, e os engenheiros resolvem os problemas sem sair do GitLab ou do GitHub. O chefe de engenharia da Cal.com disse sem rodeios num estudo de caso: cada pull request que entra, eles sabem que está protegido.
Não é uma ferramenta gratuita para tudo nem foi feita para projetos de hobby solo. O plano gratuito limita você a 10 verificações. A cobertura real começa no Pro, a 100 dólares por mês, e recursos empresariais como implantação on-premise e SSO ficam atrás de um preço anual personalizado. Se você só precisa de um lint rápido num projeto paralelo, é peso demais. Se você protege uma base de código em produção numa arquitetura de microsserviços, a história é outra.
Como começar
- Crie uma conta em app.gecko.security e conecte seu repositório do GitHub, GitLab ou Bitbucket.
- Deixe o Gecko indexar a base de código para que ele possa construir seu grafo semântico dos seus serviços e dependências.
- Conecte o contexto de apoio, como configuração de infraestrutura e documentação, para que as verificações possam rastrear dados através dos limites de confiança.
- Rode sua primeira verificação ou abra um pull request e deixe o bot de PR/MR marcar os achados com correções sugeridas.
- Revise os problemas priorizados, aplique a correção automática e siga em frente.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Gecko Security.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Equipes de desenvolvimento que entregam código toda semana
- Engenheiros de segurança em empresas de médio e grande porte
- Fundadores de startups sem um responsável de segurança dedicado
Tarefas
- Revisar pull requests em busca de bugs exploráveis
- Modelar ameaças entre serviços e ciclos de versão
- Escrever políticas de segurança em linguagem simples
Cenários
- Um app de microsserviços onde uma falha só aparece entre dois serviços
- Uma equipe se preparando para uma revisão de conformidade
- Trabalho de sprint onde a segurança vive escorregando
Principais recursos
Análise semântica de código
O Gecko constrói um grafo preciso em nível de compilador da sua base de código em vez de depender de análise AST frágil ou grafos de chamadas. Isso permite entender o que seu código significa, analisar linguagens de tipagem dinâmica e seguir vulnerabilidades de várias etapas pela aplicação. É o motor por trás do SAST com IA da plataforma.
Detecção de caminhos de ataque e falhas de lógica
A maioria dos scanners procura padrões que já reconhece. O Gecko age como um scanner de vulnerabilidades de código que mapeia caminhos de ataque completos, falhas de lógica e riscos entre serviços em todo o seu ambiente. Bugs na lógica de negócio são exatamente onde as brechas acontecem, e são o tipo de vulnerabilidade que ferramentas de correspondência de padrões simplesmente não veem, por mais regras que você escreva.
Regras em linguagem natural
Você escreve políticas de segurança como explicaria a um colega, tipo "este serviço não deveria gravar dados numa API de terceiros". O Gecko aplica essa regra ao seu código, às suas dependências e ao ambiente conectado. Sem DSL para aprender, sem regex para manter.
Verificação em CI/CD e pull requests
A plataforma entra no seu pipeline para que os desenvolvedores resolvam os problemas sem sair do fluxo de trabalho. Ela revisa pull requests, marca problemas e pode marcar um achado como resolvido quando alguém envia uma mudança, então a segurança deixa de ser uma praça de pedágio no fim do sprint.
Verificação contextual entre serviços
O Gecko verifica vários repositórios e microsserviços para encontrar problemas que só surgem entre limites de confiança, e puxa integrações como Jira, Terraform e configuração de nuvem para entender todo o ambiente em volta do seu código. Resultados precisos começam com esse contexto integrado.
Aprendizado contínuo e priorização
O Gecko aprende com seu feedback para melhorar a precisão ao longo do tempo, então os achados ficam mais afiados. Os números de marketing são 8 vezes mais verdadeiros positivos e 90% menos falsos positivos, e a empresa também cita um tempo médio de remediação de cerca de uma hora nas implantações de clientes. Trate esses números como dados do fornecedor, não como resultados independentes.
Priorização inteligente
Nem todo achado merece sua manhã. O Gecko ordena os problemas pelo quanto são exploráveis remotamente, então os mais assustadores aparecem primeiro. A atenção limitada da sua equipe vai para as vulnerabilidades que um atacante realmente alcançaria.
Prós e contras
Prós
- Encontra falhas de lógica e cadeias de ataque de várias etapas que scanners baseados em padrões costumam deixar passar.
- O bot de PR/MR integrado e a correção automática com um clique mantêm a segurança dentro do fluxo do desenvolvedor.
- A análise semântica funciona em linguagens de tipagem dinâmica, onde ferramentas de grafos de chamadas penam.
- Há plano gratuito com limite de 10 verificações, então você pode testar o fluxo antes de pagar.
- As opções Enterprise incluem implantação auto-hospedada, SSO/SAML e logs de auditoria para equipes reguladas.
Contras
- O Pro começa em 100 dólares por mês, o que é salgado para desenvolvedores solo ou projetos paralelos pequenos.
- As 10 verificações do plano gratuito acabam rápido num repositório ativo.
- O preço Enterprise é personalizado e só anual, então você não consegue autosservir o conjunto completo de recursos.
- Os números de precisão vêm do fornecedor, e benchmarks independentes de terceiros ainda são escassos.
Perguntas frequentes
Verifica sua base de código e a infraestrutura conectada para encontrar vulnerabilidades exploráveis, e depois entrega aos desenvolvedores as correções de que precisam para resolver cada problema antes que chegue à produção. Ele foca em problemas complexos como falhas na lógica de negócio e cadeias de ataque de várias etapas, não em simples correspondências de padrões.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Gecko Security.
Alternativas a Gecko Security
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.